Complass – Navigate compliance Complass – Navigate compliance

referencial

ISO/IEC 27001:2022

Passo a passo até um sistema de gestão da segurança da informação segundo a ISO/IEC 27001:2022, com TI e produção em mente.

Imagem fixa do vídeo curto «Gestão da conformidade em 20 segundos»
Gestão da conformidade em 20 segundos Projeto, próximo passo, lista de verificação, declaração de aplicabilidade, pacote de auditoria. Beispieldaten der Demo-Firma.

O que é ISO 27001?

A ISO/IEC 27001 é a norma internacional para sistemas de gestão da segurança da informação (SGSI). Especifica como uma empresa planeia, implementa, monitoriza e melhora a segurança da informação com base no risco; o anexo A contém 93 controlos cuja aplicabilidade é justificada na declaração de aplicabilidade.

Atualidade dos conteúdos:

Aplica-se ao meu caso?

A ISO/IEC 27001 é uma norma voluntária. As empresas implementam-na porque os clientes exigem certificação, porque pretendem um referencial reconhecido para a NIS2 ou para gerir a sua segurança da informação de forma sistemática.

O Complass explica os requisitos com palavras próprias e remete para as cláusulas da norma. Para a auditoria de certificação, deve dispor da própria norma; pode guardar os seus próprios excertos no portal.

Esta panorâmica não substitui aconselhamento jurídico. O texto legal ou normativo é o que faz fé; no Complass, verifica a aplicabilidade com orientações baseadas nas referências.

Base jurídica

  • ISO/IEC 27001:2022Sistemas de gestão da segurança da informação – requisitos
  • ISO/IEC 27002:2022Controlos de segurança da informação (orientações sobre o anexo A)
  • § 30 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Versão de: 26.09.2026 · Fonte: gesetze-im-internet.deAbrir o original (gesetze-im-internet.de) ↗Ao abrigo da NIS2, devem ser tidas em conta normas europeias e internacionais

Datas-chave

Não existem prazos legais para a ISO/IEC 27001. O calendário é definido pela sua auditoria de certificação ou pelos requisitos dos seus clientes; introduz as datas de auditoria no plano do projeto e o dashboard mostra a contagem decrescente e se está dentro do prazo.

Como o Complass ajuda

  • 9fases
  • 32passos guiados
  • 48modelos de documento
  • 93requisitos no catálogo
  • Nove fases até à auditoria de certificação

    Arranque do projeto, contexto, liderança, planeamento com avaliação de riscos, apoio, operação, avaliação, melhoria e preparação da auditoria.

  • Declaração de aplicabilidade

    Todos os controlos do anexo A com aplicabilidade, justificação, estado e evidências, exportáveis em Excel ou PDF.

  • Programa de auditoria interna (9.2)

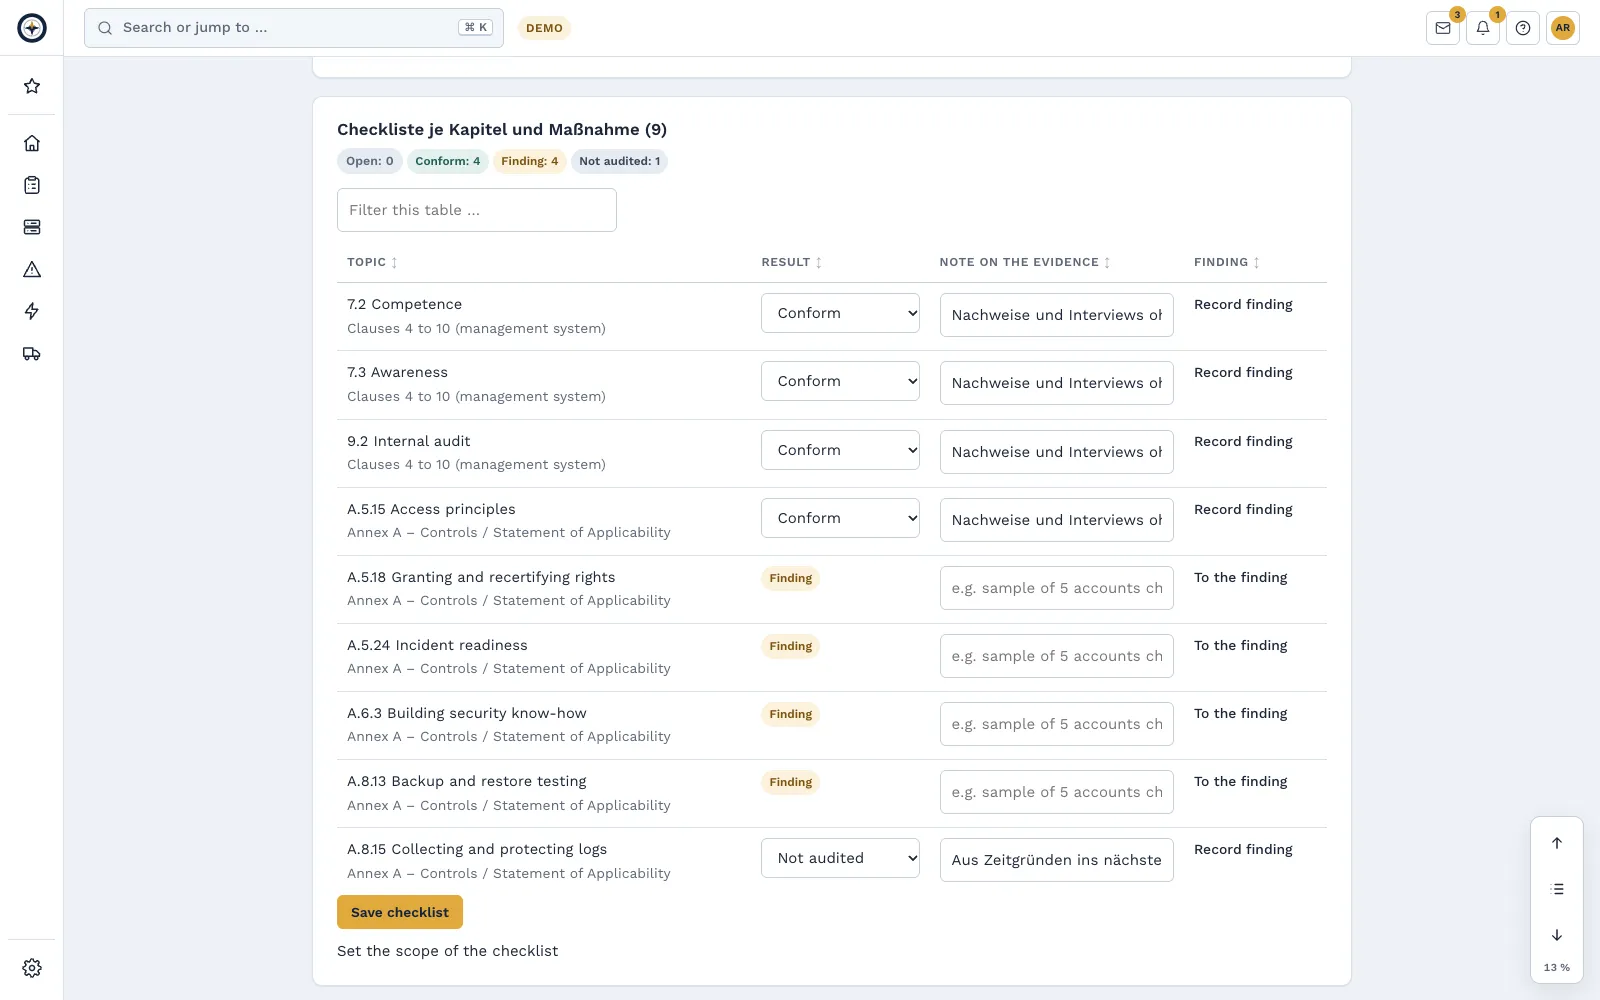
    Planear auditorias internas ao longo do ciclo de certificação, com plano de auditoria, checklist por capítulo e por medida do anexo A e uma vista geral do que já foi auditado.

  • Todos os documentos essenciais

    Incluindo âmbito, política, metodologia de avaliação de riscos, registo de riscos, plano de tratamento de riscos, programa de auditoria interna e revisão pela gestão.

  • Inventário e licenças (A.5.9, A.5.32)

    Ativos, software, licenças e contratos com responsáveis, prazos e evidências no bloco de construção Gestão de ativos, como base do inventário e da utilização licenciada.

  • Utilizar várias vezes

    Os controlos implementados contam também para a NIS2, a IEC 62443 e o CRA através de ligações.

As fases no módulo

  1. Arranque do projeto e preparação
  2. Contexto da organização e âmbito
  3. Liderança e política de segurança da informação
  4. Planeamento: avaliação de riscos, tratamento de riscos e objetivos
  5. Suporte: recursos, competência, sensibilização e documentação
  6. Operação: implementar e controlar medidas
  7. Avaliação do desempenho: indicadores, auditoria interna e revisão pela gestão
  8. Improvement: nonconformities and continual improvement
  9. Preparar e superar a auditoria de certificação

Catálogo: Anexo A – Controlos / Declaração de aplicabilidade

Checklist de uma auditoria interna com resultado por capítulo e por medida
Checklist por capítulo e por medida do anexo A.

Módulos adequados

ISO 27001 / 27002 no Complass: o que precisa no mínimo

A primeira seleção cobre os requisitos no Complass, se os seus clientes os exigirem.

O que precisa no mínimo

Se os seus clientes exigem a ISO 27001: esta seleção cobre os requisitos no Complass. Está pré-selecionada ao testar ou encomendar.

Dimensão do portal Start

  • ISO 27001 / 27002: Exigido pelos seus clientes? Então o referencial cobre os requisitos. Não existe obrigação legal.
  • RGPD, Regulamento da IA e Proteção de denunciantes (HinSchG) (proteção base): incluído
Preço da seleção mínima
ItemPreço líquido por mês
Start S179 €
ISO 27001 / 27002incluído
RGPD, Regulamento da IA e Proteção de denunciantes (HinSchG) (proteção base)incluído
Total179 € líquido/mês

Com pagamento anual, duração mínima de 12 meses. Pagamento mensal com um acréscimo de 15 %. Todos os preços sem IVA, atualizados a 16/10/2026.

Ajustar a seleção na visão geral de preços: Seleção mínima ISO 27001 / 27002

Recomendado para maior impacto Oferta, não uma obrigação

Business

Mais impacto com Gestão de riscos e Gestão da continuidade de negócio (BCM), capacidade para 10 utilizadores e 2 referenciais.

449 € líquidos/mês, mais 270 € do que a seleção mínima.

Com pagamento anual, duração mínima de 12 meses. Pagamento mensal com um acréscimo de 15 %. Todos os preços sem IVA, atualizados a 16/10/2026.

Ver na vista geral de preços: Seleção mínima ISO 27001 / 27002

Perguntas frequentes

O Complass certifica o nosso SGSI?

Não. A certificação é realizada por um organismo de certificação acreditado. O Complass prepara-o com documentos, a declaração de aplicabilidade e evidências.

Os textos da norma estão incluídos?

Não, as normas estão protegidas por direitos de autor. O Complass explica os requisitos e remete para a cláusula; pode guardar os seus próprios excertos da sua cópia licenciada.

Teste o Complass com os seus próprios dados

Crie o seu próprio acesso de teste, se quiser com um projeto de exemplo por referencial. Se preferir ver primeiro o Complass, peça uma demonstração.