Complass – Navigate compliance Complass – Navigate compliance

Regelwerk

ISO/IEC 27001:2022

Schritt für Schritt zum Informationssicherheits-Managementsystem nach ISO/IEC 27001:2022, mit Blick auf IT und Produktion.

Standbild aus dem Kurzfilm „Compliance-Management in 20 Sekunden“
Compliance-Management in 20 Sekunden Projekt, nächster Schritt, Checkliste, Erklärung zur Anwendbarkeit, Audit-Paket. Beispieldaten der Demo-Firma.

Was ist ISO 27001?

ISO/IEC 27001 ist die internationale Norm für Informationssicherheits-Managementsysteme (ISMS). Sie legt fest, wie ein Unternehmen Informationssicherheit risikobasiert plant, umsetzt, überwacht und verbessert; Anhang A enthält 93 Maßnahmen, deren Anwendbarkeit in der Erklärung zur Anwendbarkeit begründet wird.

Stand der Inhalte:

Bin ich betroffen?

ISO/IEC 27001 ist eine freiwillige Norm. Unternehmen setzen sie um, weil Kunden eine Zertifizierung verlangen, weil sie einen anerkannten Rahmen für NIS2 suchen oder um ihre Informationssicherheit systematisch zu steuern.

Complass erklärt die Anforderungen in eigenen Worten und verweist auf die Abschnitte der Norm. Für das Zertifizierungsaudit sollten Sie die Norm selbst besitzen; eigene Auszüge können Sie im Portal hinterlegen.

Diese Übersicht ersetzt keine Rechtsberatung. Maßgeblich ist der Gesetzes- bzw. Normtext; in Complass prüfen Sie die Betroffenheit geführt anhand der Verweise.

Rechtsgrundlagen

  • ISO/IEC 27001:2022Informationssicherheits-Managementsysteme – Anforderungen
  • ISO/IEC 27002:2022Informationssicherheitsmaßnahmen (Leitfaden zu Anhang A)
  • § 30 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Stand: 26.09.2026 · Quelle: gesetze-im-internet.deOriginal öffnen (gesetze-im-internet.de) ↗Bei NIS2 sind europäische und internationale Normen zu berücksichtigen

Wichtige Fristen

Für ISO/IEC 27001 gibt es keine gesetzlichen Fristen. Den Zeitplan bestimmen Ihr Zertifizierungsaudit bzw. die Anforderungen Ihrer Kunden; Audit-Termine tragen Sie im Projektplan ein, das Dashboard zeigt den Countdown und ob Sie im Plan sind.

Wie Complass hilft

  • 9Phasen
  • 32geführte Schritte
  • 48Dokumentvorlagen
  • 93Anforderungen im Katalog
  • Neun Phasen bis zum Zertifizierungsaudit

    Projektstart, Kontext, Führung, Planung mit Risikobeurteilung, Unterstützung, Betrieb, Bewertung, Verbesserung und Vorbereitung des Audits.

  • Erklärung zur Anwendbarkeit

    Alle Maßnahmen aus Anhang A mit Anwendbarkeit, Begründung, Status und Nachweis, als Excel oder PDF exportierbar.

  • Internes Auditprogramm (9.2)

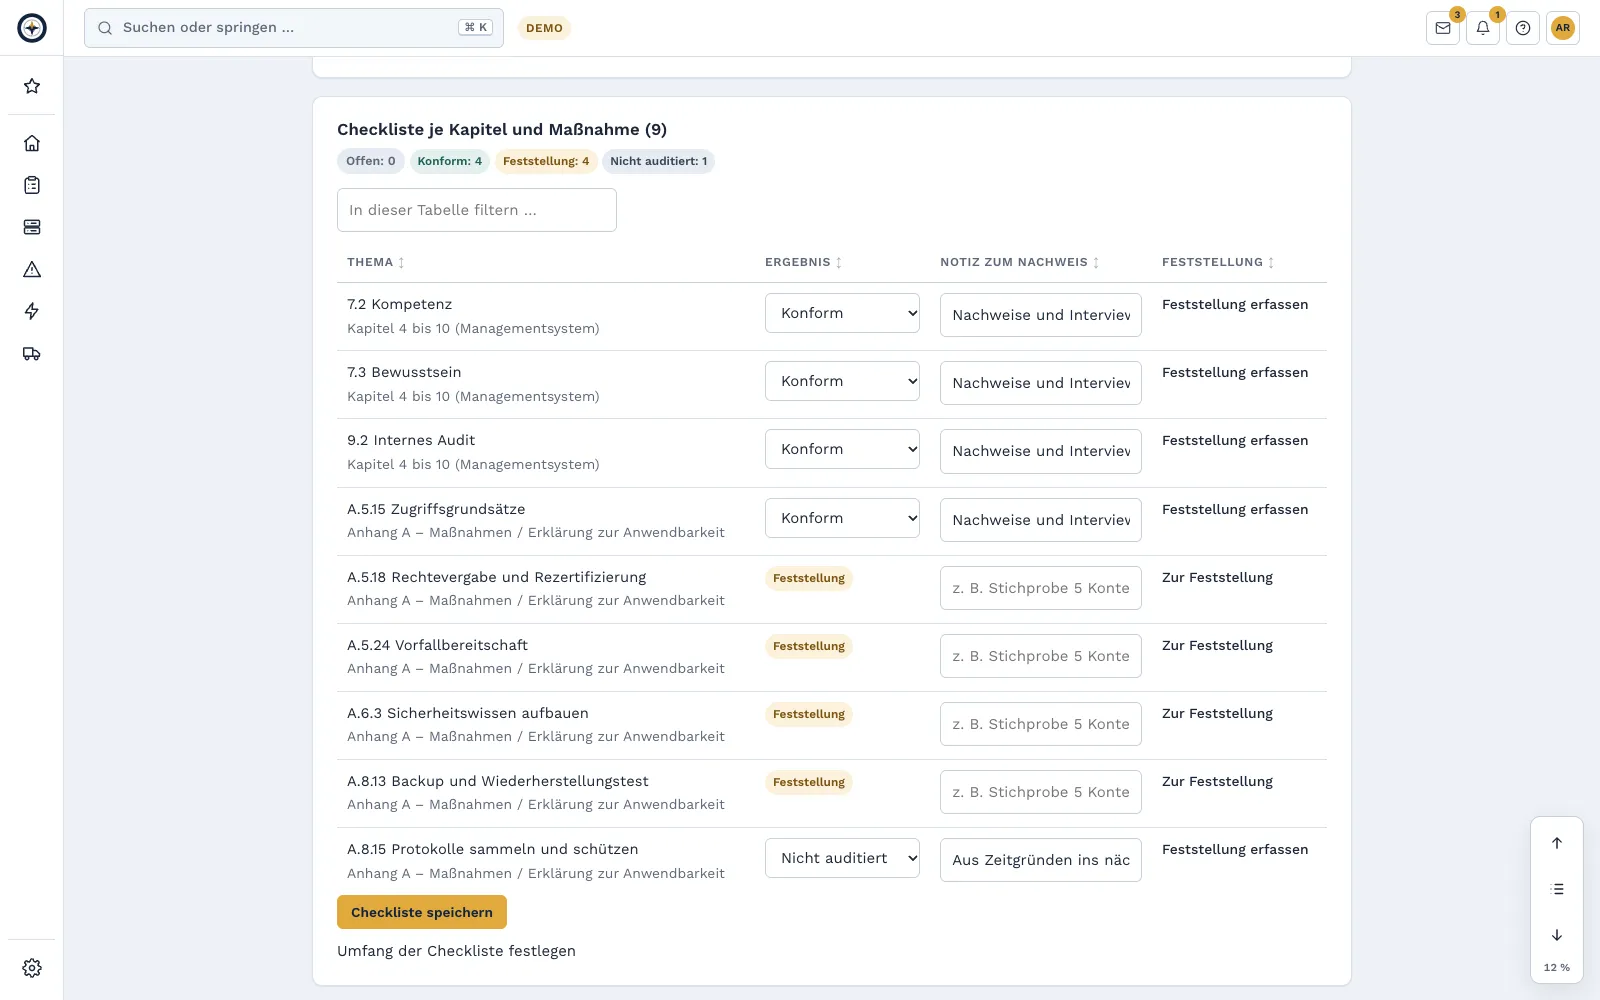
    Interne Audits über den Zertifizierungszyklus planen, mit Auditplan, Checkliste je Kapitel und Maßnahme aus Anhang A und einer Übersicht, was schon auditiert ist.

  • Alle zentralen Dokumente

    u. a. Geltungsbereich, Leitlinie, Methodik der Risikobeurteilung, Risikoregister, Risikobehandlungsplan, internes Auditprogramm und Managementbewertung.

  • Inventar und Lizenzen (A.5.9, A.5.32)

    Assets, Software, Lizenzen und Verträge mit Verantwortlichen, Fristen und Nachweisen im Baustein Asset-Management, als Grundlage für Inventar und lizenzierte Nutzung.

  • Mehrfach nutzen

    Umgesetzte Maßnahmen zählen über die Verknüpfung auch für NIS2, IEC 62443 und CRA.

Die Phasen im Modul

  1. Projektstart und Vorbereitung
  2. Kontext der Organisation und Geltungsbereich
  3. Führung und Informationssicherheitsleitlinie
  4. Planung: Risikobeurteilung, Risikobehandlung und Ziele
  5. Unterstützung: Ressourcen, Kompetenz, Awareness und Dokumentation
  6. Betrieb: Maßnahmen umsetzen und steuern
  7. Bewertung der Leistung: Kennzahlen, internes Audit und Managementbewertung
  8. Verbesserung: Nichtkonformitäten und fortlaufende Verbesserung
  9. Zertifizierungsaudit vorbereiten und bestehen

Katalog: Anhang A – Maßnahmen / Erklärung zur Anwendbarkeit

Checkliste eines internen Audits mit Ergebnis je Kapitel und Maßnahme
Checkliste je Kapitel und Maßnahme aus Anhang A.

Passende Bausteine

ISO 27001 / 27002 in Complass: was Sie mindestens brauchen

Die erste Auswahl deckt die Anforderungen in Complass ab, wenn Ihre Kunden sie verlangen.

Was Sie mindestens brauchen

Wenn Ihre Kunden ISO 27001 verlangen: Diese Auswahl deckt die Anforderungen in Complass ab. Sie ist vorausgewählt, wenn Sie testen oder bestellen.

Portalgröße Start

  • ISO 27001 / 27002: Von Ihren Kunden gefordert? Dann deckt das Regelwerk die Anforderungen ab. Keine gesetzliche Pflicht.
  • DSGVO, KI-Verordnung und Hinweisgeberschutz (HinSchG) (Basisschutz): inklusive
Preis der Mindestauswahl
PositionPreis netto pro Monat
Start S179 €
ISO 27001 / 27002enthalten
DSGVO, KI-Verordnung und Hinweisgeberschutz (HinSchG) (Basisschutz)enthalten
Zusammen179 € netto/Monat

Bei jährlicher Zahlung, 12 Monate Mindestlaufzeit. Monatliche Zahlung mit 15 % Aufschlag. Alle Preise netto zzgl. USt., Stand 16.10.2026.

Auswahl in der Preisübersicht anpassen: Mindestauswahl ISO 27001 / 27002

Häufige Fragen

Zertifiziert Complass unser ISMS?

Nein. Die Zertifizierung erfolgt durch eine akkreditierte Zertifizierungsstelle. Complass bereitet Sie mit Dokumenten, Erklärung zur Anwendbarkeit und Nachweisen darauf vor.

Sind die Normtexte enthalten?

Nein, Normen sind urheberrechtlich geschützt. Complass erklärt die Anforderungen und verweist auf den Abschnitt; eigene Auszüge aus Ihrer lizenzierten Ausgabe können Sie hinterlegen.

Complass mit Ihren eigenen Daten testen

Legen Sie Ihren Testzugang selbst an, auf Wunsch mit einem Beispielprojekt je Regelwerk. Wenn Sie Complass lieber erst gezeigt bekommen, fragen Sie eine Demo an.