Complass – Navigate compliance Complass – Navigate compliance

normenkader

ISO/IEC 27001:2022

Stap voor stap naar een managementsysteem voor informatiebeveiliging volgens ISO/IEC 27001:2022, met oog voor IT en productie.

Stilstaand beeld uit de korte video “Compliancemanagement in 20 seconden”
Compliancemanagement in 20 seconden Project, volgende stap, checklist, verklaring van toepasselijkheid, auditpakket. Beispieldaten der Demo-Firma.

Wat is ISO 27001?

ISO/IEC 27001 is de internationale norm voor managementsystemen voor informatiebeveiliging (ISMS). Zij bepaalt hoe een bedrijf informatiebeveiliging op basis van risico's plant, implementeert, bewaakt en verbetert; bijlage A bevat 93 beheersmaatregelen waarvan de toepasselijkheid in de verklaring van toepasselijkheid wordt onderbouwd.

Actualiteit van de inhoud:

Is het op mij van toepassing?

ISO/IEC 27001 is een vrijwillige norm. Bedrijven implementeren haar omdat klanten certificering eisen, omdat zij een erkend kader voor de NIS2-richtlijn willen, of om hun informatiebeveiliging systematisch te beheersen.

Complass legt de eisen in eigen woorden uit en verwijst naar de clausules van de norm. Voor de certificeringsaudit moet u de norm zelf in bezit hebben; eigen uittreksels kunt u in het portaal opslaan.

Dit overzicht vervangt geen juridisch advies. De wettelijke of normatieve tekst is doorslaggevend; in Complass toetst u de toepasselijkheid aan de hand van een handleiding op basis van de vindplaatsen.

Rechtsgrondslag

  • ISO/IEC 27001:2022Managementsystemen voor informatiebeveiliging – eisen
  • ISO/IEC 27002:2022Beheersmaatregelen voor informatiebeveiliging (richtsnoeren bij bijlage A)
  • § 30 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Stand: 26.09.2026 · Bron: gesetze-im-internet.deOrigineel openen (gesetze-im-internet.de) ↗Onder de NIS2-richtlijn moet rekening worden gehouden met Europese en internationale normen

Belangrijke data

Voor ISO/IEC 27001 bestaan geen wettelijke termijnen. De planning wordt bepaald door uw certificeringsaudit of de eisen van uw klanten; u voert auditdata in het projectplan in, en het dashboard toont de aftelling en of u op schema ligt.

Hoe Complass helpt

  • 9fasen
  • 32begeleide stappen
  • 48documentsjablonen
  • 93eisen in de catalogus
  • Negen fasen naar de certificeringsaudit

    Projectstart, context, leiderschap, planning met risicobeoordeling, ondersteuning, uitvoering, evaluatie, verbetering en auditvoorbereiding.

  • Verklaring van toepasselijkheid

    Alle beheersmaatregelen uit bijlage A met toepasselijkheid, motivering, status en bewijs, exporteerbaar als Excel of pdf.

  • Intern auditprogramma (9.2)

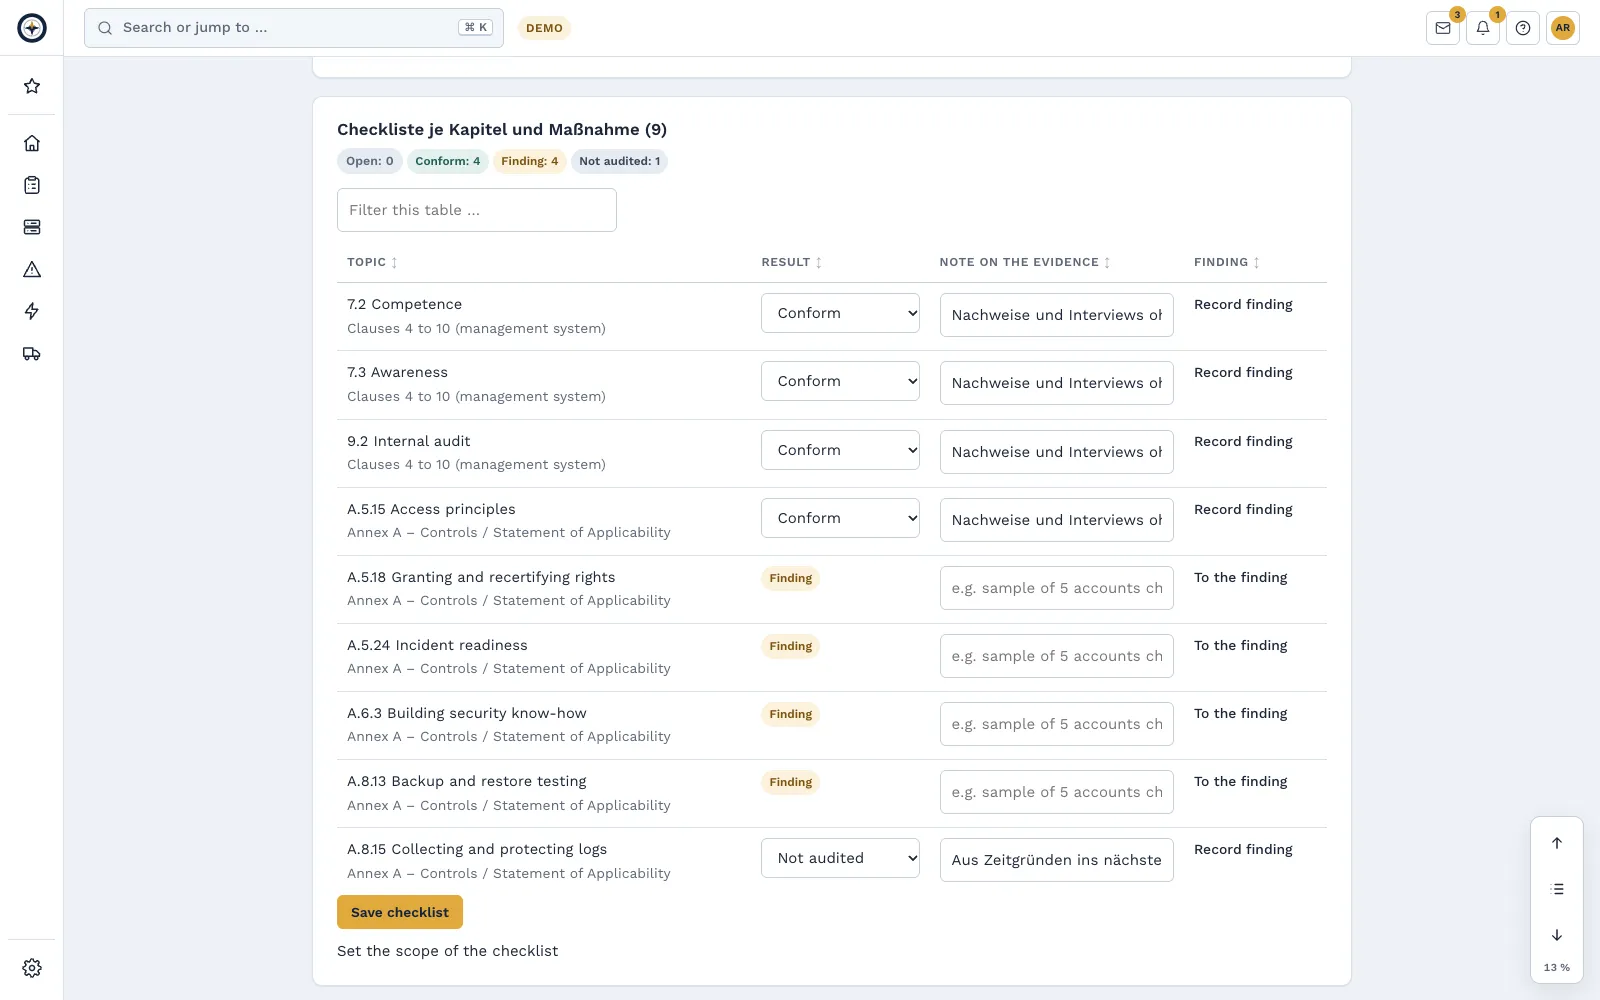
    Interne audits plannen over de certificeringscyclus, met auditplan, checklist per hoofdstuk en per maatregel uit bijlage A en een overzicht van wat al is geaudit.

  • Alle belangrijke documenten

    Onder meer scope, beleid, risicobeoordelingsmethodiek, risicoregister, risicobehandelplan, intern auditprogramma en directiebeoordeling.

  • Inventaris en licenties (A.5.9, A.5.32)

    Assets, software, licenties en contracten met verantwoordelijken, termijnen en bewijs in de bouwsteen Assetmanagement, als basis voor de inventaris en het gelicentieerde gebruik.

  • Meervoudig benutten

    Geïmplementeerde beheersmaatregelen tellen door koppeling ook mee voor de NIS2-richtlijn, IEC 62443 en de CRA.

De fasen in de module

  1. Projectstart en voorbereiding
  2. Context van de organisatie en scope
  3. Leiderschap en beleid voor informatiebeveiliging
  4. Planning: risicobeoordeling, risicobehandeling en doelstellingen
  5. Ondersteuning: middelen, competentie, bewustwording en documentatie
  6. Operatie: maatregelen implementeren en beheersen
  7. Prestatie-evaluatie: meetwaarden, interne audit en directiebeoordeling
  8. Improvement: nonconformities and continual improvement
  9. Voorbereiden op en slagen voor de certificeringsaudit

Catalogus: Bijlage A – Beheersmaatregelen / verklaring van toepasselijkheid

Checklist van een interne audit met resultaat per hoofdstuk en per maatregel
Checklist per hoofdstuk en per maatregel uit bijlage A.

Passende modules

ISO 27001 / 27002 in Complass: wat u minimaal nodig hebt

De eerste selectie dekt de eisen in Complass als uw klanten ze vragen.

Wat u minimaal nodig hebt

Als uw klanten ISO 27001 eisen: deze selectie dekt de eisen in Complass. Ze is vooraf gekozen als u test of bestelt.

Portaalgrootte Start

  • ISO 27001 / 27002: Gevraagd door uw klanten? Dan dekt de regelgeving de eisen. Geen wettelijke verplichting.
  • AVG, AI-verordening en Klokkenluidersbescherming (HinSchG) (basisbescherming): inbegrepen
Prijs van de minimale selectie
OnderdeelNettoprijs per maand
Start S179 €
ISO 27001 / 27002inbegrepen
AVG, AI-verordening en Klokkenluidersbescherming (HinSchG) (basisbescherming)inbegrepen
Totaal179 € netto/maand

Bij jaarlijkse betaling, minimale looptijd 12 maanden. Maandelijkse betaling met 15 % toeslag. Alle prijzen exclusief btw, stand 16/10/2026.

Selectie aanpassen in het prijsoverzicht: Minimale selectie ISO 27001 / 27002

Aanbevolen voor meer effect Aanbod, geen plicht

Business

Meer effect met Risicomanagement en Bedrijfscontinuïteitsbeheer (BCM), ruimte voor 10 gebruikers en 2 regelwerken.

449 € netto/maand, 270 € meer dan de minimale selectie.

Bij jaarlijkse betaling, minimale looptijd 12 maanden. Maandelijkse betaling met 15 % toeslag. Alle prijzen exclusief btw, stand 16/10/2026.

Bekijken in het prijsoverzicht: Minimale selectie ISO 27001 / 27002

Veelgestelde vragen

Certificeert Complass ons ISMS?

Nee. Certificering wordt uitgevoerd door een geaccrediteerde certificeringsinstantie. Complass bereidt u voor met documenten, de verklaring van toepasselijkheid en bewijs.

Zijn de teksten van de norm inbegrepen?

Nee, normen zijn auteursrechtelijk beschermd. Complass legt de eisen uit en verwijst naar de clausule; u kunt eigen uittreksels uit uw gelicentieerde exemplaar opslaan.

Test Complass met uw eigen gegevens

Maak uw proefaccount zelf aan, desgewenst met een voorbeeldproject per kader. Wilt u Complass liever eerst zien, vraag dan een demo aan.