Complass – Navigate compliance Complass – Navigate compliance

marco normativo

ISO/IEC 27001:2022

Paso a paso hacia un sistema de gestión de la seguridad de la información conforme a ISO/IEC 27001:2022, pensando en la TI y en la producción.

Fotograma del vídeo corto «Gestión del cumplimiento en 20 segundos»
Gestión del cumplimiento en 20 segundos Proyecto, siguiente paso, lista de verificación, declaración de aplicabilidad, paquete de auditoría. Beispieldaten der Demo-Firma.

¿Qué es ISO 27001?

ISO/IEC 27001 es la norma internacional para los sistemas de gestión de la seguridad de la información (SGSI). Establece cómo una empresa planifica, implanta, supervisa y mejora la seguridad de la información en función del riesgo; el anexo A contiene 93 controles cuya aplicabilidad se justifica en la declaración de aplicabilidad.

Actualidad de los contenidos:

¿Me afecta?

ISO/IEC 27001 es una norma voluntaria. Las empresas la implantan porque sus clientes exigen la certificación, porque quieren un marco reconocido para NIS2 o para gestionar de forma sistemática su seguridad de la información.

Complass explica los requisitos con sus propias palabras y remite a las cláusulas de la norma. Para la auditoría de certificación debería disponer usted mismo de la norma; en el portal puede almacenar sus propios extractos.

Este resumen no sustituye al asesoramiento jurídico. Lo que prevalece es el texto legal o normativo; en Complass usted comprueba la aplicabilidad con ayuda de orientaciones basadas en las referencias.

Base jurídica

  • ISO/IEC 27001:2022Sistemas de gestión de la seguridad de la información: requisitos
  • ISO/IEC 27002:2022Controles de seguridad de la información (orientaciones sobre el anexo A)
  • § 30 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Versión: 26.09.2026 · Fuente: gesetze-im-internet.deAbrir el original (gesetze-im-internet.de) ↗Según NIS2, deben tenerse en cuenta las normas europeas e internacionales

Fechas clave

ISO/IEC 27001 no prevé plazos legales. El calendario lo marcan su auditoría de certificación o los requisitos de sus clientes; usted introduce las fechas de auditoría en el plan del proyecto y el dashboard muestra la cuenta atrás y si va en plazo.

Cómo le ayuda Complass

  • 9fases
  • 32pasos guiados
  • 48plantillas de documentos
  • 93requisitos en el catálogo
  • Nueve fases hasta la auditoría de certificación

    Inicio del proyecto, contexto, liderazgo, planificación con evaluación de riesgos, apoyo, operación, evaluación, mejora y preparación de la auditoría.

  • Declaración de aplicabilidad

    Todos los controles del anexo A con aplicabilidad, justificación, estado y evidencias, exportables a Excel o PDF.

  • Programa de auditoría interna (9.2)

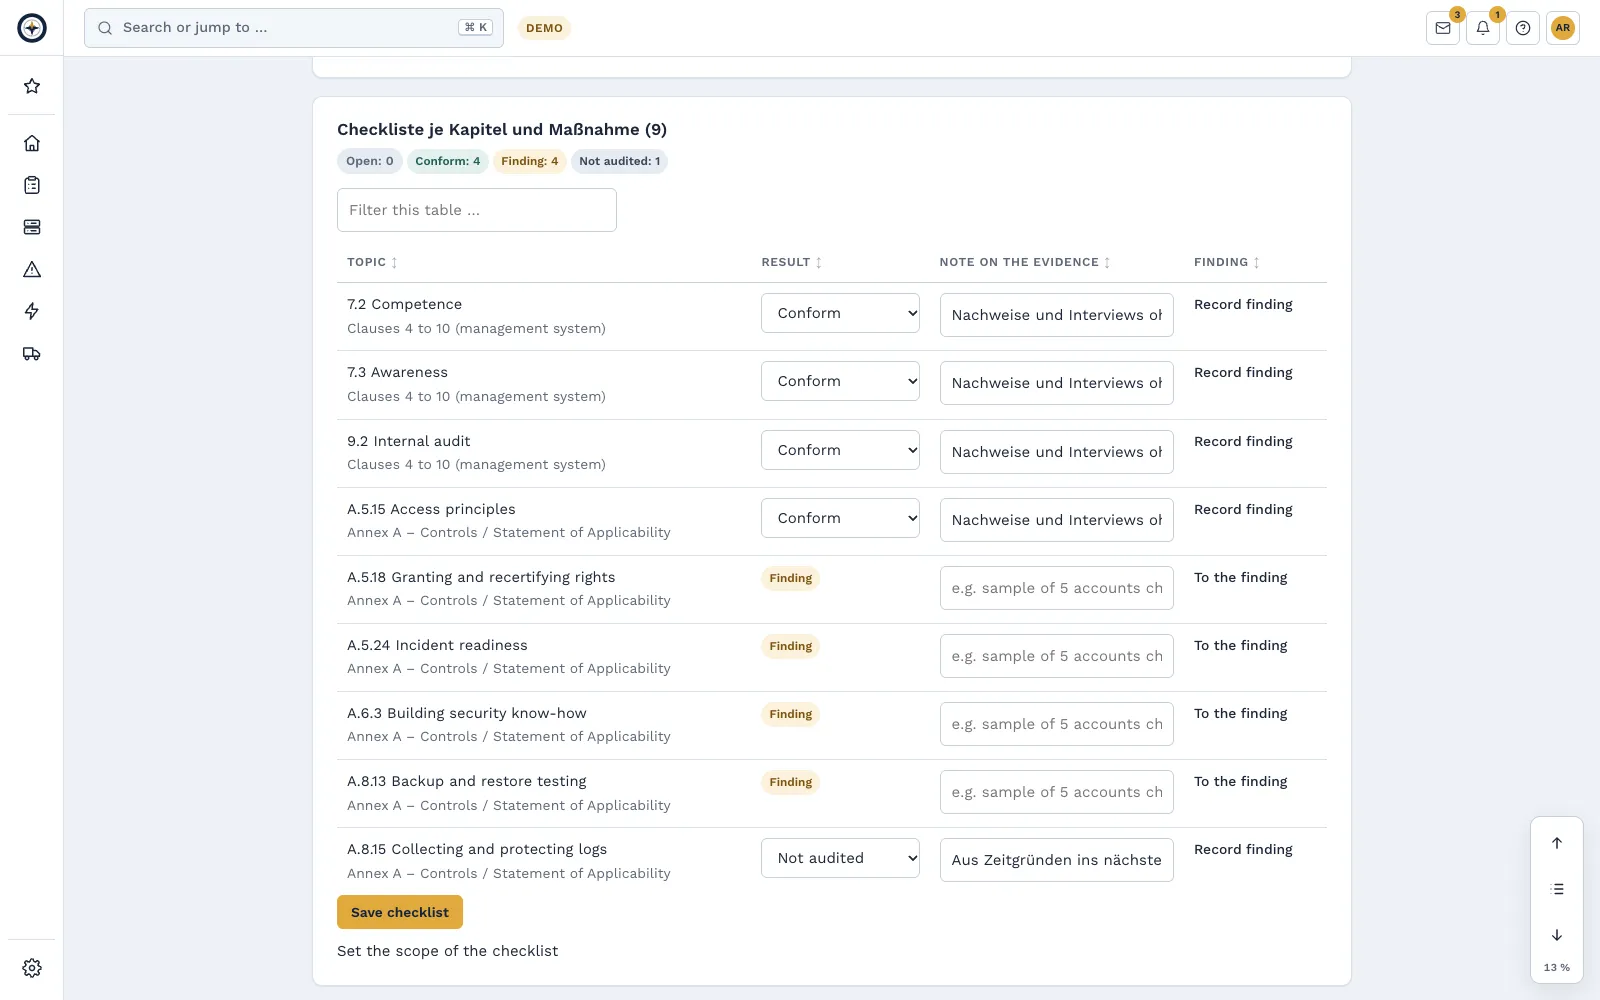
    Planificar auditorías internas a lo largo del ciclo de certificación, con plan de auditoría, lista de verificación por capítulo y por medida del anexo A y una vista general de lo que ya se ha auditado.

  • Todos los documentos clave

    Entre ellos, ámbito, política, metodología de evaluación de riesgos, registro de riesgos, plan de tratamiento de riesgos, programa de auditoría interna y revisión por la dirección.

  • Inventario y licencias (A.5.9, A.5.32)

    Activos, software, licencias y contratos con responsables, plazos y evidencias en el elemento Gestión de activos, como base del inventario y del uso con licencia.

  • Úselo varias veces

    Los controles implantados también cuentan para NIS2, IEC 62443 y el CRA mediante vinculación.

Las fases del módulo

  1. Inicio del proyecto y preparación
  2. Contexto de la organización y alcance
  3. Liderazgo y política de seguridad de la información
  4. Planificación: evaluación de riesgos, tratamiento de riesgos y objetivos
  5. Apoyo: recursos, competencia, concienciación y documentación
  6. Operación: implantar y controlar las medidas
  7. Evaluación del desempeño: indicadores, auditoría interna y revisión por la dirección
  8. Improvement: nonconformities and continual improvement
  9. Prepararse para la auditoría de certificación y superarla

Catálogo: Anexo A – Controles / Declaración de aplicabilidad

Lista de verificación de una auditoría interna con resultado por capítulo y por medida
Lista de verificación por capítulo y por medida del anexo A.

Módulos relacionados

ISO 27001 / 27002 en Complass: lo mínimo que necesita

La primera selección cubre los requisitos en Complass si sus clientes los exigen.

Lo mínimo que necesita

Si sus clientes exigen ISO 27001: esta selección cubre los requisitos en Complass. Está preseleccionada cuando prueba o hace un pedido.

Tamaño del portal Start

  • ISO 27001 / 27002: ¿Lo exigen sus clientes? Entonces el marco normativo cubre los requisitos. No es una obligación legal.
  • RGPD, Reglamento de IA y Protección de los denunciantes (HinSchG) (protección básica): incluido
Precio de la selección mínima
ConceptoPrecio neto al mes
Start S179 €
ISO 27001 / 27002incluido
RGPD, Reglamento de IA y Protección de los denunciantes (HinSchG) (protección básica)incluido
Total179 € netos/mes

Con pago anual, permanencia mínima de 12 meses. Pago mensual con un recargo del 15 %. Todos los precios sin IVA, a fecha de 16/10/2026.

Ajustar la selección en la vista de precios: Selección mínima ISO 27001 / 27002

Recomendado para mayor efecto Oferta, no una obligación

Business

Más efecto con Gestión de riesgos y Gestión de la continuidad de negocio (BCM), espacio para 10 usuarios y 2 marcos normativos.

449 € netos/mes, 270 € más que la selección mínima.

Con pago anual, permanencia mínima de 12 meses. Pago mensual con un recargo del 15 %. Todos los precios sin IVA, a fecha de 16/10/2026.

Ver en el resumen de precios: Selección mínima ISO 27001 / 27002

Preguntas frecuentes

¿Complass certifica nuestro SGSI?

No. La certificación la realiza un organismo de certificación acreditado. Complass le prepara con documentos, la declaración de aplicabilidad y evidencias.

¿Se incluyen los textos de la norma?

No, las normas están protegidas por derechos de autor. Complass explica los requisitos y remite a la cláusula; usted puede almacenar sus propios extractos de su ejemplar con licencia.

Pruebe Complass con sus propios datos

Cree usted mismo su acceso de prueba, con un proyecto de ejemplo por marco normativo si lo desea. Si prefiere que primero le mostremos Complass, solicite una demo.