

Funciones
Gestión del cumplimiento
Complass guía a su equipo a través de los marcos normativos que se aplican a su empresa, desde la aplicabilidad hasta la auditoría, sin tener que estudiar antes las normas a fondo.

Varios marcos normativos a la vez, cada uno con sus propios requisitos, documentos y evidencias, y a menudo sin nadie en la empresa que los conozca todos al detalle.
Cómo le ayuda Complass
Proyectos guiados por marco normativo
Las fases y los pasos explican qué se exige, por qué y cómo proceder en la práctica, con listas de verificación y «su siguiente paso».
Plantillas con orientación y aprobación
Política, ámbito, plan de emergencia y mucho más: cada sección con orientación y un texto de ejemplo. Borrador, revisión, aprobación y versiones, exportables como archivo Word.
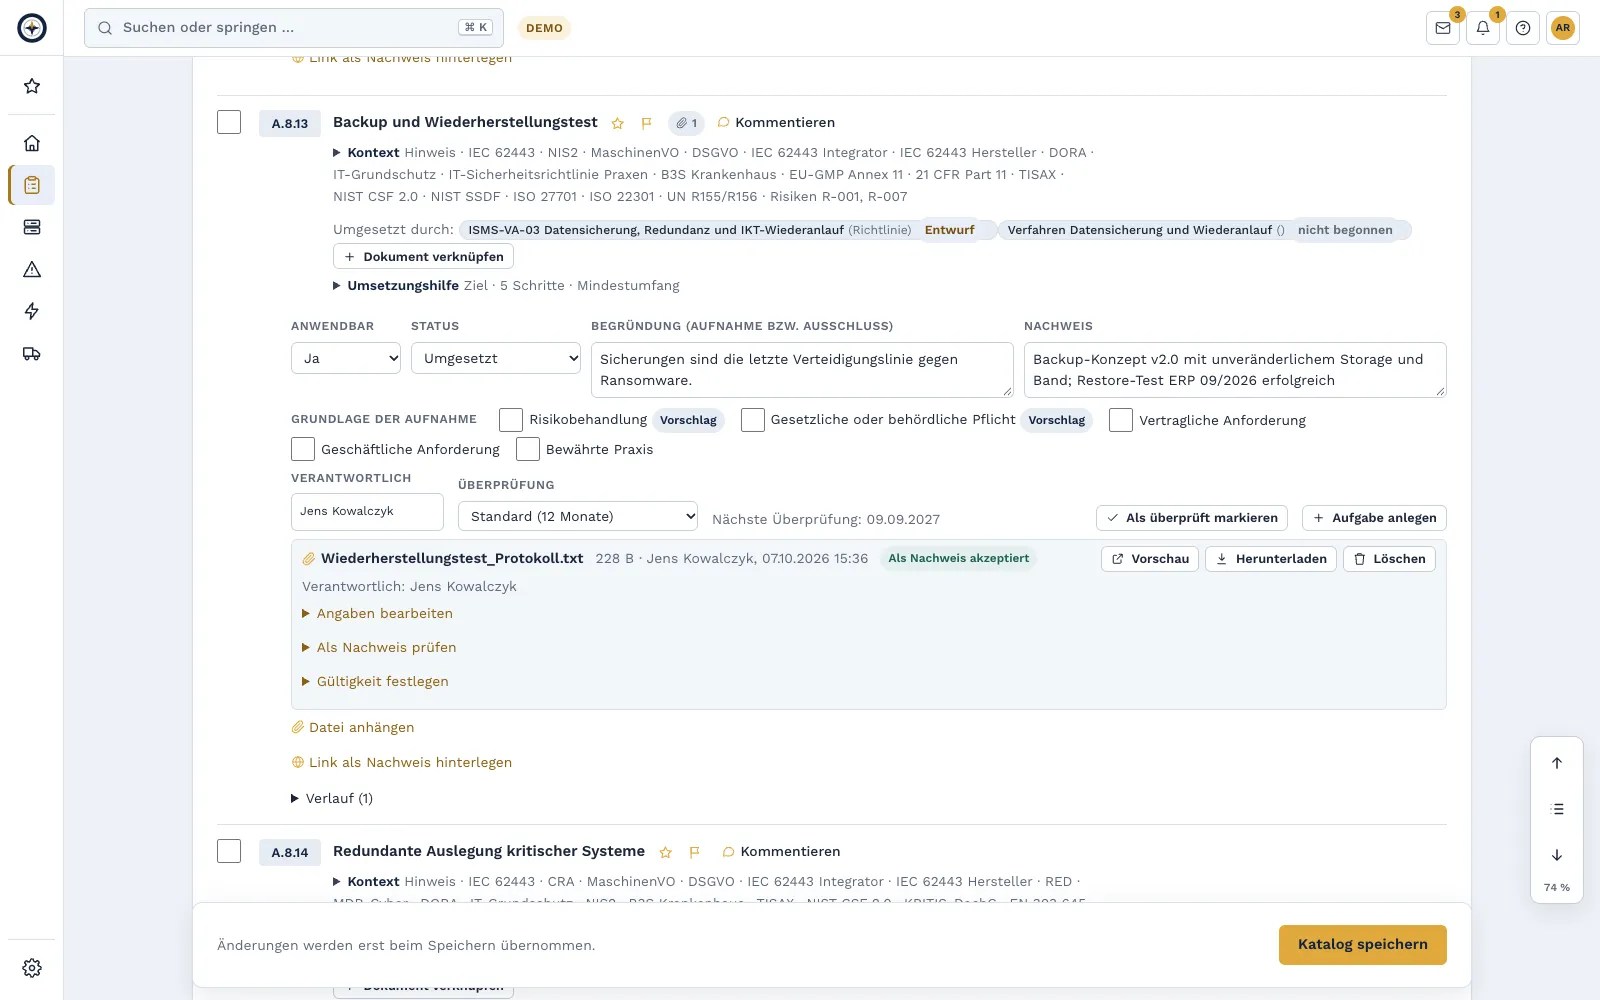
Catálogos de requisitos y declaración de aplicabilidad
Aplicabilidad, justificación, estado y evidencia por requisito, además de una persona responsable y un ciclo de revisión. Las evidencias, como certificados e informes de auditoría, llevan una fecha de caducidad; Complass avisa con antelación. La SoA se revisa como un documento, se aprueba como versión y se guarda con suma de verificación. 40 medidas transversales vinculan los catálogos: lo que está resuelto para un marco normativo cuenta también para los demás.
Guía de implementación por requisito
Para cada requisito, Complass explica qué se pretende, qué quiere ver un auditor y cómo proceder en la práctica, para NIS2, ISO 27001, IEC 62443, DORA, TISAX y otros marcos normativos.
Las medidas completadas llegan al catálogo
Cuando una tarea se completa o se añade una evidencia, Complass propone el nuevo estado de implementación. La persona responsable lo confirma con un clic y la SoA pasa a revisión. Nada cambia sin confirmación.
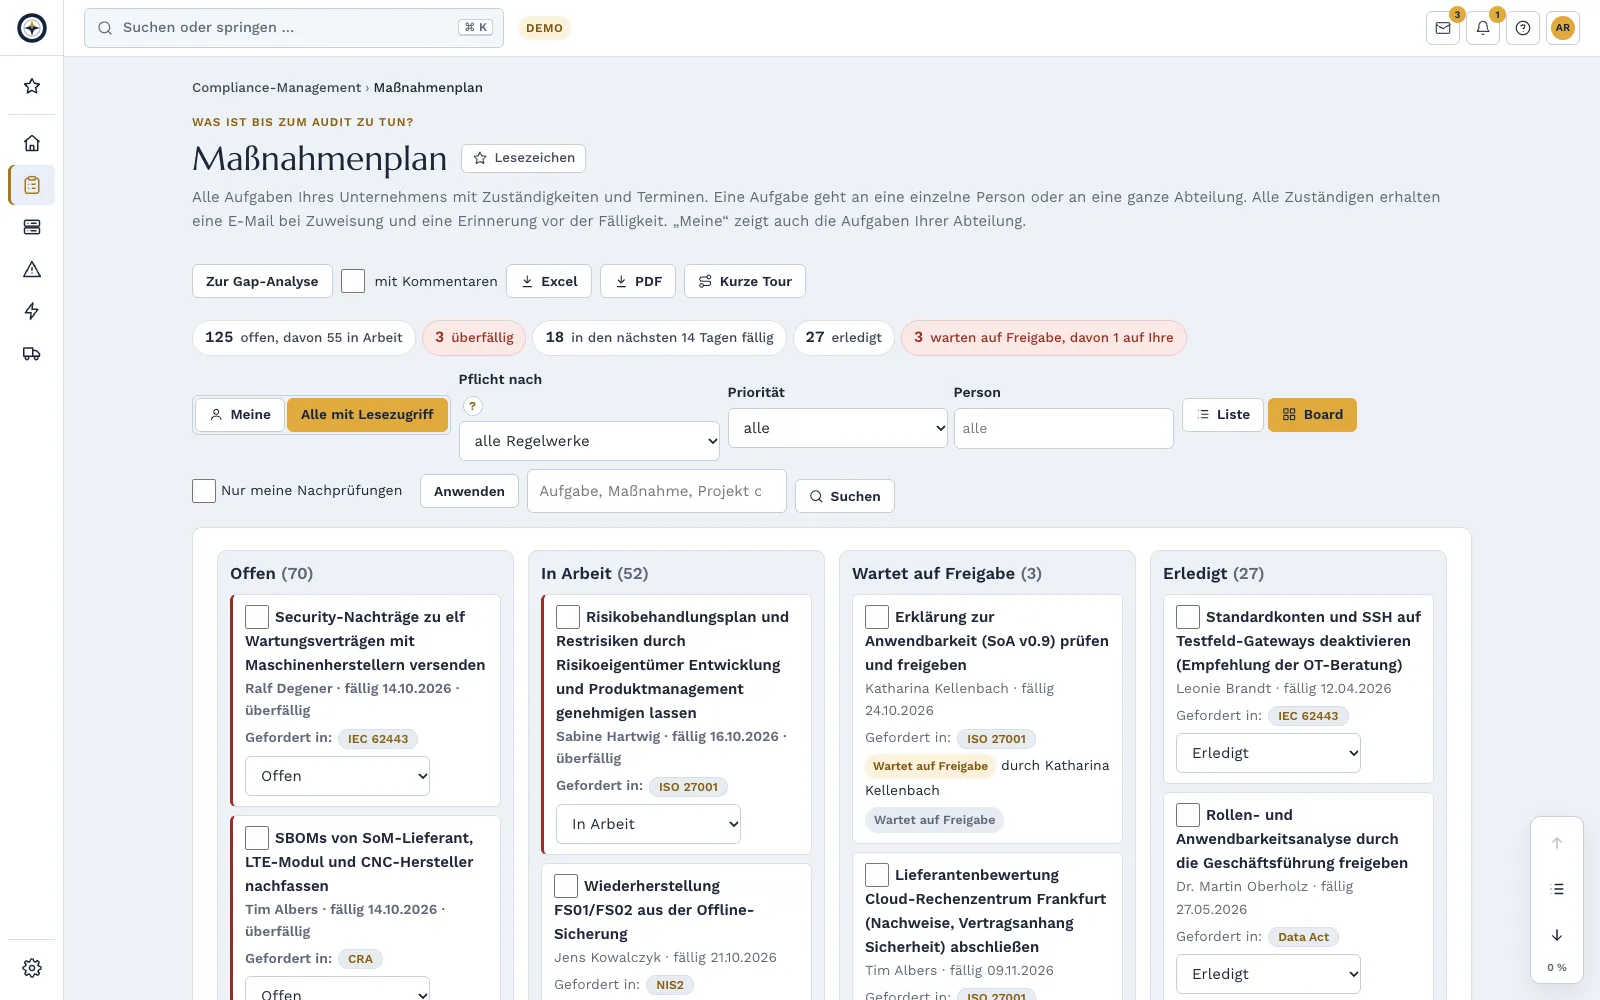
Análisis de brechas y plan de acción
Evalúe el nivel de madurez de cada medida, detecte las mayores brechas en todos los marcos normativos y trasládelas al plan de acción: con responsables, vencimiento, recordatorio por correo electrónico y tareas periódicas, por ejemplo para pruebas de restauración o revisiones de permisos. Los estados de resultados con fecha muestran qué ha cambiado desde la última auditoría.
Tareas con aprobación
Si lo desea, una tarea terminada pasa a una segunda persona, normalmente la responsable. Esta aprueba la tarea o la devuelve con un comentario para que se revise; no es posible aprobarla uno mismo. Los filtros por prioridad, persona y etiquetas propias y un archivo de tareas completadas mantienen el plan claro.
Todos los plazos a la vista
Plazos de más de 20 áreas en una sola lista: tareas, plazos de notificación, riesgos, documentos, evidencias, activos, auditorías, vulnerabilidades y más, ordenados por «vencido», «esta semana» y mes. Como suscripción de calendario en Outlook, Apple o Google, por defecto solo con el tipo y el número.
Paquete de auditoría con solo pulsar un botón
Fechas de auditoría en el plan del proyecto, informe de estado y catálogos en PDF y Excel, el paquete de cumplimiento como ZIP con todos los archivos de evidencia y sumas de comprobación, y la exportación de auditoría para auditores: todo según los permisos de lectura en un único archivo ZIP, con página de inicio sin conexión. Un manifiesto con sumas de comprobación acredita que el paquete no se ha modificado; usted lo comprueba en el portal con «Comprobar paquete».
Informe de gestión conforme a ISO/IEC 27001 9.3
Un PDF para la dirección con el estado de implantación, riesgos, incidentes, vulnerabilidades, auditorías y plazos, además de la evolución de los indicadores principales. El periodo es configurable; la valoración y las decisiones las introduce usted. La revisión por la dirección la archiva con sus decisiones como evidencia. Los administradores ven los indicadores también por sede. Además, descarga el informe y la evolución de los indicadores como archivo Excel.
Dashboard de la dirección según el § 38 BSIG
Acuerdo sobre las medidas, supervisión trimestral y justificantes de formación de la dirección en una sola página. Cada miembro confirma personalmente con passkey o código de la aplicación, y Complass archiva la evidencia como PDF con suma de verificación.
Base jurídica y normativa
- § 30 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Abrir el original (gesetze-im-internet.de) ↗
- Art. 21 NIS2-RichtlinieArtículo 21 Directiva SRI 2 Medidas para la gestión de riesgos de ciberseguridad1. Los Estados miembros velarán por que las entidades esenciales e importantes tomen las medidas técnicas, operativas y de organización adecuadas y proporcionadas para gestionar los riesgos que se planteen para la seguridad de los sistemas de redes y de información que utilizan dichas entidades en sus operaciones o en la prestación de sus servicios y prevenir o minimizar las repercusiones de los incidentes en los …Abrir el original (EUR-Lex) ↗
- Anhang I Teil I CRAAnexo I Parte I Reglamento de Ciberresiliencia Requisitos de ciberseguridad relativos a las propiedades de los productos con elementos digitales1) Los productos con elementos digitales se diseñarán, desarrollarán y producirán de manera que garanticen un nivel adecuado de ciberseguridad sobre la base de los riesgos existentes. 2) Sobre la base de la evaluación de riesgos de ciberseguridad a la que hace referencia el artículo 13, apartado 2, y cuando proceda, los productos con elementos digitales: - a) se comercializarán sin vulnerabilidades aprovechables …Abrir el original (EUR-Lex – OJ L 2024/2847, 20.11.2024, corrigenda incorporated: OJ L 2025/90555, 2.7.2025; OJ L 2025/90828, 17.10.2025) ↗
- Anhang III Abschn. 1.1.9 MaschinenVOAnexo III Sección 1.1.9 Reglamento de máquinas Protección contra la corrupciónLa máquina o el producto relacionado se diseñarán y fabricarán de manera que la conexión con otro dispositivo, a través de cualquier característica del propio dispositivo conectado o a través de un dispositivo remoto que se comunique con la máquina o el producto relacionado, no provoque situaciones peligrosas. El componente de hardware trasmisor de señales o datos pertinente para la conexión o el acceso al software …Abrir el original (EUR-Lex – OJ L 165, 29.6.2023; Art. 3, 8, 20, 25a–25e and 47 as consolidated on 27.07.2026) ↗
- ISO/IEC 27001:2022
- IEC 62443-3-3


Control de documentos (ISO/IEC 27001, 7.5.3)
La información documentada debe controlarse: disponible, protegida, aprobada y actualizada. Complass lo refleja en el portal, de la política a la instrucción de trabajo.
ID de documento, clasificación y responsables
Cada documento con un identificador único, un nivel de clasificación y una persona responsable.
Ciclo de revisión con reenvío
Las revisiones pendientes aparecen a tiempo como tarea.
Aprobación por doble control con motivo del cambio y comparación de versiones
Cada nueva versión requiere un motivo del cambio y una segunda persona que la apruebe. Usted compara dos versiones aprobadas sección por sección; las versiones sustituidas y retiradas siguen siendo trazables.
Confirmación de «leído y entendido»
Quienes deben conocer un documento lo confirman; el estado es visible por persona.
Pirámide documental como árbol
La política, las directrices, los procedimientos y las instrucciones de trabajo están vinculados entre sí. Cuando un documento superior se aprueba de nuevo, los documentos inferiores muestran «Conciliación pendiente» y se notifica a los responsables. El registro muestra el árbol con filtros como «Conciliación pendiente» y «sin evidencia»; las exportaciones incluyen el nivel y el documento superior.
Evidencias de la operación
Vincule políticas y procedimientos con trabajos de backup, pruebas de restauración, planes de contingencia, activos y proveedores. Su estado actual aparece en el documento y en cada aprobación. En el catálogo y en la SoA, «Implantado mediante» muestra qué documentos implantan un requisito.
Una política para varios marcos normativos desde Professional
Las políticas como backups, acceso o criptografía se mantienen una vez en la biblioteca y se usan en cada marco normativo: una versión, una fecha de revisión, una aprobación, un acuse de lectura.
Listas de comprobación en plantillas
De una línea no implementada surge una tarea; la línea indica la prueba de control que la verifica.
Del plazo a la evidencia
Un ejemplo con datos de una empresa ficticia: así recorre Complass una obligación recurrente como la prueba de penetración anual.

Evaluar y vincular la SoA

El vídeo corto muestra la interfaz de usuario en alemán.
Auditorías, evidencias y objetivos
De la auditoría interna a la medida correctiva en una sola cadena, con evidencias que se mantienen actualizadas por sí solas.
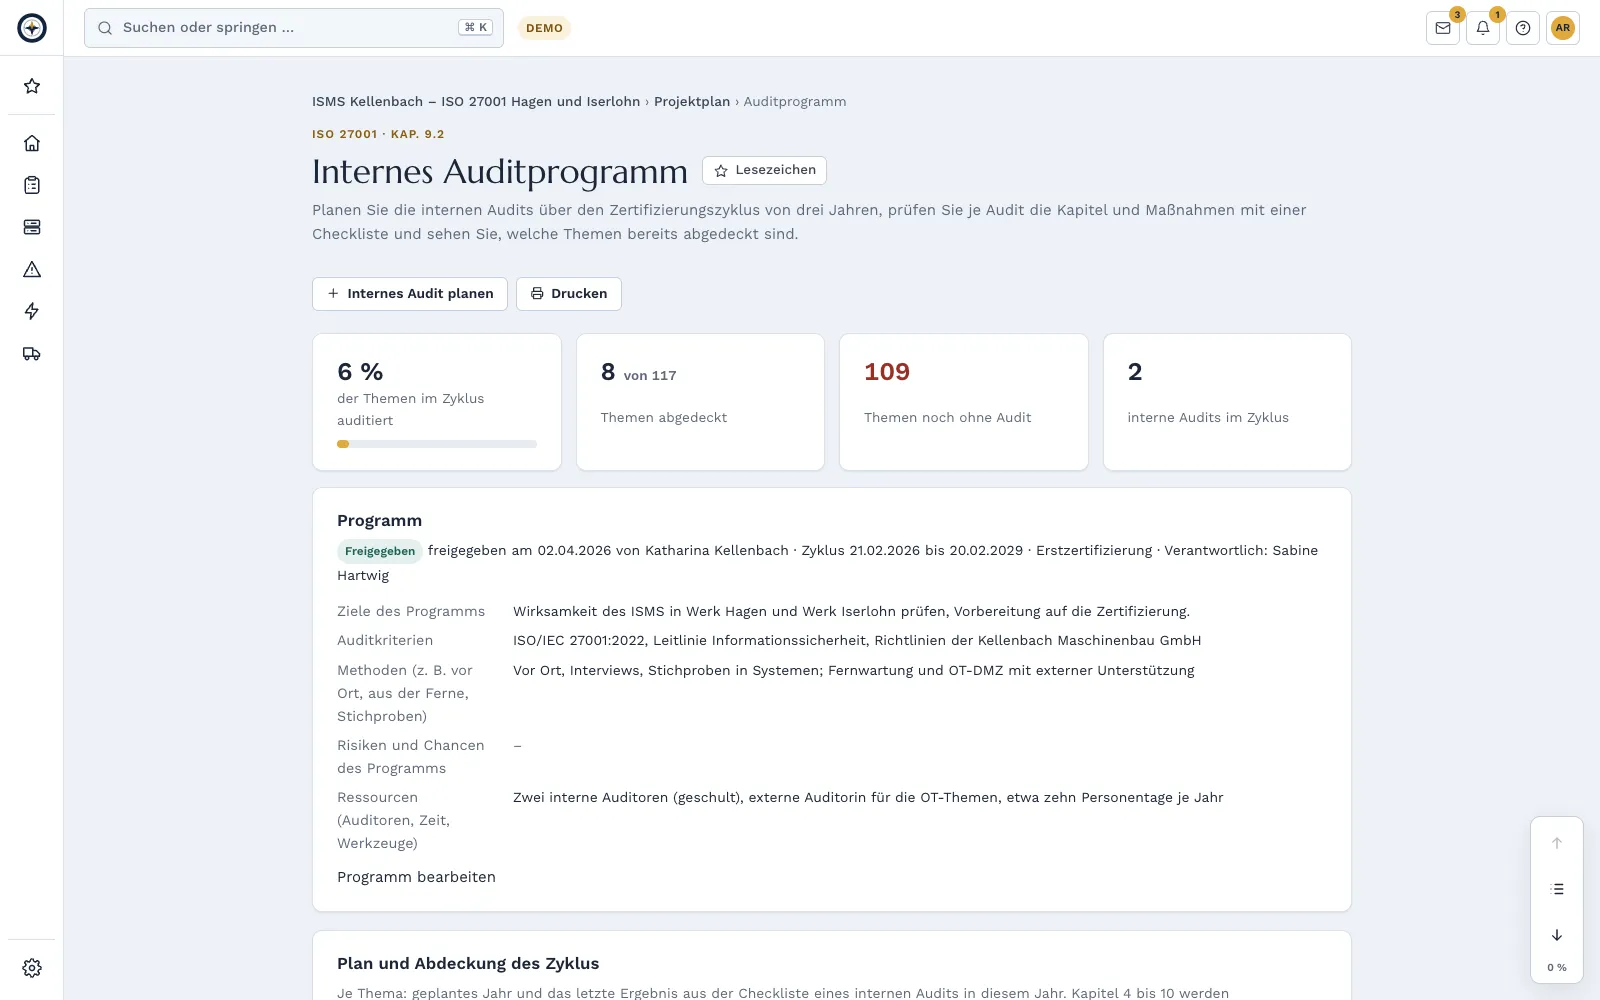
Programa de auditoría interna
Planifique las auditorías internas a lo largo del ciclo de certificación de tres años, con aprobación del programa por la dirección o un administrador. Cada auditoría interna tiene un plan de auditoría y una lista de verificación por capítulo y medida, y una vista general muestra lo que ya se ha auditado en el ciclo. Para ISO/IEC 27001, ISO 22301 y otras normas ISO de sistemas de gestión.
Registro de hallazgos
Desviaciones y observaciones de auditorías, pentests, ejercicios, indicadores no alcanzados o hallazgos propios en un registro, con causa, acción correctiva y comprobación de eficacia. Complass notifica las acciones correctivas vencidas a la persona responsable y, pasados 14 días, también a los administradores y a la dirección. El informe de auditoría se genera en PDF.
Evidencias automáticas de Microsoft 365 y GitHub desde Professional: Evidencias automáticas, comparar planes
Una vez al día y solo en modo lectura, Complass lee los ajustes de su tenant de Microsoft Entra ID y de su organización de GitHub, por ejemplo el registro de MFA, el acceso condicional, el número de administradores globales, la obligatoriedad del segundo factor o las ramas protegidas. Cada comprobación aparece con semáforo e historial en los requisitos correspondientes de sus marcos normativos. Se almacenan cifras, no nombres de personas.
Evidencias con una segunda mirada
Una segunda persona revisa los archivos de evidencia y los acepta o los rechaza con una justificación. Antes de la auditoría, usted solicita a los responsables las evidencias que faltan mediante una solicitud de evidencia interna. Las exportaciones muestran qué evidencias son anteriores al periodo auditado.
Registro de certificados próximamente
Sus propios certificados y los de sus proveedores en una lista, con validez, auditorías de seguimiento y de recertificación y recordatorio antes de cada auditoría. Complass lee los datos del PDF del certificado en su propio servidor, sin servicio de IA; usted los comprueba antes de guardarlos.
Pruebas de controles
Complass comprueba automáticamente por la noche si sus datos siguen respaldando una medida, por ejemplo pruebas de restauración o simulacros de emergencia evaluados. Cada prueba cuenta como evidencia.
Objetivos e indicadores
Objetivos medibles para ISO/IEC 27001, ISO 9001 e ISO 22301 con valor objetivo, persona responsable y plazo, medidos con un indicador de Complass o con valores que usted mismo registre. Un semáforo con símbolo y texto muestra si un objetivo está dentro del valor previsto. Los objetivos habituales los adopta usted a partir de propuestas.
Prueba de responsabilidad para la dirección
Un PDF sellado acredita cuándo la dirección acordó y supervisó medidas y recibió formación.
Qué ha cambiado
Si cambia una ley, una norma o una directriz de una autoridad relativa a sus marcos normativos, Complass muestra los requisitos afectados.
Portal de auditores: su auditoría se realiza en Complass.
Invite a certificadores, auditores de cuentas o auditores de clientes directamente a una auditoría en Complass, sin ping-pong de correos ni archivos ZIP. Los accesos de auditores son gratuitos, están vinculados exactamente a esa auditoría y finalizan automáticamente en la fecha de fin.
Los auditores publican su lista de requisitos directamente en Complass, a partir de plantillas para ISO 27001, NIS2 e IEC 62443 o mediante importación. Para cada auditoría usted aprueba solo las evidencias necesarias; con la respuesta a un requisito, la evidencia queda aprobada. Las consultas aparecen directamente en el documento; los auditores nunca ven las notas internas.
Los auditores inician sesión con su propia cuenta de auditor y ven en «Mis auditorías» todas sus auditorías en distintos clientes; una sociedad auditora gestiona ella misma a sus miembros. Para las muestras se congela una lista y de ella se extrae la muestra de forma trazable; cualquiera puede recalcular el registro. Si se desea, los archivos para auditores llevan una marca de agua con nombre, empresa e identificador de trazabilidad. Al año siguiente, usted retoma la lista de requisitos y vuelve a enviar con un clic las respuestas sin cambios.
Los auditores proponen los hallazgos; usted los incorpora a su registro de hallazgos o los rechaza con una justificación. Al final, el auditor confirma el cierre de auditoría tras volver a iniciar sesión; el resultado queda como PDF junto a sus evidencias, además de un paquete de entrega sellado con sumas de comprobación. Cada consulta de los auditores consta en el registro de auditores.
Preguntas frecuentes
¿Puedo trabajar en varios marcos normativos al mismo tiempo?
Sí. Cada marco es un proyecto propio; el resumen de «Marcos normativos» muestra qué medida atiende qué requisitos. El estado y las evidencias se pueden vincular entre proyectos en lugar de copiarse.
¿Podemos reutilizar los documentos existentes?
Las tablas, como listas de activos o planes de medidas, se importan desde Excel o CSV. Las políticas existentes se incorporan como documento propio al control documental. Otra documentación se adjunta como archivo de evidencia al requisito correspondiente.
¿Cómo accede nuestro auditor?
Usted lo invita gratuitamente a una auditoría: con duración limitada, restringido a esa auditoría y con registro de cada acceso. Si ya tiene una cuenta de auditor, verá allí su auditoría junto a las demás. Como alternativa, exporte el paquete de cumplimiento.
Pruebe Complass con sus propios datos
Cree usted mismo su acceso de prueba, con un proyecto de ejemplo por marco normativo si lo desea. Si prefiere que primero le mostremos Complass, solicite una demo.