

marco normativo
Seguridad informática en el hospital: § 391 SGB V y B3S
Desde 2022, todo hospital debe proteger su TI conforme al estado de la técnica y concienciar periódicamente a todo el personal. Complass guía a su centro desde la clasificación según la ley BSI, pasando por la gestión de riesgos y la planificación de emergencias, hasta la tecnología médica conectada y la evidencia.

¿Qué exige el § 391 SGB V?
El § 391 SGB V obliga a todos los hospitales a adoptar medidas organizativas y técnicas adecuadas conforme al estado de la técnica y a realizar medidas obligatorias de concienciación para todo el personal. El camino para ello lo describe el estándar de seguridad sectorial (B3S) «Medizinische Versorgung» de la Deutsche Krankenhausgesellschaft, cuya idoneidad ha constatado la BSI.
Actualidad de los contenidos:
¿Me afecta?
Las obligaciones del § 391 SGB V se aplican a todos los hospitales conforme al § 108 SGB V. Los hospitales con 30.000 o más casos de hospitalización completa al año son operadores de instalaciones críticas: para ellos se aplican las obligaciones de los §§ 30, 31 y 39 BSIG, entre otras sistemas de detección de ataques y una evidencia cada tres años.
A partir de 50 empleados o de 10 millones de euros de volumen de negocios y de balance, un hospital es además, como prestador de servicios sanitarios, una entidad importante o especialmente importante según la ley BSI, con gestión de riesgos, obligaciones de notificación, registro y obligaciones de la dirección. Los centros médicos de atención ambulatoria (MVZ) y las consultas de la asistencia concertada aplican en su lugar la directriz de seguridad informática del § 390 SGB V.
Este resumen no sustituye al asesoramiento jurídico. Lo que prevalece es el texto legal o normativo; en Complass usted comprueba la aplicabilidad con ayuda de orientaciones basadas en las referencias.
Base jurídica
- § 391 SGB V§ 391 SGB V IT-Sicherheit in Krankenhäusern(1) Krankenhäuser sind verpflichtet, nach dem Stand der Technik angemessene organisatorische und technische Vorkehrungen zur Vermeidung von Störungen der Verfügbarkeit, Integrität und Vertraulichkeit ihrer informationstechnischen Systeme, Komponenten oder Prozesse zu treffen, die für die Funktionsfähigkeit des jeweiligen Krankenhauses und den Schutzbedarf der verarbeiteten Patienteninformationen maßgeblich sind. (2) …Abrir el original (gesetze-im-internet.de) ↗Obligaciones de todos los hospitales, concienciación (apdo. 2), remisión a la ley BSI (apdos. 4 y 5)
- § 28 BSIG§ 28 BSIG Besonders wichtige Einrichtungen und wichtige Einrichtungen(1) Als besonders wichtige Einrichtung gelten - 1. Betreiber kritischer Anlagen, - 2. qualifizierte Vertrauensdiensteanbieter, Top Level Domain Name Registries oder DNS-Diensteanbieter, - 3. Anbieter öffentlich zugänglicher Telekommunikationsdienste oder Betreiber öffentlicher Telekommunikationsnetze, die - a) mindestens 50 Mitarbeiter beschäftigen oder - b) einen Jahresumsatz und eine Jahresbilanzsumme von jeweils …Abrir el original (gesetze-im-internet.de) ↗Clasificación como entidad importante o especialmente importante
- § 30 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Abrir el original (gesetze-im-internet.de) ↗Medidas de gestión de riesgos
- § 31 BSIG§ 31 BSIG Besondere Anforderungen an die Risikomanagementmaßnahmen von Betreibern kritischer Anlagen(1) Für Betreiber kritischer Anlagen gelten für die informationstechnischen Systeme, Komponenten und Prozesse, die für die Funktionsfähigkeit der von ihnen betriebenen kritischen Anlagen maßgeblich sind, im Vergleich zu anderen informationstechnischen Systemen, Komponenten und Prozessen besonders wichtiger Einrichtungen auch über das Schutzniveau dieser Einrichtungen hinausgehende Maßnahmen nach § 30 Absatz 1 Satz 1 …Abrir el original (gesetze-im-internet.de) ↗Requisitos especiales para operadores de instalaciones críticas
- § 39 BSIG§ 39 BSIG Nachweispflichten für Betreiber kritischer Anlagen(1) Betreiber kritischer Anlagen haben die Umsetzung der Maßnahmen in Bezug auf kritische Anlagen nach § 30 Absatz 1 Satz 1 in Verbindung mit § 31 Absatz 1 und 2 Satz 1 zu einem vom Bundesamt im Benehmen mit dem Bundesamt für Bevölkerungsschutz und Katastrophenhilfe festgelegten Zeitpunkt, frühestens drei Jahre nachdem sie erstmals oder spätestens drei Jahre nachdem sie erneut als ein Betreiber einer kritischen …Abrir el original (gesetze-im-internet.de) ↗Evidencia cada tres años
- B3S «Medizinische Versorgung» V1.3.1 (DKG)Estándar de seguridad sectorial, idoneidad constatada por la BSI
Fechas clave
- Suitability of B3S V1.3 confirmed by the BSI (three years) · B3S cover page
- NIS2 Implementation Act in force (§ 391 SGB V refers to § 30(8) BSIG) · Section 391(4) SGB V (German Social Code Book V)§ 391 SGB V IT-Sicherheit in Krankenhäusern(1) Krankenhäuser sind verpflichtet, nach dem Stand der Technik angemessene organisatorische und technische Vorkehrungen zur Vermeidung von Störungen der Verfügbarkeit, Integrität und Vertraulichkeit ihrer informationstechnischen Systeme, Komponenten oder Prozesse zu treffen, die für die Funktionsfähigkeit des jeweiligen Krankenhauses und den Schutzbedarf der verarbeiteten Patienteninformationen maßgeblich sind. (2) …Abrir el original (gesetze-im-internet.de) ↗
Los operadores de instalaciones críticas acreditan la aplicación ante la BSI cada tres años. Para los demás hospitales, el § 391 SGB V no prevé una evidencia periódica; no obstante, la documentación debe ser sólida en todo momento.
Cómo le ayuda Complass
- 8fases
- 18pasos guiados
- 15plantillas de documentos
- 49requisitos en el catálogo
Ocho fases hasta la evidencia
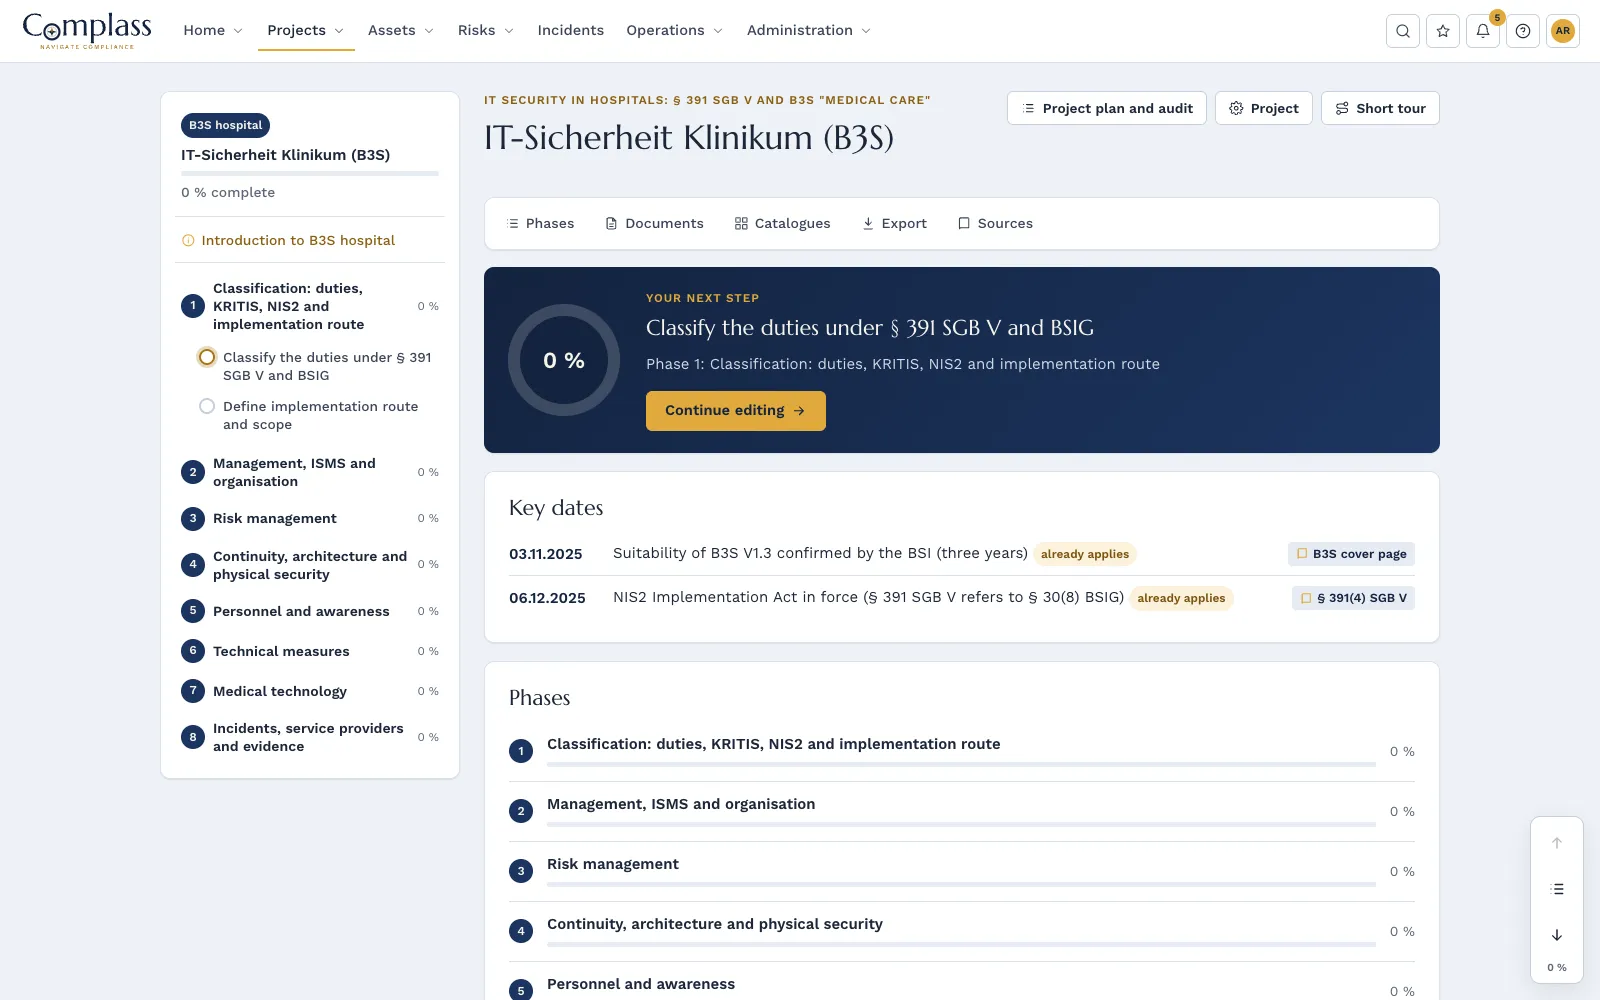
Clasificación según el SGB V y la ley BSI, dirección y SGSI, gestión de riesgos, continuidad y arquitectura, personal y concienciación, medidas técnicas, tecnología médica, así como incidentes, proveedores y evidencia.
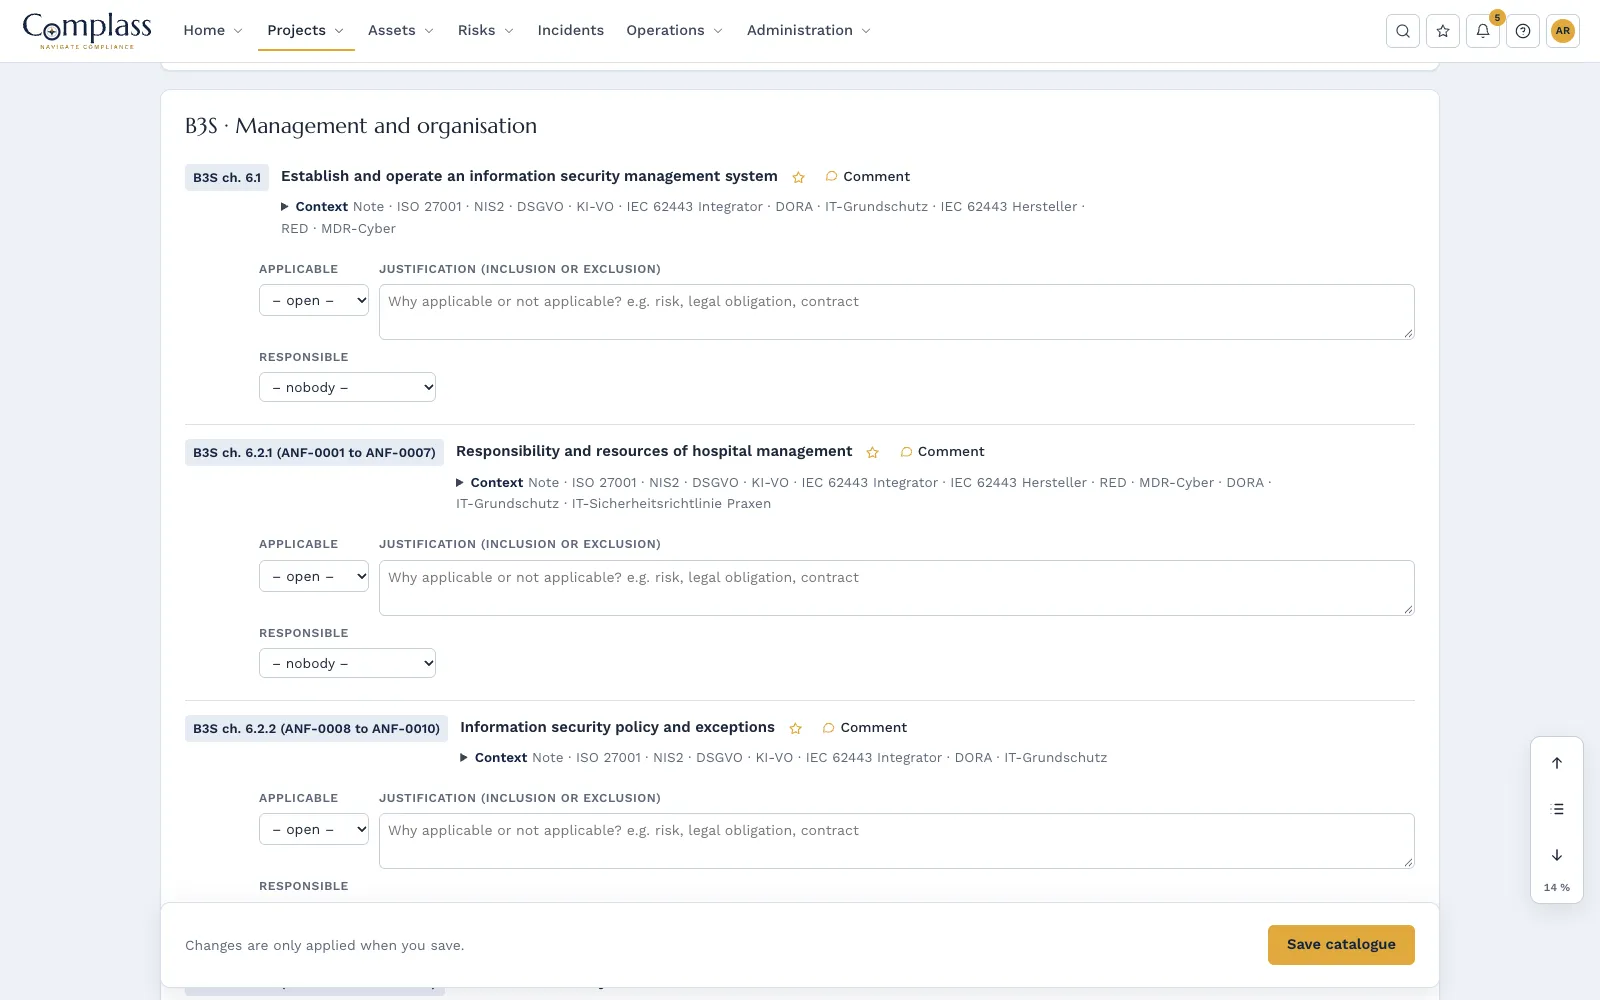
Requisitos con palabras propias, con referencia al capítulo y a ANF
Todos los requisitos del B3S resumidos en 49 paquetes de trabajo, además de las obligaciones del § 391 SGB V en su tenor literal. Tenga a mano el texto original de la DKG durante la auditoría.
Gestión de riesgos a escala hospitalaria
Valoración que incluye la seguridad del paciente y la eficacia del tratamiento, aceptación de riesgos residuales por parte de la dirección, inventario de valores de sistemas informáticos y dispositivos médicos con criticidad. Plantillas, entre otras, para política, planificación de emergencias y de reanudación, registro y detección de ataques, y tecnología médica conectada.
Documentar una vez, utilizar varias veces
Gracias al catálogo común de medidas, las medidas cuentan también para NIS2. Además, gestión de la continuidad, incidentes con plazos de notificación conforme al § 32 BSIG y un curso de concienciación para todos los grupos profesionales con acreditación.
Las fases del módulo
- Classification: duties, KRITIS, NIS2 and implementation route
- Management, ISMS and organisation
- Risk management
- Continuity, architecture and physical security
- Personnel and awareness
- Technical measures
- Medical technology
- Incidents, service providers and evidence
Catálogo: § 391 SGB V and B3S "Medical care"
Módulos relacionados
Gestión de riesgos
Registro de riesgos con evaluación cualitativa o cuantitativa, apetito de riesgo y plan de tratamiento, vinculado a activos, vulnerabilidades e incidentes.
Más informaciónGestión de incidentes
Registre incidentes, compruebe las obligaciones de notificación conforme a NIS2, al CRA y al RGPD y haga un seguimiento de los plazos de notificación con cuenta atrás.
Más informaciónGestión de activos
Activos de TI y OT en un solo lugar, recopilados sin agente, con SBOM, avisos de fabricantes, fin del soporte, conciliación de licencias, identidades, relaciones y zonas según IEC 62443-3-2.
Más informaciónPreguntas frecuentes
Estamos por debajo del umbral KRITIS. ¿Se nos aplica igualmente el B3S?
El § 391 SGB V se aplica a todos los hospitales y exige medidas conforme al estado de la técnica. El B3S es el camino que la BSI ha constatado como idóneo para ello y, por tanto, también para los centros más pequeños la referencia más natural.
¿Contiene Complass el texto del B3S?
No. El B3S es una obra de la DKG. Complass describe los requisitos con palabras propias y remite a capítulos y números ANF. El estándar lo obtiene gratuitamente en la DKG; puede guardar extractos en su proyecto.
También debemos cumplir NIS2. ¿Trabajo doble?
No. Las medidas que documenta en el proyecto B3S las asigna Complass, a través del catálogo común de medidas, también al marco normativo NIS2.
Pruebe Complass con sus propios datos
Cree usted mismo su acceso de prueba, con un proyecto de ejemplo por marco normativo si lo desea. Si prefiere que primero le mostremos Complass, solicite una demo.