

Regelwerk
IT-Sicherheit im Krankenhaus: § 391 SGB V und B3S
Seit 2022 muss jedes Krankenhaus seine IT nach dem Stand der Technik schützen und alle Beschäftigten regelmäßig sensibilisieren. Complass führt Ihr Haus von der Einordnung nach BSI-Gesetz über Risikomanagement und Notfallplanung bis zur vernetzten Medizintechnik und zum Nachweis.

Was verlangt § 391 SGB V?
§ 391 SGB V verpflichtet alle Krankenhäuser zu angemessenen organisatorischen und technischen Vorkehrungen nach dem Stand der Technik und zu verpflichtenden Awareness-Maßnahmen für alle Beschäftigten. Den Weg dafür beschreibt der branchenspezifische Sicherheitsstandard (B3S) „Medizinische Versorgung“ der Deutschen Krankenhausgesellschaft, dessen Eignung das BSI festgestellt hat.
Stand der Inhalte:
Bin ich betroffen?
Die Pflichten aus § 391 SGB V gelten für alle Krankenhäuser nach § 108 SGB V. Krankenhäuser ab 30.000 vollstationären Fällen pro Jahr sind Betreiber kritischer Anlagen: Für sie gelten die Pflichten nach §§ 30, 31 und 39 BSIG, unter anderem Systeme zur Angriffserkennung und ein Nachweis alle drei Jahre.
Ab 50 Beschäftigten oder 10 Mio. Euro Jahresumsatz und Bilanzsumme ist ein Krankenhaus als Erbringer von Gesundheitsdienstleistungen zusätzlich eine wichtige oder besonders wichtige Einrichtung nach dem BSI-Gesetz, mit Risikomanagement, Meldepflichten, Registrierung und Pflichten der Geschäftsleitung. MVZ und Praxen in der vertragsärztlichen Versorgung setzen stattdessen die IT-Sicherheitsrichtlinie nach § 390 SGB V um.
Diese Übersicht ersetzt keine Rechtsberatung. Maßgeblich ist der Gesetzes- bzw. Normtext; in Complass prüfen Sie die Betroffenheit geführt anhand der Verweise.
Rechtsgrundlagen
- § 391 SGB V§ 391 SGB V IT-Sicherheit in Krankenhäusern(1) Krankenhäuser sind verpflichtet, nach dem Stand der Technik angemessene organisatorische und technische Vorkehrungen zur Vermeidung von Störungen der Verfügbarkeit, Integrität und Vertraulichkeit ihrer informationstechnischen Systeme, Komponenten oder Prozesse zu treffen, die für die Funktionsfähigkeit des jeweiligen Krankenhauses und den Schutzbedarf der verarbeiteten Patienteninformationen maßgeblich sind. (2) …Original öffnen (gesetze-im-internet.de) ↗Pflichten aller Krankenhäuser, Awareness (Abs. 2), Verweis auf das BSI-Gesetz (Abs. 4 und 5)
- § 28 BSIG§ 28 BSIG Besonders wichtige Einrichtungen und wichtige Einrichtungen(1) Als besonders wichtige Einrichtung gelten - 1. Betreiber kritischer Anlagen, - 2. qualifizierte Vertrauensdiensteanbieter, Top Level Domain Name Registries oder DNS-Diensteanbieter, - 3. Anbieter öffentlich zugänglicher Telekommunikationsdienste oder Betreiber öffentlicher Telekommunikationsnetze, die - a) mindestens 50 Mitarbeiter beschäftigen oder - b) einen Jahresumsatz und eine Jahresbilanzsumme von jeweils …Original öffnen (gesetze-im-internet.de) ↗Einstufung als wichtige oder besonders wichtige Einrichtung
- § 30 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Original öffnen (gesetze-im-internet.de) ↗Risikomanagementmaßnahmen
- § 31 BSIG§ 31 BSIG Besondere Anforderungen an die Risikomanagementmaßnahmen von Betreibern kritischer Anlagen(1) Für Betreiber kritischer Anlagen gelten für die informationstechnischen Systeme, Komponenten und Prozesse, die für die Funktionsfähigkeit der von ihnen betriebenen kritischen Anlagen maßgeblich sind, im Vergleich zu anderen informationstechnischen Systemen, Komponenten und Prozessen besonders wichtiger Einrichtungen auch über das Schutzniveau dieser Einrichtungen hinausgehende Maßnahmen nach § 30 Absatz 1 Satz 1 …Original öffnen (gesetze-im-internet.de) ↗Besondere Anforderungen an Betreiber kritischer Anlagen
- § 39 BSIG§ 39 BSIG Nachweispflichten für Betreiber kritischer Anlagen(1) Betreiber kritischer Anlagen haben die Umsetzung der Maßnahmen in Bezug auf kritische Anlagen nach § 30 Absatz 1 Satz 1 in Verbindung mit § 31 Absatz 1 und 2 Satz 1 zu einem vom Bundesamt im Benehmen mit dem Bundesamt für Bevölkerungsschutz und Katastrophenhilfe festgelegten Zeitpunkt, frühestens drei Jahre nachdem sie erstmals oder spätestens drei Jahre nachdem sie erneut als ein Betreiber einer kritischen …Original öffnen (gesetze-im-internet.de) ↗Nachweis alle drei Jahre
- B3S „Medizinische Versorgung“ V1.3.1 (DKG)Branchenspezifischer Sicherheitsstandard, Eignung vom BSI festgestellt
Wichtige Fristen
- Eignung des B3S V1.3 durch das BSI festgestellt (drei Jahre) · B3S Deckblatt
- NIS2-Umsetzungsgesetz in Kraft (§ 391 SGB V verweist auf § 30 Abs. 8 BSIG) · § 391 Abs. 4 SGB V§ 391 SGB V IT-Sicherheit in Krankenhäusern(1) Krankenhäuser sind verpflichtet, nach dem Stand der Technik angemessene organisatorische und technische Vorkehrungen zur Vermeidung von Störungen der Verfügbarkeit, Integrität und Vertraulichkeit ihrer informationstechnischen Systeme, Komponenten oder Prozesse zu treffen, die für die Funktionsfähigkeit des jeweiligen Krankenhauses und den Schutzbedarf der verarbeiteten Patienteninformationen maßgeblich sind. (2) …Original öffnen (gesetze-im-internet.de) ↗
Betreiber kritischer Anlagen weisen die Umsetzung alle drei Jahre gegenüber dem BSI nach. Für die übrigen Krankenhäuser sieht § 391 SGB V keinen regelmäßigen Nachweis vor; die Dokumentation muss aber jederzeit belastbar sein.
Wie Complass hilft
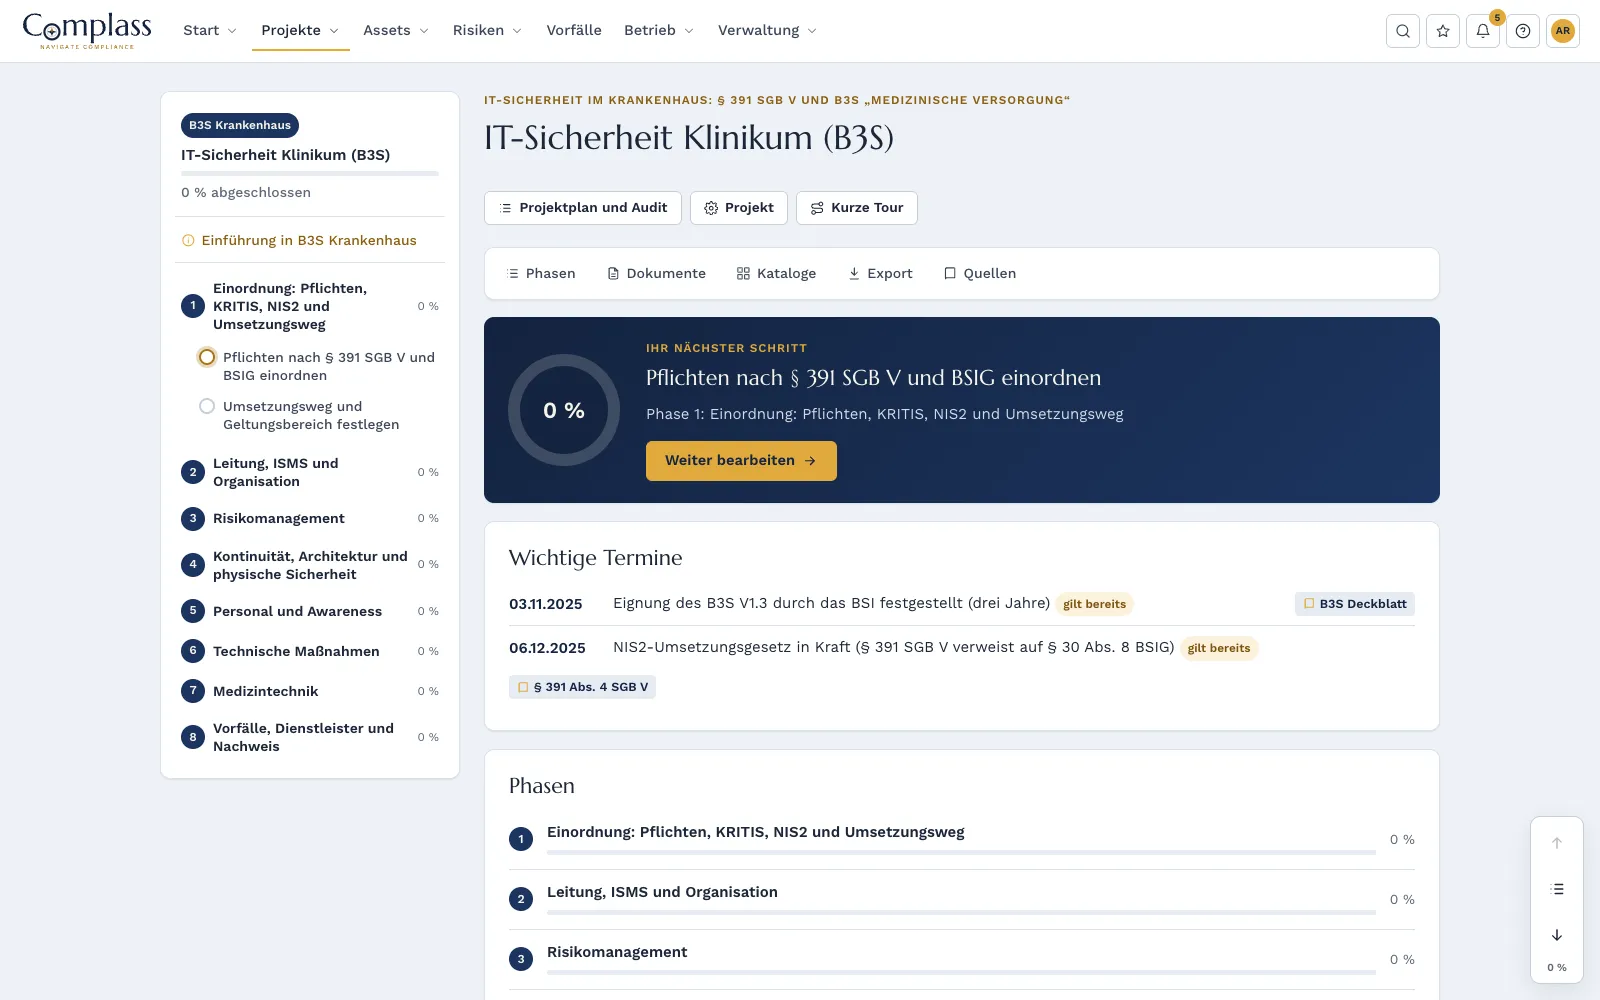
- 8Phasen
- 18geführte Schritte
- 15Dokumentvorlagen
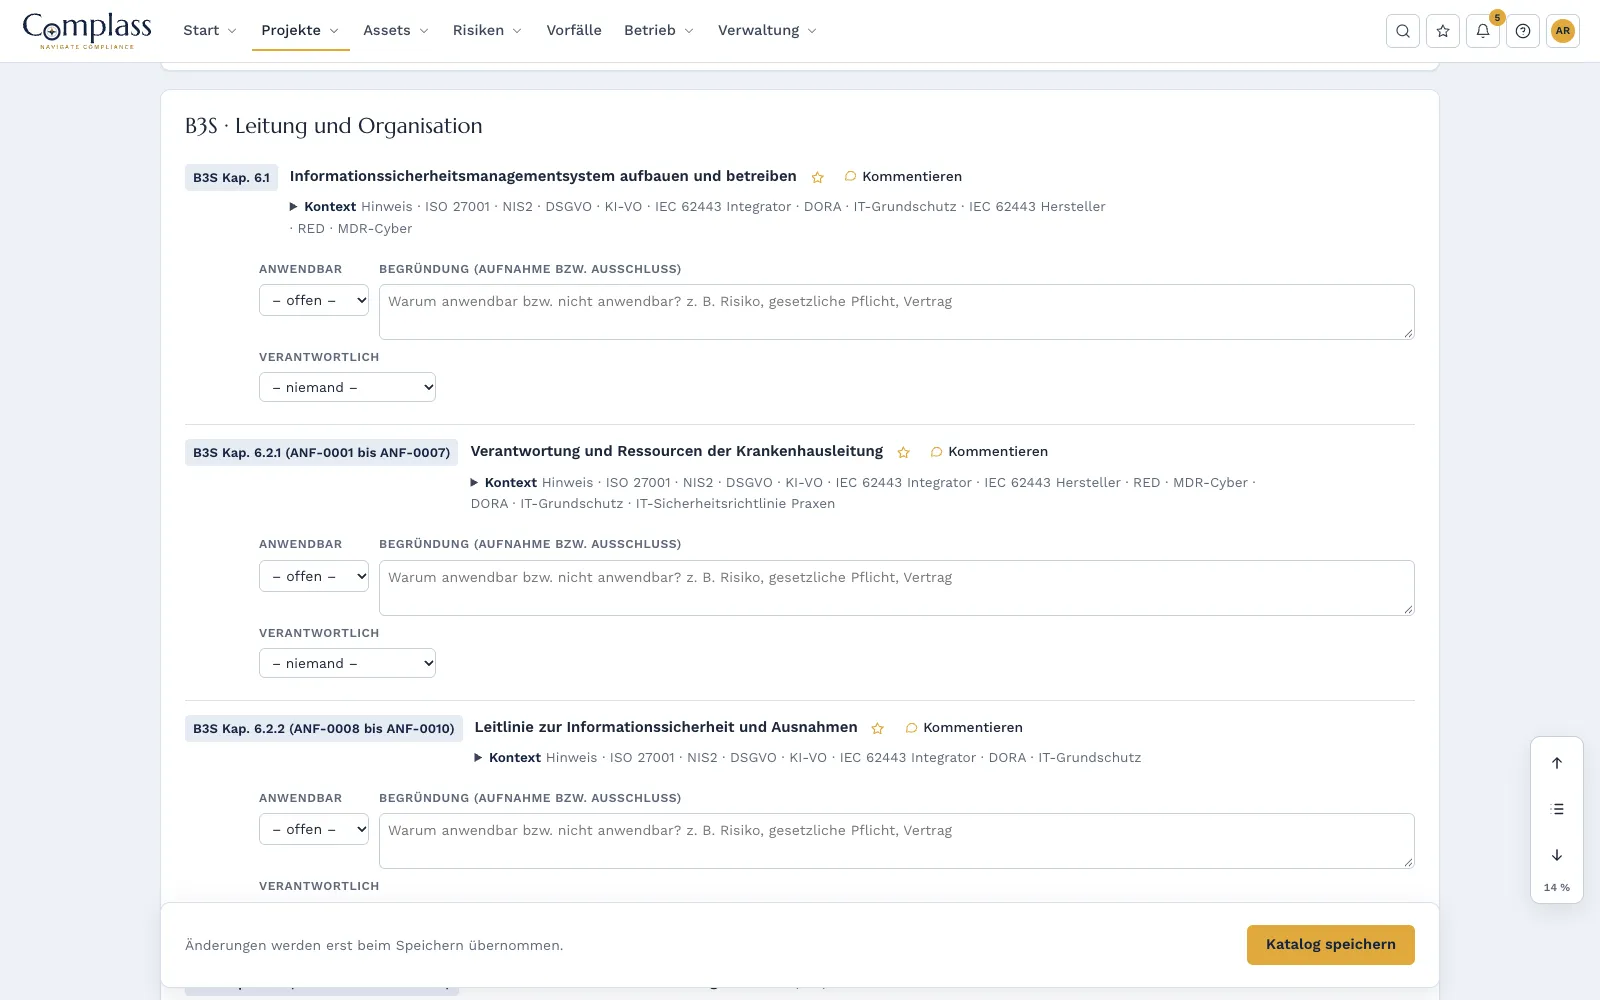
- 49Anforderungen im Katalog
Acht Phasen bis zum Nachweis
Einordnung nach SGB V und BSI-Gesetz, Leitung und ISMS, Risikomanagement, Kontinuität und Architektur, Personal und Awareness, technische Maßnahmen, Medizintechnik sowie Vorfälle, Dienstleister und Nachweis.
Anforderungen in eigenen Worten mit Kapitel- und ANF-Verweis
Alle Anforderungen des B3S in 49 Arbeitspaketen zusammengefasst, dazu die Pflichten aus § 391 SGB V im Wortlaut. Legen Sie den Originaltext der DKG bei der Prüfung daneben.
Risikomanagement nach Krankenhausmaßstab
Bewertung einschließlich Patientensicherheit und Behandlungseffektivität, Akzeptanz von Restrisiken durch die Geschäftsführung, Werteinventar für IT-Systeme und Medizingeräte mit Kritikalität. Vorlagen u. a. für Leitlinie, Notfall- und Wiederanlaufplanung, Protokollierung und Angriffserkennung sowie vernetzte Medizintechnik.
Einmal dokumentieren, mehrfach nutzen
Maßnahmen zählen über den gemeinsamen Maßnahmenkatalog auch für NIS2. Dazu Notfallmanagement, Vorfälle mit Meldefristen nach § 32 BSIG und ein Awareness-Kurs für alle Berufsgruppen mit Nachweis.
Die Phasen im Modul
- Einordnung: Pflichten, KRITIS, NIS2 und Umsetzungsweg
- Leitung, ISMS und Organisation
- Risikomanagement
- Kontinuität, Architektur und physische Sicherheit
- Personal und Awareness
- Technische Maßnahmen
- Medizintechnik
- Vorfälle, Dienstleister und Nachweis
Katalog: § 391 SGB V und B3S „Medizinische Versorgung“
Passende Bausteine
Risk-Management
Risikoregister mit qualitativer oder quantitativer Bewertung, Risikoappetit und Behandlungsplan, verzahnt mit Assets, Schwachstellen und Vorfällen.
Mehr erfahrenIncident-Management
Vorfälle erfassen, Meldepflicht nach NIS2, CRA und DSGVO prüfen und die Meldefristen mit Countdown verfolgen.
Mehr erfahrenAsset-Management
IT- und OT-Assets an einem Ort, agentless erfasst, mit SBOM, Herstellerhinweisen, Support-Ende, Lizenzabgleich, Identitäten, Zusammenhängen und Zonen nach IEC 62443-3-2.
Mehr erfahrenHäufige Fragen
Wir liegen unter der KRITIS-Schwelle. Gilt der B3S trotzdem für uns?
§ 391 SGB V gilt für alle Krankenhäuser und verlangt Vorkehrungen nach dem Stand der Technik. Der B3S ist der vom BSI als geeignet festgestellte Weg dafür und deshalb auch für kleinere Häuser der naheliegende Maßstab.
Enthält Complass den Text des B3S?
Nein. Der B3S ist ein Werk der DKG. Complass beschreibt die Anforderungen in eigenen Worten und verweist auf Kapitel und ANF-Nummern. Den Standard erhalten Sie kostenfrei bei der DKG; Auszüge daraus können Sie in Ihrem Projekt hinterlegen.
Wir müssen auch NIS2 erfüllen. Doppelte Arbeit?
Nein. Maßnahmen, die Sie im B3S-Projekt dokumentieren, ordnet Complass über den gemeinsamen Maßnahmenkatalog auch dem NIS2-Regelwerk zu.
Complass mit Ihren eigenen Daten testen
Legen Sie Ihren Testzugang selbst an, auf Wunsch mit einem Beispielprojekt je Regelwerk. Wenn Sie Complass lieber erst gezeigt bekommen, fragen Sie eine Demo an.