Complass – Navigate compliance Complass – Navigate compliance

Regelwerk

TISAX® – Vorbereitung auf das Assessment

Ihr Kunde verlangt ein TISAX-Label? Complass führt Sie von der Wahl der Labels über die Selbstbewertung entlang des VDA ISA bis zum Maßnahmenplan nach dem Assessment, Schritt für Schritt und mit allen Nachweisen an einem Ort.

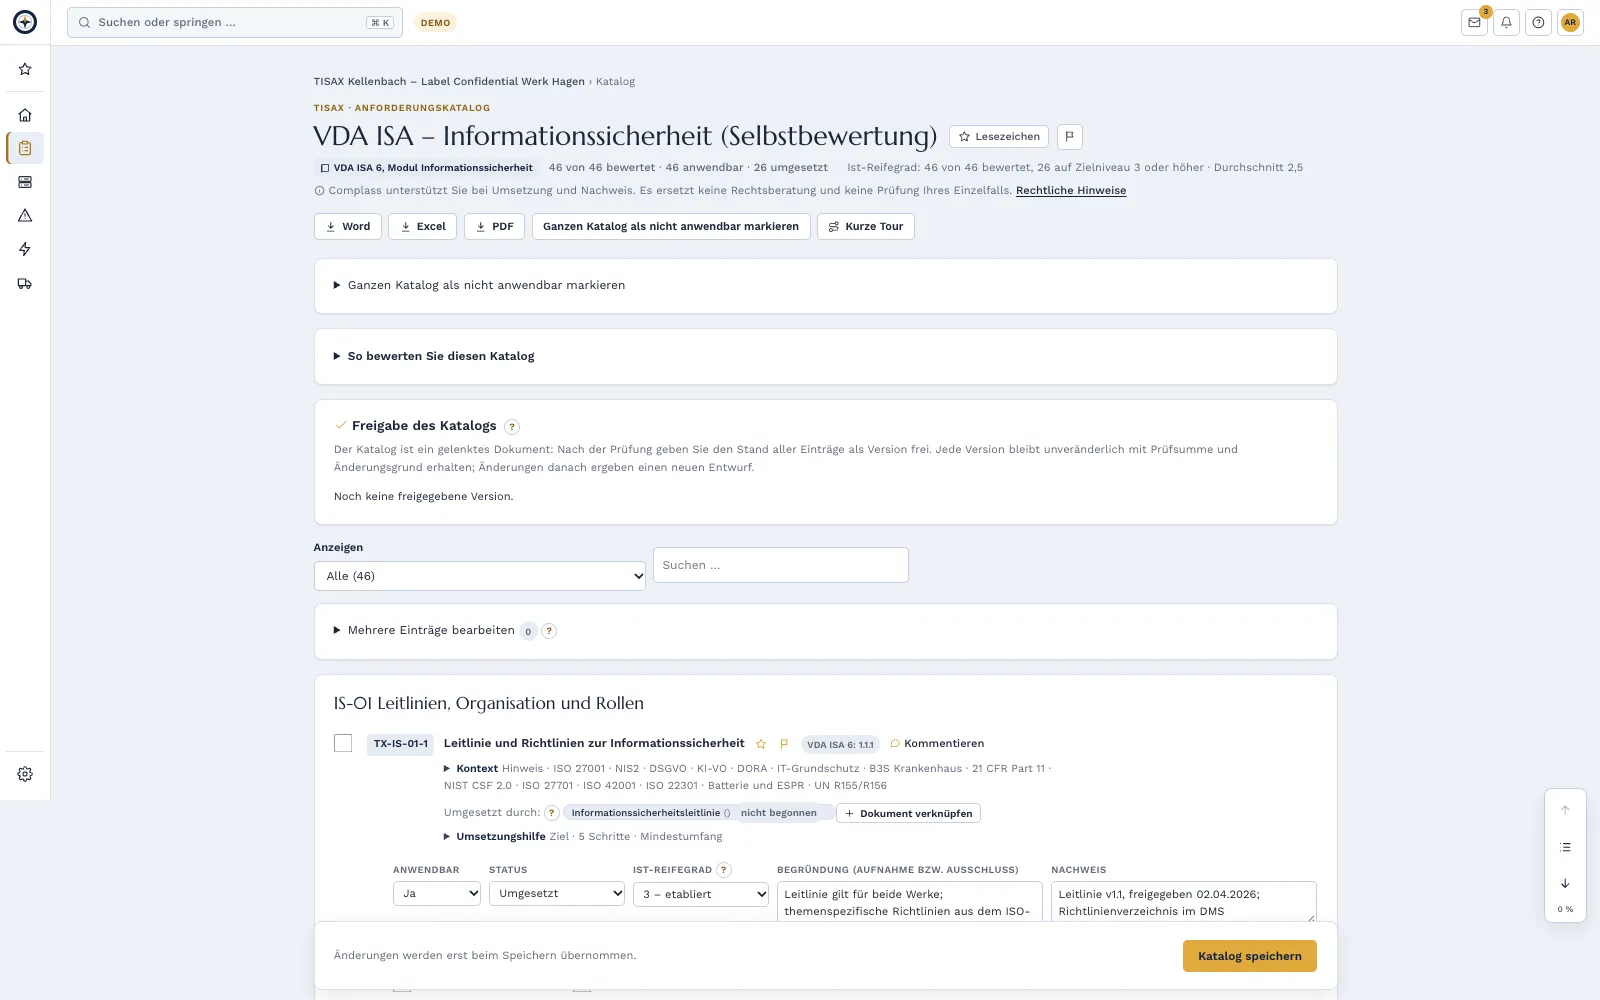
Selbstbewertung im TISAX-Projekt von Complass: Anforderungen mit Nummer im VDA ISA, Status und Ist-Reifegrad gegenüber dem Ziel 3 (Beispielprojekt)

Was ist TISAX?

TISAX (Trusted Information Security Assessment Exchange) ist das Prüf- und Austauschverfahren der Automobilindustrie für Informationssicherheit. Grundlage ist der Prüfkatalog VDA ISA (Information Security Assessment) des Verbands der Automobilindustrie. Ein zugelassener Prüfdienstleister bewertet Ihr Unternehmen, das Ergebnis teilen Sie als Label über die Plattform der ENX Association mit Ihren Kunden. TISAX ist weder Gesetz noch Zertifikat; verbindlich wird es über Verträge und Einkaufsbedingungen.

TISAX® ist eine eingetragene Marke der ENX Association. Complass steht in keiner Verbindung zur ENX Association oder zum VDA.

Stand der Inhalte:

Bin ich betroffen?

TISAX betrifft Unternehmen, die von Automobilherstellern oder großen Zulieferern vertrauliche Informationen, Prototypen oder personenbezogene Daten erhalten: Teile- und Systemlieferanten, Entwicklungsdienstleister, IT- und Cloud-Anbieter, Logistik, Agenturen und Prüflabore. Die Pflicht entsteht nicht aus einem Gesetz, sondern aus dem Vertrag mit Ihrem Kunden. Er legt fest, welche Labels er bis wann erwartet.

Welche Labels Sie brauchen, hängt davon ab, womit Sie arbeiten: vertrauliche oder streng vertrauliche Informationen, hohe Verfügbarkeit, Prototypen und Erprobungsfahrzeuge oder Daten im Auftrag Ihres Kunden. In der ersten Phase klären Sie in Complass die Anforderung Ihres Kunden und halten die Ziel-Labels fest.

Diese Übersicht ersetzt keine Rechtsberatung. Maßgeblich ist der Gesetzes- bzw. Normtext; in Complass prüfen Sie die Betroffenheit geführt anhand der Verweise.

Grundlagen

  • VDA ISA 6Prüfkatalog des VDA mit den Modulen Informationssicherheit, Prototypenschutz und Datenschutz
  • VDA ISA 2027Neue Fassung, gilt für Assessments, die ab dem 01.01.2027 beauftragt werden
  • ENX TISAX-TeilnehmerhandbuchAblauf, Labels, Assessment-Level und Gültigkeit
  • Art. 28 DSGVOArtikel 28 DSGVO Auftragsverarbeiter(1) Erfolgt eine Verarbeitung im Auftrag eines Verantwortlichen, so arbeitet dieser nur mit Auftragsverarbeitern, die hinreichend Garantien dafür bieten, dass geeignete technische und organisatorische Maßnahmen so durchgeführt werden, dass die Verarbeitung im Einklang mit den Anforderungen dieser Verordnung erfolgt und den Schutz der Rechte der betroffenen Person gewährleistet. (2) Der Auftragsverarbeiter nimmt …Stand: 06.10.2026 · Quelle: EUR-Lex – konsolidierte Fassung mit BerichtigungenOriginal öffnen (EUR-Lex – konsolidierte Fassung mit Berichtigungen) ↗Auftragsverarbeitung, Bezug der Datenschutz-Labels

Wichtige Fristen

  1. VDA ISA 6 gilt für Assessments, mit den heutigen Prüfzielen für Informationssicherheit und Verfügbarkeit · ENX
  2. Erprobungsfahrzeuge und Veranstaltungen mit Prototypen werden auf Assessment-Level 2 geprüft (zuvor Level 3) · ENX
  3. VDA ISA 2027 veröffentlicht; künftig jährlich eine neue Fassung · ENX
  4. VDA ISA 2027 gilt für alle ab diesem Tag beauftragten Assessments; bestehende Labels bleiben gültig · ENX

Gesetzliche Fristen gibt es für TISAX nicht; den Zeitplan setzt Ihr Kunde. Ein Label gilt laut ENX drei Jahre ab Ende des Assessments. Abweichungen aus dem Erst-Assessment müssen spätestens neun Monate nach dem Abschlussgespräch behoben sein. In Complass planen Sie rückwärts vom Kundentermin; den Assessment-Termin tragen Sie im Projektplan ein, das Dashboard zeigt den Countdown.

Wie Complass hilft

  • 9Phasen
  • 27geführte Schritte
  • 18Dokumentvorlagen
  • 75Anforderungen im Katalog
  • Selbstbewertung mit Reifegrad

    Je Anforderung halten Sie Anwendbarkeit, Ist-Reifegrad von 0 bis 5, Lücke und Nachweis fest. Daneben steht die Nummer im VDA ISA, die Beschreibung ist in eigenen Worten. Export als Excel, Word oder PDF.

  • Prototypenschutz und Datenschutz

    Eigene Phasen und Kataloge für Sicherheitsbereiche, Erprobungsfahrzeuge, Veranstaltungen und Aufnahmen sowie für die Auftragsverarbeitung. Sie bearbeiten sie nur, wenn Ihr Kunde diese Labels verlangt.

  • Vorlagen

    u. a. Kundenanforderung und Ziel-Labels, Assessment-Umfang und Standorte, Prototypenschutzkonzept, Zutritt und Besucher, Erprobungsfahrzeuge und Transport, Maßnahmenplan nach dem Assessment und die Richtlinien Ihres ISMS.

  • Bis zum Assessment und danach

    Checklisten für die Registrierung bei ENX, die Wahl des Prüfdienstleisters und den Audittag. Feststellungen aus dem Assessment führen Sie im Maßnahmenplan mit Verantwortlichen und Fristen bis zur Nachprüfung.

Preis: TISAX buchen Sie wie jedes Regelwerk. Es zählt zu den Regelwerken, die Ihr Tarif enthält (Tarife ab 79 € im Monat), oder kommt als weiteres Regelwerk ab 99 € im Monat dazu. Alle Preise netto zzgl. USt. Zu den Preisen

Schulung „TISAX Grundlagen und Umsetzung“ für Ihr Team

Die Phasen im Modul

  1. Anlass, Labels und Assessment-Level
  2. Geltungsbereich und Projektorganisation
  3. Selbstbewertung
  4. Informationssicherheit umsetzen
  5. Prototypenschutz (nur bei Proto-Labels)
  6. Datenschutz (nur bei Data-Labels)
  7. ENX-Registrierung und Audit-Anbieter
  8. Assessment
  9. Maßnahmenplan, Nachprüfung und Label

Katalog: VDA ISA – Informationssicherheit (Selbstbewertung)

Passende Bausteine

TISAX in Complass: was Sie mindestens brauchen

Die erste Auswahl deckt die Anforderungen in Complass ab, wenn Ihre Kunden sie verlangen.

Was Sie mindestens brauchen

Wenn Ihre Kunden TISAX verlangen: Diese Auswahl deckt die Anforderungen in Complass ab. Sie ist vorausgewählt, wenn Sie testen oder bestellen.

Portalgröße Start

  • TISAX: Von Ihren Kunden gefordert? Dann deckt das Regelwerk die Anforderungen ab. Keine gesetzliche Pflicht.
  • DSGVO, KI-Verordnung und Hinweisgeberschutz (HinSchG) (Basisschutz): inklusive
Preis der Mindestauswahl
PositionPreis netto pro Monat
Start S179 €
TISAXenthalten
DSGVO, KI-Verordnung und Hinweisgeberschutz (HinSchG) (Basisschutz)enthalten
Zusammen179 € netto/Monat

Bei jährlicher Zahlung, 12 Monate Mindestlaufzeit. Monatliche Zahlung mit 15 % Aufschlag. Alle Preise netto zzgl. USt., Stand 16.10.2026.

Auswahl in der Preisübersicht anpassen: Mindestauswahl TISAX
Assessment-Level und Reifegrad

Das Assessment-Level legt fest, wie gründlich der Prüfdienstleister prüft. Es ergibt sich aus den Labels, die Ihr Kunde verlangt.

  • AL1: Selbstbewertung

    Sie bewerten sich selbst. Es gibt kein Label und keinen Austausch über ENX. Geeignet als Einstieg und zur eigenen Standortbestimmung.

  • AL2: Plausibilitätsprüfung

    Der Prüfdienstleister prüft Ihre Selbstbewertung anhand von Nachweisen und in Interviews, meist per Videokonferenz. Typisch für vertrauliche Informationen, hohe Verfügbarkeit, Erprobungsfahrzeuge, Veranstaltungen mit Prototypen und Daten.

  • AL3: umfassende Prüfung vor Ort

    Prüfung vor Ort mit Dokumenten, Interviews und Begehung. Typisch für streng vertrauliche Informationen, sehr hohe Verfügbarkeit, Prototypenteile und -fahrzeuge sowie besondere Kategorien personenbezogener Daten.

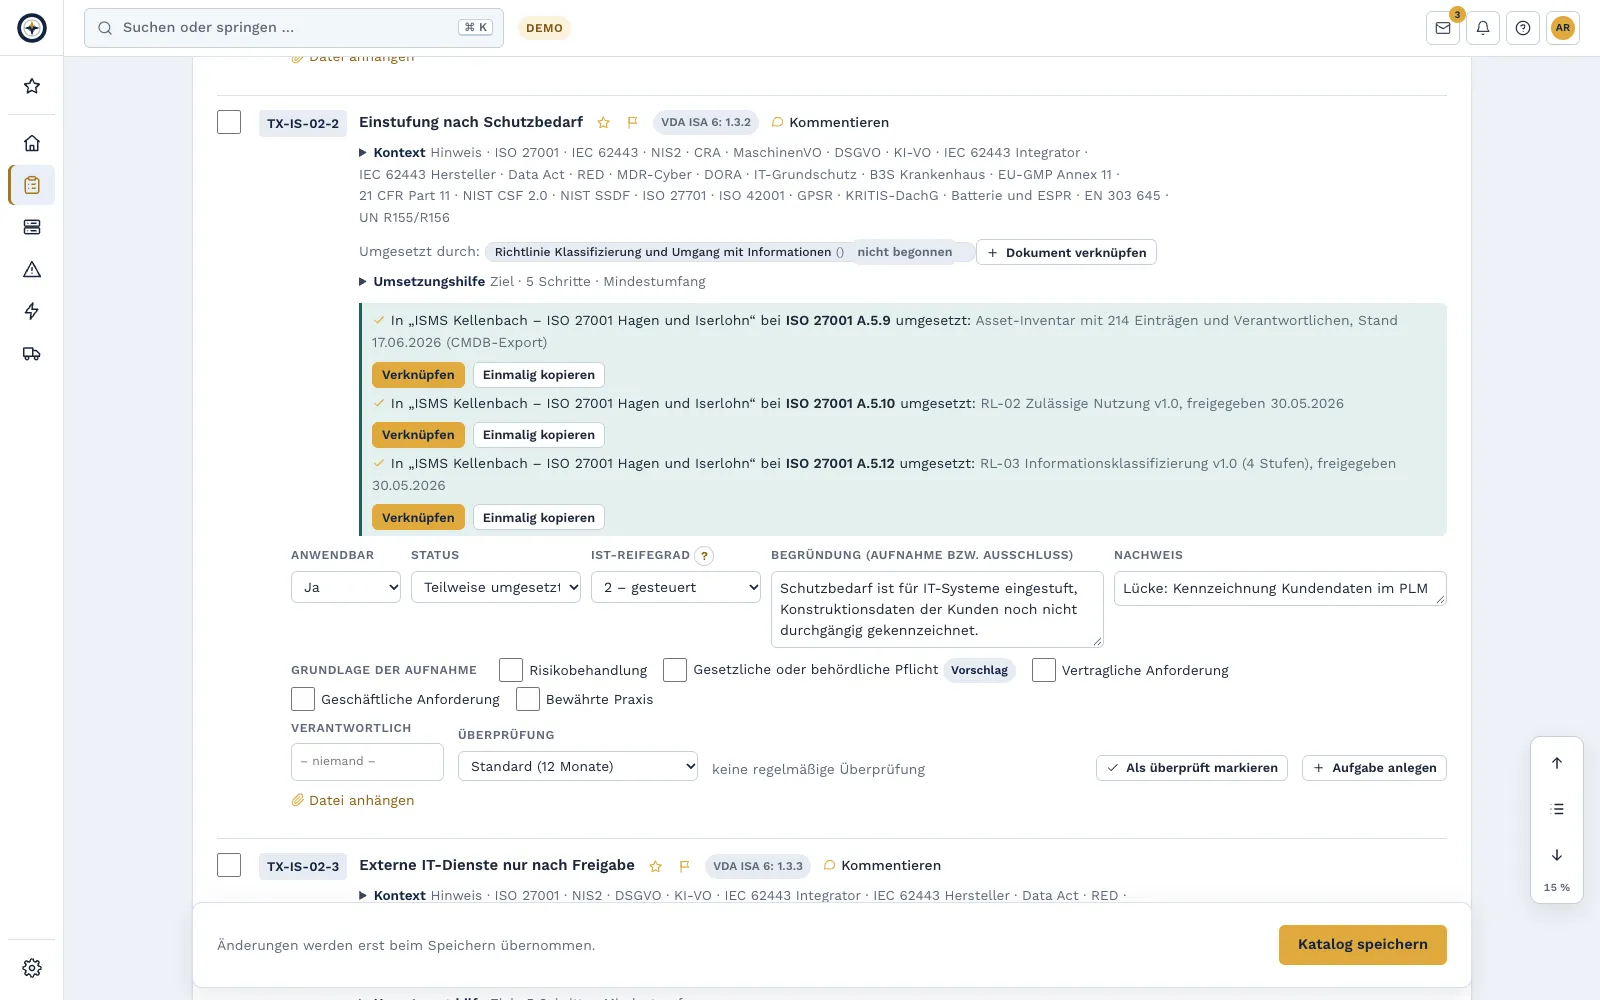
Bewertung einer Anforderung in Complass: Ist-Reifegrad, Status, Begründung und Nachweis (Beispielprojekt)
Ist-Reifegrad und Nachweis je Anforderung

Reifegrad 0 bis 5 je Anforderung

In der Selbstbewertung halten Sie für jede Anforderung fest, wie verlässlich sie umgesetzt ist. Ziel ist für jede anwendbare Anforderung Reifegrad 3. Complass zeigt den Ist-Reifegrad gegenüber diesem Ziel, so sehen Sie die Lücken auf einen Blick.

  1. unvollständig: fehlt oder geschieht nur zufällig
  2. durchgeführt: wird umgesetzt, aber ohne feste Regeln
  3. gesteuert: geplant, mit klaren Zuständigkeiten
  4. etabliert: verbindlich vorgegeben, überall angewandt und überprüft (Ziel)
  5. vorhersagbar: Wirksamkeit wird gemessen
  6. optimierend: wird laufend verbessert

Quelle für Labels, Level und Zielwert: ENX TISAX-Teilnehmerhandbuch 2.8. Welche Labels für Sie gelten, legt Ihr Kunde fest.

Häufige Fragen

Erhalten wir mit Complass ein TISAX-Label?

Nein. Das Label setzt ein Assessment durch einen von ENX zugelassenen Prüfdienstleister voraus, und ob Sie es erhalten, entscheidet dieses Assessment. Complass bereitet Sie darauf vor: mit Selbstbewertung, Ist-Reifegrad je Anforderung, Vorlagen, Nachweisen und Maßnahmenplan.

Ist der VDA ISA in Complass enthalten?

Nein. Complass nennt je Anforderung nur die Nummer im VDA ISA und beschreibt sie in eigenen Worten. Den offiziellen Katalog laden Sie bei ENX herunter und nutzen ihn parallel; Auszüge daraus können Sie im Projekt hinterlegen.

Registriert Complass uns bei ENX?

Nein. Registrierung, Auftrag an den Prüfdienstleister und das Teilen des Ergebnisses laufen über das Portal von ENX. Complass bereitet die Angaben dafür mit einer Checkliste vor.

Wir haben bereits ein ISMS nach ISO 27001. Hilft uns das?

Ja. Der VDA ISA lehnt sich inhaltlich eng an ISO/IEC 27001 und 27002 an, viele Anforderungen haben Sie dann schon umgesetzt. Die Richtlinien-Vorlagen im TISAX-Modul sind wie im ISO-27001-Modul aufgebaut. Prototypenschutz und Datenschutz kommen bei Bedarf hinzu.

Was ändert sich mit VDA ISA 2027?

Für Assessments, die ab dem 01.01.2027 beauftragt werden, gilt VDA ISA 2027, mit teils neuen Nummern. Ihre Antworten in Complass hängen an eigenen, stabilen Kennungen und bleiben bei der Umstellung erhalten. Die Nummern nach VDA ISA 2027 sind in Vorbereitung.

Complass mit Ihren eigenen Daten testen

Legen Sie Ihren Testzugang selbst an, auf Wunsch mit einem Beispielprojekt je Regelwerk. Wenn Sie Complass lieber erst gezeigt bekommen, fragen Sie eine Demo an.