Complass – Navigate compliance Complass – Navigate compliance

referencial

TISAX® – preparação para o assessment

O seu cliente exige um rótulo TISAX? O Complass guia-o desde a escolha dos rótulos, passando pela autoavaliação segundo o VDA ISA, até ao plano de medidas após o assessment, passo a passo e com todas as evidências num só lugar.

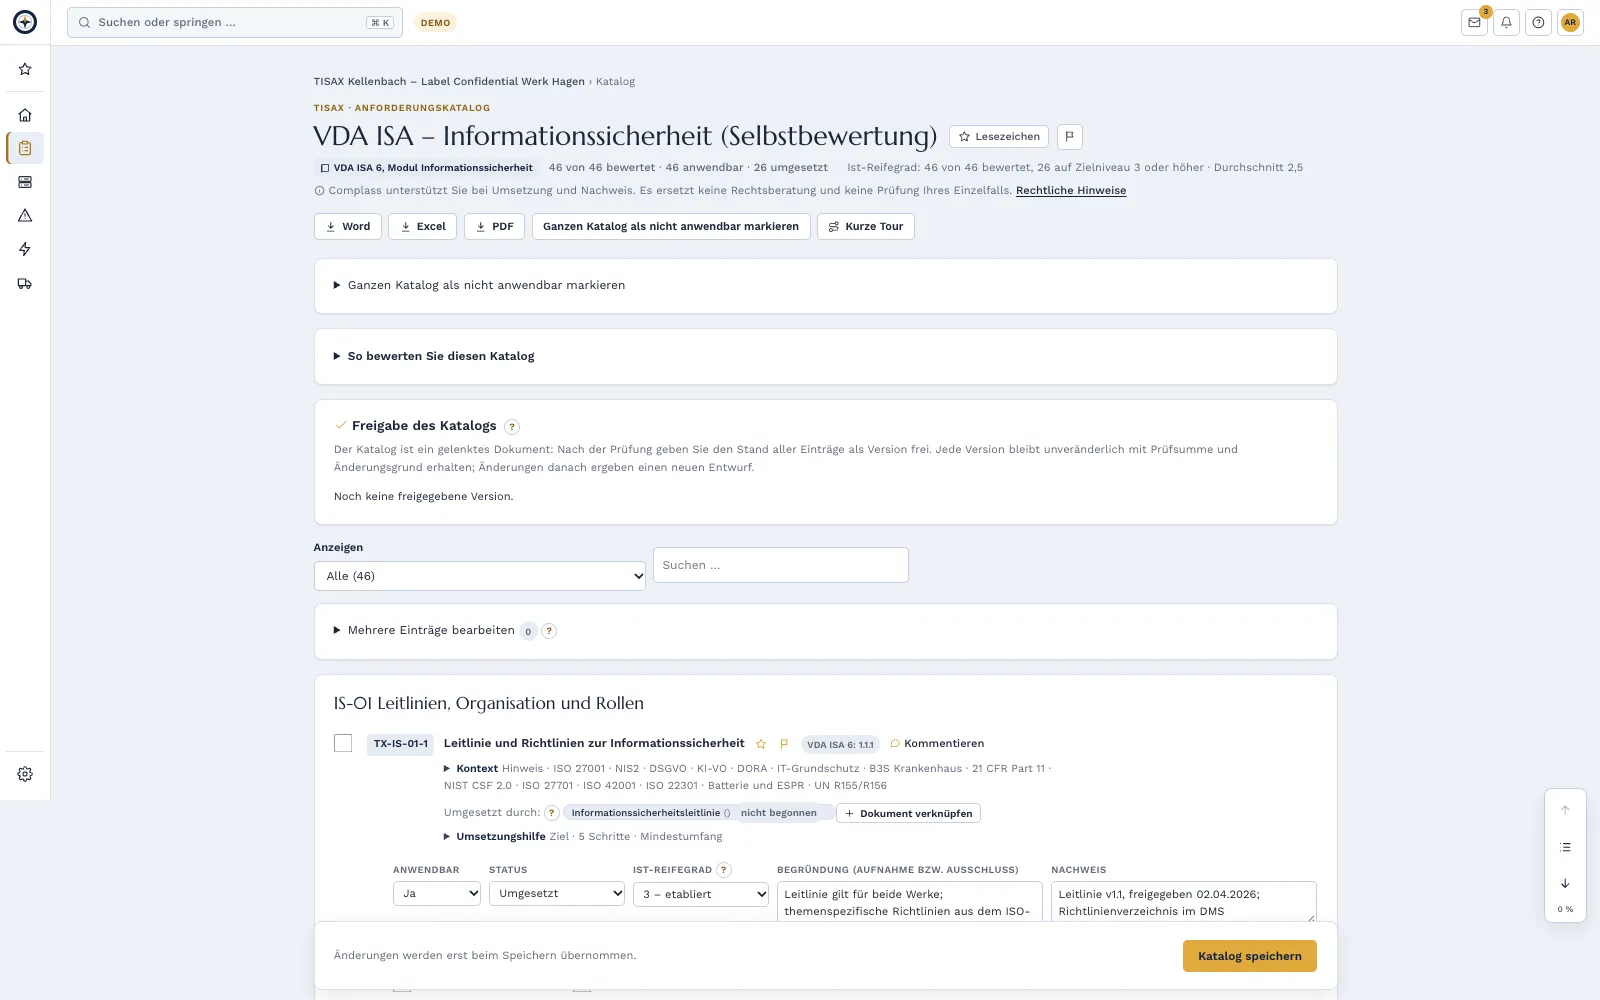
Autoavaliação no projeto TISAX do Complass: requisitos com número do VDA ISA, estado e nível de maturidade atual face ao objetivo 3 (projeto de exemplo)

O que é TISAX?

O TISAX (Trusted Information Security Assessment Exchange) é o procedimento de verificação e troca da indústria automóvel para a segurança da informação. Baseia-se no catálogo de requisitos VDA ISA (Information Security Assessment) da associação alemã da indústria automóvel (VDA). Um prestador de auditoria autorizado avalia a sua empresa e o resultado é partilhado por si como rótulo com os seus clientes através da plataforma da ENX Association. O TISAX não é nem uma lei nem um certificado; torna-se vinculativo através de contratos e condições de compra.

TISAX® é uma marca registada da ENX Association. O Complass não tem qualquer ligação à ENX Association nem ao VDA.

Atualidade dos conteúdos:

Aplica-se ao meu caso?

O TISAX diz respeito a empresas que recebem de fabricantes automóveis ou de grandes fornecedores informações confidenciais, protótipos ou dados pessoais: fornecedores de peças e sistemas, prestadores de serviços de desenvolvimento, fornecedores de TI e de nuvem, logística, agências e laboratórios de ensaio. A obrigação não decorre de uma lei, mas do contrato com o seu cliente, que define que rótulos espera e até quando.

Os rótulos de que precisa dependem daquilo com que trabalha: informações confidenciais ou estritamente confidenciais, alta disponibilidade, protótipos e veículos de ensaio, ou dados tratados por conta do seu cliente. Na primeira fase, esclarece no Complass o requisito do seu cliente e regista os rótulos-alvo.

Esta panorâmica não substitui aconselhamento jurídico. O texto legal ou normativo é o que faz fé; no Complass, verifica a aplicabilidade com orientações baseadas nas referências.

Fundamentos

  • VDA ISA 6Catálogo de requisitos do VDA com os módulos segurança da informação, proteção de protótipos e proteção de dados
  • VDA ISA 2027Nova versão, aplicável aos assessments encomendados a partir de 01/01/2027
  • Manual do participante TISAX da ENXProcedimento, rótulos, níveis de assessment e validade
  • Art. 28 RGPDArtigo 28 RGPD Subcontratante1. Quando o tratamento dos dados for efetuado por sua conta, o responsável pelo tratamento recorre apenas a subcontratantes que apresentem garantias suficientes de execução de medidas técnicas e organizativas adequadas de uma forma que o tratamento satisfaça os requisitos do presente regulamento e assegure a defesa dos direitos do titular dos dados. 2. O subcontratante não contrata outro subcontratante sem que o …Versão de: 06.10.2026 · Fonte: EUR-Lex – consolidated version incl. corrigendaAbrir o original (EUR-Lex – consolidated version incl. corrigenda) ↗Tratamento por conta de outrem, base dos rótulos de proteção de dados

Datas-chave

  1. O VDA ISA 6 aplica-se aos assessments, com os atuais objetivos de segurança da informação e de disponibilidade · ENX
  2. Os veículos de ensaio e os eventos com protótipos são avaliados no nível de assessment 2 (anteriormente nível 3) · ENX
  3. VDA ISA 2027 publicado; no futuro, uma nova versão por ano · ENX
  4. O VDA ISA 2027 aplica-se a todos os assessments encomendados a partir desse dia; os rótulos existentes mantêm-se válidos · ENX

Para o TISAX não existem prazos legais; o calendário é definido pelo seu cliente. Segundo a ENX, um rótulo é válido por três anos a contar do fim do assessment. Os desvios do assessment inicial têm de ser corrigidos no máximo nove meses após a reunião de encerramento. No Complass planeia de trás para a frente a partir da data do cliente; a data do assessment é introduzida no plano do projeto e o painel mostra a contagem decrescente.

Como o Complass ajuda

  • 9fases
  • 27passos guiados
  • 18modelos de documento
  • 75requisitos no catálogo
  • Autoavaliação com nível de maturidade

    Para cada requisito regista a aplicabilidade, o nível de maturidade atual de 0 a 5, a lacuna e a evidência. Ao lado figura o número do VDA ISA; a descrição está redigida por palavras próprias. Exportação para Excel, Word ou PDF.

  • Proteção de protótipos e proteção de dados

    Fases e catálogos próprios para zonas de segurança, veículos de ensaio, eventos e gravações, bem como para o tratamento por conta de outrem. Só os trabalha se o seu cliente exigir estes rótulos.

  • Modelos

    entre outros: requisito do cliente e rótulos-alvo, âmbito do assessment e locais, conceito de proteção de protótipos, acesso e visitantes, veículos de ensaio e transporte, plano de medidas após o assessment e as políticas do seu SGSI.

  • Até ao assessment e depois

    Listas de verificação para o registo na ENX, a escolha do prestador de auditoria e o dia da auditoria. As constatações do assessment gere-as no plano de medidas, com responsáveis e prazos, até à verificação posterior.

Preço: o TISAX contrata-se como qualquer quadro normativo. Conta entre os quadros normativos incluídos no seu plano (planos a partir de 79 € por mês) ou acresce como quadro normativo adicional a partir de 99 € por mês. Todos os preços são líquidos, acrescidos de IVA. Ver preços

Formação «TISAX: fundamentos e implementação» para a sua equipa

As fases no módulo

  1. Trigger, labels and assessment level
  2. Scope and project organisation
  3. Self-assessment
  4. Implement information security
  5. Prototype protection (only for proto labels)
  6. Data protection (only for data labels)
  7. ENX registration and audit provider
  8. Assessment
  9. Action plan, follow-up check and label

Catálogo: VDA ISA – Information security (self-assessment)

Módulos adequados

TISAX no Complass: o que precisa no mínimo

A primeira seleção cobre os requisitos no Complass, se os seus clientes os exigirem.

O que precisa no mínimo

Se os seus clientes exigem o TISAX: esta seleção cobre os requisitos no Complass. Está pré-selecionada ao testar ou encomendar.

Dimensão do portal Start

  • TISAX: Exigido pelos seus clientes? Então o referencial cobre os requisitos. Não existe obrigação legal.
  • RGPD, Regulamento da IA e Proteção de denunciantes (HinSchG) (proteção base): incluído
Preço da seleção mínima
ItemPreço líquido por mês
Start S179 €
TISAXincluído
RGPD, Regulamento da IA e Proteção de denunciantes (HinSchG) (proteção base)incluído
Total179 € líquido/mês

Com pagamento anual, duração mínima de 12 meses. Pagamento mensal com um acréscimo de 15 %. Todos os preços sem IVA, atualizados a 16/10/2026.

Ajustar a seleção na visão geral de preços: Seleção mínima TISAX
Recomendado para maior impacto Oferta, não uma obrigação

Business

Mais impacto com Gestão de riscos e Gestão da continuidade de negócio (BCM), capacidade para 10 utilizadores e 2 referenciais.

449 € líquidos/mês, mais 270 € do que a seleção mínima.

Com pagamento anual, duração mínima de 12 meses. Pagamento mensal com um acréscimo de 15 %. Todos os preços sem IVA, atualizados a 16/10/2026.

Ver na vista geral de preços: Seleção mínima TISAX

Nível de assessment e nível de maturidade

O nível de assessment determina a profundidade com que o prestador de auditoria verifica. Resulta dos rótulos exigidos pelo seu cliente.

  • AL1: autoavaliação

    Avalia-se a si próprio. Não há rótulo nem troca através da ENX. Adequado como ponto de partida e para fazer o seu próprio diagnóstico.

  • AL2: verificação de plausibilidade

    O prestador de auditoria verifica a sua autoavaliação com base em evidências e entrevistas, geralmente por videoconferência. Típico para informações confidenciais, alta disponibilidade, veículos de ensaio, eventos com protótipos e dados.

  • AL3: verificação abrangente no local

    Verificação no local com documentos, entrevistas e visita. Típico para informações estritamente confidenciais, disponibilidade muito alta, peças e veículos protótipo, bem como categorias especiais de dados pessoais.

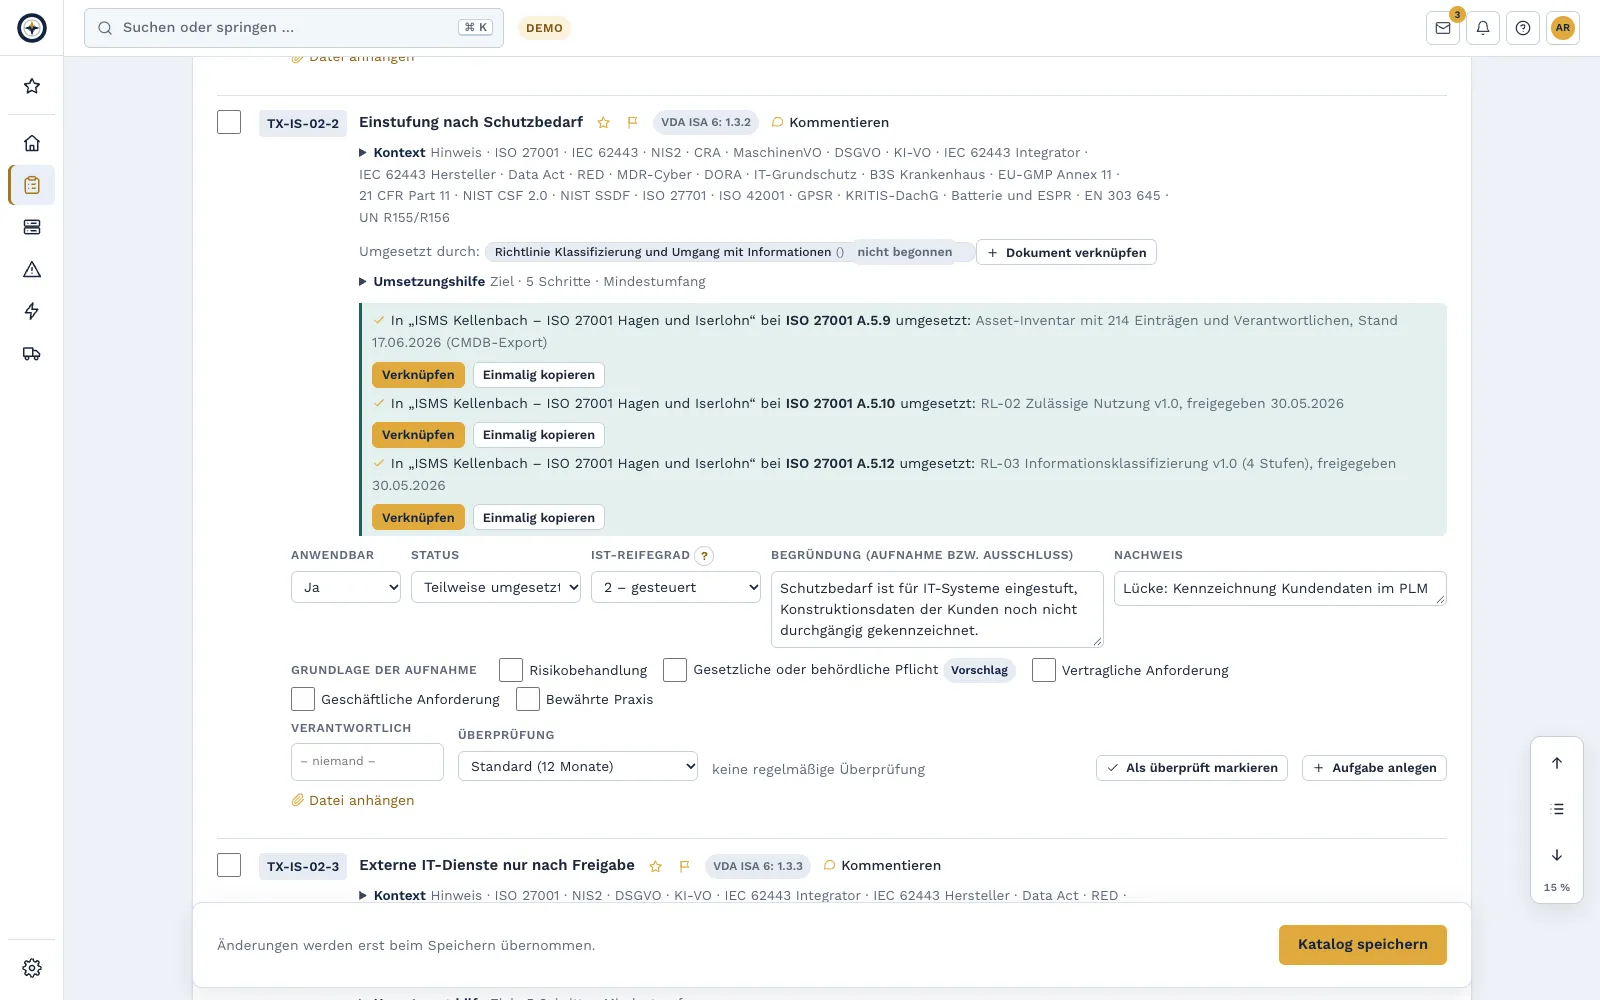
Avaliação de um requisito no Complass: nível de maturidade atual, estado, justificação e evidência (projeto de exemplo)
Nível de maturidade atual e evidência por requisito

Nível de maturidade de 0 a 5 por requisito

Na autoavaliação regista, para cada requisito, com que fiabilidade está implementado. O objetivo é o nível de maturidade 3 para cada requisito aplicável. O Complass mostra o nível de maturidade atual face a esse objetivo, pelo que vê as lacunas num relance.

  1. incompleto: não existe ou ocorre apenas por acaso
  2. executado: é aplicado, mas sem regras fixas
  3. gerido: planeado, com responsabilidades claras
  4. estabelecido: definido de forma vinculativa, aplicado em todo o lado e verificado (objetivo)
  5. previsível: a eficácia é medida
  6. otimizado: melhorado continuamente

Fonte dos rótulos, níveis e valor-alvo: manual do participante TISAX da ENX 2.8. Os rótulos que se aplicam a si são definidos pelo seu cliente.

Perguntas frequentes

Obtemos um rótulo TISAX com o Complass?

Não. O rótulo pressupõe um assessment por um prestador de auditoria autorizado pela ENX, e é esse assessment que decide se o obtém. O Complass prepara-o para isso: com autoavaliação, nível de maturidade atual por requisito, modelos, evidências e plano de medidas.

O VDA ISA está incluído no Complass?

Não. O Complass indica, para cada requisito, apenas o número do VDA ISA e descreve-o por palavras próprias. O catálogo oficial descarrega-o na ENX e utiliza-o em paralelo; pode guardar extratos no projeto.

O Complass regista-nos na ENX?

Não. O registo, a encomenda ao prestador de auditoria e a partilha do resultado são feitos através do portal da ENX. O Complass prepara os dados necessários com uma lista de verificação.

Já temos um SGSI segundo a ISO 27001. Isso ajuda?

Sim. O VDA ISA assenta de perto na ISO/IEC 27001 e 27002, pelo que já terá implementado muitos requisitos. Os modelos de políticas do módulo TISAX têm a mesma estrutura do módulo ISO 27001. A proteção de protótipos e a proteção de dados acrescem quando necessário.

O que muda com o VDA ISA 2027?

Para os assessments encomendados a partir de 01/01/2027, aplica-se o VDA ISA 2027, com números em parte novos. As suas respostas no Complass estão associadas a identificadores próprios e estáveis e são mantidas na transição. Os números segundo o VDA ISA 2027 estão em preparação.

Teste o Complass com os seus próprios dados

Crie o seu próprio acesso de teste, se quiser com um projeto de exemplo por referencial. Se preferir ver primeiro o Complass, peça uma demonstração.