

Funcionalidades incluído a partir de Professional: Gestão da proteção de dados, comparar pacotes
Gestão da proteção de dados
Um registo de proteção de dados para a operação corrente: registo, subcontratantes, TOM, avaliação de impacto e pedidos dos titulares, ligados e com prazos.
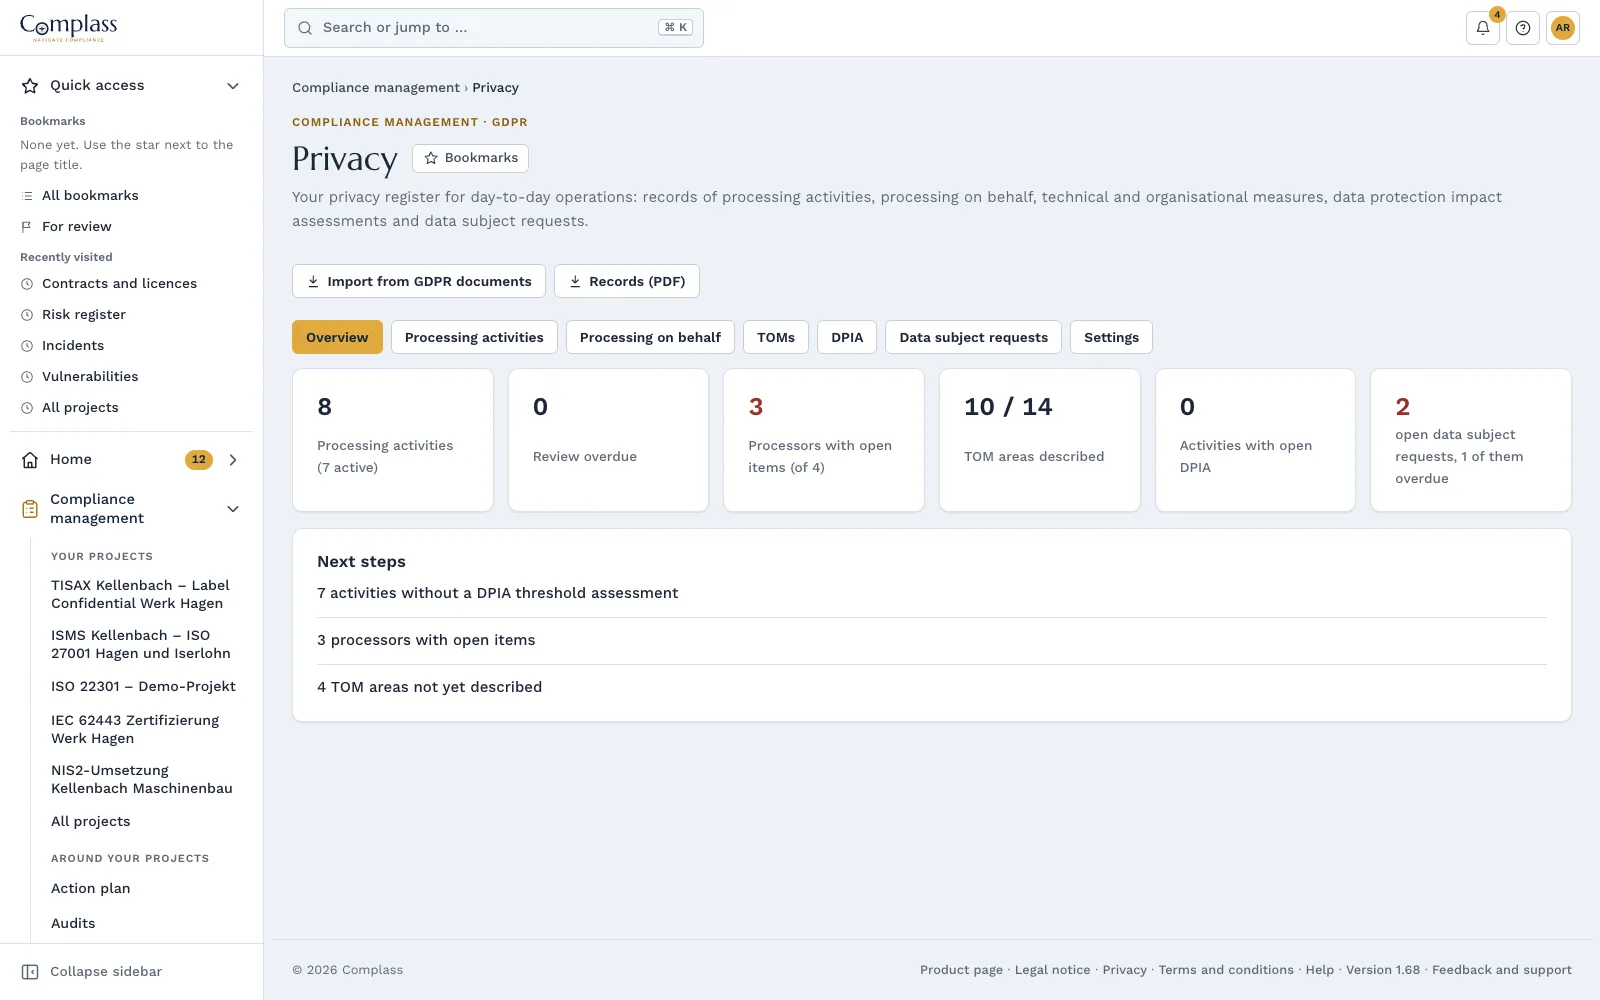
A autoridade de controlo pede o registo das atividades de tratamento, um cliente pede a lista de TOM, um pedido de acesso tem um prazo de um mês. Se tudo isto estiver em tabelas dispersas, cada uma destas perguntas torna-se um projeto.
Como o Complass ajuda
Registo das atividades de tratamento
Todas as informações nos termos do art. 30.º do RGPD, como responsável pelo tratamento e como subcontratante: finalidade, base jurídica, titulares dos dados, dados, destinatários, países terceiros, prazos de conservação e MTO. Com data de revisão e exportação em PDF, Word ou Excel. As tabelas existentes do projeto RGPD são importadas uma única vez, com pré-visualização. O Complass mostra informações obrigatórias em falta e contradições na base jurídica.
Subcontratação nos dois sentidos
Prestadores de serviços que trabalham para si e clientes para quem trabalha, com subcontratantes ulteriores e transferências para países terceiros. Associado ao fornecedor e ao contrato de subcontratação; o Complass mostra pontos em aberto, como um contrato em falta ou uma transferência sem garantias. O Complass assinala locais de tratamento e subcontratantes ulteriores em países terceiros sem transferência registada.
TOM e SGSI a partir de uma só fonte
14 áreas nos termos do art. 32.º do RGPD com descrição e estado. Em cada área vê as medidas associadas e o seu estado nos seus projetos, por exemplo ISO 27001 ou NIS2. A lista de TOM está disponível em PDF ou ficheiro Word, por exemplo como anexo ao contrato de subcontratação.
Avaliação de impacto guiada
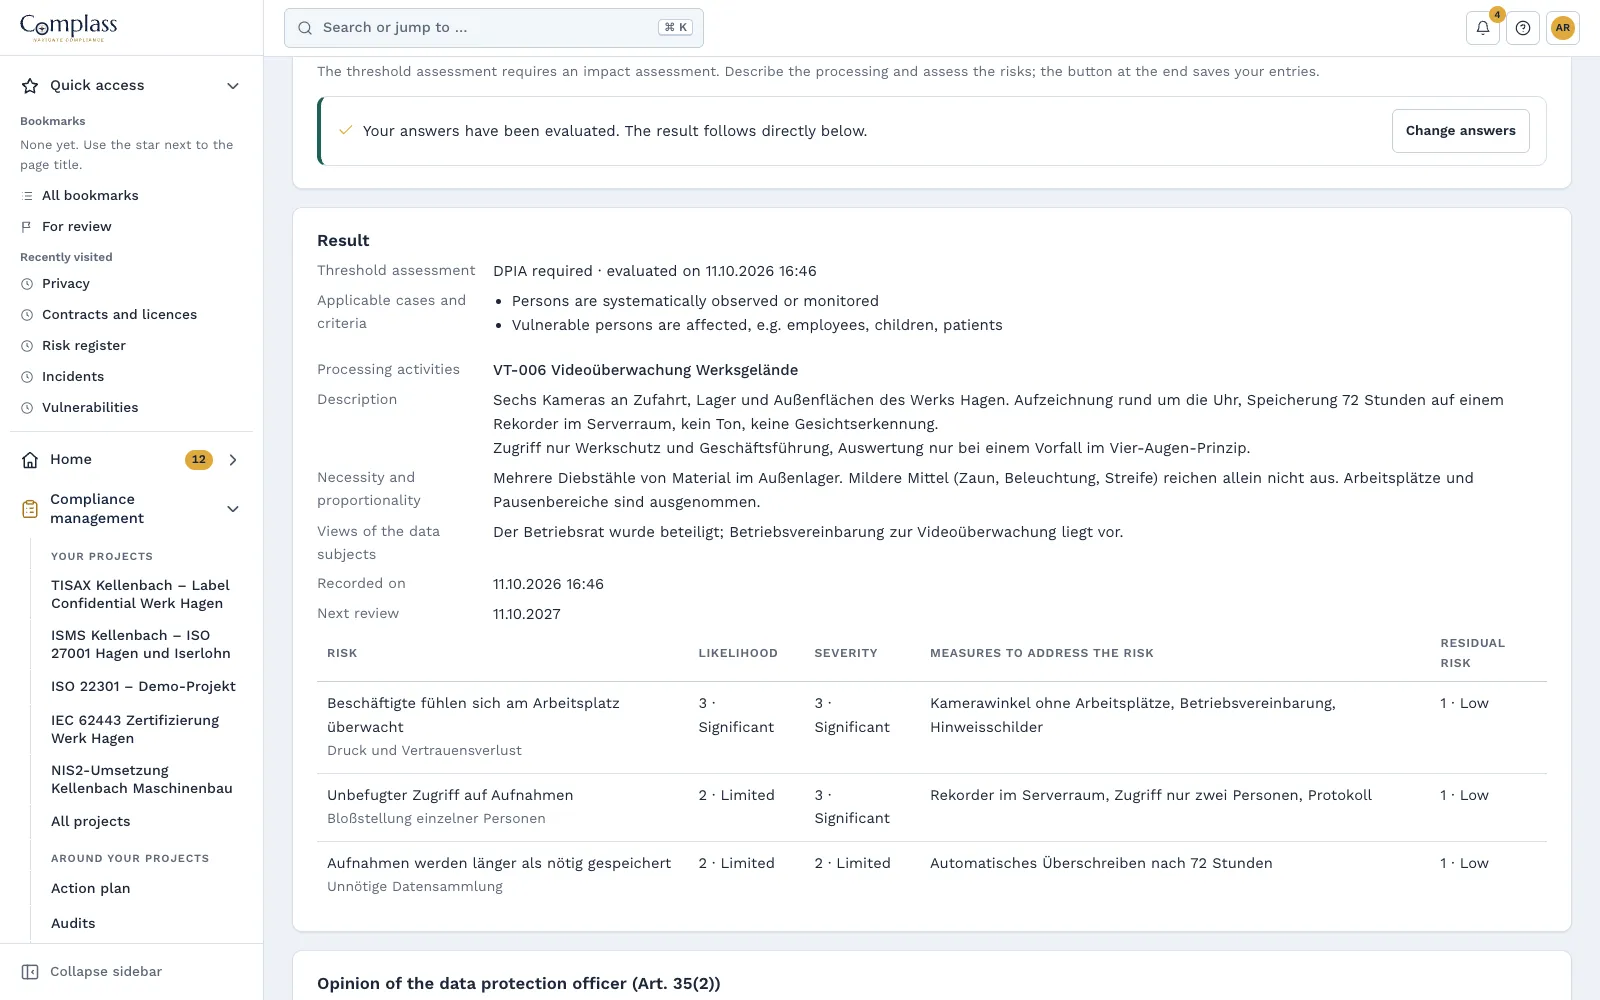
Passo a passo desde a análise preliminar com os casos do art. 35.º, n.º 3, e os nove critérios das orientações europeias, passando pelos riscos e medidas de mitigação, até ao parecer do encarregado da proteção de dados e à aprovação. Relatório em PDF ou Word.
Pedidos dos titulares com prazo de um mês
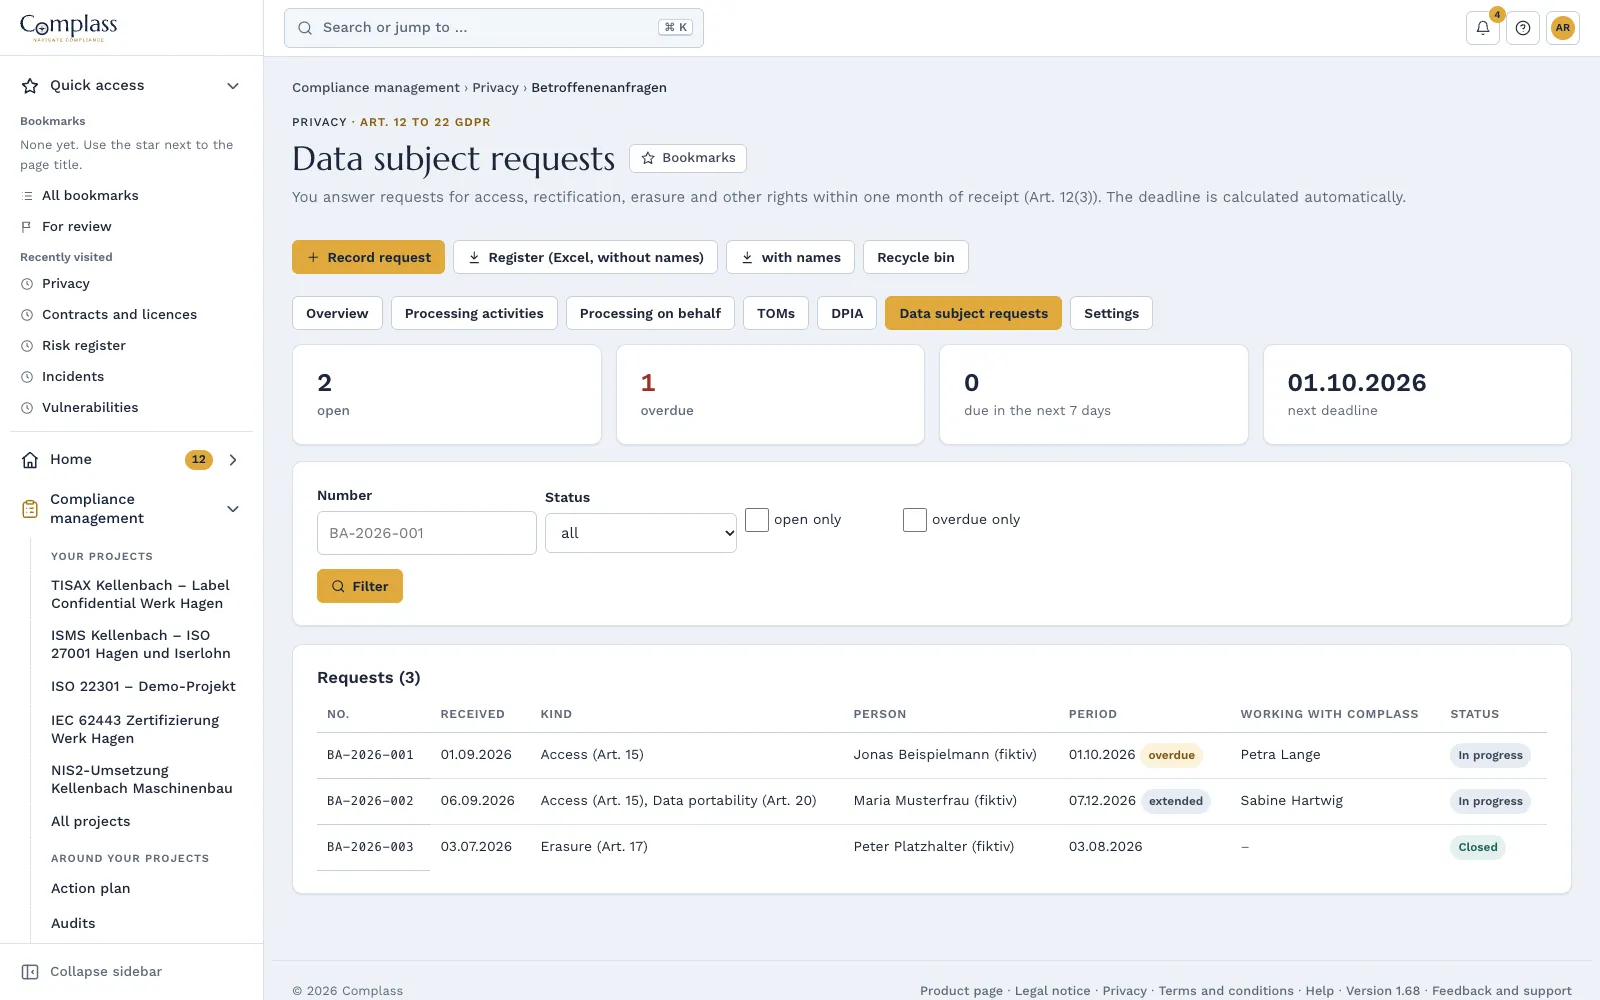
O Complass calcula o prazo a partir da receção; se calhar num fim de semana, aplica-se a segunda-feira seguinte. Prorrogação apenas com fundamentação, lembrete sete dias antes do fim do prazo e quando é ultrapassado. Nome e contacto são apagados automaticamente após um prazo configurável.
Ligado a incidentes e prazos
As violações de dados permanecem na gestão de incidentes e são ligadas às atividades de tratamento afetadas. Revisões e prazos constam do calendário de prazos, os pontos em aberto no painel e como números no cockpit da direção.
Base legal e normativa
- Art. 30.º RGPDArtigo 30 RGPD Registos das atividades de tratamento1. Cada responsável pelo tratamento e, sendo caso disso, o seu representante conserva um registo de todas as atividades de tratamento sob a sua responsabilidade. Desse registo constam todas seguintes informações: - a) O nome e os contactos do responsável pelo tratamento e, sendo caso disso, de qualquer responsável conjunto pelo tratamento, do representante do responsável pelo tratamento e do encarregado da proteção …Abrir o original (EUR-Lex – consolidated version incl. corrigenda) ↗
- Art. 28 RGPDArtigo 28 RGPD Subcontratante1. Quando o tratamento dos dados for efetuado por sua conta, o responsável pelo tratamento recorre apenas a subcontratantes que apresentem garantias suficientes de execução de medidas técnicas e organizativas adequadas de uma forma que o tratamento satisfaça os requisitos do presente regulamento e assegure a defesa dos direitos do titular dos dados. 2. O subcontratante não contrata outro subcontratante sem que o …Abrir o original (EUR-Lex – consolidated version incl. corrigenda) ↗
- Art. 32 RGPDArtigo 32 RGPD Segurança do tratamento1. Tendo em conta as técnicas mais avançadas, os custos de aplicação e a natureza, o âmbito, o contexto e as finalidades do tratamento, bem como os riscos, de probabilidade e gravidade variável, para os direitos e liberdades das pessoas singulares, o responsável pelo tratamento e o subcontratante aplicam as medidas técnicas e organizativas adequadas para assegurar um nível de segurança adequado ao risco, incluindo, …Abrir o original (EUR-Lex – consolidated version incl. corrigenda) ↗
- Art. 35.º RGPDArtigo 35 RGPD Avaliação de impacto sobre a proteção de dados1. Quando um certo tipo de tratamento, em particular que utilize novas tecnologias e tendo em conta a sua natureza, âmbito, contexto e finalidades, for suscetível de implicar um elevado risco para os direitos e liberdades das pessoas singulares, o responsável pelo tratamento procede, antes de iniciar o tratamento, a uma avaliação de impacto das operações de tratamento previstas sobre a proteção de dados pessoais. Se …Abrir o original (EUR-Lex – consolidated version incl. corrigenda) ↗
- Art. 12.º RGPDArtigo 12 RGPD Transparência das informações, das comunicações e das regras para exercício dos direitos dos titulares dos dados1. O responsável pelo tratamento toma as medidas adequadas para fornecer ao titular as informações a que se referem os artigos 13.o e 14.o e qualquer comunicação prevista nos artigos 15.o a 22.o e 34.o a respeito do tratamento, de forma concisa, transparente, inteligível e de fácil acesso, utilizando uma linguagem clara e simples, em especial quando as informações são dirigidas especificamente a crianças. As …Abrir o original (EUR-Lex – consolidated version incl. corrigenda) ↗
- Orientações sobre a AIPD (WP248 rev.01)
Ler o whitepaper sobre a proteção de dados na operação corrente
Esta página descreve funcionalidades do Complass e não constitui aconselhamento jurídico.
Perguntas frequentes
A gestão da proteção de dados está incluída no pacote?
A gestão da proteção de dados é um módulo contratável em separado e está incluída nos pacotes Professional e Premium. O referencial RGPD, com fases, modelos e catálogo de obrigações, continua incluído em todos os pacotes.
Em que difere o registo do quadro RGPD?
O quadro orienta-o na implementação: fases, modelos e catálogo de obrigações. O registo é a operação corrente que se segue: um registo por empresa, mesmo com vários projetos, com revisões, prazos e exportações. As tabelas que já mantinha no projeto são importadas uma única vez.
Quem vê os nomes nos pedidos dos titulares?
Apenas quem tem o direito próprio para pedidos dos titulares, por predefinição os administradores. A exportação do registo é feita sem nomes; com nomes apenas por escolha expressa. Numa sessão de suporte, o nome e o contacto ficam ocultos.
Podemos transferir o registo para outras ferramentas?
Sim, em leitura: através da REST API com o âmbito «privacy:read», ferramentas de reporte e de GRC leem o registo como metadados, sem conteúdo de dados pessoais. A chave é atribuída apenas por administradores e cada acesso consta do registo. A API está disponível a partir do pacote Professional.
O Complass substitui o encarregado da proteção de dados?
Não. O Complass estrutura, lembra e documenta. As avaliações, aprovações e o aconselhamento do encarregado da proteção de dados continuam a seu cargo.
Teste o Complass com os seus próprios dados
Crie o seu próprio acesso de teste, se quiser com um projeto de exemplo por referencial. Se preferir ver primeiro o Complass, peça uma demonstração.