

Funzionalità incluso a partire da Professional: Gestione della protezione dei dati, confrontare i pacchetti
Gestione della protezione dei dati
Un registro della protezione dei dati per la gestione corrente: registro, responsabili, TOM, valutazione d’impatto e richieste degli interessati, collegati e con scadenze.
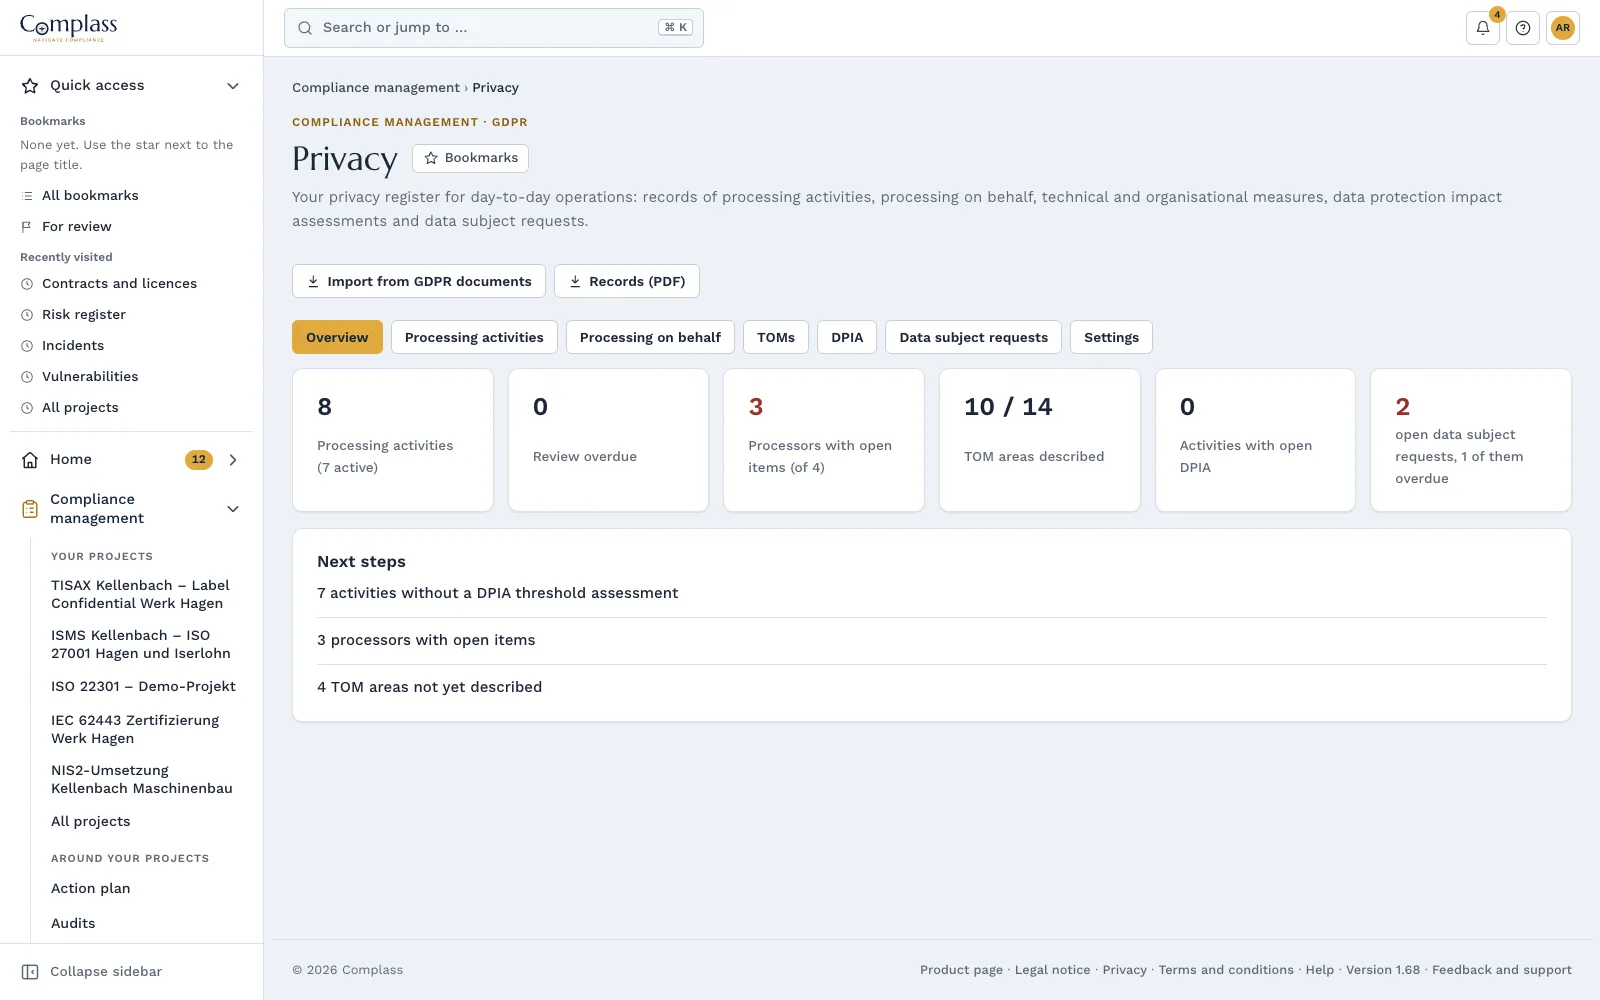
L’autorità di controllo chiede il registro delle attività di trattamento, un cliente chiede l’elenco delle TOM, una richiesta di accesso ha un termine di un mese. Se tutto questo si trova in tabelle sparse, ognuna di queste domande diventa un progetto.
Come Complass aiuta
Registro delle attività di trattamento
Tutte le informazioni ai sensi dell’art. 30 GDPR, come titolare e come responsabile del trattamento: finalità, base giuridica, interessati, dati, destinatari, paesi terzi, periodi di conservazione e TOM. Con data di riesame ed esportazione in PDF, Word o Excel. Le tabelle esistenti del progetto GDPR le riprende una sola volta, con anteprima. Complass mostra le informazioni obbligatorie mancanti e le contraddizioni nella base giuridica.
Responsabili del trattamento in entrambe le direzioni
Fornitori di servizi che lavorano per Lei e clienti per cui Lei lavora, con sub-responsabili del trattamento e trasferimenti verso paesi terzi. Collegato al fornitore e all’accordo sul trattamento dei dati; Complass mostra i punti aperti, come un contratto mancante o un trasferimento senza garanzie. Complass segnala luoghi di trattamento e sub-responsabili in paesi terzi senza trasferimento registrato.
TOM e SGSI da un’unica fonte
14 ambiti ai sensi dell’art. 32 GDPR con descrizione e stato. Per ogni ambito vedete le misure collegate e il loro stato nei vostri progetti, ad esempio ISO 27001 o NIS2. L’elenco delle TOM è disponibile in PDF o come file Word, ad esempio come allegato al contratto di nomina.
Valutazione d’impatto guidata
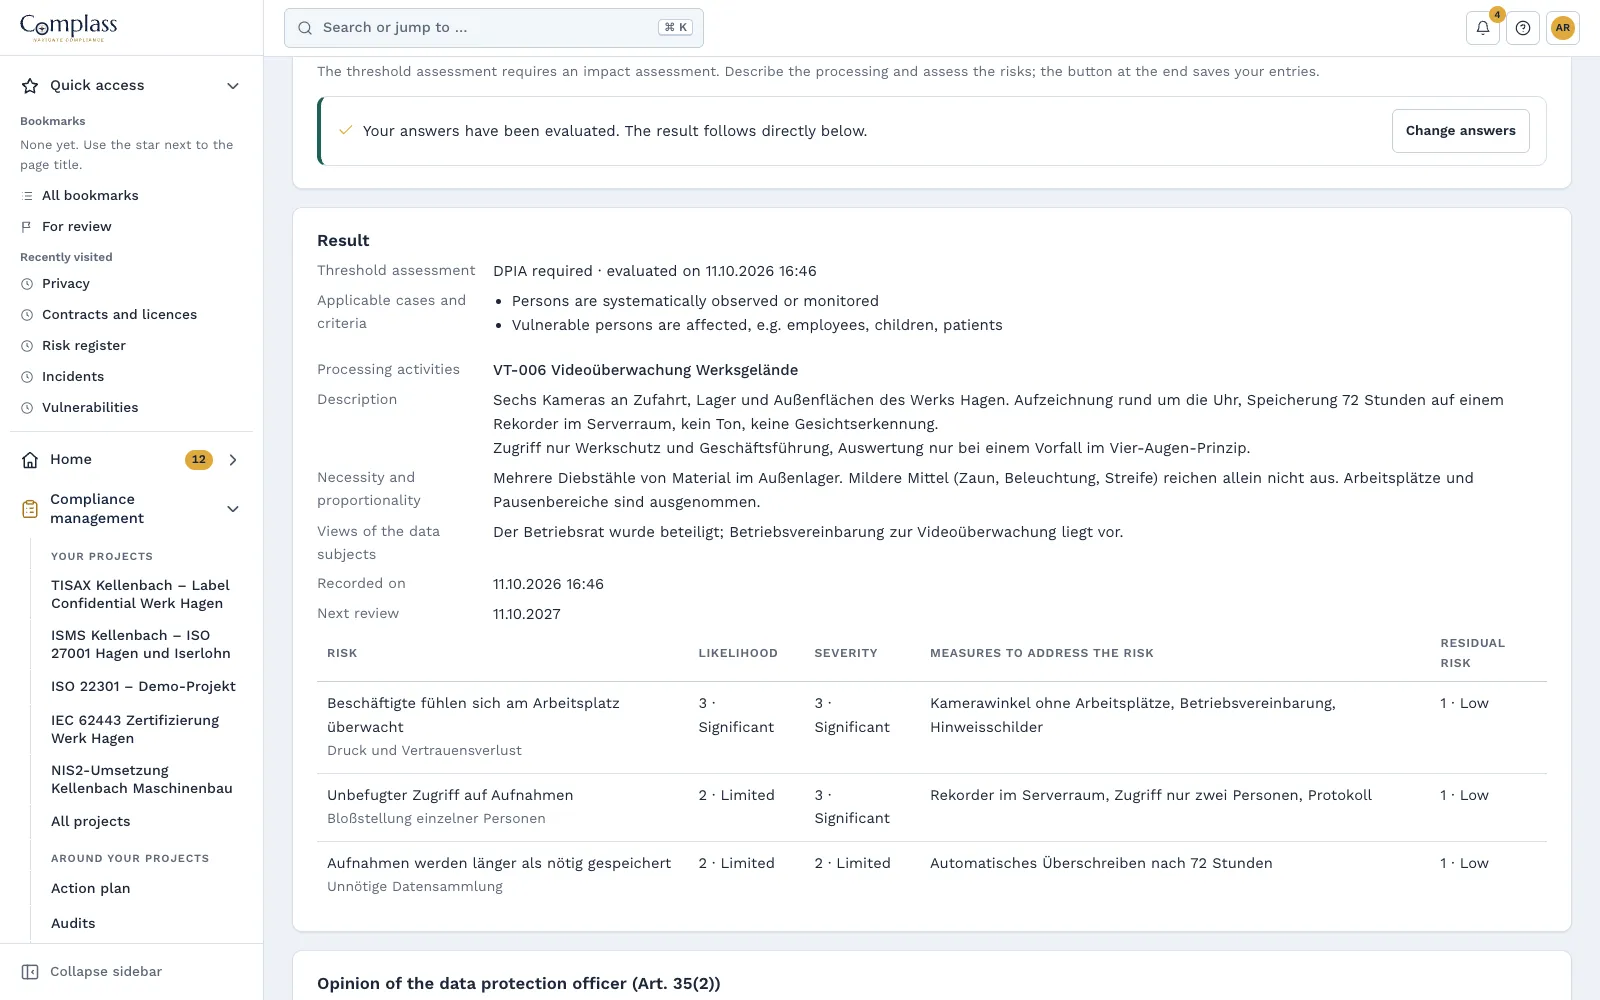
Passo dopo passo dalla verifica preliminare con i casi dell’art. 35, paragrafo 3, e i nove criteri delle linee guida europee, passando per i rischi e le misure di mitigazione, fino al parere del responsabile della protezione dei dati e all’approvazione. Rapporto in PDF o Word.
Richieste degli interessati con termine di un mese
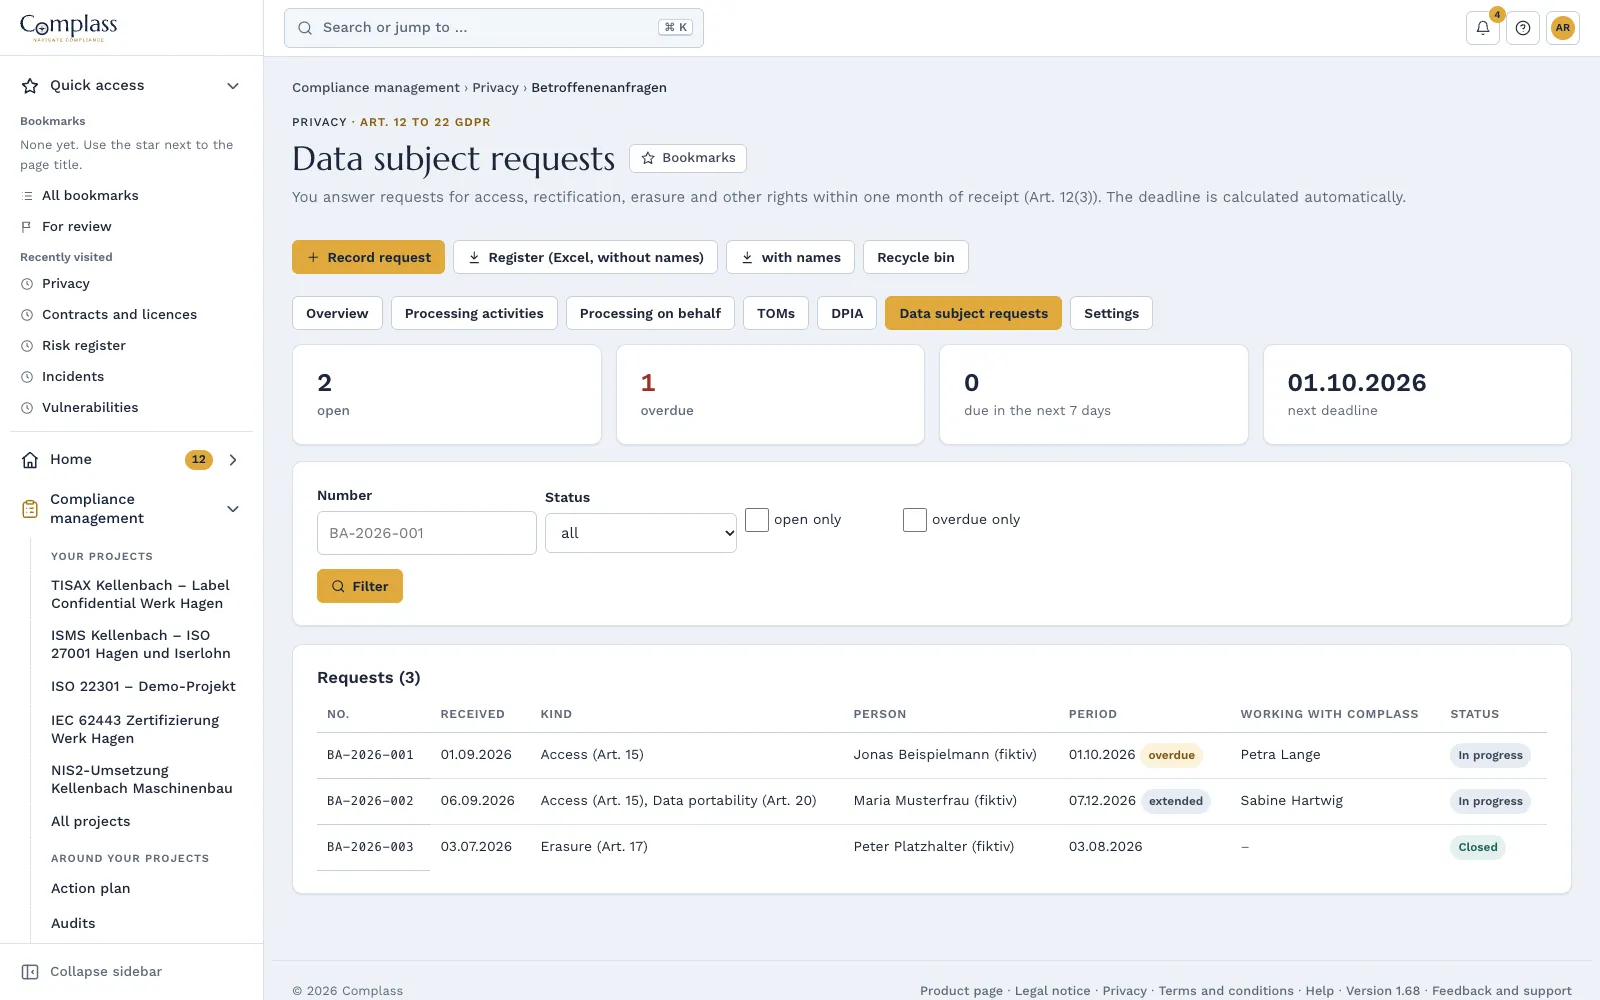
Complass calcola il termine dalla ricezione; se cade nel fine settimana, vale il lunedì successivo. Proroga solo con motivazione, promemoria sette giorni prima della scadenza e in caso di superamento. Nome e contatto vengono cancellati automaticamente dopo un termine configurabile.
Collegato a incidenti e scadenze
Le violazioni dei dati restano nella gestione degli incidenti e vengono collegate alle attività di trattamento interessate. Revisioni e scadenze compaiono nel calendario delle scadenze, i punti aperti nella dashboard e come cifre nel cockpit della direzione.
Basi giuridiche e normative
- Art. 30 GDPRArticolo 30 GDPR Registri delle attività di trattamento1. Ogni titolare del trattamento e, ove applicabile, il suo rappresentante tengono un registro delle attività di trattamento svolte sotto la propria responsabilità. Tale registro contiene tutte le seguenti informazioni: - a) il nome e i dati di contatto del titolare del trattamento e, ove applicabile, del contitolare del trattamento, del rappresentante del titolare del trattamento e del responsabile della protezione …Apri l’originale (EUR-Lex – consolidated version incl. corrigenda) ↗
- Art. 28 GDPRArticolo 28 GDPR Responsabile del trattamento1. Qualora un trattamento debba essere effettuato per conto del titolare del trattamento, quest'ultimo ricorre unicamente a responsabili del trattamento che presentino garanzie sufficienti per mettere in atto misure tecniche e organizzative adeguate in modo tale che il trattamento soddisfi i requisiti del presente regolamento e garantisca la tutela dei diritti dell'interessato. 2. Il responsabile del trattamento non …Apri l’originale (EUR-Lex – consolidated version incl. corrigenda) ↗
- Art. 32 GDPRArticolo 32 GDPR Sicurezza del trattamento1. Tenendo conto dello stato dell'arte e dei costi di attuazione, nonché della natura, dell'oggetto, del contesto e delle finalità del trattamento, come anche del rischio di varia probabilità e gravità per i diritti e le libertà delle persone fisiche, il titolare del trattamento e il responsabile del trattamento mettono in atto misure tecniche e organizzative adeguate per garantire un livello di sicurezza adeguato …Apri l’originale (EUR-Lex – consolidated version incl. corrigenda) ↗
- Art. 35 GDPRArticolo 35 GDPR Valutazione d'impatto sulla protezione dei dati1. Quando un tipo di trattamento, allorché prevede in particolare l'uso di nuove tecnologie, considerati la natura, l'oggetto, il contesto e le finalità del trattamento, può presentare un rischio elevato per i diritti e le libertà delle persone fisiche, il titolare del trattamento effettua, prima di procedere al trattamento, una valutazione dell'impatto dei trattamenti previsti sulla protezione dei dati personali. …Apri l’originale (EUR-Lex – consolidated version incl. corrigenda) ↗
- Art. 12 GDPRArticolo 12 GDPR Informazioni, comunicazioni e modalità trasparenti per l'esercizio dei diritti dell'interessato1. Il titolare del trattamento adotta misure appropriate per fornire all'interessato tutte le informazioni di cui agli articoli 13 e 14 e le comunicazioni di cui agli articoli da 15 a 22 e all'articolo 34 relative al trattamento in forma concisa, trasparente, intelligibile e facilmente accessibile, con un linguaggio semplice e chiaro, in particolare nel caso di informazioni destinate specificamente ai minori. Le …Apri l’originale (EUR-Lex – consolidated version incl. corrigenda) ↗
- Linee guida sulla DPIA (WP248 rev.01)
Leggere il white paper sulla protezione dei dati nella gestione corrente
Questa pagina descrive le funzionalità di Complass e non costituisce consulenza legale.
Domande frequenti
La gestione della protezione dei dati è inclusa nel pacchetto?
La gestione della protezione dei dati è un modulo acquistabile a parte ed è inclusa nei pacchetti Professional e Premium. Il framework GDPR con fasi, modelli e catalogo degli obblighi resta incluso in ogni pacchetto.
In che cosa il registro si differenzia dal framework GDPR?
Il framework vi guida nell’attuazione: fasi, modelli e catalogo degli obblighi. Il registro è la gestione corrente successiva: un registro per azienda, anche con più progetti, con revisioni, scadenze ed esportazioni. Le tabelle già compilate nel progetto vengono riprese una sola volta.
Chi vede i nomi nelle richieste degli interessati?
Solo chi dispone del diritto specifico per le richieste degli interessati, per impostazione predefinita gli amministratori. L’esportazione del registro avviene senza nomi, con i nomi solo su scelta esplicita. In una sessione di supporto nome e contatto sono nascosti.
Possiamo riprendere il registro in altri strumenti?
Sì, in sola lettura: tramite l’API REST con l’ambito “privacy:read”, gli strumenti di reporting e GRC leggono il registro come metadati, senza contenuti personali. La chiave può essere assegnata solo dagli amministratori, ogni richiamo è nel protocollo. L’API è disponibile dal pacchetto Professional.
Complass sostituisce il responsabile della protezione dei dati?
No. Complass struttura, ricorda e documenta. Valutazioni, approvazioni e la consulenza del responsabile della protezione dei dati restano a voi.
Provate Complass con i vostri dati
Create voi stessi il vostro accesso di prova, se volete con un progetto di esempio per ogni quadro normativo. Se preferite vedere prima Complass, richiedete una demo.