

framework
Direttiva sulla sicurezza informatica ai sensi del § 390 SGB V (KBV e KZBV)
Ogni studio che partecipa all’assistenza medica o odontoiatrica convenzionata deve attuare la direttiva sulla sicurezza IT. Complass Le mostra quali requisiti si applicano al Suo studio e La guida passo dopo passo a una documentazione solida, anche senza un proprio reparto IT.

Che cosa disciplina la direttiva sulla sicurezza IT?
Il § 390 SGB V obbliga la Kassenärztliche Bundesvereinigung (KBV) e la Kassenzahnärztliche Bundesvereinigung (KZBV) a stabilire in modo vincolante i requisiti di sicurezza IT negli studi. Entrambe hanno pubblicato a tal fine una direttiva con la stessa struttura e la stessa numerazione. Essa concretizza lo stato dell’arte ai sensi dell’art. 32 GDPR per gli studi, è coordinata con il BSI e viene riesaminata ogni anno.
Aggiornamento dei contenuti:
Vale anche per me?
La direttiva è vincolante per tutti i prestatori che partecipano all’assistenza medica e odontoiatrica convenzionata. Gli studi medici e di psicoterapia attuano la versione della KBV, gli studi odontoiatrici la versione della KZBV, i MVZ e le associazioni professionali una o entrambe a seconda della specialità. Non si applica all’assistenza convenzionata in ospedale, nella misura in cui lì vengano adottate precauzioni ai sensi del § 391 SGB V.
I requisiti applicabili dipendono dal numero di persone stabilmente incaricate del trattamento dei dati, compresi assistenti di studio medico e odontoiatrico e apprendisti: l’allegato 1 (50 requisiti) e l’allegato 5 sull’infrastruttura telematica (9) valgono per tutti, l’allegato 2 (10) da 6 persone, l’allegato 3 (17) con più di 20 persone, l’allegato 4 (6) per le grandi apparecchiature mediche. Ogni requisito vale solo nella misura in cui l’oggetto target corrispondente è utilizzato nello studio. I MVZ più grandi possono rientrare inoltre nella NIS2.
Questa panoramica non sostituisce la consulenza legale. Fa fede il testo giuridico o normativo; in Complass verificate l’applicabilità con indicazioni basate sui riferimenti.
Base giuridica
- § 390 SGB V§ 390 SGB V IT-Sicherheit in der vertragsärztlichen und vertragszahnärztlichen Versorgung(1) Die Kassenärztlichen Bundesvereinigungen legen in einer Richtlinie die Anforderungen zur Gewährleistung der IT-Sicherheit in der vertragsärztlichen und vertragszahnärztlichen Versorgung fest. (2) Die Richtlinie nach Absatz 1 umfasst insbesondere auch - 1. Anforderungen an die sichere Installation und Wartung von Komponenten und Diensten der Telematikinfrastruktur, die in der vertragsärztlichen und …Apri l’originale (gesetze-im-internet.de) ↗Obbligo di KBV e KZBV di stabilire i requisiti; carattere vincolante per gli studi (comma 6); fornitori di servizi certificati (comma 7)
- § 391 SGB V§ 391 SGB V IT-Sicherheit in Krankenhäusern(1) Krankenhäuser sind verpflichtet, nach dem Stand der Technik angemessene organisatorische und technische Vorkehrungen zur Vermeidung von Störungen der Verfügbarkeit, Integrität und Vertraulichkeit ihrer informationstechnischen Systeme, Komponenten oder Prozesse zu treffen, die für die Funktionsfähigkeit des jeweiligen Krankenhauses und den Schutzbedarf der verarbeiteten Patienteninformationen maßgeblich sind. (2) …Apri l’originale (gesetze-im-internet.de) ↗Distinzione dagli ospedali
- Parte A IV della direttivaA. IV. IT-Sicherheitsrichtlinie KBV Anforderungen zur Gewährleistung der IT-Sicherheit in Praxen1. Praxen nach A. III. 1. haben die Anforderungen aus Anlage 1 und 5 umzusetzen, soweit die Zielobjekte in der Praxis genutzt werden. 2. Praxen nach A. III. 2. haben die Anforderungen aus Anlage 1, 2 und 5 umzusetzen, soweit die Zielobjekte in der Praxis genutzt werden. 3. Praxen nach A. III. 3. haben die Anforderungen aus Anlage 1, 2, 3 und 5 umzusetzen, soweit die Zielobjekte in der Praxis genutzt werden. 4. …Apri l’originale (KBV – Richtlinie nach § 390 SGB V, Fassung vom 31.03.2025 (PDF)) ↗Oggetti target e applicabilità
- Allegati da 1 a 5 della direttivaAnlage 1 Nr. 1 IT-Sicherheitsrichtlinie KBV Geregelte Einarbeitung neuer MitarbeitenderMitarbeitende müssen zu Beginn ihrer Beschäftigung in ihre neuen Aufgaben eingearbeitet werden. Die Mitarbeitenden müssen über bestehende Regelungen, Handlungsanweisungen und Verfahrensweisen informiert werden.Apri l’originale (KBV – Richtlinie nach § 390 SGB V, Fassung vom 31.03.2025 (PDF)) ↗Requisiti per dimensione dello studio, grandi apparecchiature e infrastruttura telematica
Date chiave
- KBV guideline in force in the version of 31.03.2025 · Part B no. 1 (KBV)B. IT-Sicherheitsrichtlinie KBV Inkrafttreten und Geltung1. Diese Richtlinie tritt am Tag nach der Veröffentlichung in Kraft. Sie ersetzt die bisherige Richtlinie nach § 75b SGB V über die Anforderungen zur Gewährleistung der IT-Sicherheit vom 16.12.2020 und setzt diese außer Kraft. 2. Diese Richtlinie gilt ab dem Tag nach ihrer Veröffentlichung. Hiervon ausgenommen sind folgende mit dieser Richtlinie neu hinzugekommenen Anforderungen: - A1) 1-7 Personal - A1) 8-10 …Apri l’originale (KBV – Richtlinie nach § 390 SGB V, Fassung vom 31.03.2025 (PDF)) ↗
- KZBV guideline version 1.1 in force · Part B (KZBV)B. IT-Sicherheitsrichtlinie KZBV Inkrafttreten und GeltungDiese Richtlinie ersetzt die bisher geltende Richtlinie nach § 75b SGB V vom 01.02.2021, veröffentlicht in Ausgabe Nr. 3/2021 der zm, und tritt vorbehaltlich des Satzes 2 am Tag nach ihrer Veröffentlichung in den zm in Kraft. Die folgenden mit dieser Richtlinie neu hinzugekommenen oder inhaltlich geänderten Anforderungen treten am 02.01.2026 in Kraft. Neue Anforderungen: - A1) 1-7 Personal - A1) 8-10 …Apri l’originale (KZBV – Richtlinie nach § 390 SGB V, Version 1.1 vom 01.07.2025) ↗
- New requirements of the KBV guideline apply · Part B no. 2 (KBV)B. IT-Sicherheitsrichtlinie KBV Inkrafttreten und Geltung1. Diese Richtlinie tritt am Tag nach der Veröffentlichung in Kraft. Sie ersetzt die bisherige Richtlinie nach § 75b SGB V über die Anforderungen zur Gewährleistung der IT-Sicherheit vom 16.12.2020 und setzt diese außer Kraft. 2. Diese Richtlinie gilt ab dem Tag nach ihrer Veröffentlichung. Hiervon ausgenommen sind folgende mit dieser Richtlinie neu hinzugekommenen Anforderungen: - A1) 1-7 Personal - A1) 8-10 …Apri l’originale (KBV – Richtlinie nach § 390 SGB V, Fassung vom 31.03.2025 (PDF)) ↗
- New and amended requirements of the KZBV guideline apply · Part B (KZBV)B. IT-Sicherheitsrichtlinie KZBV Inkrafttreten und GeltungDiese Richtlinie ersetzt die bisher geltende Richtlinie nach § 75b SGB V vom 01.02.2021, veröffentlicht in Ausgabe Nr. 3/2021 der zm, und tritt vorbehaltlich des Satzes 2 am Tag nach ihrer Veröffentlichung in den zm in Kraft. Die folgenden mit dieser Richtlinie neu hinzugekommenen oder inhaltlich geänderten Anforderungen treten am 02.01.2026 in Kraft. Neue Anforderungen: - A1) 1-7 Personal - A1) 8-10 …Apri l’originale (KZBV – Richtlinie nach § 390 SGB V, Version 1.1 vom 01.07.2025) ↗
I periodi transitori sono scaduti, oggi si applicano tutti i requisiti. La direttiva non richiede alcun certificato né una notifica a un’autorità; l’attuazione deve però essere dimostrabile in ogni momento.
Come Complass aiuta
- 7fasi
- 20passi guidati
- 13modelli di documento
- 92requisiti nel catalogo
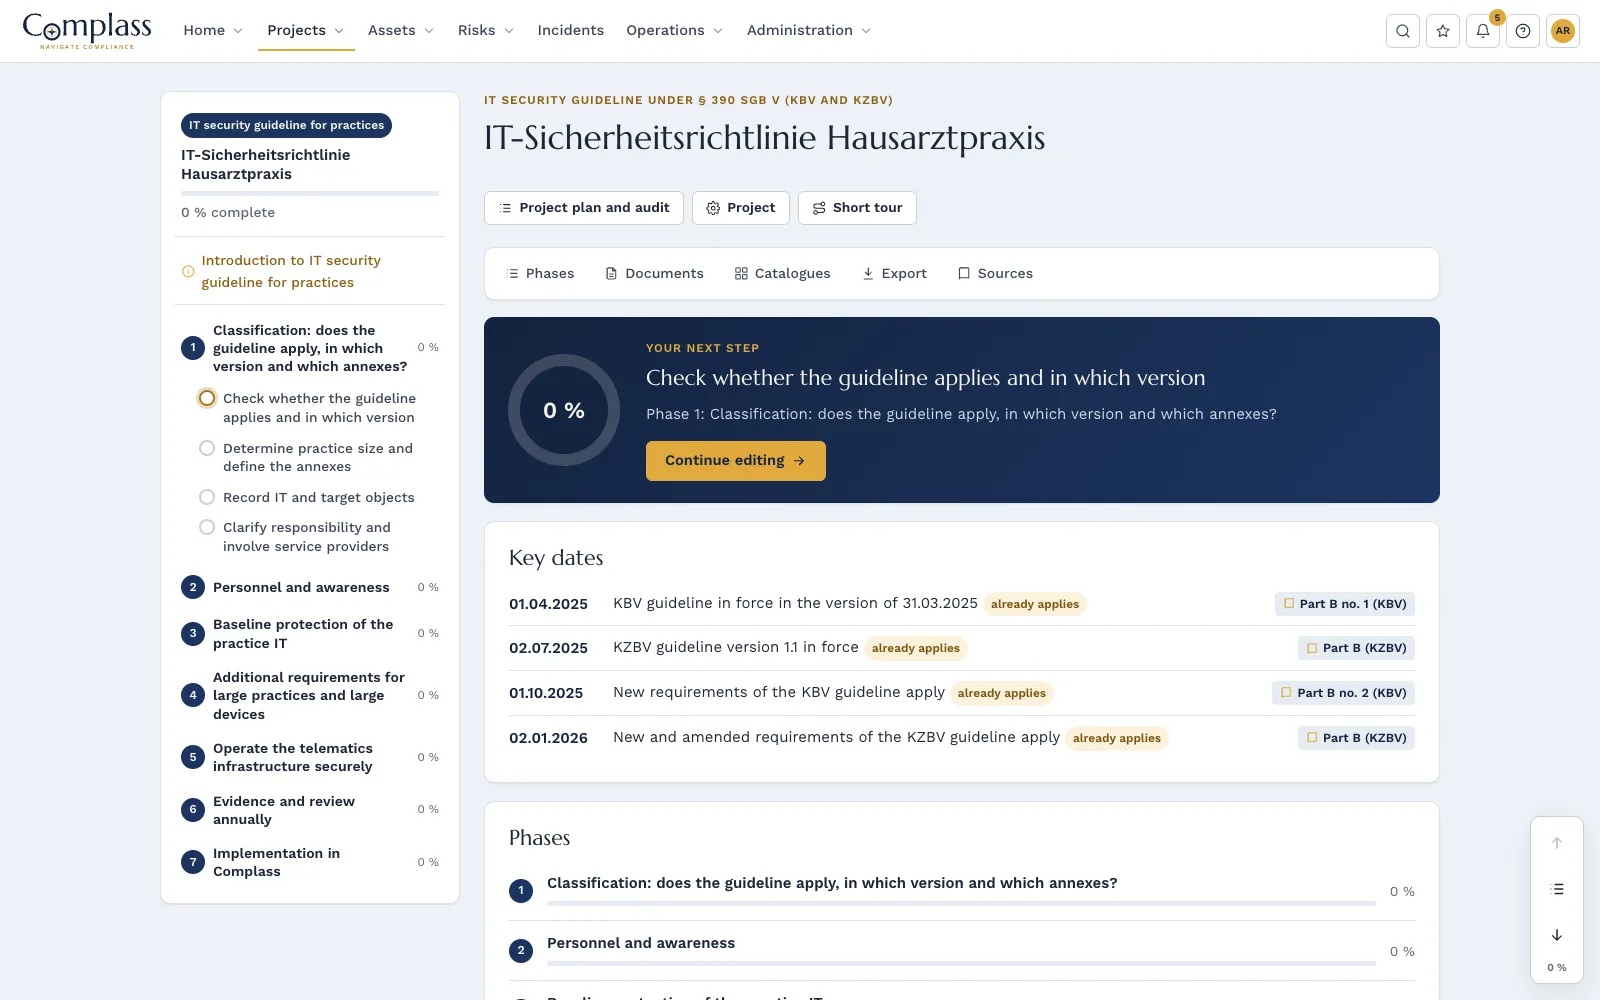
Sette fasi fino al riesame annuale
Classificazione con versione e allegati, personale e sensibilizzazione, protezione di base dell’IT dello studio, requisiti aggiuntivi per grandi studi e grandi apparecchiature, infrastruttura telematica, evidenza e riesame annuale.
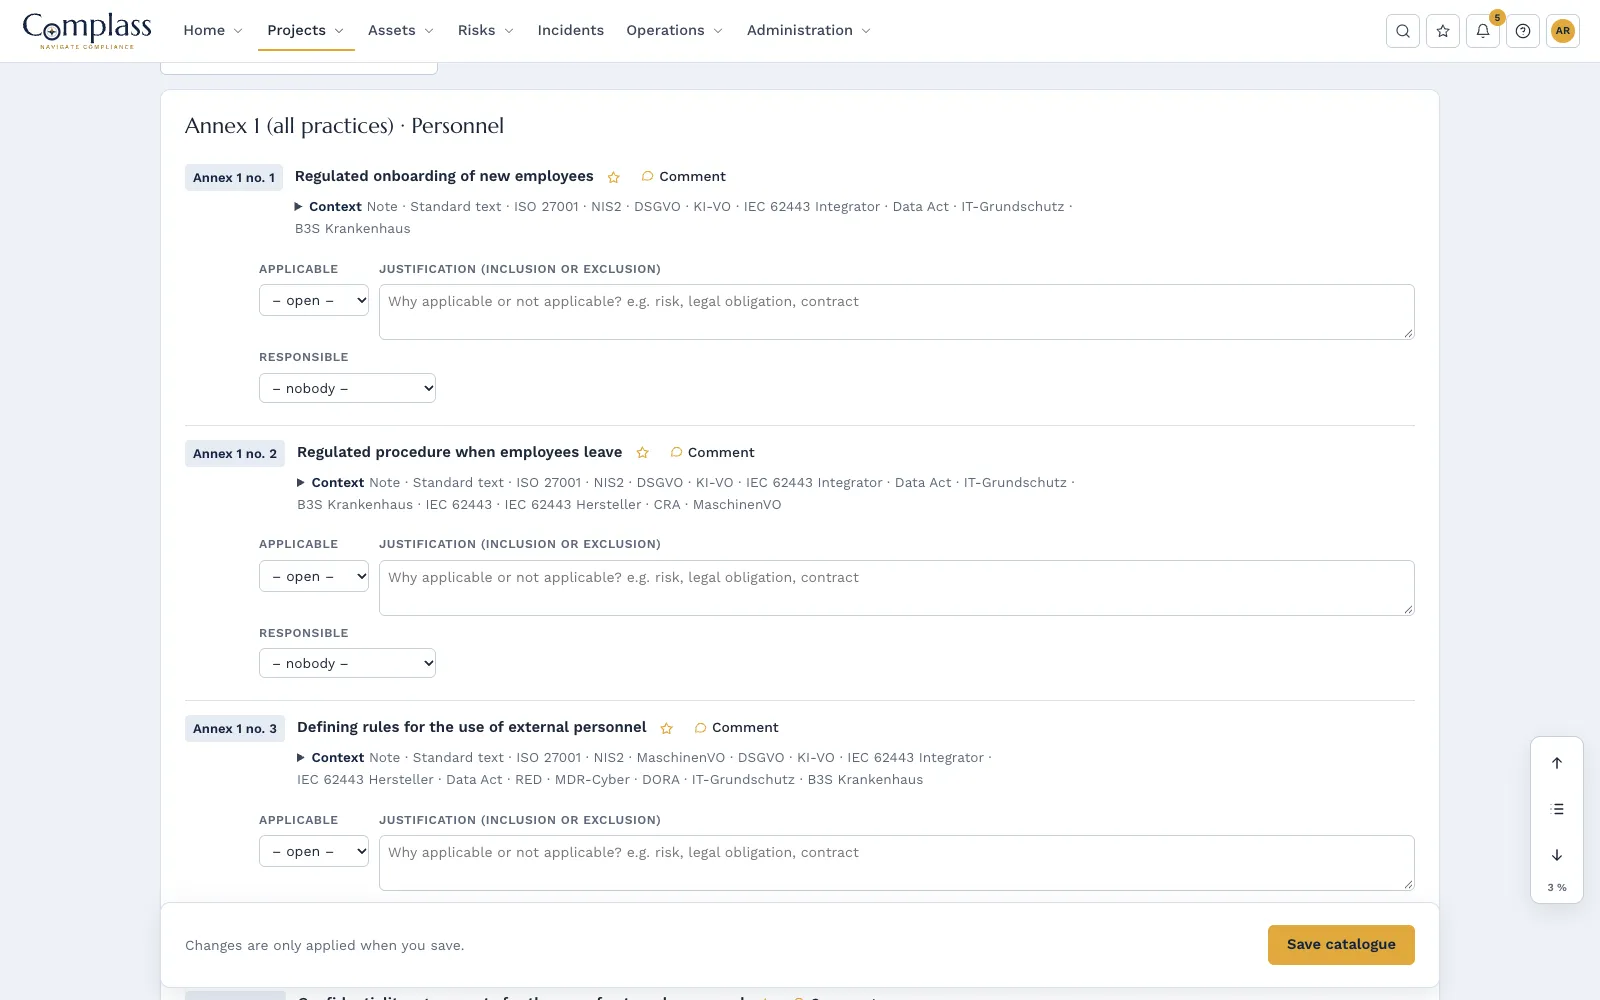
Tutti i 92 requisiti nel testo originale
Versioni KBV e KZBV affiancate, con indicazioni per l’attuazione, stato ed evidenza per ciascun requisito. Gli allegati e gli oggetti target non pertinenti possono essere esclusi motivandone l’esclusione.
Modelli
tra l’altro scheda dello studio, elenco dell’IT e degli oggetti target, schema di rete, concetto di backup, concetto di accessi e autorizzazioni, politica per i dispositivi mobili, gestione dell’infrastruttura telematica e riesame annuale.
Formazione per il team dello studio
Corso sulla direttiva per la sicurezza IT con sette unità per titolari dello studio e assistenti di studio medico e odontoiatrico, con attestazione di partecipazione e di apprendimento. Inoltre elenco IT, gestione delle emergenze per il guasto di gestionale dello studio, infrastruttura telematica o Internet e registrazione degli incidenti.
Le fasi nel modulo
- Classification: does the guideline apply, in which version and which annexes?
- Personnel and awareness
- Baseline protection of the practice IT
- Additional requirements for large practices and large devices
- Operate the telematics infrastructure securely
- Evidence and review annually
- Implementation in Complass
Catalogo: Requirements of the IT security guideline (Annexes 1 to 5)
Moduli correlati
Asset management
Asset IT e OT in un unico posto, rilevati senza agent, con SBOM, avvisi dei fabbricanti, fine del supporto, riconciliazione delle licenze, identità, relazioni e zone secondo IEC 62443-3-2.
Scoprire di piùIncident management
Registrare gli incidenti, verificare gli obblighi di notifica ai sensi della NIS2, del CRA e del GDPR e monitorare le scadenze di notifica con un conto alla rovescia.
Scoprire di piùCompliance management
Attuare i framework con una guida: fasi, modelli, piramide documentale, cataloghi, gap analysis, obiettivi e piano d’azione fino all’audit nel portale degli auditor.
Scoprire di piùDomande frequenti
Il nostro fornitore di servizi IT si occupa di tutto. Ci serve comunque?
Il fornitore di servizi può attuare la parte tecnica, ma la responsabilità resta alla direzione dello studio. Regole per il team, formazione ed evidenze restano a Lei. In Complass registra quali requisiti il fornitore di servizi conferma e quali lo studio attua autonomamente.
Siamo uno studio odontoiatrico. Per noi vale la versione KBV?
No, gli studi odontoiatrici attuano la direttiva della KZBV. Le due versioni hanno la stessa struttura e numerazione; per ogni requisito Complass mostra il testo della KBV e, dove diverge, quello della KZBV.
Ci serve un certificato?
No. La direttiva non prescrive alcun certificato. Deve però poter dimostrare l’attuazione, ad esempio nei confronti dell’Associazione dei medici o dei dentisti convenzionati, dell’autorità di controllo sulla protezione dei dati o, dopo un incidente, nei confronti delle assicurazioni.
Provate Complass con i vostri dati
Create voi stessi il vostro accesso di prova, se volete con un progetto di esempio per ogni quadro normativo. Se preferite vedere prima Complass, richiedete una demo.