

référentiel
Directive de sécurité informatique selon le § 390 SGB V (KBV et KZBV)
Chaque cabinet participant aux soins conventionnés médicaux ou dentaires doit mettre en œuvre la directive de sécurité informatique. Complass vous montre quelles exigences s’appliquent à votre cabinet et vous guide pas à pas vers une documentation solide, même sans service informatique propre.

Que régit la directive de sécurité informatique ?
Le § 390 SGB V oblige l’Association fédérale des médecins conventionnés (KBV) et l’Association fédérale des dentistes conventionnés (KZBV) à fixer de manière contraignante les exigences de sécurité informatique pour les cabinets. Toutes deux ont publié à cet effet une directive de structure et de numérotation identiques. Elle concrétise l’état de l’art selon l’art. 32 du RGPD pour les cabinets, est coordonnée avec le BSI et réexaminée chaque année.
État des contenus:
Suis-je concerné ?
La directive est contraignante pour tous les prestataires participant aux soins conventionnés médicaux et dentaires. Les cabinets médicaux et de psychothérapie appliquent la version de la KBV, les cabinets dentaires celle de la KZBV, les MVZ et cabinets de groupe une version ou les deux selon leurs spécialités. Elle ne s’applique pas aux soins conventionnés à l’hôpital, dans la mesure où des mesures selon le § 391 SGB V y sont prises.
Les exigences applicables dépendent du nombre de personnes chargées en permanence du traitement des données, y compris assistants médicaux et dentaires et apprentis : l’annexe 1 (50 exigences) et l’annexe 5 relative à l’infrastructure télématique (9) s’appliquent à tous, l’annexe 2 (10) à partir de 6 personnes, l’annexe 3 (17) à partir de plus de 20 personnes, l’annexe 4 (6) pour les gros appareils médicaux. Chaque exigence ne s’applique que si l’objet cible concerné est utilisé dans le cabinet. Les MVZ plus importants peuvent en outre relever de NIS2.
Cet aperçu ne remplace pas un conseil juridique. Le texte juridique ou normatif fait foi ; dans Complass, vous vérifiez l’applicabilité à l’aide de consignes fondées sur les références.
Base juridique
- § 390 SGB V§ 390 SGB V IT-Sicherheit in der vertragsärztlichen und vertragszahnärztlichen Versorgung(1) Die Kassenärztlichen Bundesvereinigungen legen in einer Richtlinie die Anforderungen zur Gewährleistung der IT-Sicherheit in der vertragsärztlichen und vertragszahnärztlichen Versorgung fest. (2) Die Richtlinie nach Absatz 1 umfasst insbesondere auch - 1. Anforderungen an die sichere Installation und Wartung von Komponenten und Diensten der Telematikinfrastruktur, die in der vertragsärztlichen und …Ouvrir l’original (gesetze-im-internet.de) ↗Obligation de la KBV et de la KZBV de fixer les exigences ; caractère contraignant pour les cabinets (al. 6) ; prestataires certifiés (al. 7)
- § 391 SGB V§ 391 SGB V IT-Sicherheit in Krankenhäusern(1) Krankenhäuser sind verpflichtet, nach dem Stand der Technik angemessene organisatorische und technische Vorkehrungen zur Vermeidung von Störungen der Verfügbarkeit, Integrität und Vertraulichkeit ihrer informationstechnischen Systeme, Komponenten oder Prozesse zu treffen, die für die Funktionsfähigkeit des jeweiligen Krankenhauses und den Schutzbedarf der verarbeiteten Patienteninformationen maßgeblich sind. (2) …Ouvrir l’original (gesetze-im-internet.de) ↗Distinction avec les hôpitaux
- Partie A IV de la directiveA. IV. IT-Sicherheitsrichtlinie KBV Anforderungen zur Gewährleistung der IT-Sicherheit in Praxen1. Praxen nach A. III. 1. haben die Anforderungen aus Anlage 1 und 5 umzusetzen, soweit die Zielobjekte in der Praxis genutzt werden. 2. Praxen nach A. III. 2. haben die Anforderungen aus Anlage 1, 2 und 5 umzusetzen, soweit die Zielobjekte in der Praxis genutzt werden. 3. Praxen nach A. III. 3. haben die Anforderungen aus Anlage 1, 2, 3 und 5 umzusetzen, soweit die Zielobjekte in der Praxis genutzt werden. 4. …Ouvrir l’original (KBV – Richtlinie nach § 390 SGB V, Fassung vom 31.03.2025 (PDF)) ↗Objets cibles et applicabilité
- Annexes 1 à 5 de la directiveAnlage 1 Nr. 1 IT-Sicherheitsrichtlinie KBV Geregelte Einarbeitung neuer MitarbeitenderMitarbeitende müssen zu Beginn ihrer Beschäftigung in ihre neuen Aufgaben eingearbeitet werden. Die Mitarbeitenden müssen über bestehende Regelungen, Handlungsanweisungen und Verfahrensweisen informiert werden.Ouvrir l’original (KBV – Richtlinie nach § 390 SGB V, Fassung vom 31.03.2025 (PDF)) ↗Exigences selon la taille du cabinet, les gros appareils et l’infrastructure télématique
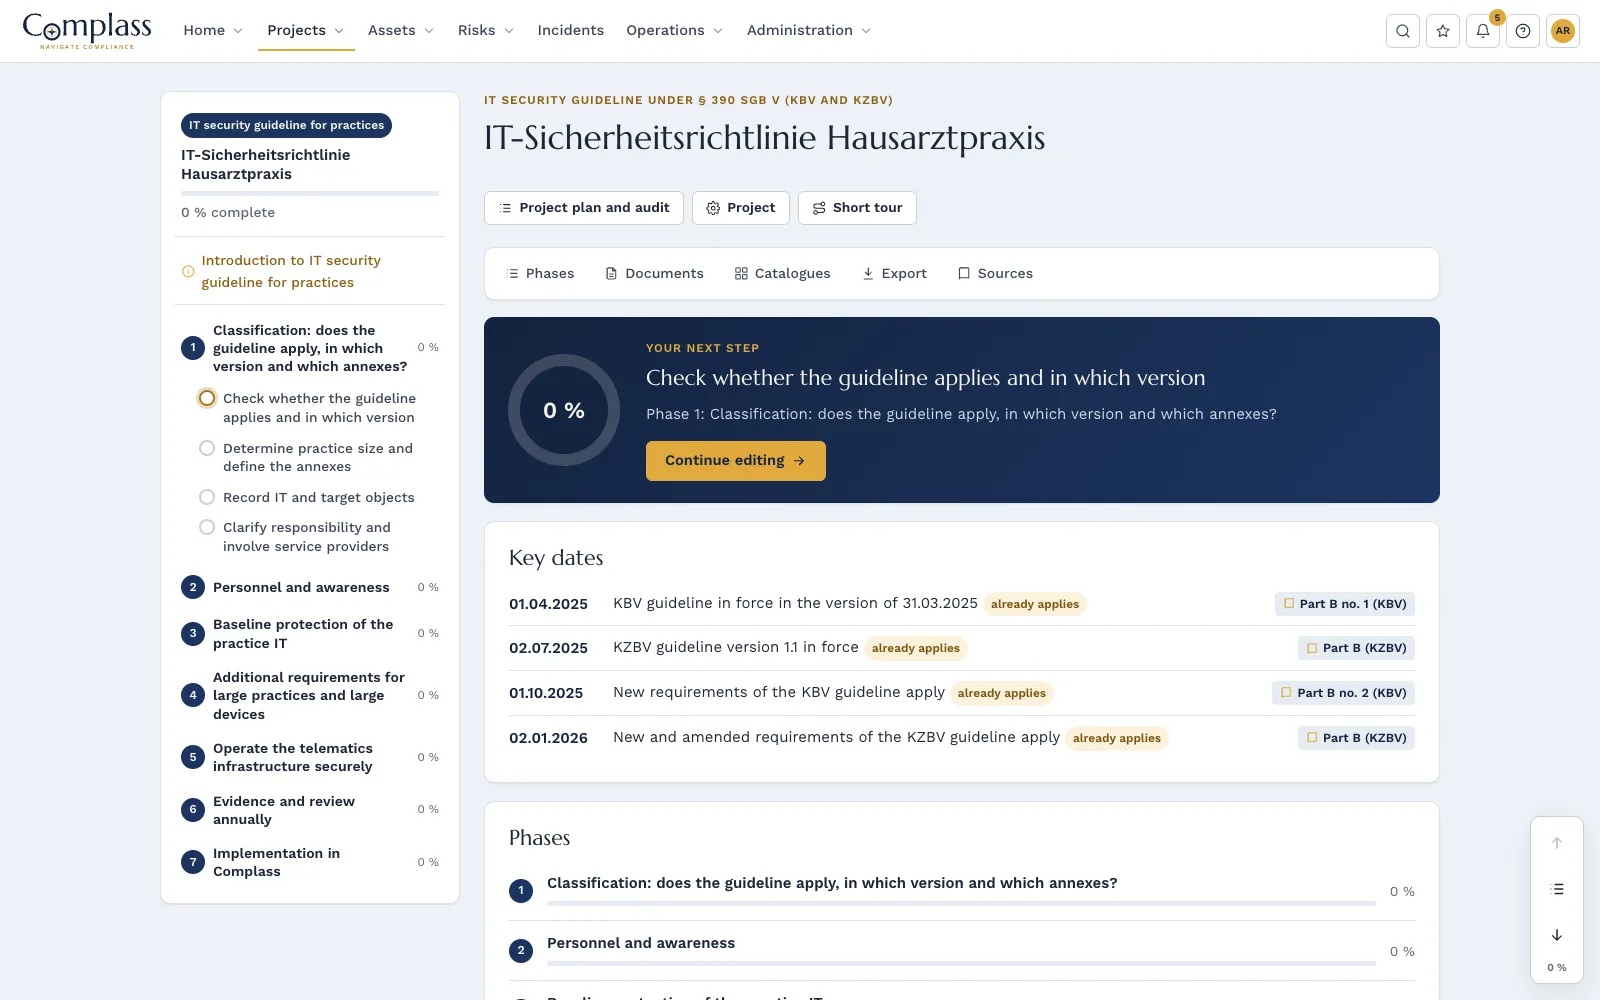
Dates clés
- KBV guideline in force in the version of 31.03.2025 · Part B no. 1 (KBV)B. IT-Sicherheitsrichtlinie KBV Inkrafttreten und Geltung1. Diese Richtlinie tritt am Tag nach der Veröffentlichung in Kraft. Sie ersetzt die bisherige Richtlinie nach § 75b SGB V über die Anforderungen zur Gewährleistung der IT-Sicherheit vom 16.12.2020 und setzt diese außer Kraft. 2. Diese Richtlinie gilt ab dem Tag nach ihrer Veröffentlichung. Hiervon ausgenommen sind folgende mit dieser Richtlinie neu hinzugekommenen Anforderungen: - A1) 1-7 Personal - A1) 8-10 …Ouvrir l’original (KBV – Richtlinie nach § 390 SGB V, Fassung vom 31.03.2025 (PDF)) ↗
- KZBV guideline version 1.1 in force · Part B (KZBV)B. IT-Sicherheitsrichtlinie KZBV Inkrafttreten und GeltungDiese Richtlinie ersetzt die bisher geltende Richtlinie nach § 75b SGB V vom 01.02.2021, veröffentlicht in Ausgabe Nr. 3/2021 der zm, und tritt vorbehaltlich des Satzes 2 am Tag nach ihrer Veröffentlichung in den zm in Kraft. Die folgenden mit dieser Richtlinie neu hinzugekommenen oder inhaltlich geänderten Anforderungen treten am 02.01.2026 in Kraft. Neue Anforderungen: - A1) 1-7 Personal - A1) 8-10 …Ouvrir l’original (KZBV – Richtlinie nach § 390 SGB V, Version 1.1 vom 01.07.2025) ↗
- New requirements of the KBV guideline apply · Part B no. 2 (KBV)B. IT-Sicherheitsrichtlinie KBV Inkrafttreten und Geltung1. Diese Richtlinie tritt am Tag nach der Veröffentlichung in Kraft. Sie ersetzt die bisherige Richtlinie nach § 75b SGB V über die Anforderungen zur Gewährleistung der IT-Sicherheit vom 16.12.2020 und setzt diese außer Kraft. 2. Diese Richtlinie gilt ab dem Tag nach ihrer Veröffentlichung. Hiervon ausgenommen sind folgende mit dieser Richtlinie neu hinzugekommenen Anforderungen: - A1) 1-7 Personal - A1) 8-10 …Ouvrir l’original (KBV – Richtlinie nach § 390 SGB V, Fassung vom 31.03.2025 (PDF)) ↗
- New and amended requirements of the KZBV guideline apply · Part B (KZBV)B. IT-Sicherheitsrichtlinie KZBV Inkrafttreten und GeltungDiese Richtlinie ersetzt die bisher geltende Richtlinie nach § 75b SGB V vom 01.02.2021, veröffentlicht in Ausgabe Nr. 3/2021 der zm, und tritt vorbehaltlich des Satzes 2 am Tag nach ihrer Veröffentlichung in den zm in Kraft. Die folgenden mit dieser Richtlinie neu hinzugekommenen oder inhaltlich geänderten Anforderungen treten am 02.01.2026 in Kraft. Neue Anforderungen: - A1) 1-7 Personal - A1) 8-10 …Ouvrir l’original (KZBV – Richtlinie nach § 390 SGB V, Version 1.1 vom 01.07.2025) ↗
Les périodes transitoires sont écoulées, toutes les exigences s’appliquent aujourd’hui. La directive n’exige ni certificat ni notification à une autorité ; la mise en œuvre doit toutefois pouvoir être prouvée à tout moment.
Comment Complass vous aide
- 7phases
- 20étapes guidées
- 13modèles de documents
- 92exigences dans le catalogue
Sept phases jusqu’au réexamen annuel
Classement avec version et annexes, personnel et sensibilisation, protection de base de l’informatique du cabinet, exigences supplémentaires pour les grands cabinets et les gros appareils, infrastructure télématique, preuve et réexamen annuel.
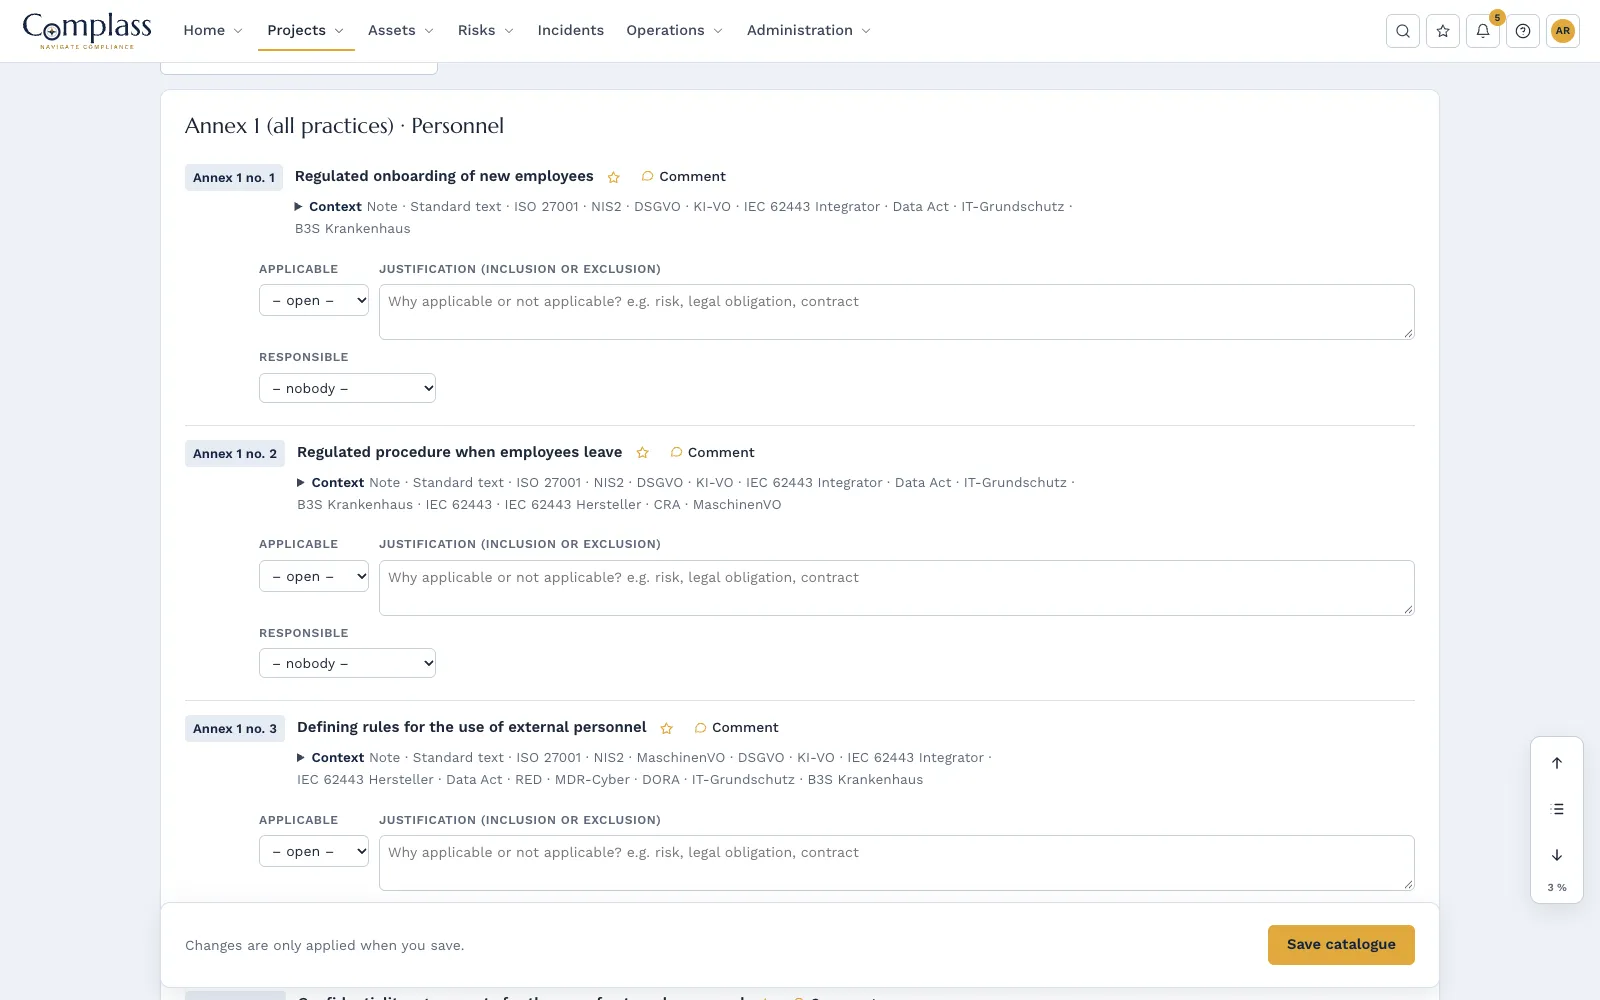
Les 92 exigences dans leur libellé d’origine
Versions de la KBV et de la KZBV côte à côte, avec conseils de mise en œuvre, statut et preuve par exigence. Vous excluez avec justification les annexes et objets cibles qui ne s’appliquent pas.
Modèles
notamment fiche de présentation du cabinet, registre de l’informatique et des objets cibles, plan réseau, concept de backup, concept d’accès et d’habilitations, politique pour les appareils mobiles, exploitation de l’infrastructure télématique et réexamen annuel.
Formation de l’équipe du cabinet
Cours sur la directive de sécurité informatique en sept unités pour les titulaires de cabinet et les assistants médicaux et dentaires, avec preuve de participation et de réussite. S’y ajoutent un registre informatique, la gestion de la continuité d’activité en cas de panne du logiciel de gestion du cabinet, de la TI ou d’Internet, et l’enregistrement des incidents.
Les phases du module
- Classification: does the guideline apply, in which version and which annexes?
- Personnel and awareness
- Baseline protection of the practice IT
- Additional requirements for large practices and large devices
- Operate the telematics infrastructure securely
- Evidence and review annually
- Implementation in Complass
Catalogue: Requirements of the IT security guideline (Annexes 1 to 5)
Modules associés
Gestion des actifs
Actifs IT et OT en un seul endroit, collectés sans agent, avec SBOM, avis des fabricants, fin de support, rapprochement des licences, identités, relations et zones selon IEC 62443-3-2.
En savoir plusGestion des incidents
Enregistrez les incidents, vérifiez les obligations de notification au titre de NIS2, du CRA et du RGPD et suivez les délais de notification avec un compte à rebours.
En savoir plusGestion de la conformité
Mettre en œuvre des référentiels de façon guidée : phases, modèles, pyramide documentaire, catalogues, analyse des écarts, objectifs et plan d'actions jusqu'à l'audit dans le portail des auditeurs.
En savoir plusQuestions fréquentes
Notre prestataire informatique s’occupe de tout. En avons-nous quand même besoin ?
Le prestataire peut mettre en œuvre la technique, mais la responsabilité reste à la direction du cabinet. Les règles pour l’équipe, la formation et les preuves vous incombent. Dans Complass, vous consignez quelles exigences le prestataire confirme et lesquelles le cabinet met en œuvre lui-même.
Nous sommes un cabinet dentaire. La version de la KBV s’applique-t-elle à nous ?
Non, les cabinets dentaires appliquent la directive de la KZBV. Les deux versions ont la même structure et la même numérotation ; pour chaque exigence, Complass affiche le libellé de la KBV et, lorsqu’il diffère, celui de la KZBV.
Avons-nous besoin d’un certificat ?
Non. La directive ne prescrit pas de certificat. Vous devez toutefois pouvoir prouver la mise en œuvre, par exemple à l’association régionale des médecins ou des dentistes conventionnés, à l’autorité de protection des données ou, après un incident, aux assureurs.
Testez Complass avec vos propres données
Créez vous-même votre accès d'essai, avec un projet d'exemple par référentiel si vous le souhaitez. Si vous préférez d'abord voir Complass, demandez une démo.