

Fonctionnalités inclus à partir de Professional: Supplier Management, comparer les offres
Supplier Management
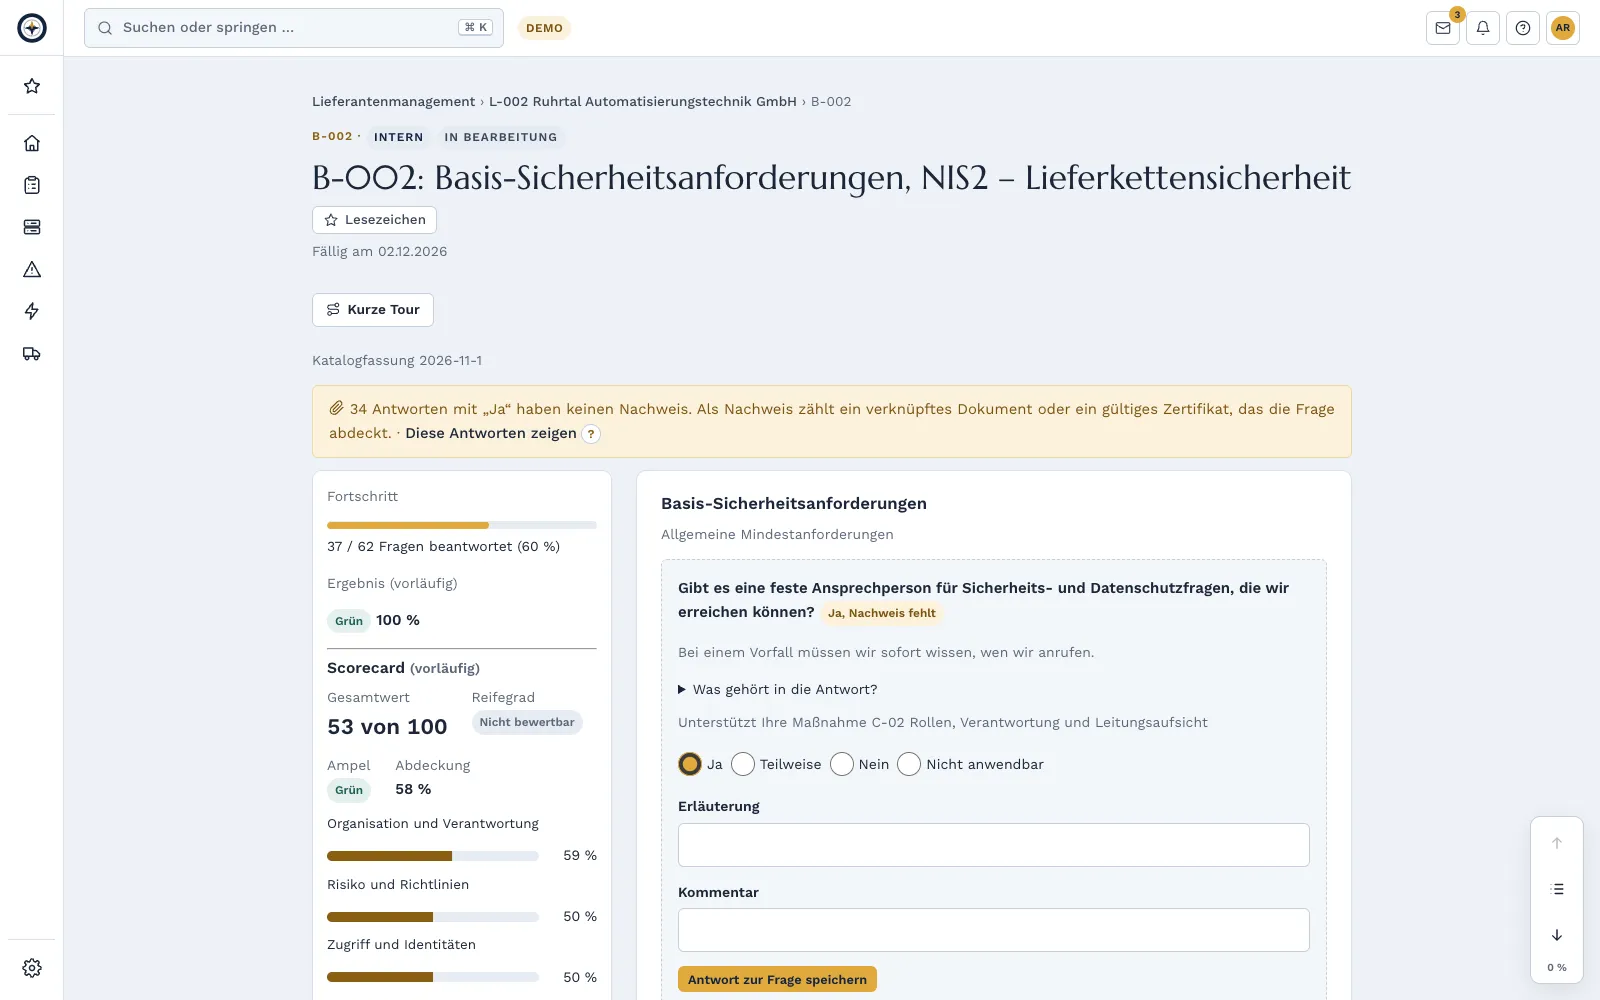
Gestion des fournisseurs à laquelle vos fournisseurs participent : vous invitez, le fournisseur remplit l’auto-évaluation et télécharge des preuves, vous vérifiez et relancez si besoin. Le résultat alimente les risques, les mesures et le cockpit de direction.
Pourquoi
NIS2 exige la sécurité de la chaîne d’approvisionnement, l’ISO 27001 exige le pilotage des relations avec les fournisseurs, le règlement sur la cyberrésilience exige de la diligence pour les composants achetés. Quiconque donne à des intégrateurs et prestataires de maintenance l’accès à ses installations les contrôle selon l’IEC 62443-2-4. Complass apporte les questionnaires adaptés.
Bases juridiques et normatives
- § 30 Abs. 2 Nr. 4 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Ouvrir l’original (gesetze-im-internet.de) ↗
- Art. 21 Abs. 2 lit. d NIS2-RichtlinieArticle 21 Directive SRI 2 Mesures de gestion des risques en matière de cybersécurité1. Les États membres veillent à ce que les entités essentielles et importantes prennent les mesures techniques, opérationnelles et organisationnelles appropriées et proportionnées pour gérer les risques qui menacent la sécurité des réseaux et des systèmes d’information que ces entités utilisent dans le cadre de leurs activités ou de la fourniture de leurs services, ainsi que pour éliminer ou réduire les conséquences …Ouvrir l’original (EUR-Lex) ↗
- Art. 28 DSGVOArticle 28 RGPD Sous-traitant1. Lorsqu'un traitement doit être effectué pour le compte d'un responsable du traitement, celui-ci fait uniquement appel à des sous-traitants qui présentent des garanties suffisantes quant à la mise en œuvre de mesures techniques et organisationnelles appropriées de manière à ce que le traitement réponde aux exigences du présent règlement et garantisse la protection des droits de la personne concernée. 2. Le …Ouvrir l’original (EUR-Lex – consolidated version incl. corrigenda) ↗
- ISO/IEC 27001:2022, A.5.19–A.5.23
- Art. 13 Abs. 5 CRAArticle 13 Règlement sur la cyberrésilience Obligations incombant aux fabricants1. Lorsqu’ils mettent sur le marché un produit comportant des éléments numériques, les fabricants s’assurent que ce produit a été conçu, développé et fabriqué conformément aux exigences essentielles de cybersécurité énoncées à l’annexe I, partie I. 2. Aux fins du respect du paragraphe 1, les fabricants procèdent à une évaluation des risques de cybersécurité associés à un produit comportant des éléments numériques et …Ouvrir l’original (EUR-Lex – OJ L 2024/2847, 20.11.2024, corrigenda incorporated: OJ L 2025/90555, 2.7.2025; OJ L 2025/90768, 3.10.2025; OJ L 2025/90828, 17.10.2025; OJ L 2026/90243, 25.3.2026) ↗
- IEC 62443-2-4
La chaîne d’approvisionnement en un clic
Les fabricants valident une seule fois le SBOM, le VEX et les avis de sécurité de leurs produits et les partagent de façon ciblée avec les clients qu’ils autorisent. Chez vous, les données arrivent directement dans la fiche du fournisseur, avec somme de contrôle et import, sans ping-pong de questionnaires.
Comment ça fonctionne
- 1
Saisir et classer
Créez vos fournisseurs avec contacts, contrats, contrat de sous-traitance et preuves. Quatre questions sur l’accès aux données, l’accès aux installations, les conséquences d’une défaillance et la substituabilité donnent la classification, de faible à critique. Elle détermine le questionnaire et le rythme de contrôle.
- 2
Inviter
Vous choisissez les modules de l’auto-évaluation et un délai. Le fournisseur reçoit un e-mail avec un lien, sans contenu.
- 3
Le fournisseur répond
Il répond aux questions dans son propre accès gratuit, télécharge des preuves telles que certificats ou rapports de tests d’intrusion et les soumet. Un seul compte suffit pour tous ses clients dans Complass.
- 4
Vérifier et agir
Pour chaque réponse : « conforme » ou « à compléter ». Les lacunes deviennent des mesures avec un délai ou des risques dans la catégorie chaîne d’approvisionnement. Le résultat apparaît sous forme de feu tricolore.
Questionnaires
Base · NIS2 (chaîne d’approvisionnement selon le § 30 BSIG) · RGPD et contrat de sous-traitance (art. 28 : mesures techniques et organisationnelles, sous-traitants ultérieurs, suppression) · ISO 27001 (annexe A 5.19–5.23) · CRA (pour les fabricants de composants et de logiciels) · IEC 62443-2-4 (pour les intégrateurs et prestataires de maintenance en OT) · questions personnalisées
Questions en allemand et en anglais. Les certificats tels que ISO 27001, TISAX ou SOC 2 sont déposés comme preuve avec une date de validité ; Complass vous rappelle avant l’échéance.
Intégré dans Complass
Cockpit de direction
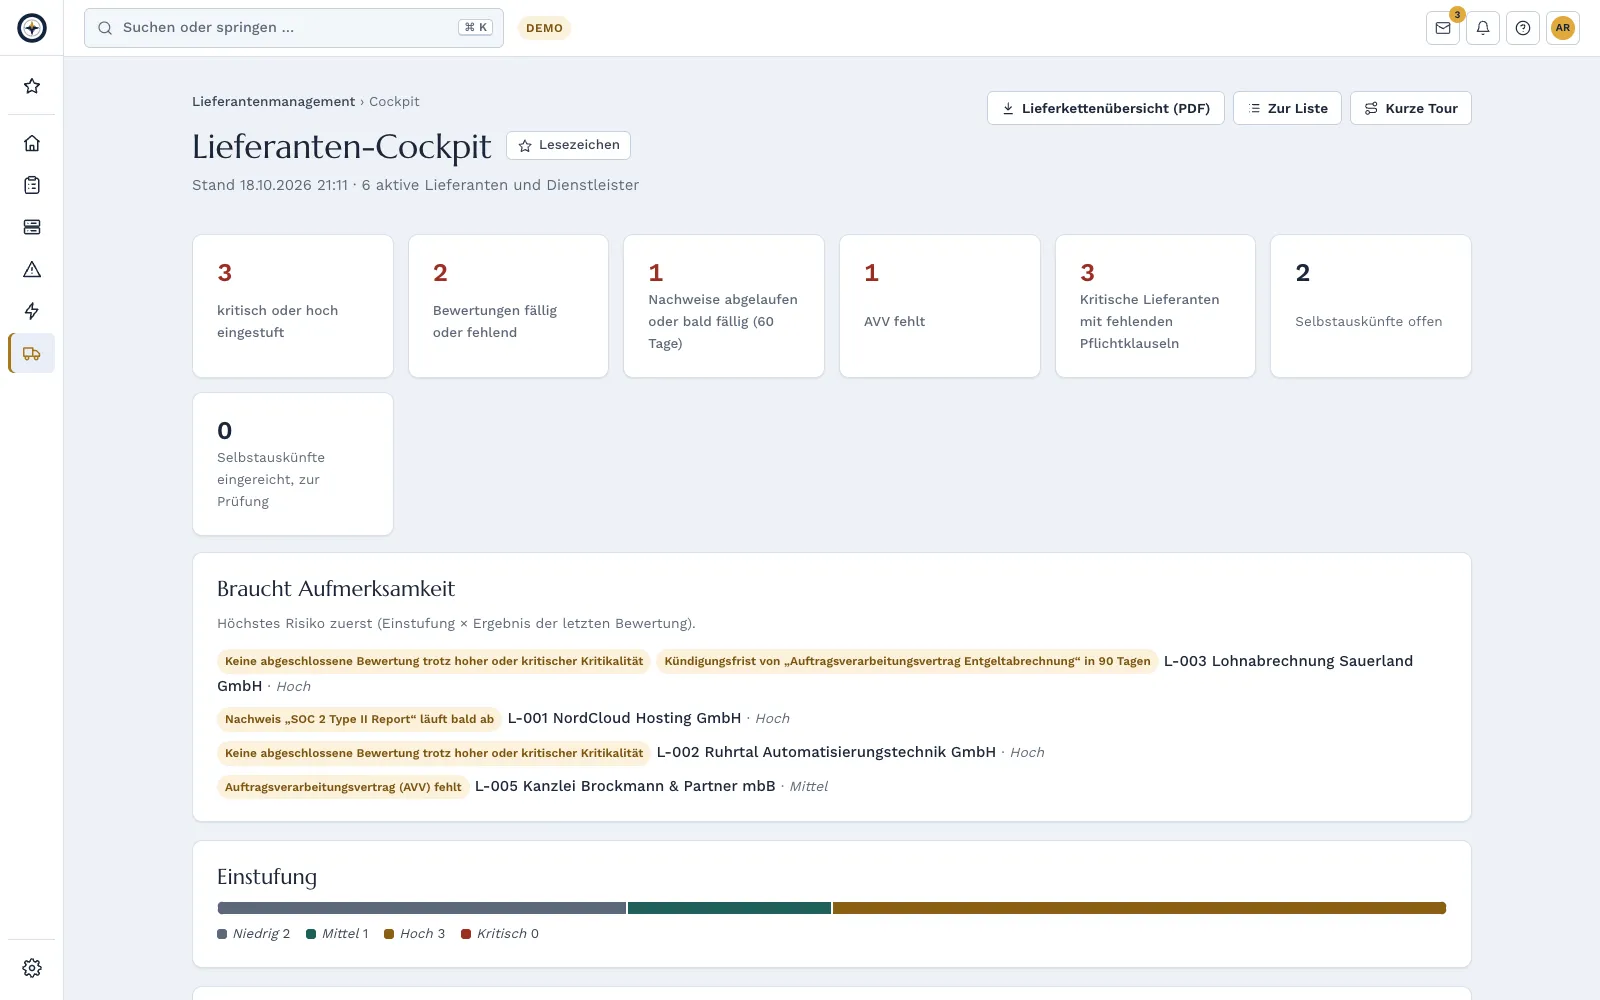
L’état de la sécurité de la chaîne d’approvisionnement en un coup d’œil.
Indicateurs et rapport
Fournisseurs évalués, résultats en rouge et preuves expirées dans le rapport de gestion.
Risques
Un résultat en rouge devient un risque dans la catégorie chaîne d’approvisionnement en un clic.
Mesures et échéances
Fin de contrat, délai de préavis, expiration des preuves et réévaluation, également dans l’abonnement calendrier.
Inventaire des actifs
Quels systèmes dépendent de ce fournisseur.
Profils de droits
Les achats, la sécurité informatique et la protection des données travaillent dessus, la direction suit.
Portail fournisseurs : pour vos fournisseurs
Gratuit pour les fournisseurs. Accès propre avec MFA ou passkey. Les fournisseurs ne voient que les questionnaires et preuves que vous leur attribuez. Un compte pour plusieurs clients, avec sélecteur de client. Ils tiennent leurs réponses à jour une seule fois et les réutilisent pour d’autres clients. Interface et questions en allemand et en anglais.
Exports: Vue d’ensemble de la chaîne d’approvisionnement en PDF, liste en Excel ou CSV, rapport individuel par fournisseur en PDF et Word. Chaque export est enregistré dans le journal d’audit.
Questions fréquentes
Mes fournisseurs doivent-ils payer quelque chose ?
Non, les comptes fournisseurs sont gratuits.
Que se passe-t-il si un fournisseur ne souhaite pas se connecter ?
Vous remplissez l’auto-évaluation à sa place, par exemple après un entretien, et téléchargez vous-même les preuves.
Les fournisseurs voient-ils d’autres données de mon entreprise ?
Non, uniquement les tâches que vous leur attribuez.
Un fournisseur peut-il utiliser ses réponses pour plusieurs clients ?
Oui. Il utilise un seul compte pour tous ses clients, tient ses réponses à jour une seule fois dans son profil et les reprend dans le questionnaire d’un autre client au lieu de répondre à nouveau.
Testez Complass avec vos propres données
Créez vous-même votre accès d'essai, avec un projet d'exemple par référentiel si vous le souhaitez. Si vous préférez d'abord voir Complass, demandez une démo.