

Fonctionnalités inclus à partir de Professional: Gestion de la protection des données, comparer les offres
Gestion de la protection des données
Un registre de protection des données pour l’exploitation courante : registre, sous-traitance, TOM, analyse d’impact et demandes des personnes concernées, reliés et avec délais.
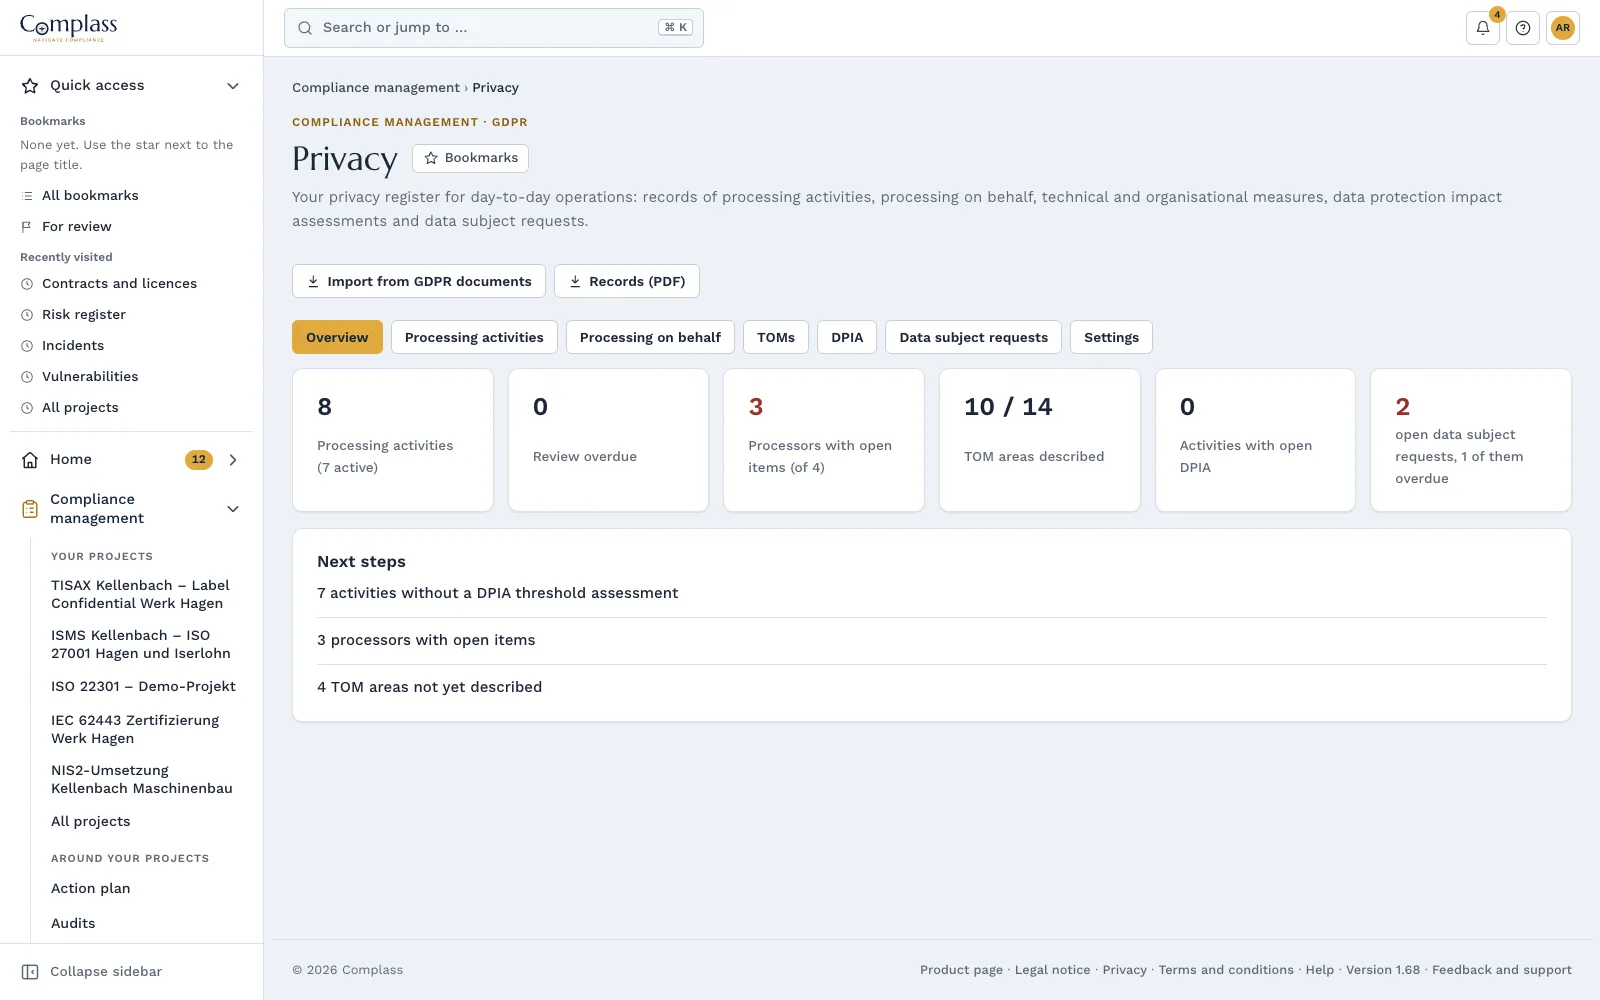
L’autorité de contrôle demande le registre des activités de traitement, un client demande la liste des TOM, une demande d’accès doit être traitée dans un délai d’un mois. Si tout cela se trouve dans des tableaux dispersés, chacune de ces questions devient un projet.
Comment Complass vous aide
Registre des activités de traitement
Toutes les informations selon l’art. 30 du RGPD, en tant que responsable du traitement et en tant que sous-traitant : finalité, base juridique, personnes concernées, données, destinataires, pays tiers, durées de conservation et MTO. Avec date de revue et export en PDF, Word ou Excel. Vous reprenez une seule fois les tableaux existants du projet RGPD, avec aperçu. Complass signale les informations obligatoires manquantes et les contradictions concernant la base juridique.
Sous-traitance dans les deux sens
Les prestataires qui travaillent pour vous et les clients pour lesquels vous travaillez, avec sous-traitants ultérieurs et transferts vers des pays tiers. Lié au fournisseur et au contrat de sous-traitance ; Complass indique les points ouverts comme un contrat manquant ou un transfert sans garanties. Complass signale les lieux de traitement et les sous-traitants ultérieurs dans des pays tiers sans transfert enregistré.
TOM et ISMS d’une seule source
14 domaines selon l’art. 32 RGPD avec description et statut. Pour chaque domaine, vous voyez les mesures liées et leur état dans vos projets, par exemple ISO 27001 ou NIS2. La liste des TOM est disponible en PDF ou en fichier Word, par exemple comme annexe au contrat de sous-traitance.
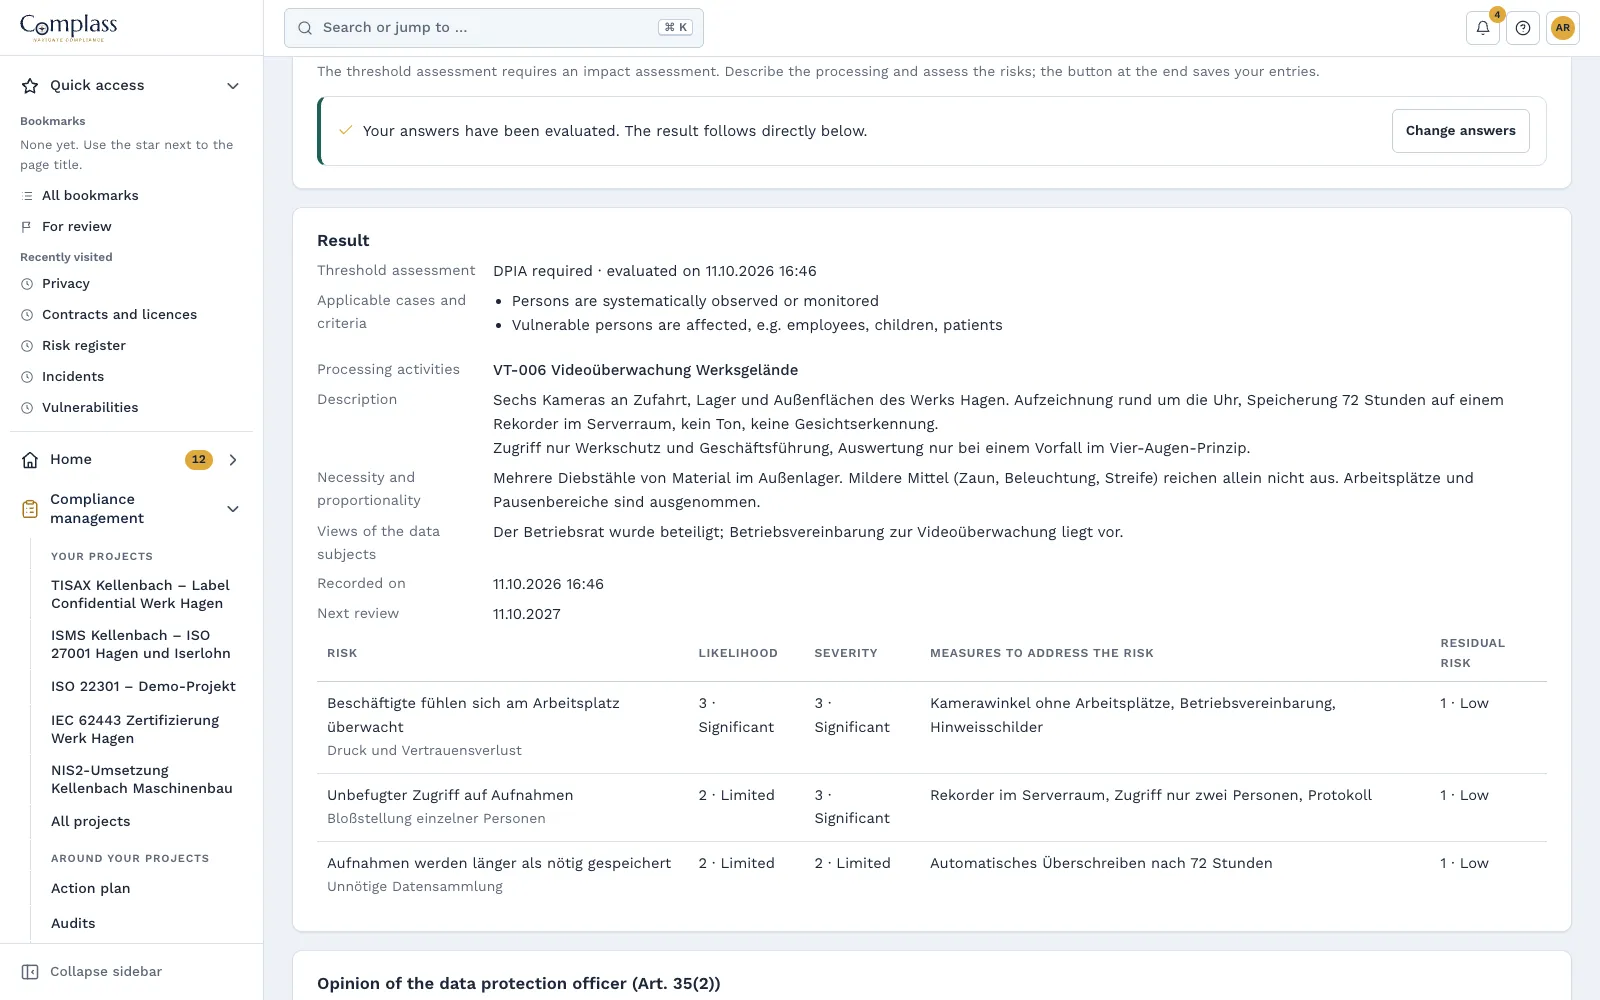
Analyse d’impact guidée
Pas à pas, de l’analyse préalable avec les cas de l’art. 35, paragraphe 3, et les neuf critères des lignes directrices européennes, en passant par les risques et les mesures d’atténuation, jusqu’à l’avis du délégué à la protection des données et à la validation. Rapport en PDF ou Word.
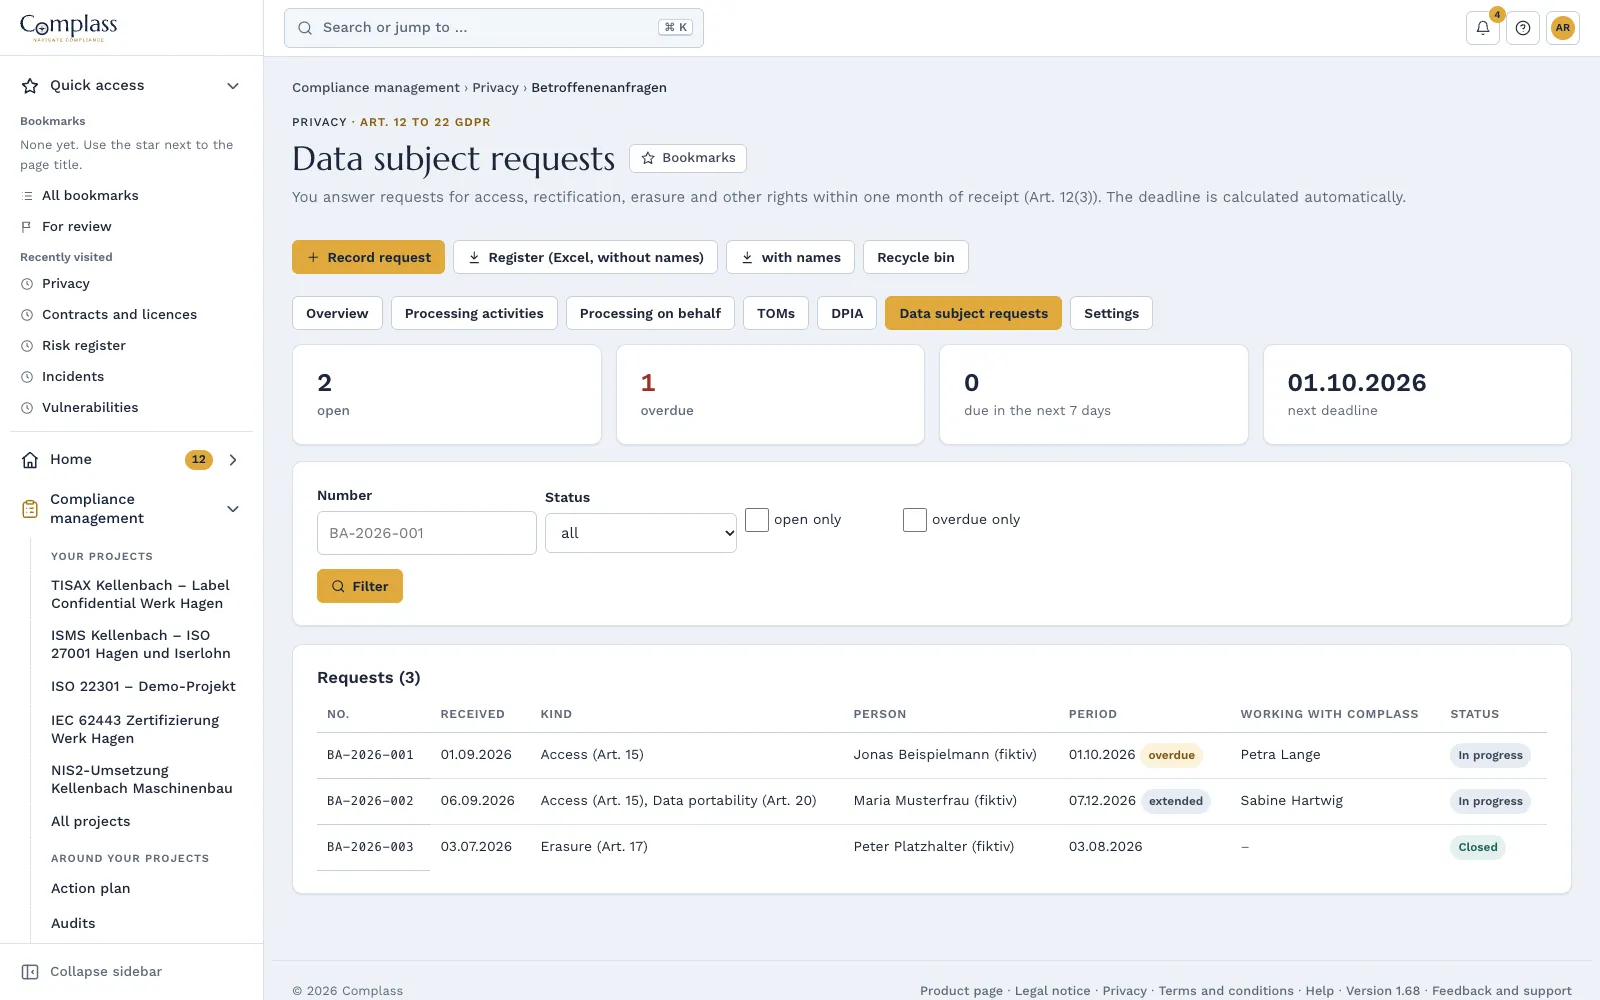
Demandes des personnes concernées avec délai d’un mois
Complass calcule le délai à partir de la réception ; s’il tombe un week-end, c’est le lundi suivant qui s’applique. Prolongation uniquement avec motif, rappel sept jours avant l’échéance et en cas de dépassement. Le nom et les coordonnées sont effacés automatiquement après un délai paramétrable.
Relié aux incidents et aux échéances
Les violations de données restent dans la gestion des incidents et sont reliées aux activités de traitement concernées. Revues et délais figurent dans le calendrier des échéances, les points ouverts sur le dashboard et sous forme de chiffres dans le cockpit de la direction.
Bases juridiques et normatives
- Art. 30 RGPDArticle 30 RGPD Registre des activités de traitement1. Chaque responsable du traitement et, le cas échéant, le représentant du responsable du traitement tiennent un registre des activités de traitement effectuées sous leur responsabilité. Ce registre comporte toutes les informations suivantes: - a) le nom et les coordonnées du responsable du traitement et, le cas échéant, du responsable conjoint du traitement, du représentant du responsable du traitement et du …Ouvrir l’original (EUR-Lex – consolidated version incl. corrigenda) ↗
- Art. 28 RGPDArticle 28 RGPD Sous-traitant1. Lorsqu'un traitement doit être effectué pour le compte d'un responsable du traitement, celui-ci fait uniquement appel à des sous-traitants qui présentent des garanties suffisantes quant à la mise en œuvre de mesures techniques et organisationnelles appropriées de manière à ce que le traitement réponde aux exigences du présent règlement et garantisse la protection des droits de la personne concernée. 2. Le …Ouvrir l’original (EUR-Lex – consolidated version incl. corrigenda) ↗
- Art. 32 RGPDArticle 32 RGPD Sécurité du traitement1. Compte tenu de l'état des connaissances, des coûts de mise en œuvre et de la nature, de la portée, du contexte et des finalités du traitement ainsi que des risques, dont le degré de probabilité et de gravité varie, pour les droits et libertés des personnes physiques, le responsable du traitement et le sous-traitant mettent en œuvre les mesures techniques et organisationnelles appropriées afin de garantir un …Ouvrir l’original (EUR-Lex – consolidated version incl. corrigenda) ↗
- Art. 35 RGPDArticle 35 RGPD Analyse d'impact relative à la protection des données1. Lorsqu'un type de traitement, en particulier par le recours à de nouvelles technologies, et compte tenu de la nature, de la portée, du contexte et des finalités du traitement, est susceptible d'engendrer un risque élevé pour les droits et libertés des personnes physiques, le responsable du traitement effectue, avant le traitement, une analyse de l'impact des opérations de traitement envisagées sur la protection …Ouvrir l’original (EUR-Lex – consolidated version incl. corrigenda) ↗
- Art. 12 RGPDArticle 12 RGPD Transparence des informations et des communications et modalités de l'exercice des droits de la personne concernée1. Le responsable du traitement prend des mesures appropriées pour fournir toute information visée aux articles 13 et 14 ainsi que pour procéder à toute communication au titre des articles 15 à 22 et de l'article 34 en ce qui concerne le traitement à la personne concernée d'une façon concise, transparente, compréhensible et aisément accessible, en des termes clairs et simples, en particulier pour toute information …Ouvrir l’original (EUR-Lex – consolidated version incl. corrigenda) ↗
- Lignes directrices sur l’AIPD (WP248 rev.01)
Lire le livre blanc sur la protection des données au quotidien
Cette page décrit les fonctionnalités de Complass et ne constitue pas un conseil juridique.
Questions fréquentes
La gestion de la protection des données est-elle incluse dans le forfait ?
La gestion de la protection des données est un module à souscrire séparément et est incluse dans les offres Professional et Premium. Le référentiel RGPD, avec phases, modèles et catalogue d’obligations, reste inclus dans chaque offre.
Qu’est-ce qui distingue le registre du référentiel RGPD ?
Le référentiel vous guide dans la mise en œuvre : phases, modèles et catalogue des obligations. Le registre est l’exploitation courante qui suit : un registre par entreprise, même avec plusieurs projets, avec revues, délais et exports. Les tableaux que vous avez déjà tenus dans le projet sont repris une seule fois.
Qui voit les noms dans les demandes des personnes concernées ?
Uniquement les personnes disposant du droit spécifique pour les demandes des personnes concernées, par défaut les administrateurs. L’export du registre se fait sans noms, avec noms uniquement sur choix explicite. Lors d’une session de support, le nom et les coordonnées sont masqués.
Pouvons-nous reprendre le registre dans d'autres outils ?
Oui, en lecture seule : via l'API REST avec la portée « privacy:read », des outils de reporting et de GRC lisent le registre sous forme de métadonnées, sans contenu à caractère personnel. Seuls les administrateurs émettent la clé, chaque appel figure dans le journal. L'API est disponible à partir de l'offre Professional.
Complass remplace-t-il le délégué à la protection des données ?
Non. Complass structure, rappelle et documente. Les évaluations, les validations et le conseil du délégué à la protection des données restent de votre ressort.
Testez Complass avec vos propres données
Créez vous-même votre accès d'essai, avec un projet d'exemple par référentiel si vous le souhaitez. Si vous préférez d'abord voir Complass, demandez une démo.