

Fonctionnalités
Gestion de la conformité
Complass accompagne votre équipe à travers les référentiels applicables à votre entreprise, de l’applicabilité jusqu’à l’audit, sans avoir à éplucher les normes au préalable.

Plusieurs référentiels à la fois, chacun avec ses exigences, ses documents et ses preuves, et souvent personne en interne qui les connaisse tous en détail.
Comment Complass vous aide
Projets guidés par référentiel
Les phases et les étapes expliquent ce qui est exigé, pourquoi et comment procéder concrètement, avec des listes de contrôle et « votre prochaine étape ».
Modèles avec consignes et approbation
Politique, périmètre, plan d’urgence et bien plus : chaque section avec consignes et exemple de texte. Brouillon, revue, approbation et versions, exportables sous forme de fichier Word.
Catalogues d’exigences et déclaration d’applicabilité
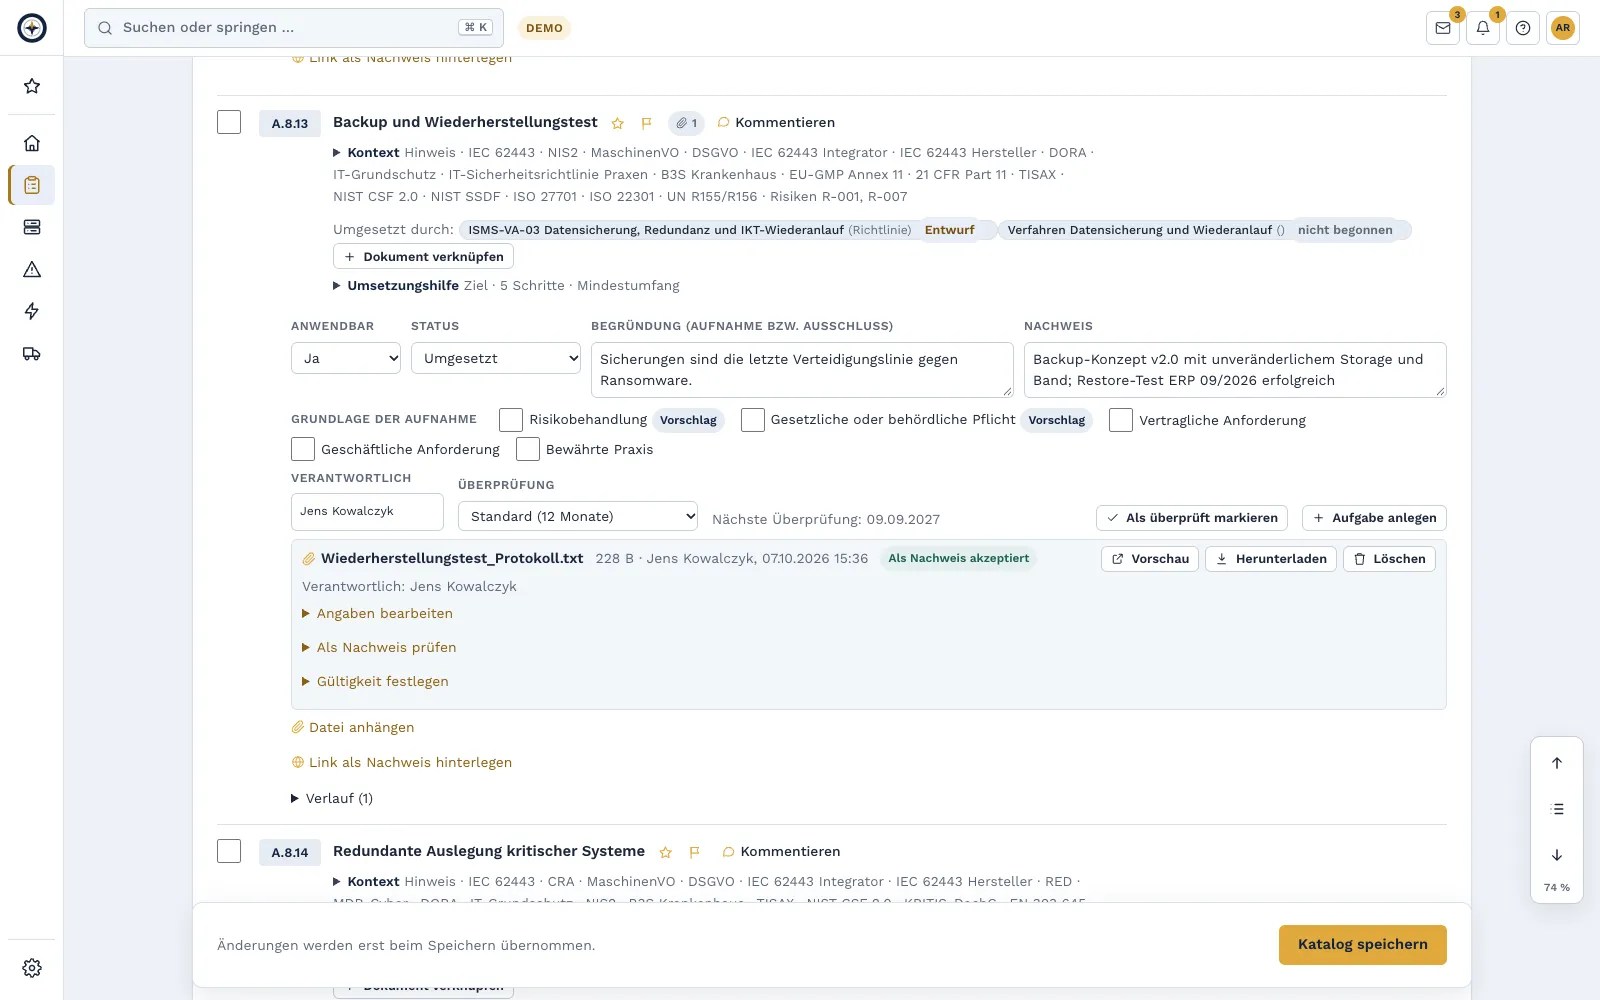
Applicabilité, justification, statut et preuve par exigence, plus une personne responsable et un cycle de revue. Les preuves telles que certificats et rapports d’essai portent une date d’expiration ; Complass vous rappelle à temps. La DdA est relue comme un document, validée en tant que version et enregistrée avec une somme de contrôle. 40 mesures transversales relient les catalogues : ce qui est réalisé pour un référentiel compte aussi pour les autres.
Aide à la mise en œuvre par exigence
Pour chaque exigence, Complass explique ce qui est visé, ce qu’un auditeur veut voir et comment procéder concrètement, pour NIS2, ISO 27001, IEC 62443, DORA, TISAX et d’autres référentiels.
Les mesures terminées arrivent dans le catalogue
Lorsqu’une tâche est terminée ou qu’une preuve s’ajoute, Complass propose le nouveau statut de mise en œuvre. La personne responsable le confirme d’un clic, et la DdA passe en révision. Rien ne change sans confirmation.
Analyse des écarts et plan d’action
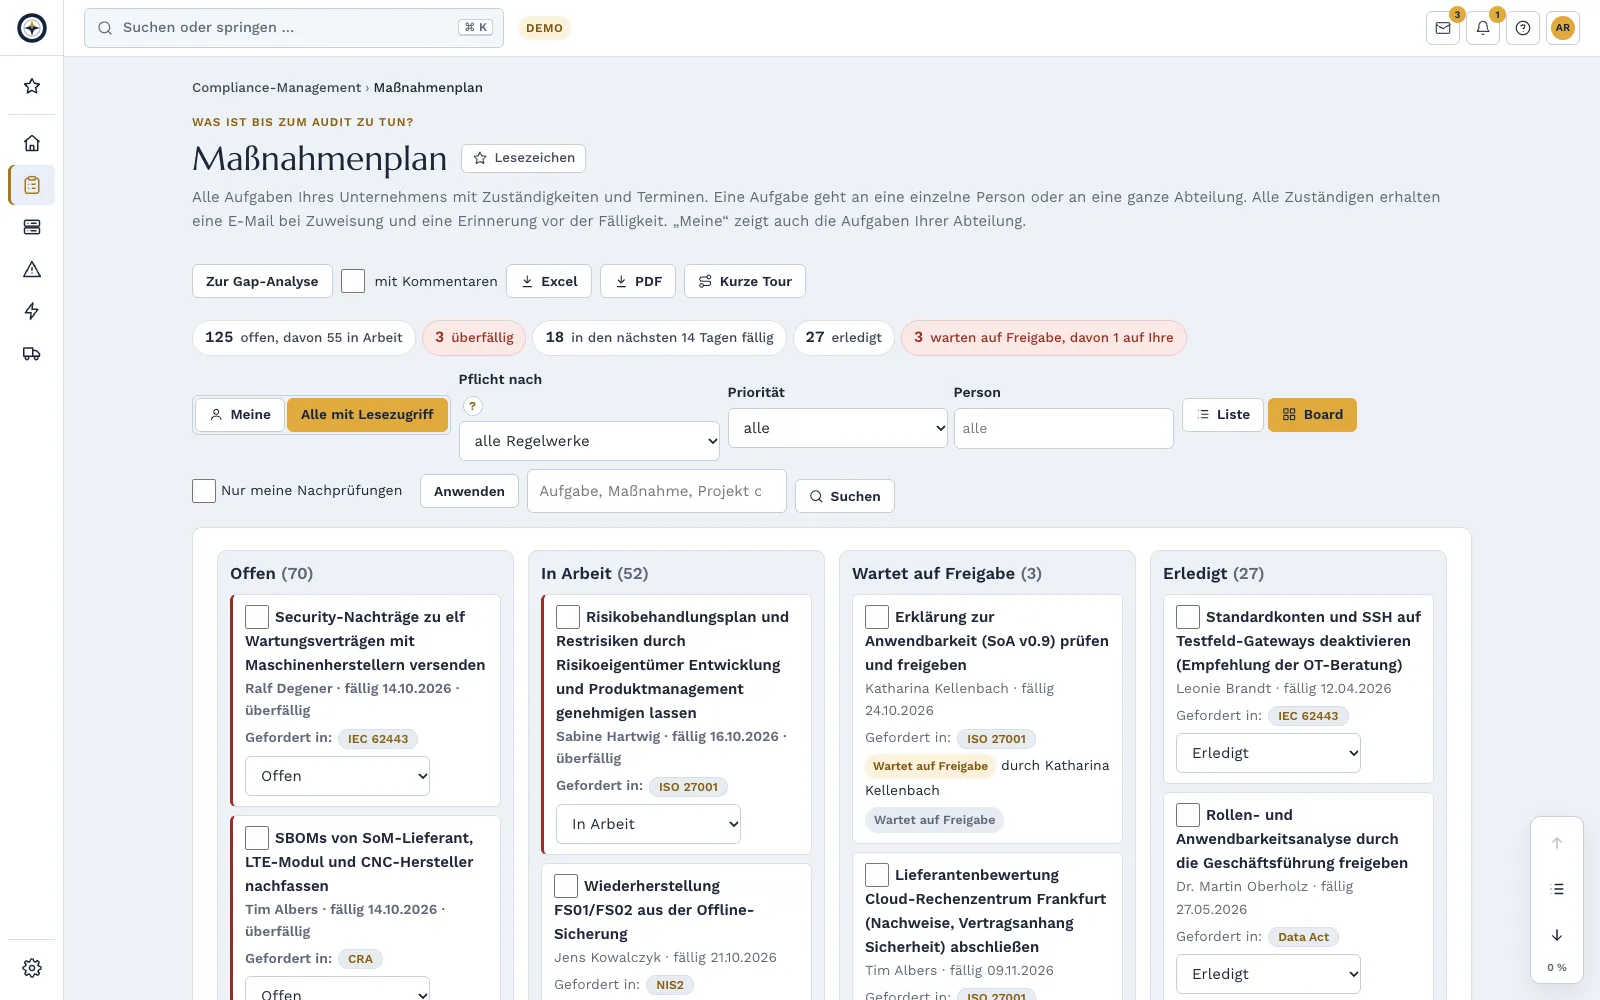
Évaluez la maturité de chaque mesure, repérez les plus grands écarts sur l’ensemble des référentiels et reprenez-les dans le plan d’action : avec responsables, échéance, rappel par e-mail et tâches récurrentes, par exemple pour les tests de restauration ou les revues des droits. Des états des résultats datés montrent ce qui a changé depuis le dernier audit.
Tâches avec validation
Sur demande, une tâche terminée est transmise à une deuxième personne, en général la personne responsable. Celle-ci valide la tâche ou la renvoie avec un commentaire pour révision ; il n’est pas possible de valider soi-même. Des filtres par priorité, personne et tags personnels ainsi qu’une archive des tâches terminées gardent le plan clair.
Toutes les échéances en un coup d’œil
Échéances issues de plus de 20 domaines dans une seule liste : tâches, délais de notification, risques, documents, preuves, assets, audits, vulnérabilités et plus encore, triées par « en retard », « cette semaine » et par mois. Sous forme d’abonnement calendrier dans Outlook, Apple ou Google, par défaut uniquement avec le type et le numéro.
Dossier d’audit en un clic
Dates d’audit dans le plan de projet, rapport d’état et catalogues en PDF et Excel, le dossier de conformité en ZIP avec tous les fichiers de preuve et sommes de contrôle, et l’export d’audit pour les auditeurs : tout selon les droits de lecture dans un seul fichier ZIP, avec page d’accueil hors ligne. Un manifeste avec sommes de contrôle atteste que le dossier n’a pas été modifié ; vous le vérifiez dans le portail avec « Vérifier le dossier ».
Rapport de direction selon ISO/IEC 27001 9.3
Un PDF pour la direction avec l’état de mise en œuvre, les risques, incidents, vulnérabilités, audits et échéances, ainsi que l’évolution des principaux indicateurs. La période est au choix ; vous saisissez vous-même l’évaluation et les décisions. Vous archivez la revue de direction avec ses décisions comme preuve. Les administrateurs voient aussi les indicateurs par site. Vous téléchargez en outre le rapport et l’évolution des indicateurs sous forme de fichier Excel.
Cockpit de direction selon le § 38 BSIG
Décision sur les mesures, suivi trimestriel et preuves de formation de la direction sur une seule page. Chaque membre confirme personnellement par passkey ou code d’application, Complass archive la preuve en PDF avec une somme de contrôle.
Bases juridiques et normatives
- § 30 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Ouvrir l’original (gesetze-im-internet.de) ↗
- Art. 21 NIS2-RichtlinieArticle 21 Directive SRI 2 Mesures de gestion des risques en matière de cybersécurité1. Les États membres veillent à ce que les entités essentielles et importantes prennent les mesures techniques, opérationnelles et organisationnelles appropriées et proportionnées pour gérer les risques qui menacent la sécurité des réseaux et des systèmes d’information que ces entités utilisent dans le cadre de leurs activités ou de la fourniture de leurs services, ainsi que pour éliminer ou réduire les conséquences …Ouvrir l’original (EUR-Lex) ↗
- Anhang I Teil I CRAAnnexe I Partie I Règlement sur la cyberrésilience Exigences de cybersécurité relatives aux propriétés des produits comportant des éléments numériques1) Les produits comportant des éléments numériques sont conçus, développés et fabriqués de manière à garantir un niveau de cybersécurité approprié en fonction des risques. 2) Sur la base de l’évaluation des risques de cybersécurité visée à l’article 13, paragraphe 2, les produits comportant des éléments numériques doivent, le cas échéant: - a) être mis à disposition sur le marché sans vulnérabilité exploitable …Ouvrir l’original (EUR-Lex – OJ L 2024/2847, 20.11.2024, corrigenda incorporated: OJ L 2025/90555, 2.7.2025; OJ L 2025/90768, 3.10.2025; OJ L 2025/90828, 17.10.2025; OJ L 2026/90243, 25.3.2026) ↗
- Anhang III Abschn. 1.1.9 MaschinenVOAnnexe III Section 1.1.9 Règlement Machines Protection contre la corruptionLa machine ou le produit connexe sont conçus et construits de telle sorte que le raccordement à ceux-ci d’un autre dispositif, par l’intermédiaire de toute caractéristique du dispositif connecté lui-même ou de tout dispositif distant qui communique avec la machine ou le produit connexe, ne crée pas de situation dangereuse. Un composant matériel informatique de transmission de signaux ou de données, pertinent pour le …Ouvrir l’original (EUR-Lex – OJ L 165, 29.6.2023; Art. 3, 8, 20, 25a–25e and 47 as consolidated on 27.07.2026) ↗
- ISO/IEC 27001:2022
- IEC 62443-3-3


Maîtrise des informations documentées (ISO/IEC 27001, 7.5.3)
L'information documentée doit être maîtrisée : disponible, protégée, approuvée et à jour. Complass le restitue dans le portail, de la politique à l'instruction de travail.
Identifiants de documents, classification et responsables
Chaque document avec un identifiant unique, un niveau de classification et une personne responsable.
Cycle de revue avec relance
Les revues à échéance apparaissent à temps sous forme de tâche.
Approbation selon le principe des quatre yeux avec motif de modification et comparaison de versions
Chaque nouvelle version requiert un motif de modification et une seconde personne pour l'approbation. Vous comparez deux versions approuvées section par section ; les versions remplacées et retirées restent traçables.
Prise de connaissance « lu et compris »
Les personnes qui doivent connaître un document le confirment ; le statut est visible par personne.
Pyramide documentaire sous forme d'arborescence
La politique, les directives, les procédures et les instructions de travail sont reliées entre elles. Lorsqu'un document situé plus haut est de nouveau approuvé, les documents placés en dessous affichent « Rapprochement en attente » et les responsables sont informés. Le registre présente l'arborescence avec des filtres tels que « Rapprochement en attente » et « sans preuve » ; les exports contiennent le niveau et le document parent.
Preuves issues de l'exploitation
Reliez les politiques et procédures aux tâches de backup, tests de restauration, plans de continuité, actifs et fournisseurs. Leur état actuel apparaît dans le document et dans chaque approbation. Dans le catalogue et la SoA, « Mis en œuvre par » indique quels documents mettent en œuvre une exigence.
Une politique pour plusieurs référentiels à partir de Professional
Vous tenez à jour des politiques telles que backup, accès ou cryptographie une seule fois dans la bibliothèque et les utilisez dans chaque référentiel : une version, une date de revue, une validation, une prise de connaissance.
Listes de contrôle dans les modèles
Une ligne non mise en œuvre devient une tâche ; la ligne indique le test de contrôle qui la vérifie.
De l’échéance à la preuve
Un exemple avec les données d’une entreprise fictive : voici comment une obligation récurrente, comme le test d’intrusion annuel, traverse Complass.

Évaluer et relier la DdA

Le court film présente l’interface utilisateur en allemand.
Audits, preuves et objectifs
De l’audit interne à l’action corrective dans une seule chaîne, avec des preuves qui se tiennent elles-mêmes à jour.
Programme d’audit interne
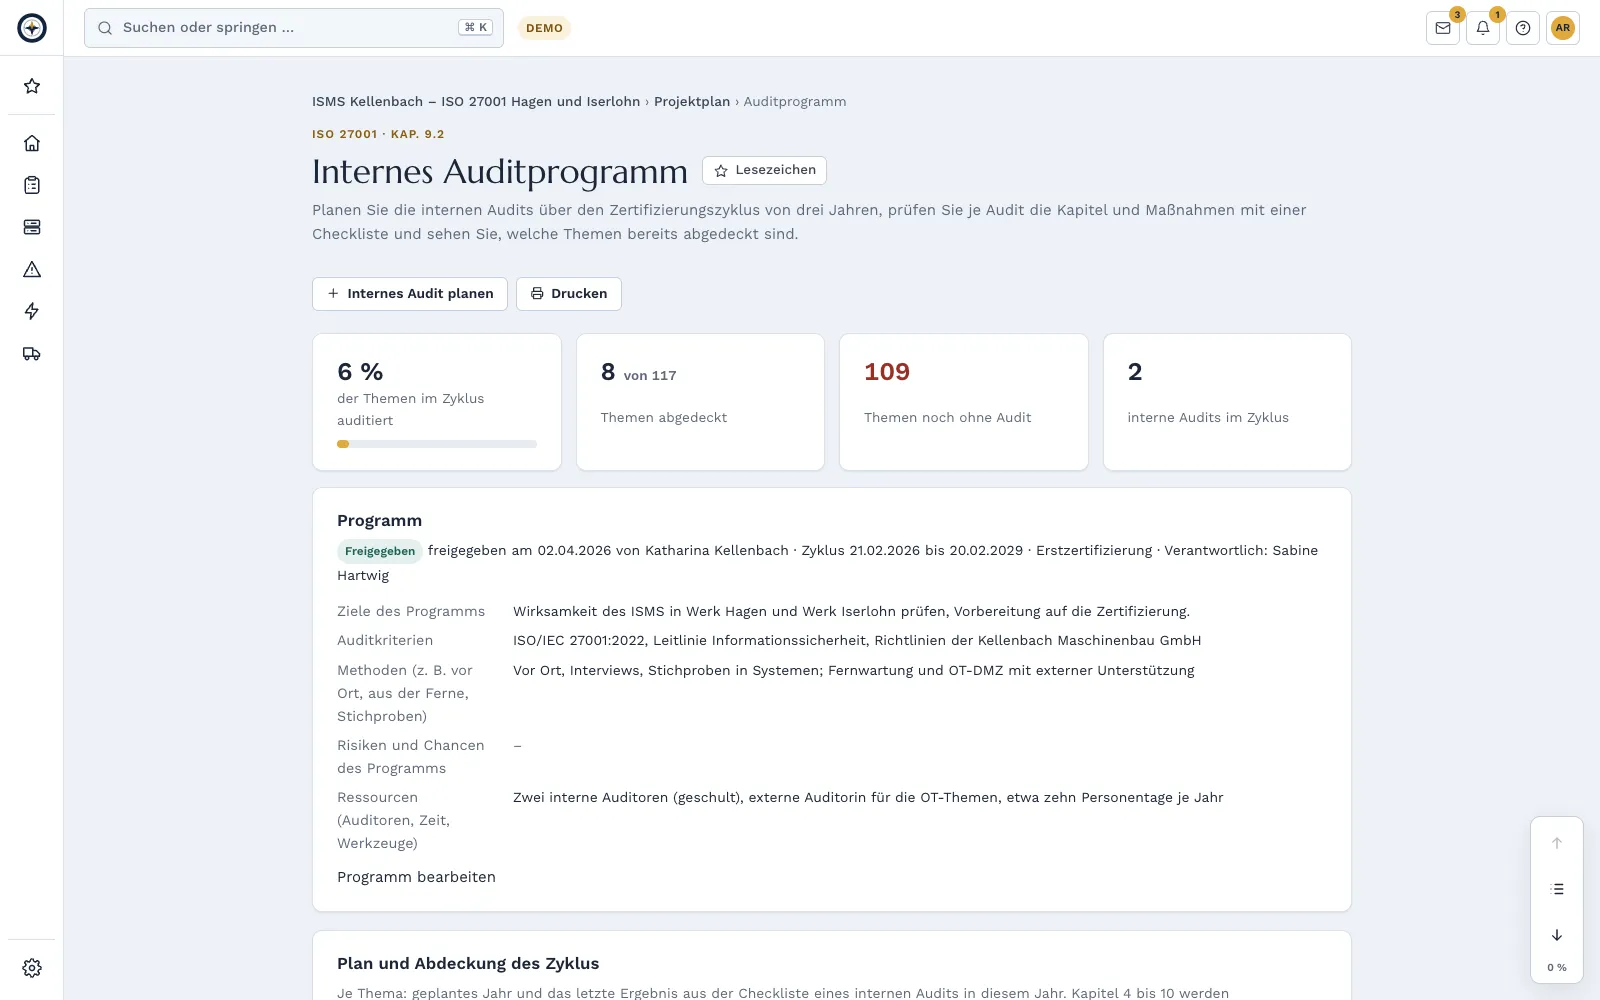
Planifiez les audits internes sur le cycle de certification de trois ans, avec validation du programme par la direction ou un administrateur. Chaque audit interne dispose d’un plan d’audit et d’une checklist par chapitre et par mesure, et une vue d’ensemble montre ce qui a déjà été audité dans le cycle. Pour ISO/IEC 27001, ISO 22301 et d’autres normes ISO de systèmes de management.
Registre des constats
Les écarts et observations issus d’audits, de pentests, d’exercices, d’indicateurs non atteints ou de vos propres constats dans un registre, avec cause, action corrective et contrôle d’efficacité. Complass signale les actions correctives en retard à la personne responsable, et après 14 jours également aux administrateurs et à la direction. Le rapport d’audit est généré en PDF.
Preuves automatiques issues de Microsoft 365 et GitHub à partir de Professional: Preuves automatiques, comparer les offres
Une fois par jour et en lecture seule, Complass lit les paramètres de votre tenant Microsoft Entra ID et de votre organisation GitHub, par exemple l'enregistrement MFA, l'accès conditionnel, le nombre d'administrateurs généraux, l'obligation d'authentification à deux facteurs ou les branches protégées. Chaque contrôle figure, avec feu tricolore et historique, auprès des exigences correspondantes de vos référentiels. Ce sont des chiffres qui sont enregistrés, pas des noms de personnes.
Preuves avec un second regard
Une deuxième personne vérifie les fichiers de preuve et les accepte ou les refuse avec une justification. Avant l’audit, vous demandez les preuves manquantes aux responsables au moyen d’une demande de preuve interne. Les exports indiquent quelles preuves sont plus anciennes que la période d’audit.
Registre des certificats bientôt disponible
Vos propres certificats et ceux de vos fournisseurs dans une liste, avec validité, audits de surveillance et de recertification et rappel avant chaque audit. Complass lit les données du PDF du certificat sur son propre serveur, sans service d’IA ; vous les vérifiez avant l’enregistrement.
Tests de contrôle
Chaque nuit, Complass vérifie automatiquement si vos données attestent encore une mesure, par exemple les tests de restauration ou les exercices d’urgence évalués. Chaque test compte comme preuve.
Objectifs et indicateurs
Objectifs mesurables pour ISO/IEC 27001, ISO 9001 et ISO 22301, avec valeur cible, personne responsable et échéance, mesurés à l'aide d'un indicateur de Complass ou de valeurs que vous saisissez vous-même. Un feu tricolore avec symbole et texte indique si un objectif est dans la cible. Vous reprenez les objectifs types à partir de propositions.
Preuve de responsabilité pour la direction
Un PDF scellé atteste quand la direction a décidé des mesures, les a suivies et s’est formée.
Ce qui a changé
Lorsqu’une loi, une norme ou une directive d’autorité relative à vos référentiels change, Complass affiche les exigences concernées.
Portail des auditeurs : votre audit se déroule dans Complass.
Invitez des organismes de certification, des commissaires aux comptes ou des auditeurs clients directement dans un audit dans Complass – sans ping-pong d’e-mails et sans fichiers ZIP. Les accès auditeur sont gratuits, liés exactement à cet audit et s’achèvent automatiquement à la date de fin.
Les auditeurs saisissent directement leur liste d’exigences dans Complass – à partir de modèles pour ISO 27001, NIS2 et IEC 62443 ou par import. Pour chaque audit, vous ne libérez que les preuves nécessaires ; répondre à une exigence libère sa preuve. Les questions figurent directement sur le document, et les auditeurs ne voient jamais les notes internes.
Les auditeurs se connectent avec leur propre compte d'auditeur et voient sous « Mes audits » tous leurs audits chez différents clients ; un cabinet d'audit gère lui-même ses membres. Pour les échantillons, une liste est figée et l'échantillon en est tiré de manière traçable ; chacun peut recalculer le journal. Sur demande, les fichiers destinés aux auditeurs portent un filigrane avec nom, société et identifiant de traçabilité. L'année suivante, vous reprenez la liste d'exigences et soumettez à nouveau les réponses inchangées en un clic.
Les auditeurs proposent des constats ; vous les reprenez dans votre registre des constats ou les refusez en motivant votre décision. À la fin, l'auditeur confirme la clôture d'audit après une nouvelle connexion ; le résultat est déposé en PDF avec vos preuves, accompagné d'un dossier de remise scellé avec sommes de contrôle. Chaque consultation par les auditeurs figure dans le journal des auditeurs.
Questions fréquentes
Puis-je travailler sur plusieurs référentiels en même temps ?
Oui. Chaque référentiel constitue son propre projet ; la vue d’ensemble « Référentiels » montre quelle mesure répond à quelles exigences. Statuts et preuves peuvent être liés entre projets au lieu d’être copiés.
Pouvons-nous réutiliser des documents existants ?
Vous importez des tableaux tels que des listes d’actifs ou des plans d’actions depuis Excel ou CSV. Vous intégrez vos politiques existantes à la maîtrise documentaire en tant que documents propres. Vous joignez les autres documents comme fichier de preuve à l’exigence correspondante.
Comment notre auditeur accède-t-il à l’outil ?
Vous l'invitez gratuitement à un audit : pour une durée limitée, restreint à cet audit et avec journalisation de chaque accès. S'il possède déjà un compte d'auditeur, il y voit votre audit à côté de ses autres audits. Vous pouvez aussi exporter le dossier de conformité.
Testez Complass avec vos propres données
Créez vous-même votre accès d'essai, avec un projet d'exemple par référentiel si vous le souhaitez. Si vous préférez d'abord voir Complass, demandez une démo.