

Funktionen
Compliance-Management
Complass führt Ihr Team durch die Regelwerke, die Ihr Unternehmen betreffen, von der Betroffenheit bis zum Audit, ohne dass Sie vorher Normen wälzen müssen.

Mehrere Regelwerke gleichzeitig, jedes mit eigenen Anforderungen, Dokumenten und Nachweisen, und oft niemand im Haus, der sie alle im Detail kennt.
So hilft Complass
Geführte Projekte je Regelwerk
Phasen und Schritte erklären, was verlangt wird, warum und wie Sie praktisch vorgehen, mit Checklisten und „Ihr nächster Schritt“.
Vorlagen mit Ausfüllhilfe und Freigabe
Leitlinie, Geltungsbereich, Notfallplan und mehr: jeder Abschnitt mit Ausfüllhilfe und Beispieltext. Entwurf, Prüfung, Freigabe und Versionen, als Word-Datei exportierbar.
Anforderungskataloge und Erklärung zur Anwendbarkeit
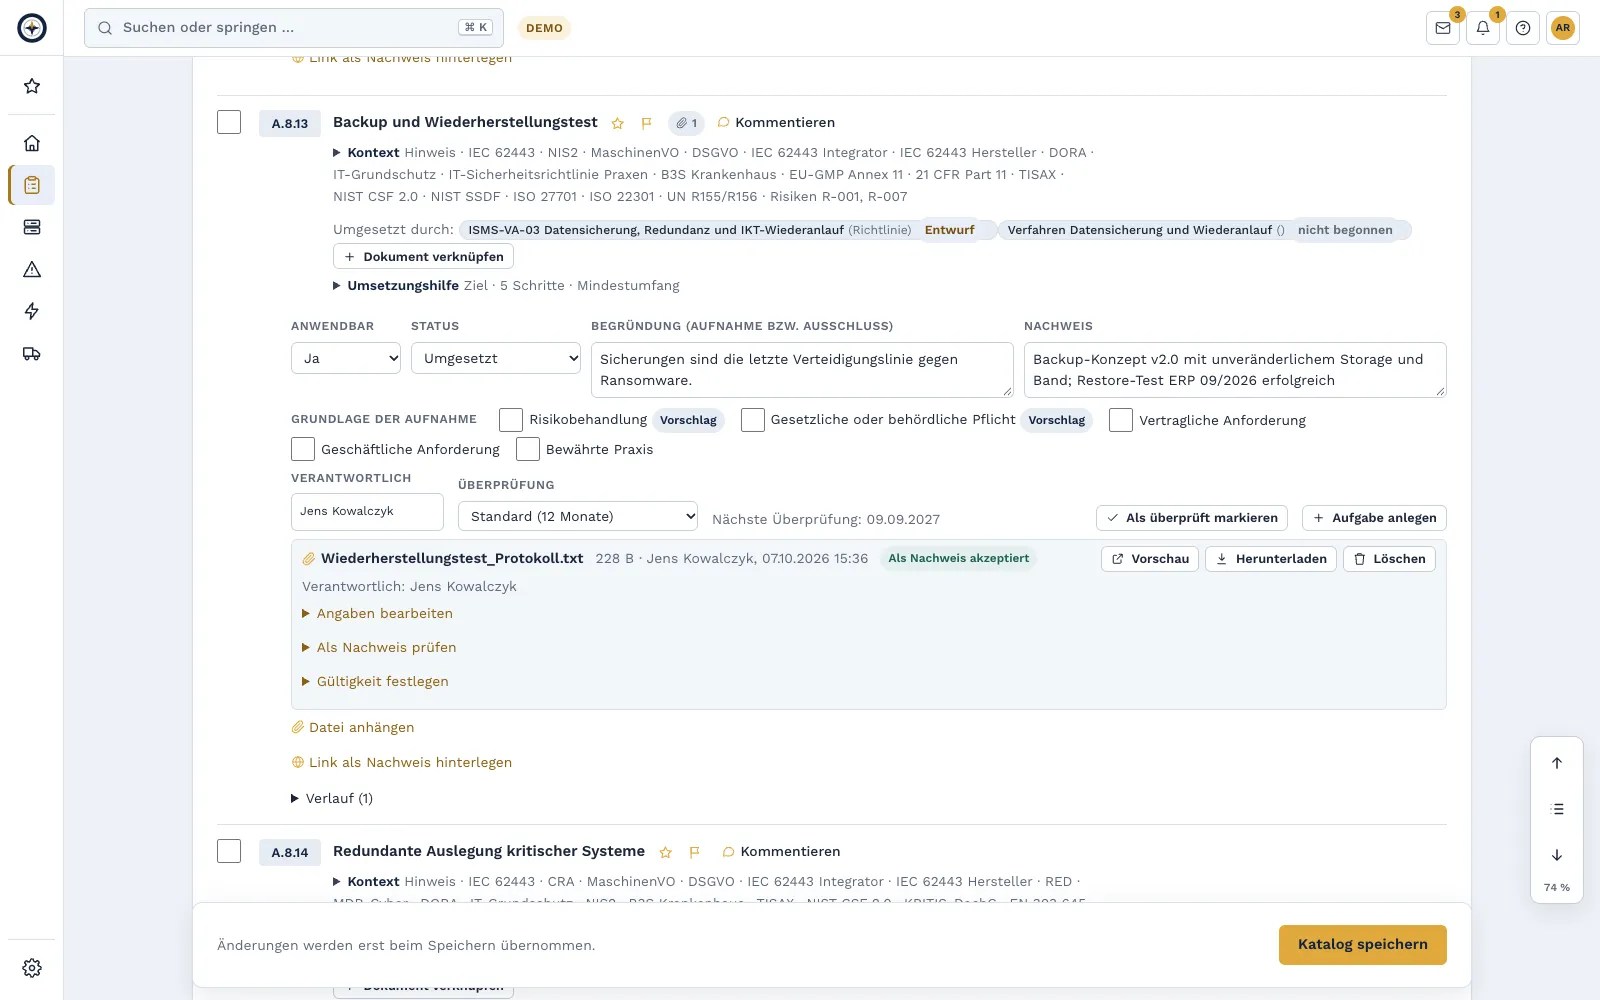
Anwendbarkeit, Begründung, Status und Nachweis je Anforderung, dazu eine verantwortliche Person und ein Überprüfungszyklus. Nachweise wie Zertifikate und Prüfberichte tragen ein Ablaufdatum; Complass erinnert rechtzeitig. Die SoA wird wie ein Dokument geprüft, als Version freigegeben und mit Prüfsumme gespeichert. 40 übergreifende Maßnahmen verknüpfen die Kataloge: Was für ein Regelwerk erledigt ist, zählt auch für die anderen.
Umsetzungshilfe je Anforderung
Zu jeder Anforderung erklärt Complass, was gemeint ist, was ein Prüfer sehen will und wie Sie praktisch vorgehen, für NIS2, ISO 27001, IEC 62443, DORA, TISAX und weitere Regelwerke.
Erledigte Maßnahmen kommen im Katalog an
Ist eine Aufgabe erledigt oder kommt ein Nachweis dazu, schlägt Complass den neuen Umsetzungsstatus vor. Die verantwortliche Person bestätigt ihn mit einem Klick, und die SoA geht in Überarbeitung. Nichts ändert sich ohne Bestätigung.
Gap-Analyse und Maßnahmenplan
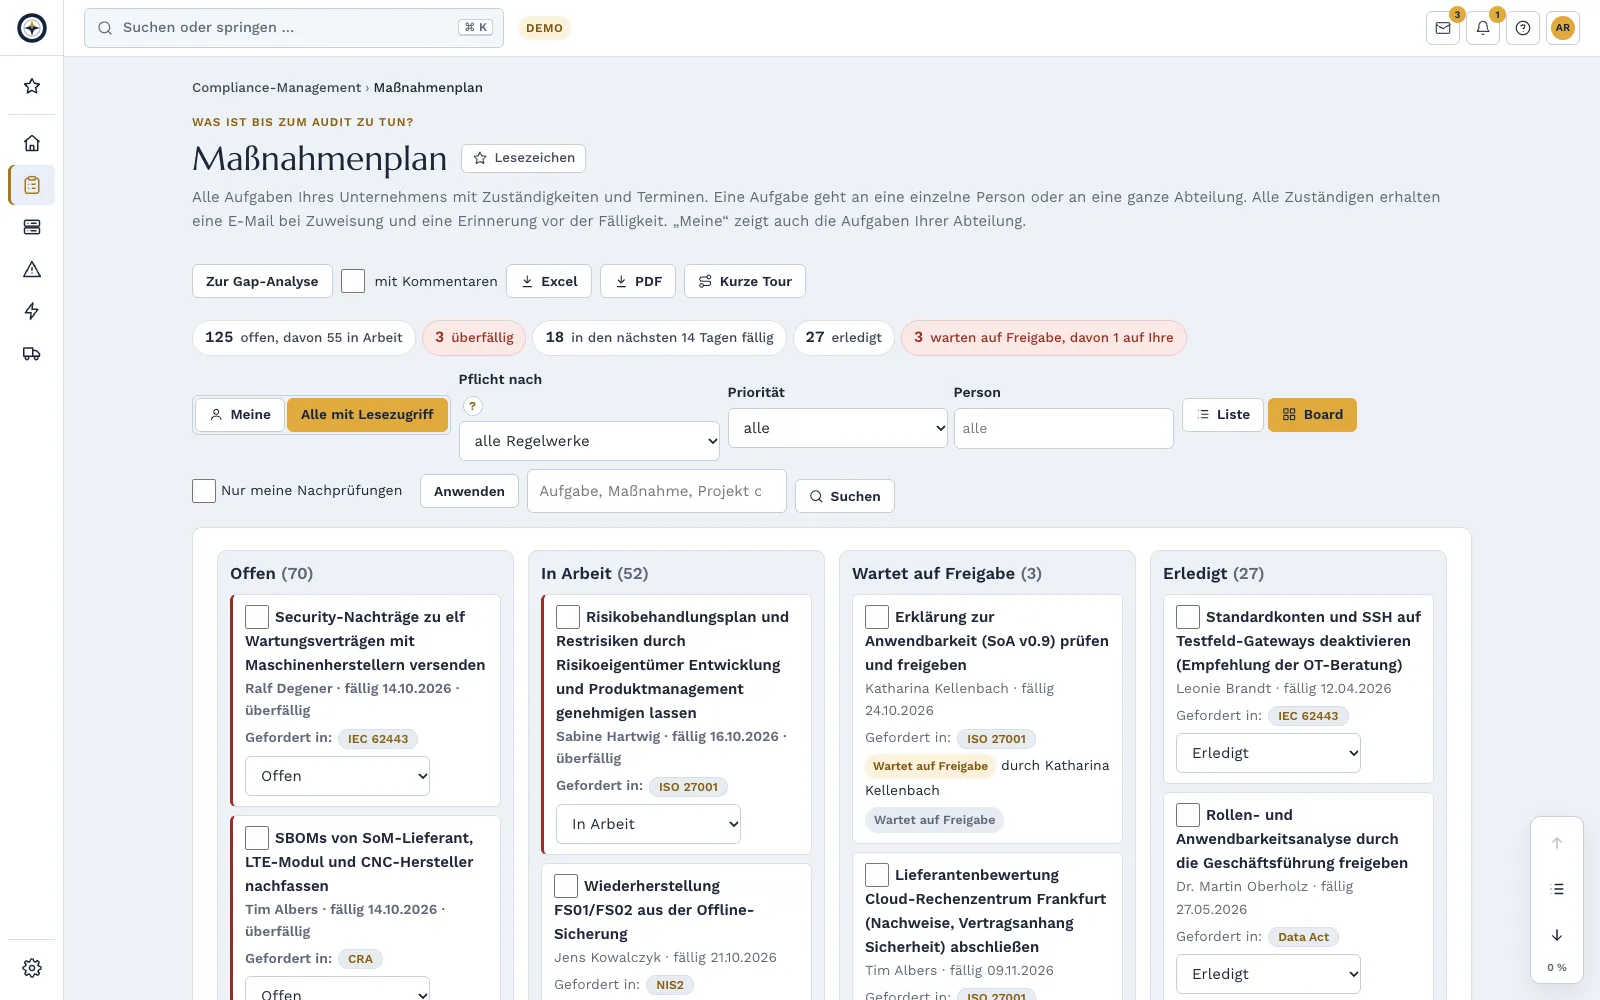
Reifegrad je Maßnahme bewerten, die größten Lücken über alle Regelwerke erkennen und in den Maßnahmenplan übernehmen: mit Zuständigen, Fälligkeit, E-Mail-Erinnerung und wiederkehrenden Aufgaben, etwa für Wiederherstellungstests oder Rechteüberprüfungen. Ergebnis-Stände mit Datum zeigen, was sich seit dem letzten Audit verändert hat.
Aufgaben mit Freigabe
Eine fertige Aufgabe geht auf Wunsch an eine zweite Person, in der Regel die verantwortliche. Sie gibt die Aufgabe frei oder mit einem Kommentar zur Überarbeitung zurück; selbst freigeben ist nicht möglich. Filter nach Priorität, Person und eigenen Tags und ein Archiv für erledigte Aufgaben halten den Plan übersichtlich.
Alle Fristen im Blick
Fristen aus über 20 Bereichen in einer Liste: Aufgaben, Meldefristen, Risiken, Dokumente, Nachweise, Assets, Audits, Schwachstellen und mehr, sortiert nach „überfällig“, „diese Woche“ und Monat. Als Kalender-Abo in Outlook, Apple oder Google, standardmäßig nur mit Art und Nummer.
Audit-Paket auf Knopfdruck
Audit-Termine im Projektplan, Statusbericht und Kataloge als PDF und Excel, das Compliance-Paket als ZIP mit allen Nachweisdateien und Prüfsummen und der Audit-Export für Prüfer: alles nach Leserechten in einer ZIP-Datei, mit Offline-Startseite. Ein Manifest mit Prüfsummen belegt, dass das Paket unverändert ist; mit „Paket prüfen“ kontrollieren Sie das im Portal.
Management-Bericht nach ISO/IEC 27001 9.3
Ein PDF für die Geschäftsleitung mit Umsetzungsstand, Risiken, Vorfällen, Schwachstellen, Audits und Fristen, dazu der Verlauf der wichtigsten Kennzahlen. Zeitraum wählbar, Einschätzung und Beschlüsse tragen Sie selbst ein. Die Managementbewertung legen Sie mit Beschlüssen als Nachweis ab. Administratoren sehen die Kennzahlen auch je Standort. Bericht und Kennzahlen-Verlauf laden Sie zusätzlich als Excel-Datei herunter.
Geschäftsleitungs-Cockpit nach § 38 BSIG
Beschluss über die Maßnahmen, Überwachung je Quartal und Schulungsnachweise der Geschäftsleitung auf einer Seite. Jedes Mitglied bestätigt persönlich mit Passkey oder App-Code, Complass legt den Nachweis mit Prüfsumme als PDF ab.
Gesetzlicher und normativer Bezug
- § 30 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Original öffnen (gesetze-im-internet.de) ↗
- Art. 21 NIS2-RichtlinieArtikel 21 NIS2-Richtlinie Risikomanagementmaßnahmen im Bereich der Cybersicherheit(1) Die Mitgliedstaaten stellen sicher, dass wesentliche und wichtige Einrichtungen geeignete und verhältnismäßige technische, operative und organisatorische Maßnahmen ergreifen, um die Risiken für die Sicherheit der Netz- und Informationssysteme, die diese Einrichtungen für ihren Betrieb oder für die Erbringung ihrer Dienste nutzen, zu beherrschen und die Auswirkungen von Sicherheitsvorfällen auf die Empfänger …Original öffnen (EUR-Lex) ↗
- Anhang I Teil I CRAAnhang I Teil I CRA Cybersicherheitsanforderungen in Bezug auf die Eigenschaften von Produkten mit digitalen Elementen(1) Produkte mit digitalen Elementen werden so konzipiert, entwickelt und hergestellt, dass sie angesichts der Risiken ein angemessenes Cybersicherheitsniveau gewährleisten. (2) Auf der Grundlage der Bewertung der Cybersicherheitsrisiken gemäß Artikel 13 Absatz 2 müssen Produkte mit digitalen Elementen, soweit zutreffend, - a) ohne bekannte ausnutzbare Schwachstellen auf dem Markt bereitgestellt werden, - b) mit …Original öffnen (EUR-Lex – ABl. L 2024/2847 vom 20.11.2024, eingearbeitet: Berichtigungen ABl. L 2025/90555 vom 2.7.2025, ABl. L 2025/90828 vom 17.10.2025 und ABl. L 2026/90667 vom 6.8.2026) ↗
- Anhang III Abschn. 1.1.9 MaschinenVOAnhang III Abschnitt 1.1.9 MaschinenVO Schutz gegen KorrumpierungDie Maschine bzw. das dazugehörige Produkt muss so konstruiert und gebaut sein, dass der Anschluss einer anderen Einrichtung an die Maschine oder das dazugehörige Produkt durch jede Funktion der angeschlossenen Einrichtung selbst oder über eine mit der Maschine bzw. dem dazugehörigen Produkt kommunizierende entfernte Fernzugriffseinrichtung nicht zu einer gefährlichen Situation führt. Ein Hardware-Bauteil, das …Original öffnen (EUR-Lex – konsolidierte Fassung vom 27.07.2026 (Berichtigungen ABl. L 169 vom 4.7.2023 und ABl. L 2025/90297 eingearbeitet)) ↗
- ISO/IEC 27001:2022
- IEC 62443-3-3


Dokumentenlenkung (ISO/IEC 27001, 7.5.3)
Dokumentierte Information muss gelenkt werden: verfügbar, geschützt, freigegeben und aktuell. Complass bildet das im Portal ab, von der Leitlinie bis zur Arbeitsanweisung.
Dokument-IDs, Klassifizierung und Verantwortliche
Jedes Dokument mit eindeutiger Kennung, Vertraulichkeitsstufe und verantwortlicher Person.
Überprüfungszyklus mit Wiedervorlage
Fällige Überprüfungen erscheinen rechtzeitig als Aufgabe.
Vier-Augen-Freigabe mit Änderungsgrund und Versionsvergleich
Jede neue Fassung braucht einen Änderungsgrund und eine zweite Person zur Freigabe. Zwei freigegebene Fassungen vergleichen Sie Abschnitt für Abschnitt; ersetzte und zurückgezogene Fassungen bleiben nachvollziehbar.
Kenntnisnahme „gelesen und verstanden“
Wer ein Dokument kennen muss, bestätigt es; der Stand ist je Person sichtbar.
Dokumentenpyramide als Baum
Leitlinie, Richtlinien, Verfahren und Arbeitsanweisungen hängen zusammen. Wird ein Dokument oben neu freigegeben, zeigen die Dokumente darunter „Abgleich offen“, und die Verantwortlichen werden benachrichtigt. Das Register zeigt den Baum mit Filtern wie „Abgleich offen“ und „ohne Nachweis“; Exporte enthalten Ebene und übergeordnetes Dokument.
Nachweise aus dem Betrieb
Verknüpfen Sie Richtlinien und Verfahren mit Sicherungsjobs, Wiederherstellungstests, Notfallplänen, Assets und Lieferanten. Deren aktueller Stand erscheint im Dokument und in jeder Freigabe. Im Katalog und in der SoA zeigt „Umgesetzt durch“, welche Dokumente eine Anforderung umsetzen.
Eine Richtlinie für mehrere Regelwerke ab Professional
Richtlinien wie Backup, Zugriff oder Kryptografie pflegen Sie einmal in der Bibliothek und nutzen sie in jedem Regelwerk: eine Fassung, ein Prüftermin, eine Freigabe, eine Kenntnisnahme.
Checklisten in Vorlagen
Aus einer nicht umgesetzten Zeile wird eine Aufgabe; die Zeile nennt den Kontrolltest, der sie prüft.
Vom Termin zum Nachweis
Ein Beispiel mit Daten einer fiktiven Firma: So läuft eine wiederkehrende Pflicht wie der jährliche Penetrationstest durch Complass.

SoA bewerten und verknüpfen

Prüfungen, Nachweise und Ziele
Vom internen Audit bis zur Korrekturmaßnahme in einer Kette, mit Nachweisen, die sich selbst aktuell halten.
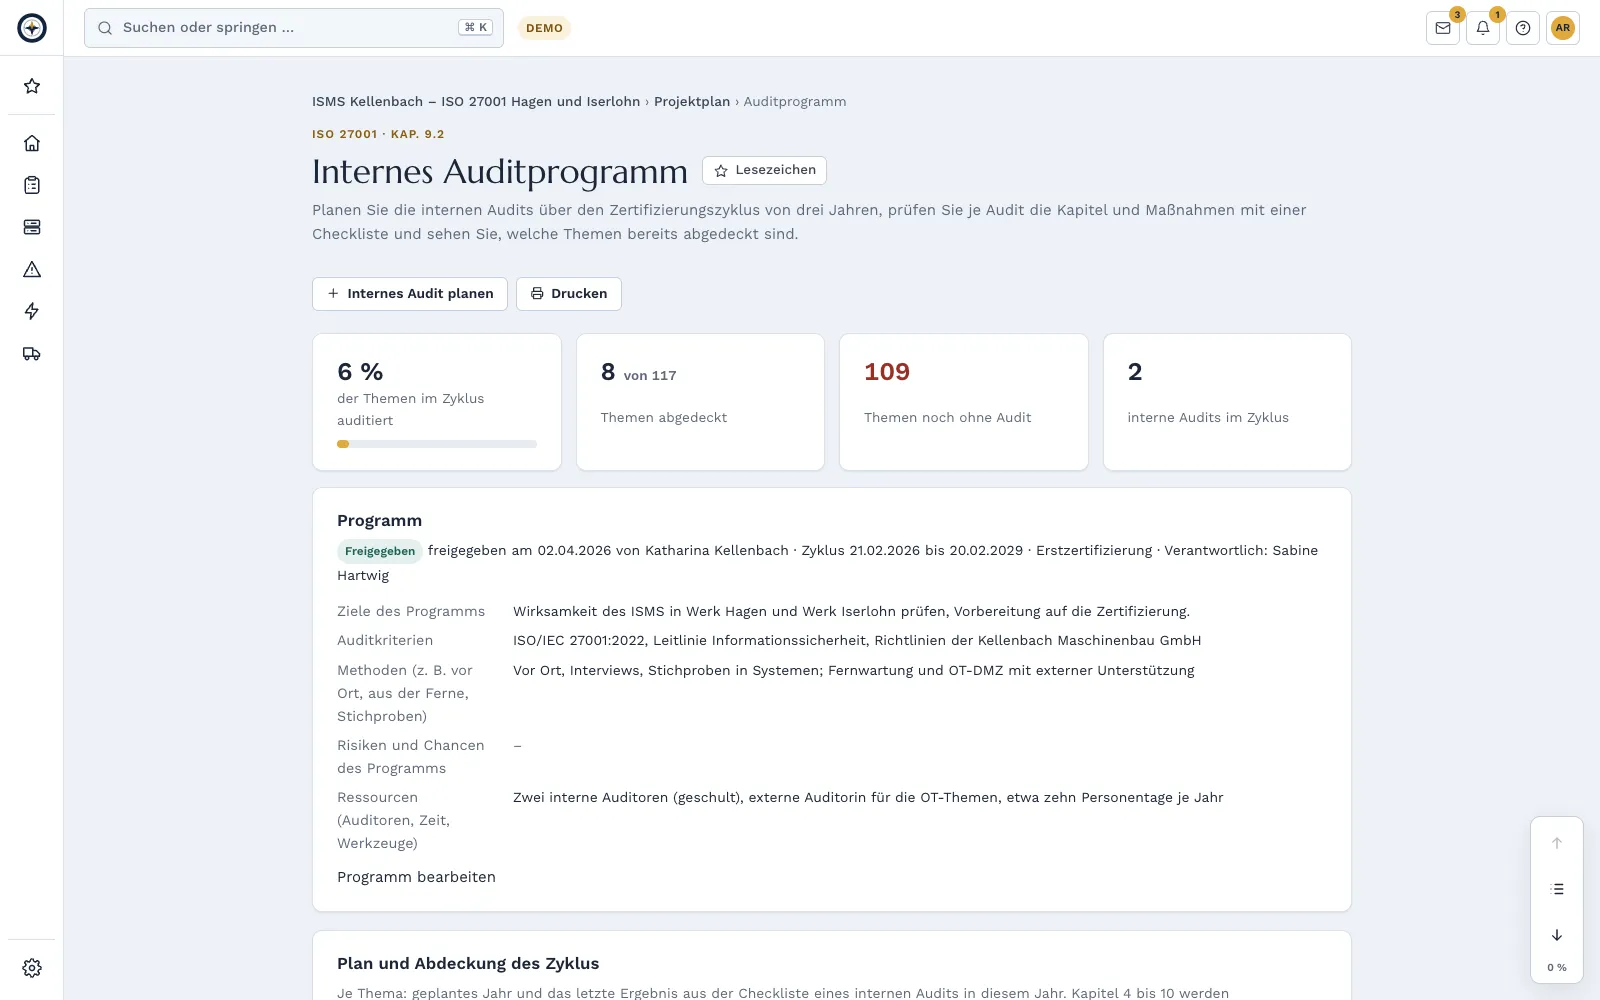
Internes Auditprogramm
Planen Sie die internen Audits über den Zertifizierungszyklus von drei Jahren, mit Freigabe des Programms durch die Geschäftsleitung oder einen Administrator. Jedes interne Audit hat einen Auditplan und eine Checkliste je Kapitel und Maßnahme, und eine Übersicht zeigt, was im Zyklus schon auditiert ist. Für ISO/IEC 27001, ISO 22301 und weitere ISO-Managementsystemnormen.
Feststellungsregister
Abweichungen und Beobachtungen aus Audits, Pentests, Übungen, verfehlten Kennzahlen oder eigenen Funden in einem Register, mit Ursache, Korrekturmaßnahme und Wirksamkeitsprüfung. Überfällige Korrekturmaßnahmen meldet Complass der verantwortlichen Person, nach 14 Tagen auch Administratoren und Geschäftsleitung. Der Prüfbericht entsteht als PDF.
Automatische Nachweise aus Microsoft 365 und GitHub ab Professional: Automatische Nachweise, Pakete vergleichen
Complass liest einmal täglich und nur lesend die Einstellungen Ihres Microsoft-Entra-ID-Tenants und Ihrer GitHub-Organisation, etwa MFA-Registrierung, Conditional Access, Zahl der globalen Administratoren, Zwei-Faktor-Pflicht oder geschützte Branches. Jede Prüfung steht mit Ampel und Verlauf an den passenden Anforderungen Ihrer Regelwerke. Gespeichert werden Zahlen, keine Namen von Personen.
Nachweise mit zweitem Blick
Eine zweite Person prüft Nachweisdateien und nimmt sie an oder lehnt sie mit Begründung ab. Fehlende Nachweise fordern Sie vor dem Audit mit einer internen Nachweis-Anfrage bei den Verantwortlichen an. Exporte zeigen, welche Nachweise älter als der Prüfzeitraum sind.
Zertifikatsregister in Kürze
Eigene Zertifikate und die Ihrer Lieferanten in einer Liste, mit Gültigkeit, Überwachungs- und Rezertifizierungsaudits und Erinnerung vor jedem Audit. Die Angaben aus dem Zertifikat-PDF liest Complass auf dem eigenen Server, ohne KI-Dienst; Sie prüfen sie vor dem Speichern.
Kontrolltests
Complass prüft nachts automatisch, ob Ihre Daten eine Maßnahme noch belegen, etwa Wiederherstellungstests oder ausgewertete Notfallübungen. Jeder Test zählt als Nachweis.
Ziele und Kennzahlen
Messbare Ziele für ISO/IEC 27001, ISO 9001 und ISO 22301 mit Sollwert, verantwortlicher Person und Frist, gemessen an einer Kennzahl aus Complass oder an selbst erfassten Werten. Eine Ampel mit Symbol und Text zeigt, ob ein Ziel im Soll ist. Typische Ziele übernehmen Sie aus Vorschlägen.
Haftungsnachweis für die Leitung
Ein versiegeltes PDF belegt, wann die Geschäftsleitung Maßnahmen beschlossen, überwacht und sich geschult hat.
Was hat sich geändert
Ändert sich ein Gesetz, eine Norm oder eine Behördenvorgabe zu Ihren Regelwerken, zeigt Complass die betroffenen Anforderungen.
Prüferportal: Ihre Prüfung findet in Complass statt.
Laden Sie Zertifizierer, Wirtschaftsprüfer oder Kundenauditoren direkt zu einer Prüfung in Complass ein – ohne E-Mail-Pingpong und ohne ZIP-Dateien. Prüferzugänge sind kostenlos, an genau diese Prüfung gebunden und enden automatisch zum Enddatum.
Die Prüfer stellen ihre Anforderungsliste direkt in Complass – aus Vorlagen für ISO 27001, NIS2 und IEC 62443 oder per Import. Sie geben für jede Prüfung nur die Nachweise frei, die gebraucht werden; mit der Antwort auf eine Anforderung ist der Nachweis freigegeben. Rückfragen stehen direkt am Dokument, interne Notizen sehen Prüfer nie.
Prüfer melden sich mit einem eigenen Prüferkonto an und sehen unter „Meine Prüfungen“ alle ihre Prüfungen bei verschiedenen Kunden; eine Prüfgesellschaft verwaltet ihre Mitglieder selbst. Für Stichproben wird eine Liste eingefroren und daraus nachvollziehbar gezogen, das Protokoll kann jeder nachrechnen. Dateien für Prüfer tragen auf Wunsch ein Wasserzeichen mit Name, Firma und Spurkennung. Im Folgejahr übernehmen Sie die Anforderungsliste und reichen unveränderte Antworten mit einem Klick erneut ein.
Feststellungen schlagen die Prüfer vor, Sie übernehmen sie in Ihr Feststellungsregister oder lehnen sie mit Begründung ab. Am Ende bestätigt der Prüfer den Prüfabschluss mit erneuter Anmeldung; das Ergebnis liegt als PDF bei Ihren Nachweisen, dazu ein versiegeltes Übergabepaket mit Prüfsummen. Jeder Blick der Prüfer steht im Prüferprotokoll.
Häufige Fragen
Kann ich mehrere Regelwerke gleichzeitig bearbeiten?
Ja. Jedes Regelwerk ist ein eigenes Projekt; die Übersicht „Regelwerke“ zeigt, welche Maßnahme für welche Anforderungen wirkt. Status und Nachweis lassen sich zwischen Projekten verknüpfen statt kopieren.
Können wir vorhandene Unterlagen übernehmen?
Tabellen wie Asset-Listen oder Maßnahmenpläne importieren Sie aus Excel oder CSV. Vorhandene Richtlinien nehmen Sie als eigenes Dokument in die Dokumentenlenkung auf. Andere Unterlagen hängen Sie als Nachweisdatei an die passende Anforderung.
Wie bekommt unser Auditor Einblick?
Sie laden ihn kostenlos zu einer Prüfung ein: befristet, auf diese Prüfung beschränkt und mit Protokoll jedes Zugriffs. Hat er schon ein Prüferkonto, sieht er Ihre Prüfung dort neben seinen anderen. Alternativ exportieren Sie das Compliance-Paket.
Complass mit Ihren eigenen Daten testen
Legen Sie Ihren Testzugang selbst an, auf Wunsch mit einem Beispielprojekt je Regelwerk. Wenn Sie Complass lieber erst gezeigt bekommen, fragen Sie eine Demo an.