

Functies
Compliancemanagement
Complass begeleidt uw team door de normenkaders die voor uw bedrijf gelden, van toepasselijkheid tot de audit, zonder dat u eerst normen hoeft uit te pluizen.

Meerdere normenkaders tegelijk, elk met eigen eisen, documenten en bewijs, en vaak niemand in huis die ze allemaal tot in detail kent.
Hoe Complass helpt
Begeleide projecten per normenkader
Fasen en stappen leggen uit wat vereist is, waarom en hoe u in de praktijk te werk gaat, met checklists en “uw volgende stap”.
Sjablonen met handleiding en goedkeuring
Beleid, scope, continuïteitsplan en meer: elk onderdeel met handleiding en voorbeeldtekst. Concept, beoordeling, goedkeuring en versies, exporteerbaar als Word-bestand.
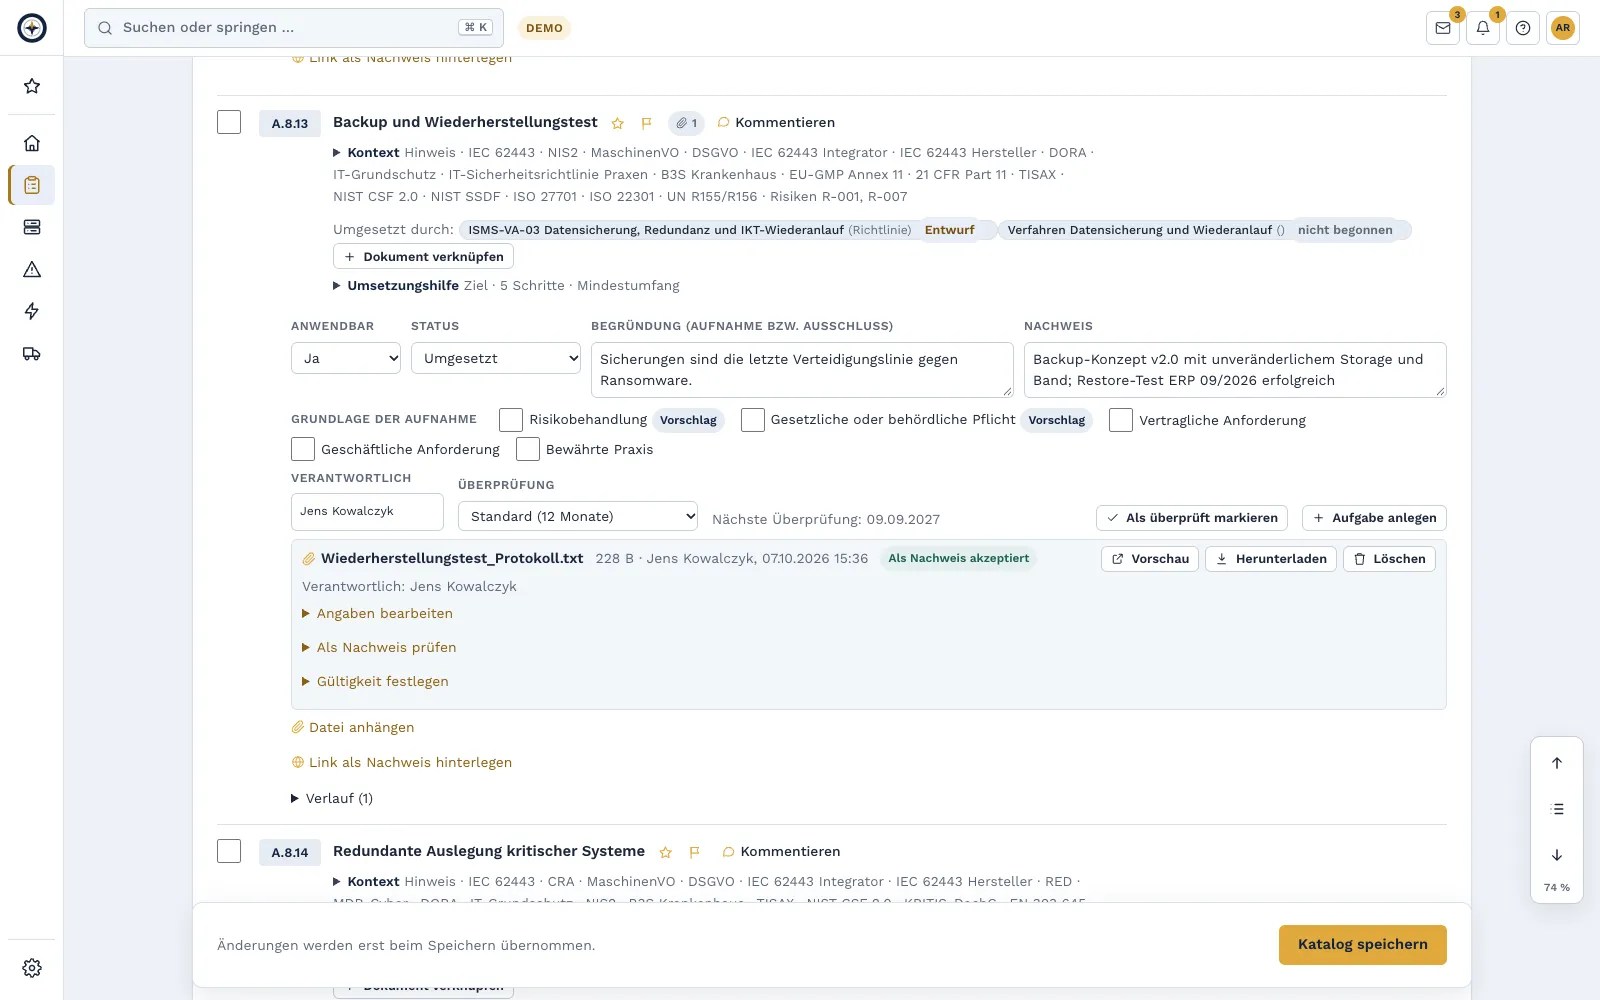
Eiscatalogi en verklaring van toepasselijkheid
Toepasselijkheid, motivering, status en bewijs per eis, plus een verantwoordelijke persoon en een toetsingscyclus. Bewijs zoals certificaten en testrapporten heeft een vervaldatum; Complass herinnert u op tijd. De verklaring van toepasselijkheid (SoA) wordt als document getoetst, als versie goedgekeurd en met controlesom opgeslagen. 40 overkoepelende maatregelen koppelen de catalogi: wat voor één normenkader is afgehandeld, telt ook voor de andere.
Implementatiehulp per eis
Bij elke eis legt Complass uit wat ermee bedoeld wordt, wat een auditor wil zien en hoe u praktisch te werk gaat, voor NIS2, ISO 27001, IEC 62443, DORA, TISAX en andere normenkaders.
Afgeronde maatregelen komen aan in de catalogus
Is een taak afgerond of komt er bewijs bij, dan stelt Complass de nieuwe implementatiestatus voor. De verantwoordelijke persoon bevestigt die met één klik en de SoA gaat in herziening. Er verandert niets zonder bevestiging.
Gapanalyse en actieplan
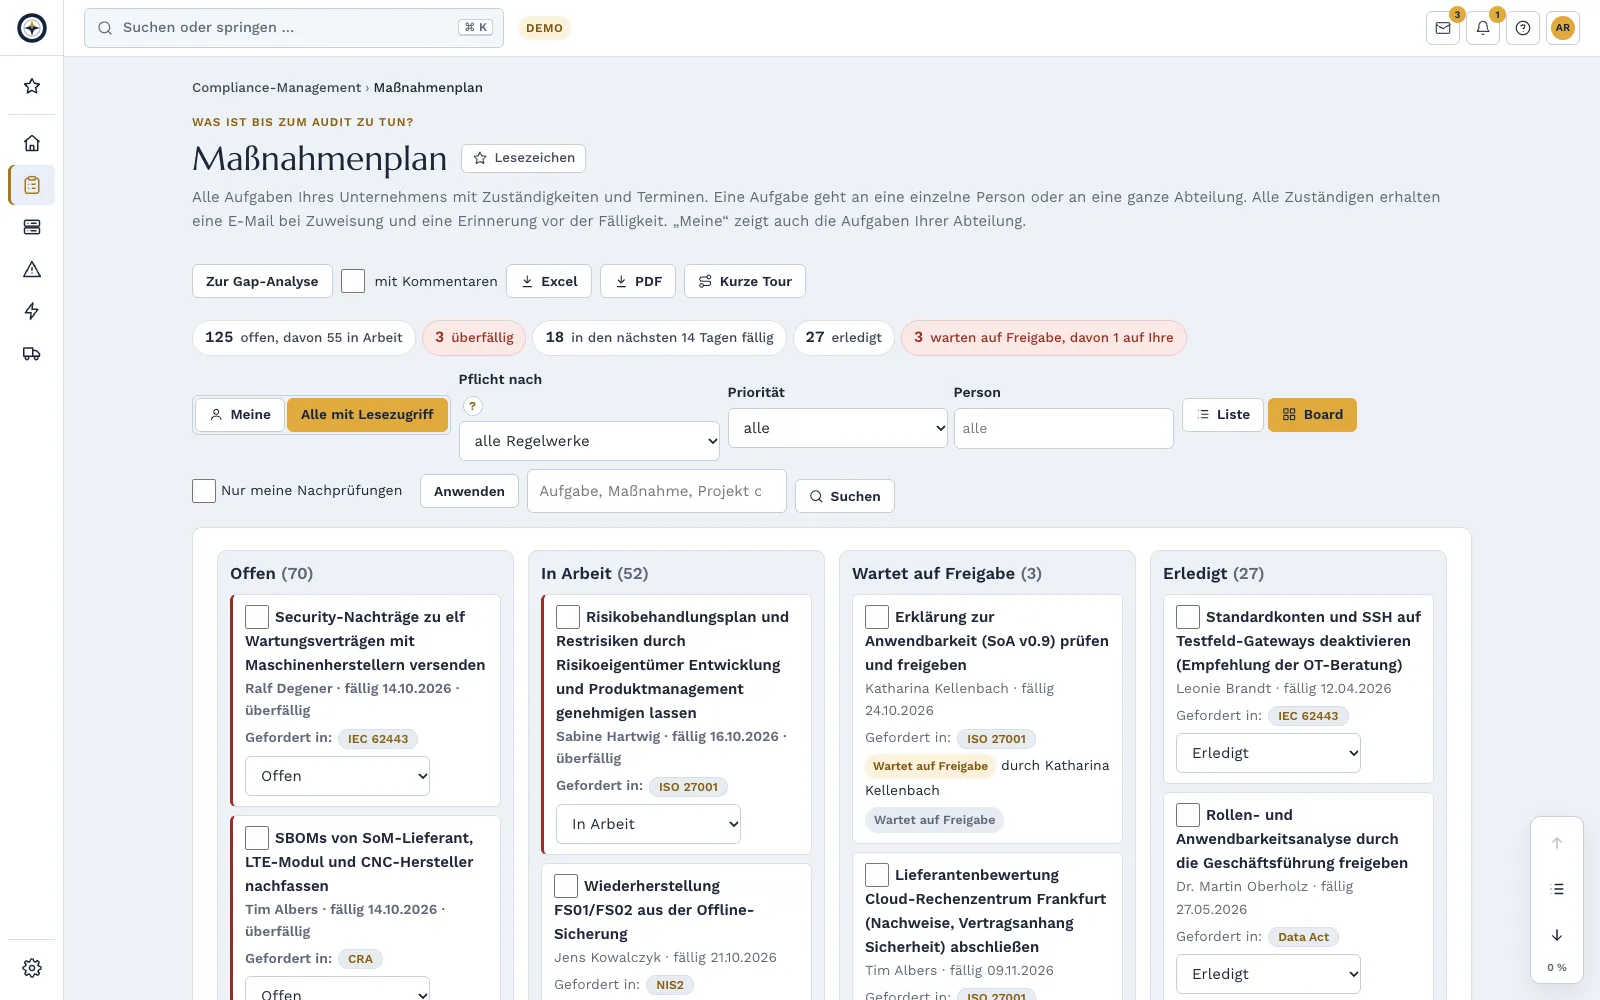
Beoordeel het volwassenheidsniveau per maatregel, herken de grootste hiaten over alle normenkaders heen en neem ze op in het actieplan: met verantwoordelijken, deadline, e-mailherinnering en terugkerende taken, bijvoorbeeld voor restoretests of rechtenreviews. Resultaatstanden met datum laten zien wat er sinds de laatste audit is veranderd.
Taken met goedkeuring
Een afgeronde taak gaat desgewenst naar een tweede persoon, meestal de verantwoordelijke. Deze keurt de taak goed of stuurt haar met een opmerking terug ter herziening; zelf goedkeuren is niet mogelijk. Filters op prioriteit, persoon en eigen tags en een archief voor afgeronde taken houden het plan overzichtelijk.
Alle termijnen in beeld
Termijnen uit meer dan 20 gebieden in één lijst: taken, meldtermijnen, risico’s, documenten, bewijs, assets, audits, kwetsbaarheden en meer, gesorteerd op “verlopen”, “deze week” en maand. Als agenda-abonnement in Outlook, Apple of Google, standaard alleen met soort en nummer.
Auditpakket met één druk op de knop
Auditdata in de projectplanning, statusrapport en catalogi als PDF en Excel, het compliancepakket als ZIP met alle bewijsbestanden en controlesommen en de auditexport voor auditors: alles volgens leesrechten in één ZIP-bestand, met offline startpagina. Een manifest met controlesommen toont aan dat het pakket ongewijzigd is; met “Pakket controleren” controleert u dat in het portaal.
Managementrapport volgens ISO/IEC 27001 9.3
Een PDF voor het management met implementatiestatus, risico’s, incidenten, kwetsbaarheden, audits en deadlines, plus het verloop van de belangrijkste kengetallen. Periode naar keuze; beoordeling en besluiten vult u zelf in. De directiebeoordeling legt u met de besluiten vast als bewijs. Beheerders zien de kengetallen ook per locatie. Rapport en verloop van de kengetallen downloadt u bovendien als Excel-bestand.
Managementcockpit volgens § 38 BSIG
Besluit over de maatregelen, toezicht per kwartaal en trainingsbewijzen van de directie op één pagina. Elk lid bevestigt persoonlijk met passkey of app-code, Complass legt het bewijs met controlesom als pdf vast.
Wettelijke en normatieve basis
- § 30 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Origineel openen (gesetze-im-internet.de) ↗
- Art. 21 NIS2-RichtlinieArtikel 21 NIS 2-richtlijn Maatregelen voor het beheer van cyberbeveiligingsrisico’s1. De lidstaten zorgen ervoor dat essentiële en belangrijke entiteiten passende en evenredige technische, operationele en organisatorische maatregelen nemen om de risico’s voor de beveiliging van de netwerk- en informatiesystemen die deze entiteiten voor hun werkzaamheden of voor het verlenen van hun diensten gebruiken, te beheren en om incidenten te voorkomen of de gevolgen van incidenten voor de afnemers van hun …Origineel openen (EUR-Lex) ↗
- Anhang I Teil I CRABijlage I Deel I Verordening cyberweerbaarheid Cyberbeveiligingsvereisten met betrekking tot de eigenschappen van producten met digitale elementen1) Producten met digitale elementen worden zodanig ontworpen, ontwikkeld en geproduceerd dat zij een passend cyberbeveiligingsniveau op basis van de risico’s waarborgen. 2) Op basis van de in artikel 13, lid 2, bedoelde beoordeling van cyberbeveiligingsrisico’s en indien van toepassing, moeten producten met digitale elementen: - a) op de markt worden aangeboden zonder bekende uitbuitbare kwetsbaarheden; - b) op de …Origineel openen (EUR-Lex – OJ L 2024/2847, 20.11.2024, corrigenda incorporated: OJ L 2025/90555, 2.7.2025; OJ L 2025/90828, 17.10.2025) ↗
- Anhang III Abschn. 1.1.9 MaschinenVOBijlage III Afdeling 1.1.9 Machineverordening Bescherming tegen corruptieDe machine of het verwante product moet zodanig ontworpen en gebouwd zijn dat de verbinding ervan met een ander apparaat, via een functie van het aangesloten apparaat zelf of via een apparaat op afstand dat communiceert met de machine of het verwante product, niet tot een gevaarlijke situatie leidt. Een hardwarecomponent die een signaal of gegevens uitzendt die relevant zijn voor aansluiting op of toegang tot …Origineel openen (EUR-Lex – OJ L 165, 29.6.2023; Art. 3, 8, 20, 25a–25e and 47 as consolidated on 27.07.2026) ↗
- ISO/IEC 27001:2022
- IEC 62443-3-3


Documentbeheer (ISO/IEC 27001, 7.5.3)
Gedocumenteerde informatie moet worden beheerst: beschikbaar, beschermd, goedgekeurd en actueel. Complass brengt dit in het portaal in kaart, van het beleid tot de werkinstructie.
Document-ID's, classificatie en eigenaren
Elk document met een unieke identificatie, classificatieniveau en verantwoordelijke persoon.
Beoordelingscyclus met terugkerende voorlegging
Aanstaande beoordelingen verschijnen op tijd als taak.
Vierogengoedkeuring met reden van wijziging en versievergelijking
Elke nieuwe versie heeft een reden van wijziging en een tweede persoon voor de goedkeuring nodig. Twee goedgekeurde versies vergelijkt u sectie voor sectie; vervangen en ingetrokken versies blijven naspeurbaar.
Leesbevestiging “gelezen en begrepen”
Wie een document moet kennen, bevestigt dat; de status is per persoon zichtbaar.
Documentenpiramide als boomstructuur
Beleid, richtlijnen, procedures en werkinstructies hangen met elkaar samen. Wordt een document hoger in de piramide opnieuw goedgekeurd, dan tonen de onderliggende documenten “Afstemming openstaand” en worden de verantwoordelijken op de hoogte gebracht. Het register toont de boomstructuur met filters zoals “Afstemming openstaand” en “zonder bewijs”; exports bevatten het niveau en het bovenliggende document.
Bewijs uit de operatie
Koppel beleid en procedures aan backupjobs, hersteltests, continuïteitsplannen, assets en leveranciers. De actuele stand daarvan verschijnt in het document en bij elke goedkeuring. In de catalogus en in de SoA toont “Geïmplementeerd door” welke documenten een eis implementeren.
Eén beleid voor meerdere normenkaders vanaf Professional
Beleid zoals backup, toegang of cryptografie onderhoudt u één keer in de bibliotheek en gebruikt u in elk normenkader: één versie, één toetsdatum, één goedkeuring, één kennisname.
Checklists in sjablonen
Van een niet-geïmplementeerde regel wordt een taak; de regel noemt de controletest die hem toetst.
Van termijn tot bewijs
Een voorbeeld met gegevens van een fictief bedrijf: zo loopt een terugkerende verplichting, zoals de jaarlijkse penetratietest, door Complass heen.

De VvT beoordelen en koppelen

De korte film toont de Duitstalige gebruikersinterface.
Audits, bewijs en doelstellingen
Van de interne audit tot de corrigerende maatregel in één keten, met bewijs dat zichzelf actueel houdt.
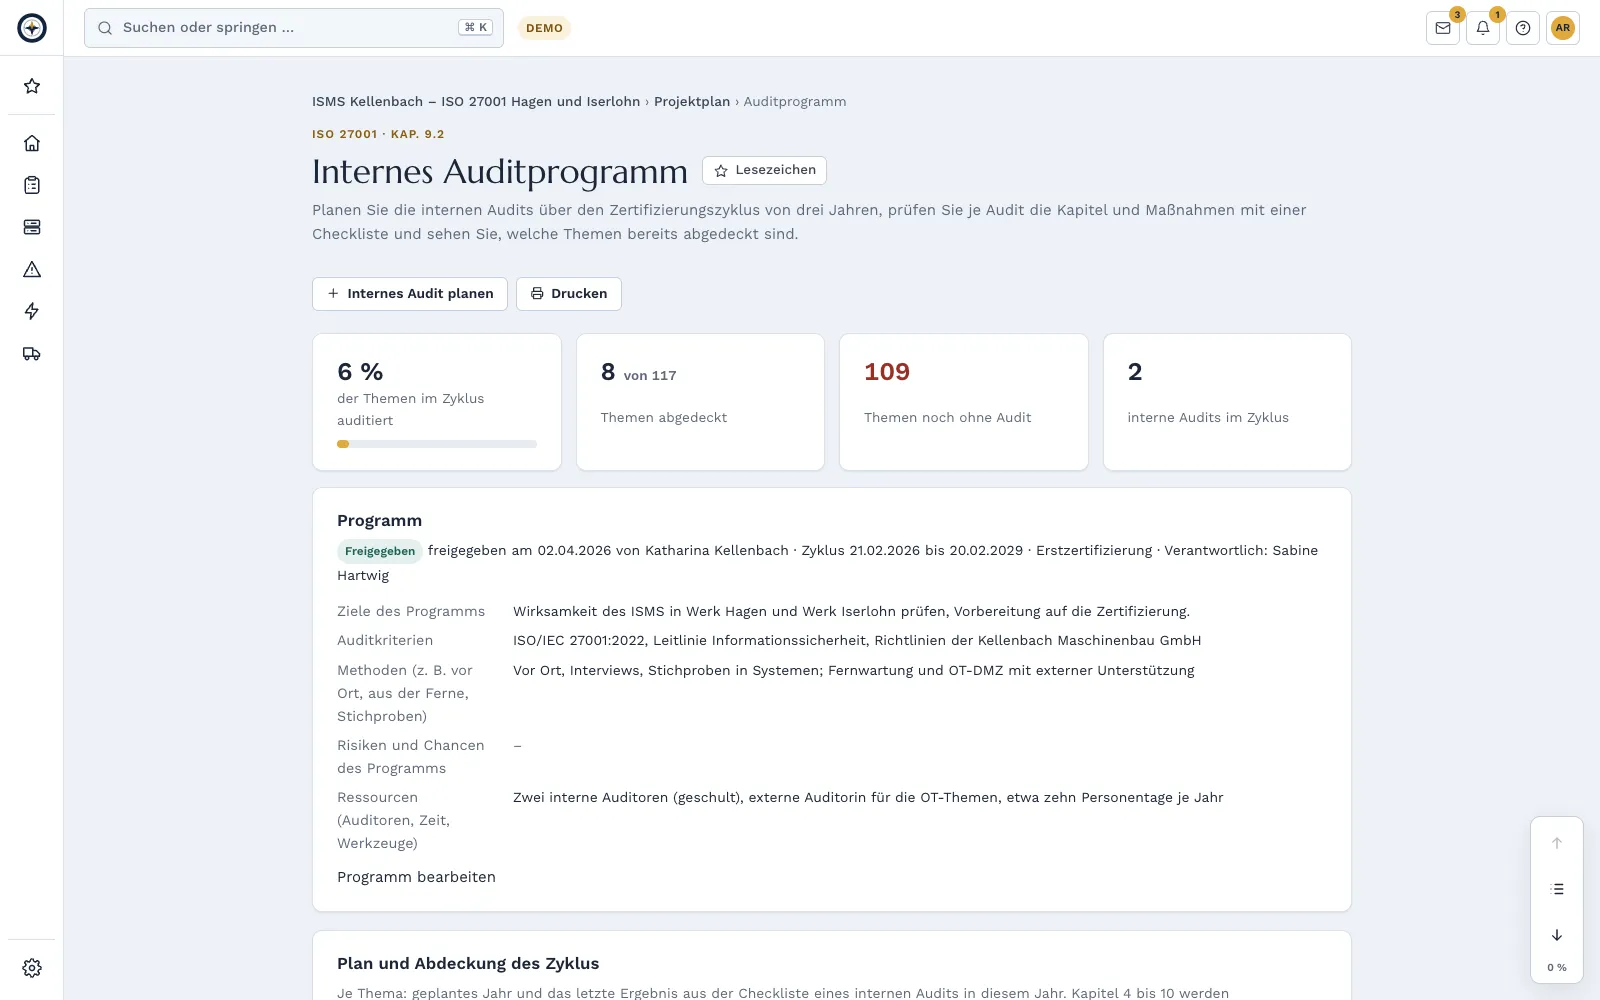
Intern auditprogramma
Plan de interne audits over de certificeringscyclus van drie jaar, met goedkeuring van het programma door het management of een beheerder. Elke interne audit heeft een auditplan en een checklist per hoofdstuk en maatregel, en een overzicht toont wat in de cyclus al is geaudit. Voor ISO/IEC 27001, ISO 22301 en andere ISO-normen voor managementsystemen.
Bevindingenregister
Afwijkingen en observaties uit audits, pentests, oefeningen, niet-gehaalde kengetallen of eigen bevindingen in één register, met oorzaak, corrigerende maatregel en effectiviteitscontrole. Te late corrigerende maatregelen meldt Complass aan de verantwoordelijke persoon, na 14 dagen ook aan beheerders en management. Het auditrapport wordt als PDF gemaakt.
Automatisch bewijs uit Microsoft 365 en GitHub vanaf Professional: Automatisch bewijs, pakketten vergelijken
Complass leest eenmaal per dag en uitsluitend lezend de instellingen van uw Microsoft Entra ID-tenant en uw GitHub-organisatie, zoals MFA-registratie, conditional access, aantal globale beheerders, verplichte tweefactorauthenticatie of beschermde branches. Elke controle staat met stoplicht en verloop bij de passende eisen van uw normenkaders. Opgeslagen worden aantallen, geen namen van personen.
Bewijs met een tweede blik
Een tweede persoon controleert bewijsbestanden en accepteert ze of wijst ze met een motivering af. Ontbrekend bewijs vraagt u vóór de audit op bij de verantwoordelijken met een intern bewijsverzoek. Exports tonen welk bewijs ouder is dan de auditperiode.
Certificatenregister binnenkort beschikbaar
Eigen certificaten en die van uw leveranciers in één lijst, met geldigheid, toezicht- en hercertificeringsaudits en een herinnering vóór elke audit. De gegevens uit de certificaat-PDF leest Complass op de eigen server, zonder AI-dienst; u controleert ze vóór het opslaan.
Controletests
Complass controleert 's nachts automatisch of uw gegevens een maatregel nog onderbouwen, bijvoorbeeld hersteltests of geëvalueerde noodoefeningen. Elke test telt als bewijs.
Doelstellingen en kengetallen
Meetbare doelstellingen voor ISO/IEC 27001, ISO 9001 en ISO 22301 met streefwaarde, verantwoordelijke persoon en termijn, gemeten aan een kengetal uit Complass of aan waarden die u zelf invoert. Een stoplicht met symbool en tekst toont of een doelstelling op koers ligt. Typische doelstellingen neemt u over uit voorstellen.
Aansprakelijkheidsbewijs voor de directie
Een verzegelde pdf toont wanneer de directie maatregelen heeft vastgesteld, er toezicht op heeft gehouden en training heeft gevolgd.
Wat is er veranderd
Verandert een wet, norm of overheidsvoorschrift die uw normenkaders raakt, dan toont Complass de betrokken eisen.
Auditorportaal: uw audit vindt plaats in Complass.
Nodig certificeerders, accountants of klantauditors rechtstreeks uit voor een audit in Complass – zonder e-mailpingpong en zonder zip-bestanden. Auditortoegang is gratis, gebonden aan precies deze audit en eindigt automatisch op de einddatum.
De auditors plaatsen hun eisenlijst rechtstreeks in Complass – uit sjablonen voor ISO 27001, NIS2 en IEC 62443 of via import. Voor elke audit geeft u alleen het bewijs vrij dat nodig is; met het antwoord op een eis is het bewijs vrijgegeven. Vragen staan direct bij het document, interne notities zien auditors nooit.
Auditors melden zich aan met een eigen auditoraccount en zien onder “Mijn audits” al hun audits bij verschillende klanten; een auditkantoor beheert zijn leden zelf. Voor steekproeven wordt een lijst bevroren en daaruit op naspeurbare wijze getrokken; het logboek kan door iedereen worden nagerekend. Bestanden voor auditors dragen op verzoek een watermerk met naam, bedrijf en traceercode. In het volgende jaar neemt u de eisenlijst over en dient u ongewijzigde antwoorden met één klik opnieuw in.
Bevindingen worden door de auditors voorgesteld; u neemt ze over in uw bevindingenregister of wijst ze met motivering af. Aan het einde bevestigt de auditor de auditafsluiting met een nieuwe aanmelding; het resultaat staat als pdf bij uw bewijs, samen met een verzegeld overdrachtspakket met controlesommen. Elke raadpleging door de auditors staat in het auditorlogboek.
Veelgestelde vragen
Kan ik aan meerdere normenkaders tegelijk werken?
Ja. Elk normenkader is een eigen project; het overzicht “Normenkaders” toont welke maatregel welke eisen afdekt. Status en bewijs kunnen tussen projecten worden gekoppeld in plaats van gekopieerd.
Kunnen we bestaande documenten hergebruiken?
Tabellen zoals assetlijsten of maatregelenplannen importeert u uit Excel of CSV. Bestaande beleidsstukken neemt u als eigen document op in het documentbeheer. Andere stukken voegt u als bewijsbestand toe aan de passende eis.
Hoe krijgt onze auditor toegang?
U nodigt de auditor kosteloos uit voor een audit: tijdelijk, beperkt tot die audit en met een logboek van elke toegang. Heeft de auditor al een auditoraccount, dan ziet hij of zij uw audit daar naast de overige audits. Als alternatief exporteert u het compliancepakket.
Test Complass met uw eigen gegevens
Maak uw proefaccount zelf aan, desgewenst met een voorbeeldproject per kader. Wilt u Complass liever eerst zien, vraag dan een demo aan.