

normenkader
IT-beveiligingsrichtlijn volgens § 390 SGB V (KBV en KZBV)
Elke praktijk die deelneemt aan de contractueel geregelde medische of tandheelkundige zorg moet de IT-beveiligingsrichtlijn implementeren. Complass toont u welke eisen voor uw praktijk gelden en leidt u stap voor stap naar een deugdelijke documentatie, ook zonder eigen IT-afdeling.

Wat regelt de IT-beveiligingsrichtlijn?
§ 390 SGB V verplicht de Kassenärztliche Bundesvereinigung (KBV) en de Kassenzahnärztliche Bundesvereinigung (KZBV) de eisen voor IT-beveiliging in praktijken bindend vast te leggen. Beide hebben daartoe een richtlijn met dezelfde opbouw en nummering gepubliceerd. Zij concretiseert de stand van de techniek volgens art. 32 AVG voor praktijken en wordt afgestemd met het BSI en jaarlijks getoetst.
Actualiteit van de inhoud:
Is het op mij van toepassing?
De richtlijn is bindend voor alle zorgverleners die deelnemen aan de contractueel geregelde medische en tandheelkundige zorg. Huisarts- en psychotherapiepraktijken implementeren de versie van de KBV, tandartspraktijken de versie van de KZBV, MVZ's en groepspraktijken afhankelijk van het vakgebied een of beide. Voor de contractueel geregelde medische zorg in het ziekenhuis geldt zij niet, voor zover daar voorzieningen volgens § 391 SGB V zijn getroffen.
Welke eisen gelden, hangt af van het aantal personen dat permanent met gegevensverwerking is belast, inclusief assistenten en leerlingen: bijlage 1 (50 eisen) en bijlage 5 over de telematica-infrastructuur (9) gelden voor iedereen, bijlage 2 (10) vanaf 6 personen, bijlage 3 (17) vanaf meer dan 20 personen, bijlage 4 (6) bij grote medische apparatuur. Elke eis geldt alleen voor zover het betreffende doelobject in de praktijk wordt gebruikt. Grotere MVZ's kunnen bovendien onder NIS2 vallen.
Dit overzicht vervangt geen juridisch advies. De wettelijke of normatieve tekst is doorslaggevend; in Complass toetst u de toepasselijkheid aan de hand van een handleiding op basis van de vindplaatsen.
Rechtsgrondslag
- § 390 SGB V§ 390 SGB V IT-Sicherheit in der vertragsärztlichen und vertragszahnärztlichen Versorgung(1) Die Kassenärztlichen Bundesvereinigungen legen in einer Richtlinie die Anforderungen zur Gewährleistung der IT-Sicherheit in der vertragsärztlichen und vertragszahnärztlichen Versorgung fest. (2) Die Richtlinie nach Absatz 1 umfasst insbesondere auch - 1. Anforderungen an die sichere Installation und Wartung von Komponenten und Diensten der Telematikinfrastruktur, die in der vertragsärztlichen und …Origineel openen (gesetze-im-internet.de) ↗Verplichting van KBV en KZBV om de eisen vast te leggen; bindend voor de praktijken (lid 6); gecertificeerde dienstverleners (lid 7)
- § 391 SGB V§ 391 SGB V IT-Sicherheit in Krankenhäusern(1) Krankenhäuser sind verpflichtet, nach dem Stand der Technik angemessene organisatorische und technische Vorkehrungen zur Vermeidung von Störungen der Verfügbarkeit, Integrität und Vertraulichkeit ihrer informationstechnischen Systeme, Komponenten oder Prozesse zu treffen, die für die Funktionsfähigkeit des jeweiligen Krankenhauses und den Schutzbedarf der verarbeiteten Patienteninformationen maßgeblich sind. (2) …Origineel openen (gesetze-im-internet.de) ↗Afbakening ten opzichte van ziekenhuizen
- Deel A IV van de richtlijnA. IV. IT-Sicherheitsrichtlinie KBV Anforderungen zur Gewährleistung der IT-Sicherheit in Praxen1. Praxen nach A. III. 1. haben die Anforderungen aus Anlage 1 und 5 umzusetzen, soweit die Zielobjekte in der Praxis genutzt werden. 2. Praxen nach A. III. 2. haben die Anforderungen aus Anlage 1, 2 und 5 umzusetzen, soweit die Zielobjekte in der Praxis genutzt werden. 3. Praxen nach A. III. 3. haben die Anforderungen aus Anlage 1, 2, 3 und 5 umzusetzen, soweit die Zielobjekte in der Praxis genutzt werden. 4. …Origineel openen (KBV – Richtlinie nach § 390 SGB V, Fassung vom 31.03.2025 (PDF)) ↗Doelobjecten en toepasselijkheid
- Bijlagen 1 tot en met 5 van de richtlijnAnlage 1 Nr. 1 IT-Sicherheitsrichtlinie KBV Geregelte Einarbeitung neuer MitarbeitenderMitarbeitende müssen zu Beginn ihrer Beschäftigung in ihre neuen Aufgaben eingearbeitet werden. Die Mitarbeitenden müssen über bestehende Regelungen, Handlungsanweisungen und Verfahrensweisen informiert werden.Origineel openen (KBV – Richtlinie nach § 390 SGB V, Fassung vom 31.03.2025 (PDF)) ↗Eisen naar praktijkgrootte, grote apparatuur en telematica-infrastructuur
Belangrijke data
- KBV guideline in force in the version of 31.03.2025 · Part B no. 1 (KBV)B. IT-Sicherheitsrichtlinie KBV Inkrafttreten und Geltung1. Diese Richtlinie tritt am Tag nach der Veröffentlichung in Kraft. Sie ersetzt die bisherige Richtlinie nach § 75b SGB V über die Anforderungen zur Gewährleistung der IT-Sicherheit vom 16.12.2020 und setzt diese außer Kraft. 2. Diese Richtlinie gilt ab dem Tag nach ihrer Veröffentlichung. Hiervon ausgenommen sind folgende mit dieser Richtlinie neu hinzugekommenen Anforderungen: - A1) 1-7 Personal - A1) 8-10 …Origineel openen (KBV – Richtlinie nach § 390 SGB V, Fassung vom 31.03.2025 (PDF)) ↗
- KZBV guideline version 1.1 in force · Part B (KZBV)B. IT-Sicherheitsrichtlinie KZBV Inkrafttreten und GeltungDiese Richtlinie ersetzt die bisher geltende Richtlinie nach § 75b SGB V vom 01.02.2021, veröffentlicht in Ausgabe Nr. 3/2021 der zm, und tritt vorbehaltlich des Satzes 2 am Tag nach ihrer Veröffentlichung in den zm in Kraft. Die folgenden mit dieser Richtlinie neu hinzugekommenen oder inhaltlich geänderten Anforderungen treten am 02.01.2026 in Kraft. Neue Anforderungen: - A1) 1-7 Personal - A1) 8-10 …Origineel openen (KZBV – Richtlinie nach § 390 SGB V, Version 1.1 vom 01.07.2025) ↗
- New requirements of the KBV guideline apply · Part B no. 2 (KBV)B. IT-Sicherheitsrichtlinie KBV Inkrafttreten und Geltung1. Diese Richtlinie tritt am Tag nach der Veröffentlichung in Kraft. Sie ersetzt die bisherige Richtlinie nach § 75b SGB V über die Anforderungen zur Gewährleistung der IT-Sicherheit vom 16.12.2020 und setzt diese außer Kraft. 2. Diese Richtlinie gilt ab dem Tag nach ihrer Veröffentlichung. Hiervon ausgenommen sind folgende mit dieser Richtlinie neu hinzugekommenen Anforderungen: - A1) 1-7 Personal - A1) 8-10 …Origineel openen (KBV – Richtlinie nach § 390 SGB V, Fassung vom 31.03.2025 (PDF)) ↗
- New and amended requirements of the KZBV guideline apply · Part B (KZBV)B. IT-Sicherheitsrichtlinie KZBV Inkrafttreten und GeltungDiese Richtlinie ersetzt die bisher geltende Richtlinie nach § 75b SGB V vom 01.02.2021, veröffentlicht in Ausgabe Nr. 3/2021 der zm, und tritt vorbehaltlich des Satzes 2 am Tag nach ihrer Veröffentlichung in den zm in Kraft. Die folgenden mit dieser Richtlinie neu hinzugekommenen oder inhaltlich geänderten Anforderungen treten am 02.01.2026 in Kraft. Neue Anforderungen: - A1) 1-7 Personal - A1) 8-10 …Origineel openen (KZBV – Richtlinie nach § 390 SGB V, Version 1.1 vom 01.07.2025) ↗
De overgangstermijnen zijn verstreken, vandaag gelden alle eisen. De richtlijn vereist geen certificaat en geen melding aan een autoriteit; de implementatie moet echter te allen tijde aantoonbaar zijn.
Hoe Complass helpt
- 7fasen
- 20begeleide stappen
- 13documentsjablonen
- 92eisen in de catalogus
Zeven fasen tot de jaarlijkse toetsing
Indeling met versie en bijlagen, personeel en bewustmaking, basisbeveiliging van de praktijk-IT, aanvullende eisen voor grote praktijken en grote apparatuur, telematica-infrastructuur, bewijs en jaarlijkse toetsing.
Alle 92 eisen in de oorspronkelijke tekst
KBV- en KZBV-versie naast elkaar, met aanwijzingen voor de implementatie, status en bewijs per eis. Niet-toepasselijke bijlagen en doelobjecten sluit u met motivering uit.
Sjablonen
o.a. praktijkprofiel, register van IT en doelobjecten, netwerkplan, backupconcept, toegangs- en autorisatieconcept, beleid voor mobiele apparaten, exploitatie van de telematica-infrastructuur en jaarlijkse toetsing.
Training voor het praktijkteam
Cursus over de IT-beveiligingsrichtlijn met zeven eenheden voor praktijkhouders en assistenten, met bewijs van deelname en leersucces. Daarbij IT-register, bedrijfscontinuïteitsbeheer voor het uitvallen van praktijkbeheersysteem, TI of internet en incidentregistratie.
De fasen in de module
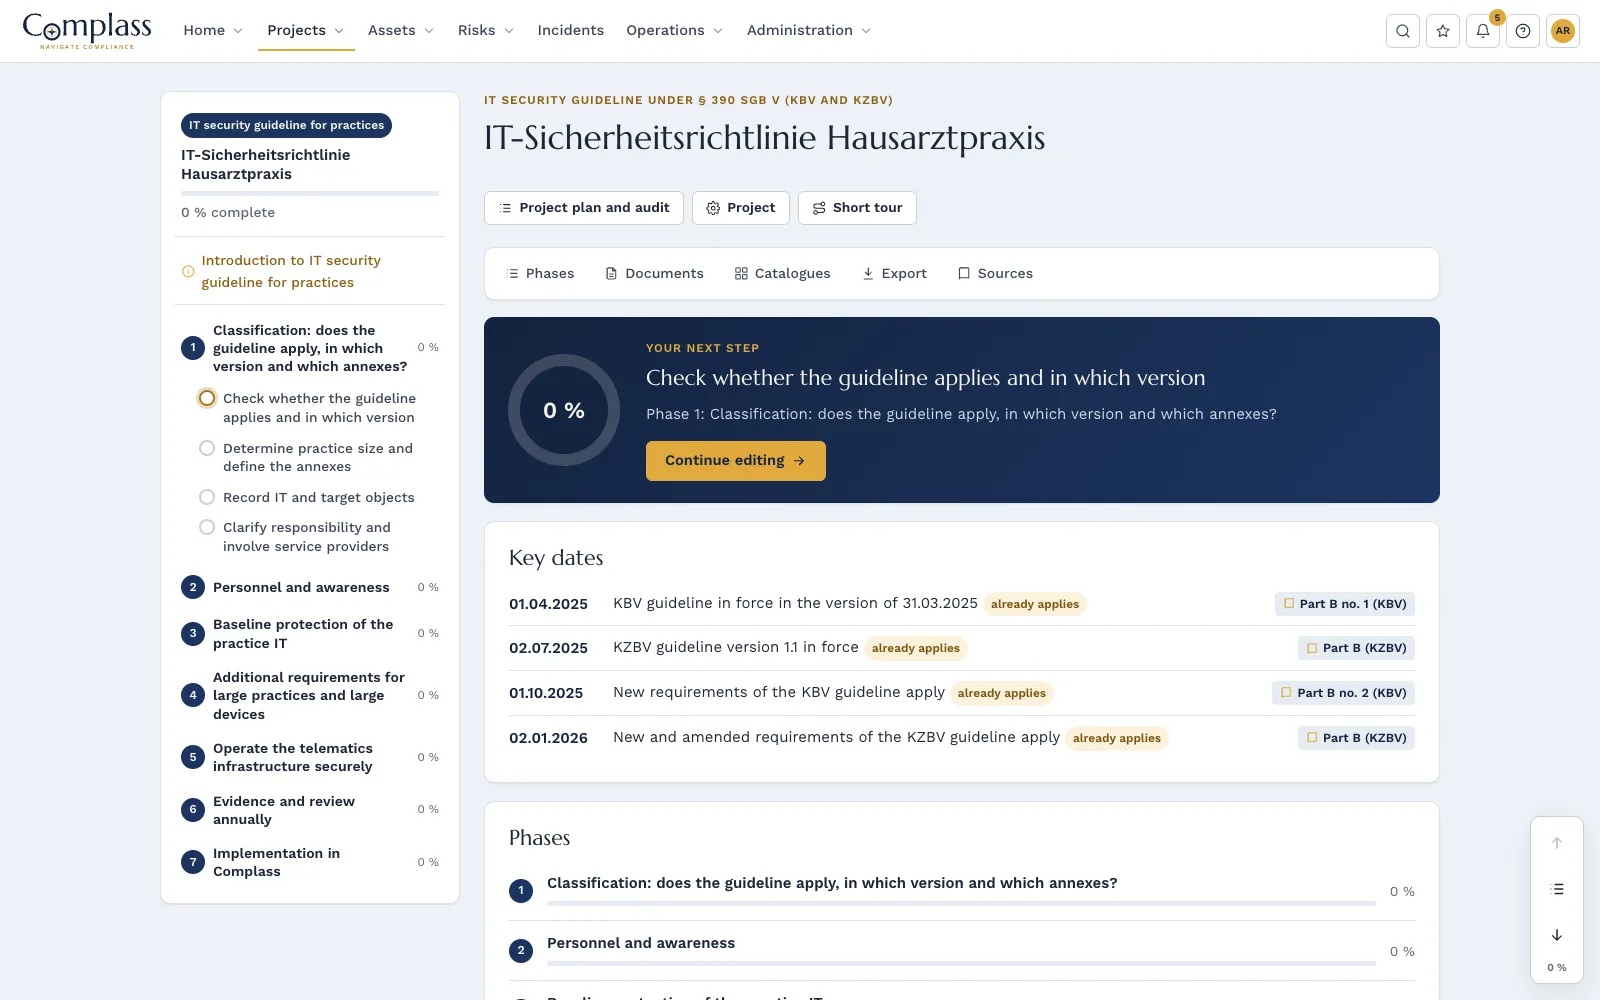
- Classification: does the guideline apply, in which version and which annexes?
- Personnel and awareness
- Baseline protection of the practice IT
- Additional requirements for large practices and large devices
- Operate the telematics infrastructure securely
- Evidence and review annually
- Implementation in Complass
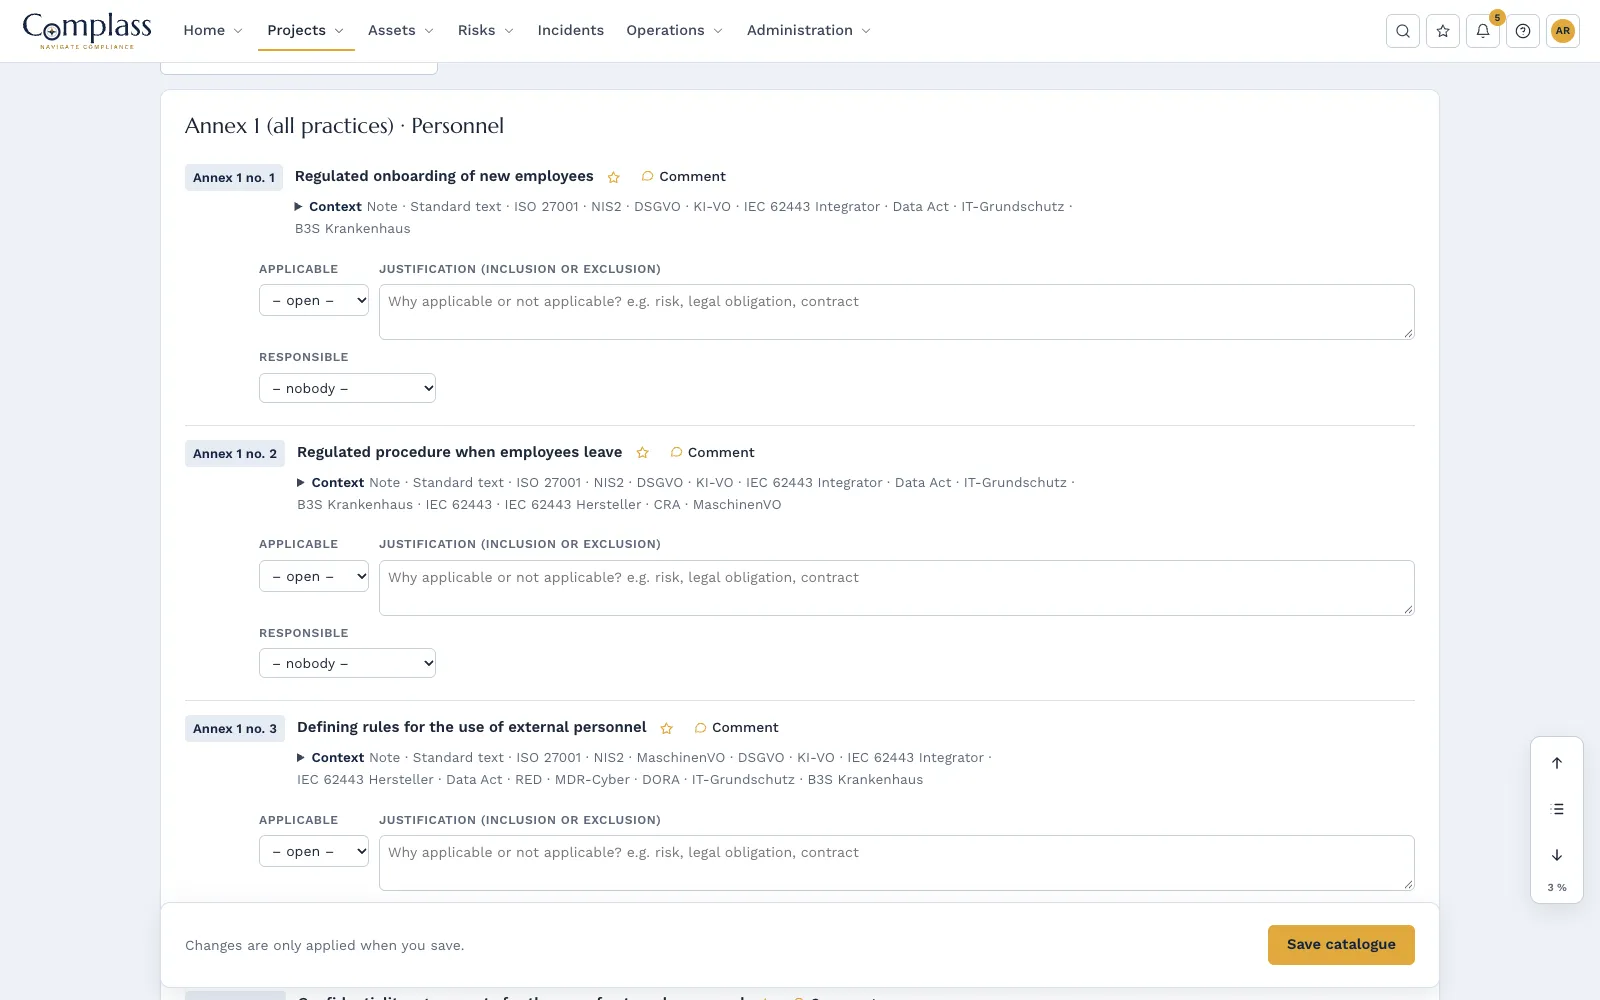
Catalogus: Requirements of the IT security guideline (Annexes 1 to 5)
Passende modules
Assetmanagement
IT- en OT-assets op één plek, agentless vastgelegd, met SBOM, fabrikantadviezen, einde van ondersteuning, licentieafstemming, identiteiten, onderlinge verbanden en zones volgens IEC 62443-3-2.
Meer informatieIncidentmanagement
Incidenten vastleggen, meldingsplichten onder de NIS2-richtlijn, de CRA en de AVG toetsen en de meldtermijnen met een aftelling bijhouden.
Meer informatieCompliancemanagement
Normenkaders begeleid implementeren: fasen, sjablonen, documentenpiramide, catalogi, gapanalyse, doelstellingen en actieplan tot en met de audit in het auditorportaal.
Meer informatieVeelgestelde vragen
Onze IT-dienstverlener regelt alles. Hebben we dit toch nodig?
De dienstverlener kan de techniek implementeren, maar de verantwoordelijkheid blijft bij de praktijkleiding. Regels voor het team, training en bewijs liggen bij u. In Complass legt u vast welke eisen de dienstverlener bevestigt en welke de praktijk zelf implementeert.
Wij zijn een tandartspraktijk. Geldt de KBV-versie voor ons?
Nee, tandartspraktijken implementeren de richtlijn van de KZBV. Beide versies zijn gelijk opgebouwd en genummerd; Complass toont bij elke eis de tekst van de KBV en, waar die afwijkt, die van de KZBV.
Hebben we een certificaat nodig?
Nee. De richtlijn schrijft geen certificaat voor. U moet de implementatie echter kunnen aantonen, bijvoorbeeld tegenover de Kassenärztliche resp. Kassenzahnärztliche Vereinigung, de privacytoezichthouder of na een incident tegenover verzekeraars.
Test Complass met uw eigen gegevens
Maak uw proefaccount zelf aan, desgewenst met een voorbeeldproject per kader. Wilt u Complass liever eerst zien, vraag dan een demo aan.