

regulacja
Dyrektywa bezpieczeństwa IT zgodnie z § 390 SGB V (KBV i KZBV)
Każda praktyka uczestnicząca w opiece ambulatoryjnej lekarskiej lub stomatologicznej musi wdrożyć wytyczne bezpieczeństwa IT. Complass pokazuje, które wymagania obowiązują Państwa praktykę, i prowadzi krok po kroku do wiarygodnej dokumentacji, także bez własnego działu IT.

Co regulują wytyczne bezpieczeństwa IT?
§ 390 SGB V zobowiązuje Federalne Zrzeszenie Lekarzy Kasowych (KBV) i Federalne Zrzeszenie Dentystów Kasowych (KZBV) do wiążącego określenia wymagań dotyczących bezpieczeństwa IT w praktykach. Oba wydały w tym celu wytyczne o jednakowej strukturze i numeracji. Konkretyzują one stan techniki według art. 32 RODO dla praktyk, są uzgadniane z BSI i corocznie przeglądane.
Aktualność treści:
Czy dotyczy to nas?
Wytyczne są wiążące dla wszystkich świadczeniodawców uczestniczących w opiece ambulatoryjnej lekarskiej i stomatologicznej. Praktyki lekarskie i psychoterapeutyczne wdrażają wersję KBV, praktyki dentystyczne wersję KZBV, medyczne centra opieki i wspólne praktyki zależnie od specjalności jedną lub obie. Nie obowiązują dla opieki ambulatoryjnej w szpitalu, o ile tam stosowane są środki według § 391 SGB V.
Które wymagania obowiązują, zależy od liczby osób stale zajmujących się przetwarzaniem danych, w tym asystentek lekarskich i stomatologicznych oraz stażystów: załącznik 1 (50 wymagań) i załącznik 5 dotyczący infrastruktury telematycznej (9) obowiązują wszystkich, załącznik 2 (10) od 6 osób, załącznik 3 (17) od ponad 20 osób, załącznik 4 (6) przy dużych urządzeniach medycznych. Każde wymaganie obowiązuje tylko w zakresie, w jakim dany obiekt docelowy jest używany w praktyce. Większe medyczne centra opieki mogą dodatkowo podlegać NIS2.
Niniejszy przegląd nie zastępuje porady prawnej. Rozstrzygający jest tekst prawny lub normatywny; w Complass stosowalność sprawdza się za pomocą wskazówek opartych na odnośnikach do przepisów.
Podstawa prawna
- § 390 SGB V§ 390 SGB V IT-Sicherheit in der vertragsärztlichen und vertragszahnärztlichen Versorgung(1) Die Kassenärztlichen Bundesvereinigungen legen in einer Richtlinie die Anforderungen zur Gewährleistung der IT-Sicherheit in der vertragsärztlichen und vertragszahnärztlichen Versorgung fest. (2) Die Richtlinie nach Absatz 1 umfasst insbesondere auch - 1. Anforderungen an die sichere Installation und Wartung von Komponenten und Diensten der Telematikinfrastruktur, die in der vertragsärztlichen und …Otwórz oryginał (gesetze-im-internet.de) ↗Obowiązek KBV i KZBV określenia wymagań; wiążący charakter dla praktyk (ust. 6); certyfikowani dostawcy (ust. 7)
- § 391 SGB V§ 391 SGB V IT-Sicherheit in Krankenhäusern(1) Krankenhäuser sind verpflichtet, nach dem Stand der Technik angemessene organisatorische und technische Vorkehrungen zur Vermeidung von Störungen der Verfügbarkeit, Integrität und Vertraulichkeit ihrer informationstechnischen Systeme, Komponenten oder Prozesse zu treffen, die für die Funktionsfähigkeit des jeweiligen Krankenhauses und den Schutzbedarf der verarbeiteten Patienteninformationen maßgeblich sind. (2) …Otwórz oryginał (gesetze-im-internet.de) ↗Odgraniczenie od szpitali
- Część A IV wytycznychA. IV. IT-Sicherheitsrichtlinie KBV Anforderungen zur Gewährleistung der IT-Sicherheit in Praxen1. Praxen nach A. III. 1. haben die Anforderungen aus Anlage 1 und 5 umzusetzen, soweit die Zielobjekte in der Praxis genutzt werden. 2. Praxen nach A. III. 2. haben die Anforderungen aus Anlage 1, 2 und 5 umzusetzen, soweit die Zielobjekte in der Praxis genutzt werden. 3. Praxen nach A. III. 3. haben die Anforderungen aus Anlage 1, 2, 3 und 5 umzusetzen, soweit die Zielobjekte in der Praxis genutzt werden. 4. …Otwórz oryginał (KBV – Richtlinie nach § 390 SGB V, Fassung vom 31.03.2025 (PDF)) ↗Obiekty docelowe i stosowalność
- Załączniki 1 do 5 wytycznychAnlage 1 Nr. 1 IT-Sicherheitsrichtlinie KBV Geregelte Einarbeitung neuer MitarbeitenderMitarbeitende müssen zu Beginn ihrer Beschäftigung in ihre neuen Aufgaben eingearbeitet werden. Die Mitarbeitenden müssen über bestehende Regelungen, Handlungsanweisungen und Verfahrensweisen informiert werden.Otwórz oryginał (KBV – Richtlinie nach § 390 SGB V, Fassung vom 31.03.2025 (PDF)) ↗Wymagania według wielkości praktyki, dużych urządzeń i infrastruktury telematycznej
Kluczowe terminy
- KBV guideline in force in the version of 31.03.2025 · Part B no. 1 (KBV)B. IT-Sicherheitsrichtlinie KBV Inkrafttreten und Geltung1. Diese Richtlinie tritt am Tag nach der Veröffentlichung in Kraft. Sie ersetzt die bisherige Richtlinie nach § 75b SGB V über die Anforderungen zur Gewährleistung der IT-Sicherheit vom 16.12.2020 und setzt diese außer Kraft. 2. Diese Richtlinie gilt ab dem Tag nach ihrer Veröffentlichung. Hiervon ausgenommen sind folgende mit dieser Richtlinie neu hinzugekommenen Anforderungen: - A1) 1-7 Personal - A1) 8-10 …Otwórz oryginał (KBV – Richtlinie nach § 390 SGB V, Fassung vom 31.03.2025 (PDF)) ↗
- KZBV guideline version 1.1 in force · Part B (KZBV)B. IT-Sicherheitsrichtlinie KZBV Inkrafttreten und GeltungDiese Richtlinie ersetzt die bisher geltende Richtlinie nach § 75b SGB V vom 01.02.2021, veröffentlicht in Ausgabe Nr. 3/2021 der zm, und tritt vorbehaltlich des Satzes 2 am Tag nach ihrer Veröffentlichung in den zm in Kraft. Die folgenden mit dieser Richtlinie neu hinzugekommenen oder inhaltlich geänderten Anforderungen treten am 02.01.2026 in Kraft. Neue Anforderungen: - A1) 1-7 Personal - A1) 8-10 …Otwórz oryginał (KZBV – Richtlinie nach § 390 SGB V, Version 1.1 vom 01.07.2025) ↗
- New requirements of the KBV guideline apply · Part B no. 2 (KBV)B. IT-Sicherheitsrichtlinie KBV Inkrafttreten und Geltung1. Diese Richtlinie tritt am Tag nach der Veröffentlichung in Kraft. Sie ersetzt die bisherige Richtlinie nach § 75b SGB V über die Anforderungen zur Gewährleistung der IT-Sicherheit vom 16.12.2020 und setzt diese außer Kraft. 2. Diese Richtlinie gilt ab dem Tag nach ihrer Veröffentlichung. Hiervon ausgenommen sind folgende mit dieser Richtlinie neu hinzugekommenen Anforderungen: - A1) 1-7 Personal - A1) 8-10 …Otwórz oryginał (KBV – Richtlinie nach § 390 SGB V, Fassung vom 31.03.2025 (PDF)) ↗
- New and amended requirements of the KZBV guideline apply · Part B (KZBV)B. IT-Sicherheitsrichtlinie KZBV Inkrafttreten und GeltungDiese Richtlinie ersetzt die bisher geltende Richtlinie nach § 75b SGB V vom 01.02.2021, veröffentlicht in Ausgabe Nr. 3/2021 der zm, und tritt vorbehaltlich des Satzes 2 am Tag nach ihrer Veröffentlichung in den zm in Kraft. Die folgenden mit dieser Richtlinie neu hinzugekommenen oder inhaltlich geänderten Anforderungen treten am 02.01.2026 in Kraft. Neue Anforderungen: - A1) 1-7 Personal - A1) 8-10 …Otwórz oryginał (KZBV – Richtlinie nach § 390 SGB V, Version 1.1 vom 01.07.2025) ↗
Okresy przejściowe wygasły, dziś obowiązują wszystkie wymagania. Wytyczne nie wymagają certyfikatu ani zgłoszenia do organu; wdrożenie musi jednak być w każdej chwili możliwe do udokumentowania.
Jak Complass pomaga
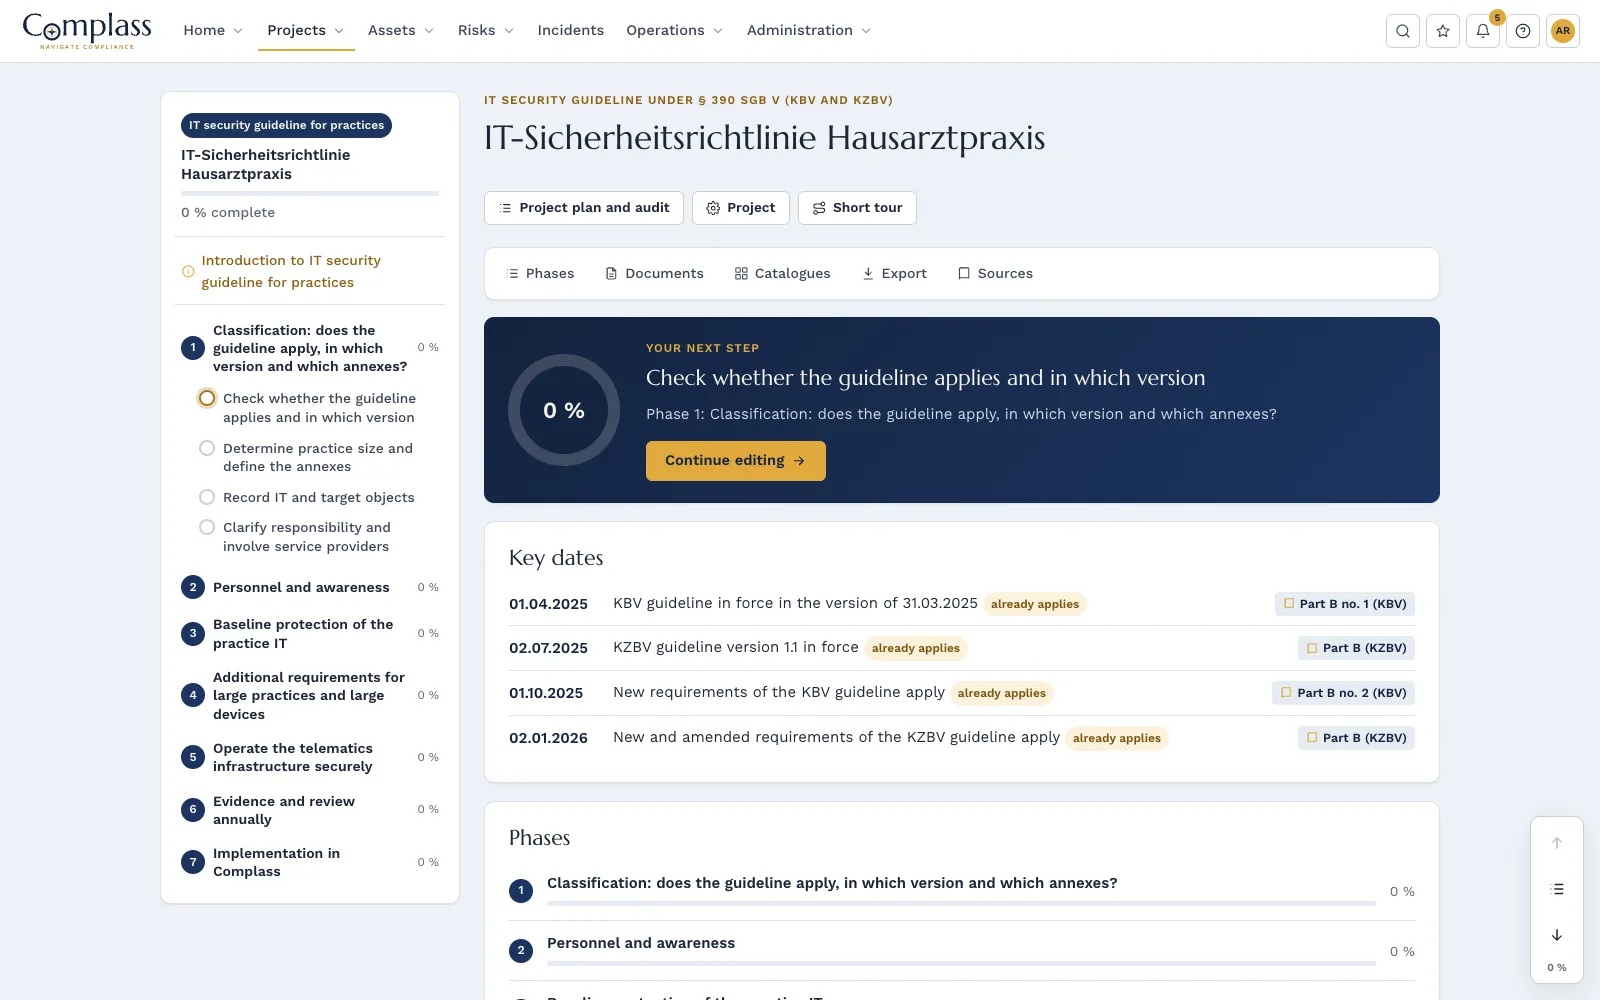
- 7faz
- 20kroków z przewodnikiem
- 13szablonów dokumentów
- 92wymagań w katalogu
Siedem faz do corocznego przeglądu
Klasyfikacja z wersją i załącznikami, personel i uwrażliwianie, ochrona podstawowa IT praktyki, dodatkowe wymagania dla dużych praktyk i urządzeń, infrastruktura telematyczna, dowód i coroczny przegląd.
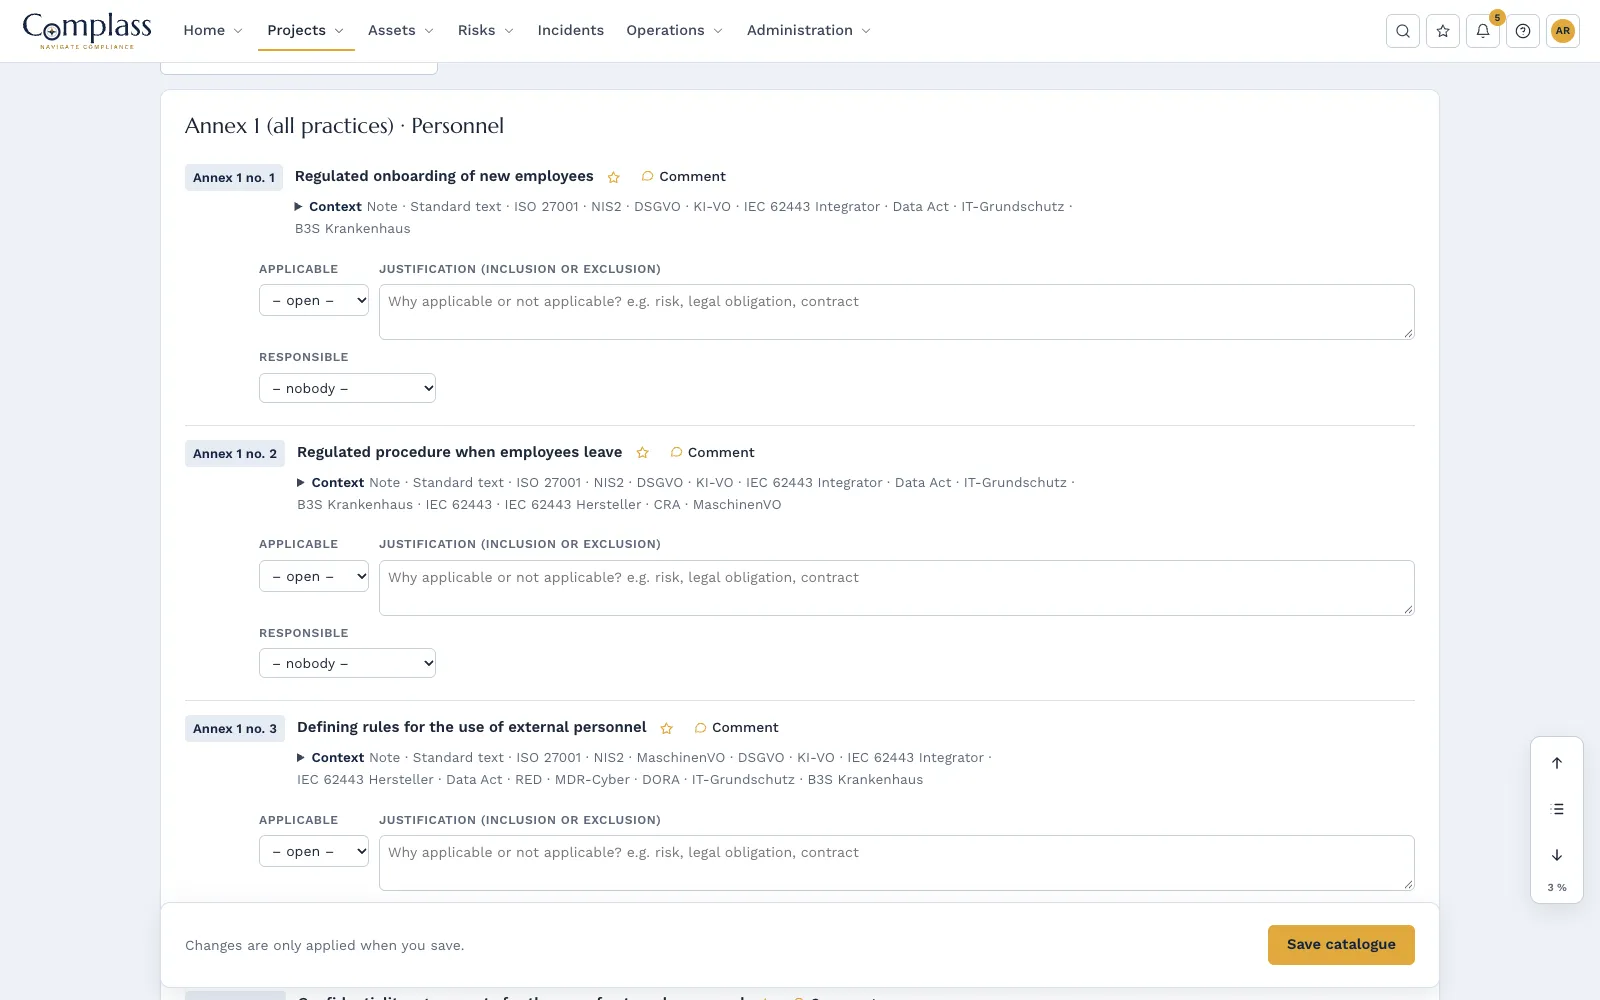
Wszystkie 92 wymagania w brzmieniu oryginału
Wersje KBV i KZBV obok siebie, ze wskazówkami wdrożeniowymi, statusem i dowodem dla każdego wymagania. Niemające zastosowania załączniki i obiekty docelowe wyłączają Państwo z uzasadnieniem.
Szablony
m.in. karta praktyki, wykaz IT i obiektów docelowych, plan sieci, koncepcja backupów, koncepcja dostępu i uprawnień, polityka urządzeń mobilnych, eksploatacja infrastruktury telematycznej i coroczny przegląd.
Szkolenie dla zespołu praktyki
Kurs wytycznych bezpieczeństwa IT z siedmioma jednostkami dla właścicieli praktyk i asystentek lekarskich i stomatologicznych, z dowodem uczestnictwa i efektów nauki. Do tego wykaz IT, zarządzanie awaryjne na wypadek awarii systemu zarządzania praktyką, TI lub internetu i rejestrowanie incydentów.
Fazy w module
- Classification: does the guideline apply, in which version and which annexes?
- Personnel and awareness
- Baseline protection of the practice IT
- Additional requirements for large practices and large devices
- Operate the telematics infrastructure securely
- Evidence and review annually
- Implementation in Complass
Katalog: Requirements of the IT security guideline (Annexes 1 to 5)
Pasujące moduły
Zarządzanie zasobami
Zasoby IT i OT w jednym miejscu, rejestrowane bez agentów, z SBOM, komunikatami producentów, końcem wsparcia, uzgadnianiem licencji, tożsamościami, powiązaniami i strefami według IEC 62443-3-2.
Dowiedz się więcejZarządzanie incydentami
Rejestrowanie incydentów, weryfikacja obowiązków zgłoszeniowych zgodnie z NIS2, CRA i RODO oraz śledzenie terminów zgłoszeń z odliczaniem.
Dowiedz się więcejZarządzanie zgodnością
Wdrażanie regulacji krok po kroku: fazy, szablony, piramida dokumentów, katalogi, analiza luk, cele i plan działań aż po audyt w portalu audytora.
Dowiedz się więcejCzęsto zadawane pytania
Nasz dostawca IT zajmuje się wszystkim. Czy mimo to tego potrzebujemy?
Dostawca może wdrożyć technikę, ale odpowiedzialność pozostaje po stronie kierownictwa praktyki. Zasady dla zespołu, szkolenia i dowody leżą po Państwa stronie. W Complass zapisują Państwo, które wymagania potwierdza dostawca, a które praktyka wdraża sama.
Jesteśmy praktyką dentystyczną. Czy dotyczy nas wersja KBV?
Nie, praktyki dentystyczne wdrażają wytyczne KZBV. Obie wersje mają jednakową strukturę i numerację; Complass pokazuje przy każdym wymaganiu brzmienie KBV, a tam, gdzie się różni, także KZBV.
Czy potrzebujemy certyfikatu?
Nie. Wytyczne nie przewidują certyfikatu. Muszą Państwo jednak móc udokumentować wdrożenie, na przykład wobec Zrzeszenia Lekarzy Kasowych lub Dentystów Kasowych, organu ochrony danych lub po incydencie wobec ubezpieczycieli.
Przetestuj Complass na własnych danych
Mogą Państwo samodzielnie założyć konto testowe, na życzenie z przykładowym projektem dla każdej regulacji. Jeśli wolą Państwo najpierw zobaczyć Complass, proszę umówić demo.