

regulacja
Bezpieczeństwo IT w szpitalu: § 391 SGB V i B3S
Od 2022 r. każdy szpital musi chronić swoje IT zgodnie ze stanem techniki i regularnie uświadamiać wszystkich pracowników. Complass prowadzi Państwa placówkę od zakwalifikowania według ustawy BSI przez zarządzanie ryzykiem i planowanie awaryjne po sieciową technikę medyczną i dowód.

Czego wymaga § 391 SGB V?
§ 391 SGB V zobowiązuje wszystkie szpitale do odpowiednich środków organizacyjnych i technicznych zgodnych ze stanem techniki oraz do obowiązkowych działań awareness dla wszystkich pracowników. Drogę do tego opisuje branżowy standard bezpieczeństwa (B3S) „Opieka medyczna” Niemieckiego Towarzystwa Szpitali, którego przydatność stwierdziło BSI.
Aktualność treści:
Czy dotyczy to nas?
Obowiązki z § 391 SGB V dotyczą wszystkich szpitali według § 108 SGB V. Szpitale od 30 000 przypadków hospitalizacji rocznie są operatorami obiektów krytycznych: obowiązują dla nich obowiązki według §§ 30, 31 i 39 BSIG, między innymi systemy wykrywania ataków i dowód co trzy lata.
Od 50 pracowników lub 10 mln euro rocznego obrotu i sumy bilansowej szpital jest jako świadczeniodawca usług zdrowotnych dodatkowo podmiotem ważnym lub szczególnie ważnym według ustawy BSI, z zarządzaniem ryzykiem, obowiązkami zgłoszeniowymi, rejestracją i obowiązkami zarządu. Medyczne centra opieki i praktyki w opiece ambulatoryjnej wdrażają zamiast tego wytyczne bezpieczeństwa IT według § 390 SGB V.
Niniejszy przegląd nie zastępuje porady prawnej. Rozstrzygający jest tekst prawny lub normatywny; w Complass stosowalność sprawdza się za pomocą wskazówek opartych na odnośnikach do przepisów.
Podstawa prawna
- § 391 SGB V§ 391 SGB V IT-Sicherheit in Krankenhäusern(1) Krankenhäuser sind verpflichtet, nach dem Stand der Technik angemessene organisatorische und technische Vorkehrungen zur Vermeidung von Störungen der Verfügbarkeit, Integrität und Vertraulichkeit ihrer informationstechnischen Systeme, Komponenten oder Prozesse zu treffen, die für die Funktionsfähigkeit des jeweiligen Krankenhauses und den Schutzbedarf der verarbeiteten Patienteninformationen maßgeblich sind. (2) …Otwórz oryginał (gesetze-im-internet.de) ↗Obowiązki wszystkich szpitali, awareness (ust. 2), odesłanie do ustawy BSI (ust. 4 i 5)
- § 28 BSIG§ 28 BSIG Besonders wichtige Einrichtungen und wichtige Einrichtungen(1) Als besonders wichtige Einrichtung gelten - 1. Betreiber kritischer Anlagen, - 2. qualifizierte Vertrauensdiensteanbieter, Top Level Domain Name Registries oder DNS-Diensteanbieter, - 3. Anbieter öffentlich zugänglicher Telekommunikationsdienste oder Betreiber öffentlicher Telekommunikationsnetze, die - a) mindestens 50 Mitarbeiter beschäftigen oder - b) einen Jahresumsatz und eine Jahresbilanzsumme von jeweils …Otwórz oryginał (gesetze-im-internet.de) ↗Kwalifikacja jako podmiot ważny lub szczególnie ważny
- § 30 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Otwórz oryginał (gesetze-im-internet.de) ↗Środki zarządzania ryzykiem
- § 31 BSIG§ 31 BSIG Besondere Anforderungen an die Risikomanagementmaßnahmen von Betreibern kritischer Anlagen(1) Für Betreiber kritischer Anlagen gelten für die informationstechnischen Systeme, Komponenten und Prozesse, die für die Funktionsfähigkeit der von ihnen betriebenen kritischen Anlagen maßgeblich sind, im Vergleich zu anderen informationstechnischen Systemen, Komponenten und Prozessen besonders wichtiger Einrichtungen auch über das Schutzniveau dieser Einrichtungen hinausgehende Maßnahmen nach § 30 Absatz 1 Satz 1 …Otwórz oryginał (gesetze-im-internet.de) ↗Szczególne wymagania wobec operatorów obiektów krytycznych
- § 39 BSIG§ 39 BSIG Nachweispflichten für Betreiber kritischer Anlagen(1) Betreiber kritischer Anlagen haben die Umsetzung der Maßnahmen in Bezug auf kritische Anlagen nach § 30 Absatz 1 Satz 1 in Verbindung mit § 31 Absatz 1 und 2 Satz 1 zu einem vom Bundesamt im Benehmen mit dem Bundesamt für Bevölkerungsschutz und Katastrophenhilfe festgelegten Zeitpunkt, frühestens drei Jahre nachdem sie erstmals oder spätestens drei Jahre nachdem sie erneut als ein Betreiber einer kritischen …Otwórz oryginał (gesetze-im-internet.de) ↗Dowód co trzy lata
- B3S „Opieka medyczna” V1.3.1 (DKG)Branżowy standard bezpieczeństwa, przydatność stwierdzona przez BSI
Kluczowe terminy
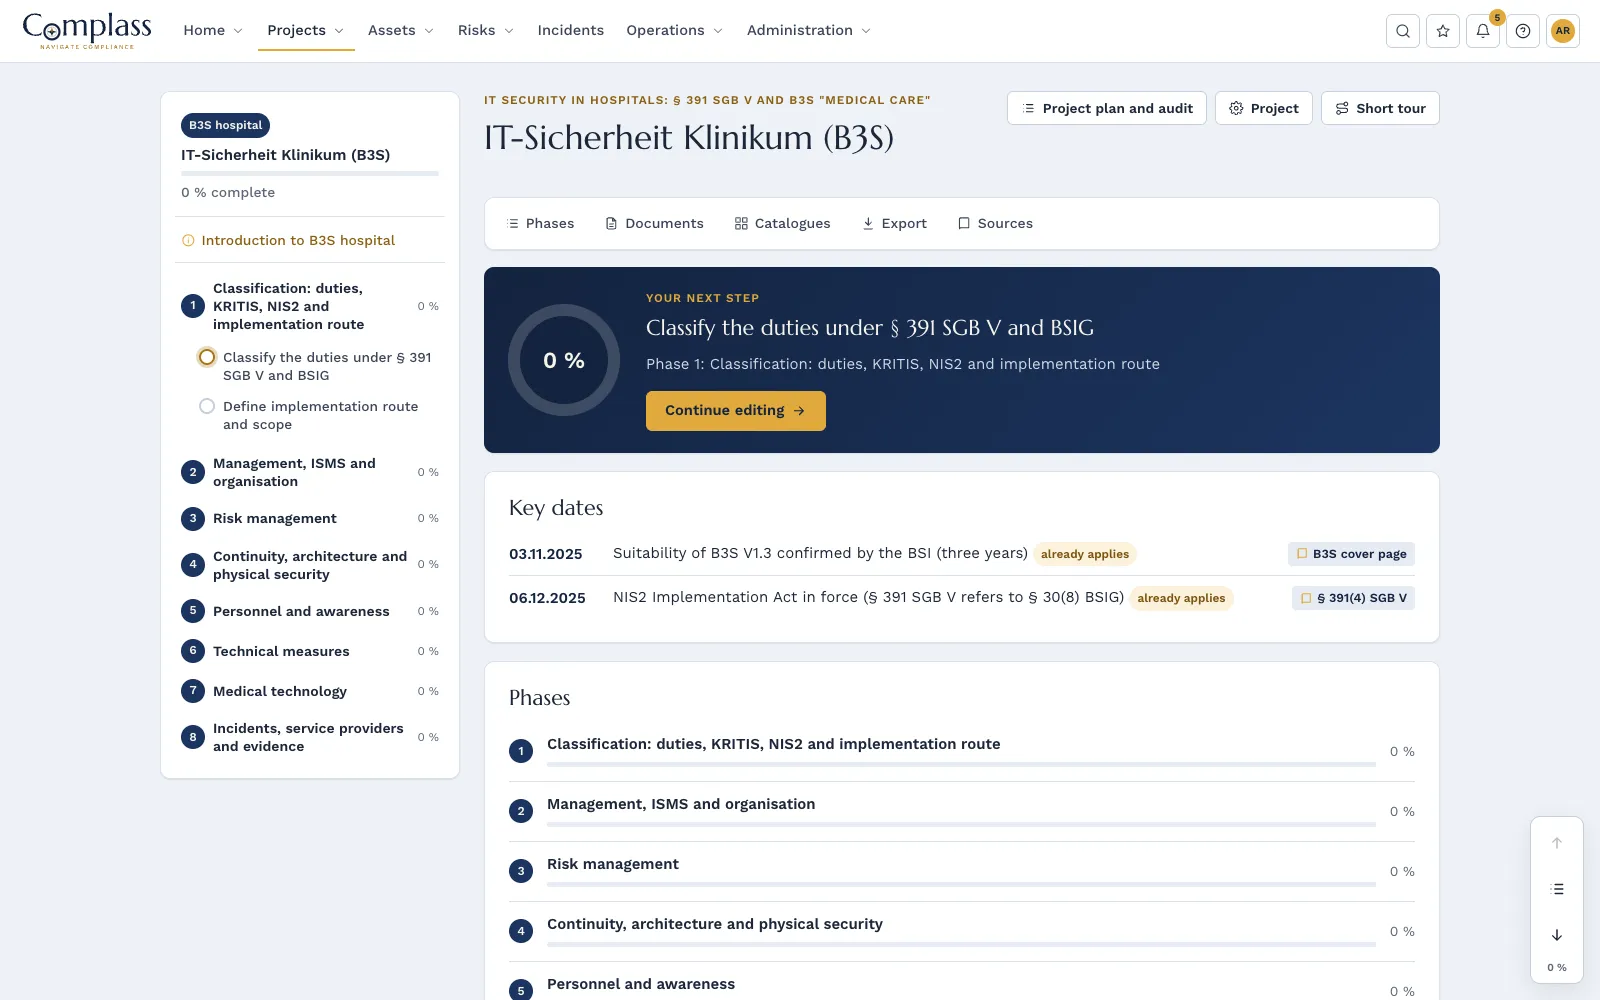
- Suitability of B3S V1.3 confirmed by the BSI (three years) · B3S cover page
- NIS2 Implementation Act in force (§ 391 SGB V refers to § 30(8) BSIG) · Section 391(4) SGB V (German Social Code Book V)§ 391 SGB V IT-Sicherheit in Krankenhäusern(1) Krankenhäuser sind verpflichtet, nach dem Stand der Technik angemessene organisatorische und technische Vorkehrungen zur Vermeidung von Störungen der Verfügbarkeit, Integrität und Vertraulichkeit ihrer informationstechnischen Systeme, Komponenten oder Prozesse zu treffen, die für die Funktionsfähigkeit des jeweiligen Krankenhauses und den Schutzbedarf der verarbeiteten Patienteninformationen maßgeblich sind. (2) …Otwórz oryginał (gesetze-im-internet.de) ↗
Operatorzy obiektów krytycznych dokumentują wdrożenie wobec BSI co trzy lata. Dla pozostałych szpitali § 391 SGB V nie przewiduje regularnego dowodu; dokumentacja musi jednak być w każdej chwili wiarygodna.
Jak Complass pomaga
- 8faz
- 18kroków z przewodnikiem
- 15szablonów dokumentów
- 49wymagań w katalogu
Osiem faz do dowodu
Kwalifikacja według SGB V i ustawy BSI, kierownictwo i ISMS, zarządzanie ryzykiem, ciągłość i architektura, personel i awareness, środki techniczne, technika medyczna oraz incydenty, dostawcy i dowód.
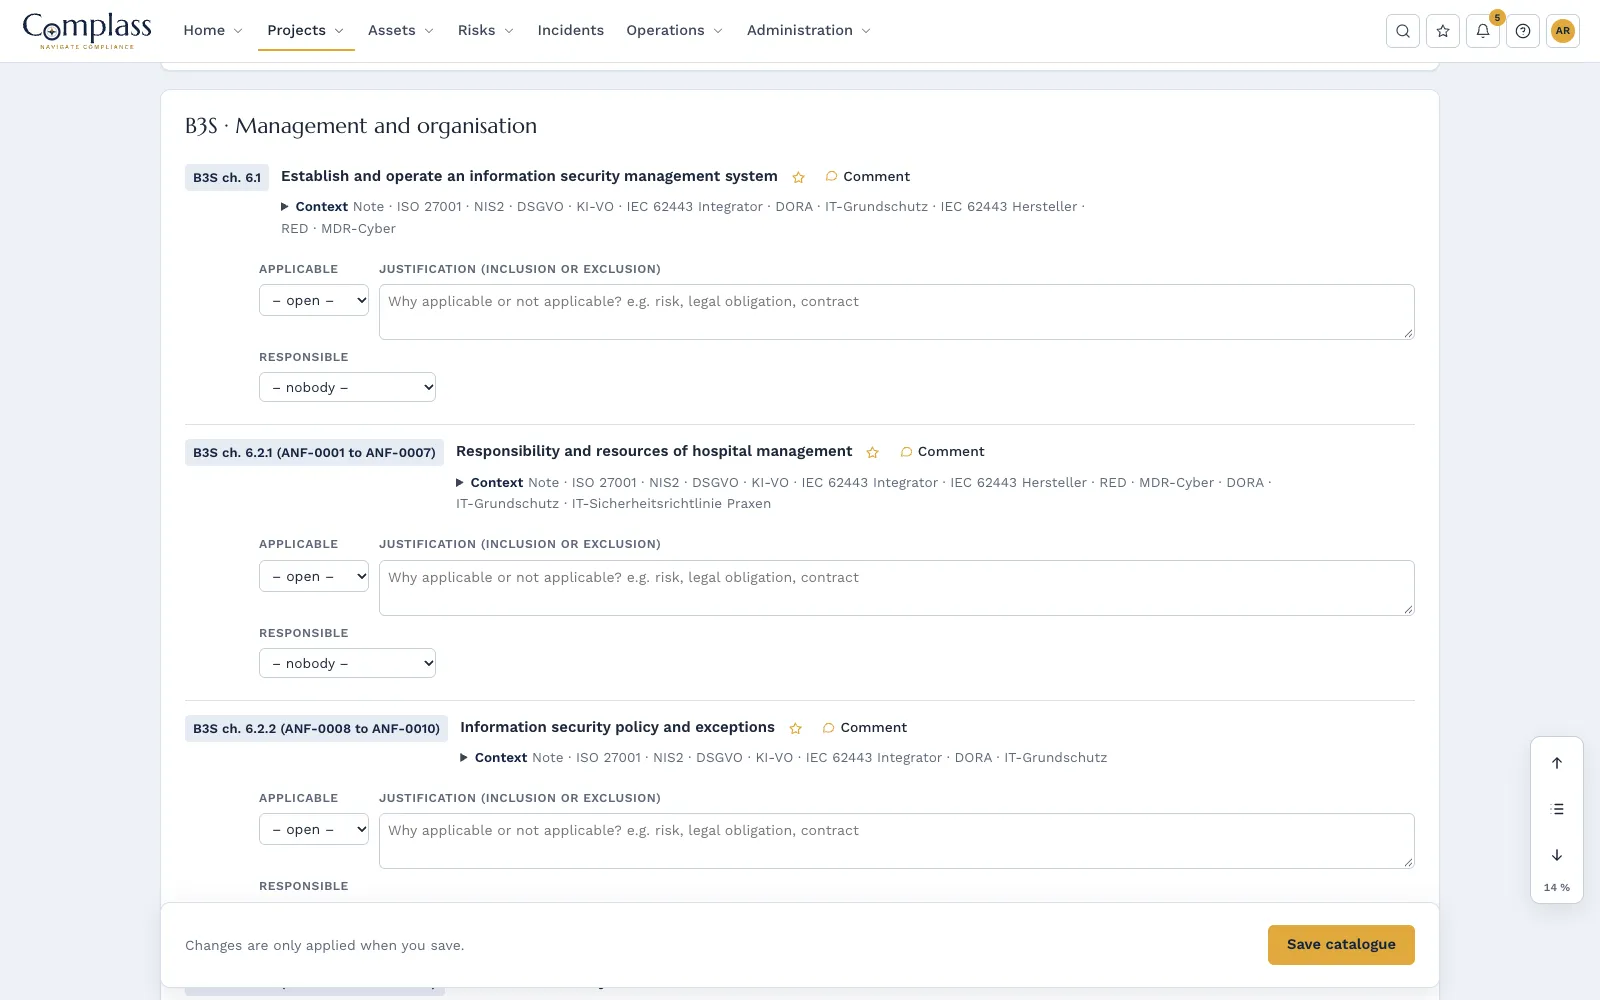
Wymagania własnymi słowami z odesłaniem do rozdziału i ANF
Wszystkie wymagania B3S ujęte w 49 pakietach roboczych, do tego obowiązki z § 391 SGB V w brzmieniu oryginału. Proszę położyć obok oryginalny tekst DKG podczas audytu.
Zarządzanie ryzykiem w skali szpitala
Ocena obejmująca bezpieczeństwo pacjentów i skuteczność leczenia, akceptacja ryzyk szczątkowych przez zarząd, inwentarz wartości dla systemów IT i urządzeń medycznych z krytycznością. Szablony m.in. dla polityki, planowania awaryjnego i wznowienia, rejestrowania zdarzeń i wykrywania ataków oraz sieciowej techniki medycznej.
Dokumentować raz, wykorzystywać wielokrotnie
Działania liczą się przez wspólny katalog działań także dla NIS2. Do tego zarządzanie ciągłością działania, incydenty z terminami zgłoszeń według § 32 BSIG i kurs awareness dla wszystkich grup zawodowych z dowodem.
Fazy w module
- Classification: duties, KRITIS, NIS2 and implementation route
- Management, ISMS and organisation
- Risk management
- Continuity, architecture and physical security
- Personnel and awareness
- Technical measures
- Medical technology
- Incidents, service providers and evidence
Katalog: § 391 SGB V and B3S "Medical care"
Pasujące moduły
Zarządzanie ryzykiem
Rejestr ryzyk z oceną jakościową lub ilościową, apetytem na ryzyko i planem postępowania, powiązany z zasobami, podatnościami i incydentami.
Dowiedz się więcejZarządzanie incydentami
Rejestrowanie incydentów, weryfikacja obowiązków zgłoszeniowych zgodnie z NIS2, CRA i RODO oraz śledzenie terminów zgłoszeń z odliczaniem.
Dowiedz się więcejZarządzanie zasobami
Zasoby IT i OT w jednym miejscu, rejestrowane bez agentów, z SBOM, komunikatami producentów, końcem wsparcia, uzgadnianiem licencji, tożsamościami, powiązaniami i strefami według IEC 62443-3-2.
Dowiedz się więcejCzęsto zadawane pytania
Jesteśmy poniżej progu KRITIS. Czy B3S mimo to nas dotyczy?
§ 391 SGB V obowiązuje wszystkie szpitale i wymaga środków zgodnych ze stanem techniki. B3S jest drogą uznaną przez BSI za odpowiednią i dlatego także dla mniejszych placówek stanowi naturalną miarę.
Czy Complass zawiera tekst B3S?
Nie. B3S jest dziełem DKG. Complass opisuje wymagania własnymi słowami i odsyła do rozdziałów i numerów ANF. Standard otrzymują Państwo bezpłatnie w DKG; wyciągi z niego mogą Państwo zapisać w swoim projekcie.
Musimy spełniać także NIS2. Czy to podwójna praca?
Nie. Działania, które dokumentują Państwo w projekcie B3S, Complass przypisuje przez wspólny katalog działań także do regulacji NIS2.
Przetestuj Complass na własnych danych
Mogą Państwo samodzielnie założyć konto testowe, na życzenie z przykładowym projektem dla każdej regulacji. Jeśli wolą Państwo najpierw zobaczyć Complass, proszę umówić demo.