

Funkcje
Zarządzanie zgodnością
Complass prowadzi Państwa zespół przez ramy regulacyjne obowiązujące w Państwa firmie, od stosowalności po audyt, bez konieczności wcześniejszego studiowania norm.

Kilka ram regulacyjnych naraz, każde z własnymi wymaganiami, dokumentami i dowodami, a często nikt w firmie nie zna ich wszystkich szczegółowo.
Jak Complass pomaga
Projekty z przewodnikiem dla każdych ram regulacyjnych
Fazy i kroki wyjaśniają, co jest wymagane, dlaczego i jak postępować w praktyce, z listami kontrolnymi i „następnym krokiem”.
Szablony ze wskazówkami i zatwierdzaniem
Polityka, zakres, plan awaryjny i więcej: każda sekcja ze wskazówkami i przykładowym tekstem. Wersja robocza, przegląd, zatwierdzenie i wersje, z możliwością eksportu do pliku Word.
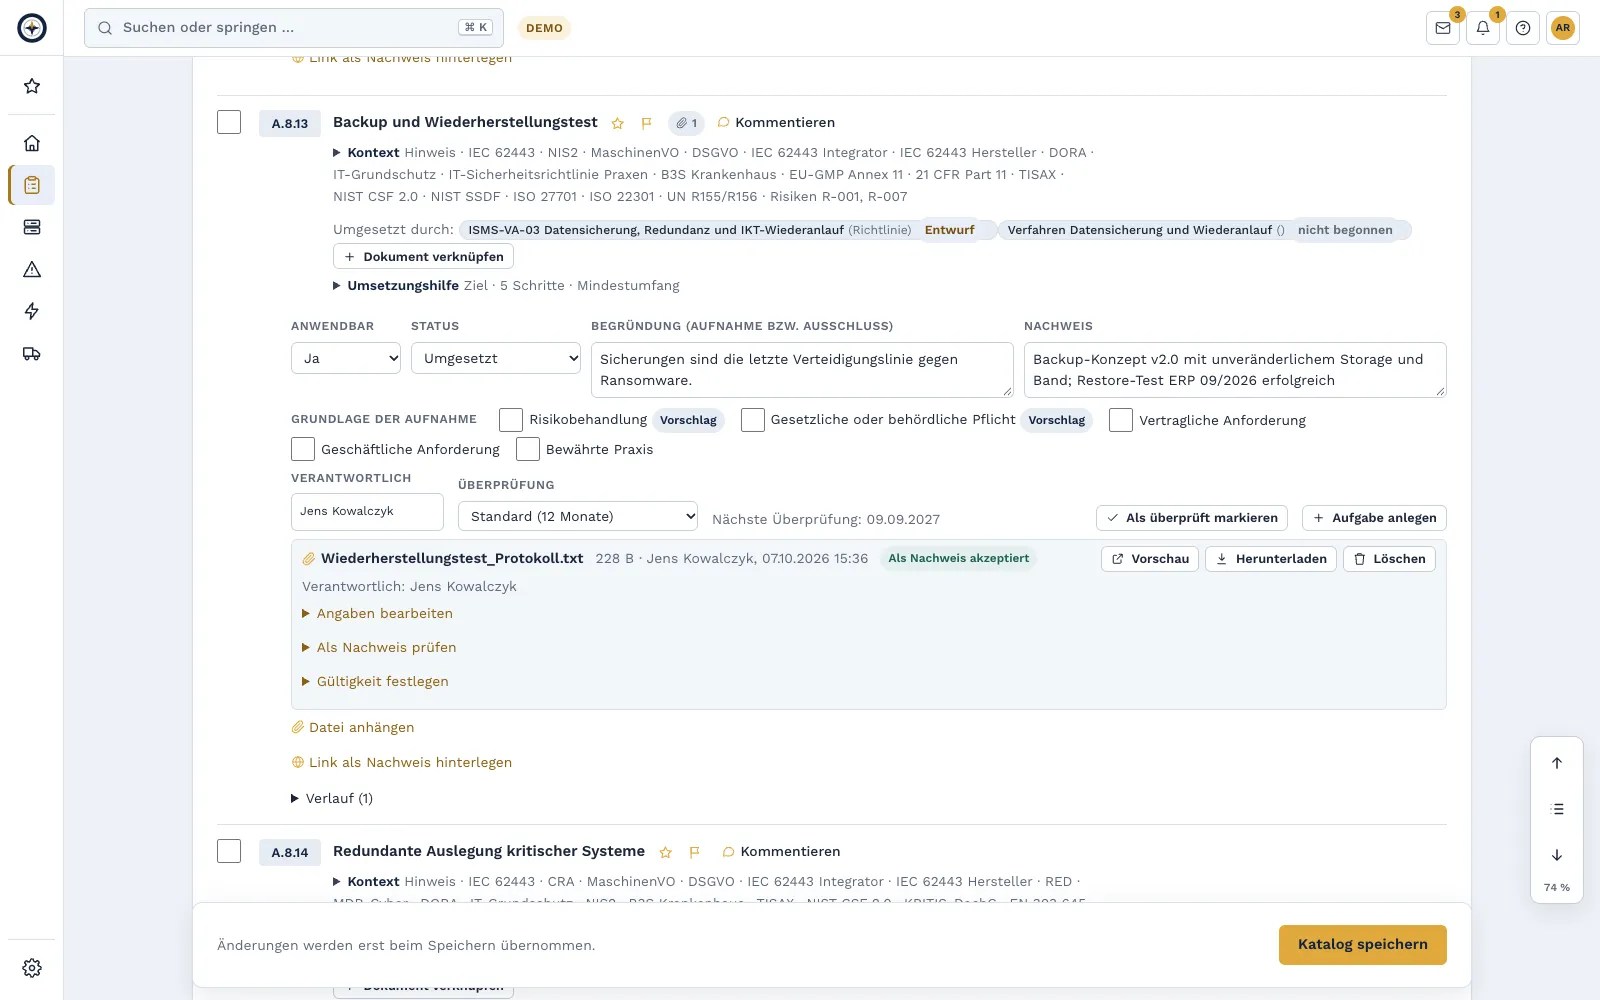
Katalogi wymagań i deklaracja stosowania
Stosowalność, uzasadnienie, status i dowód dla każdego wymagania, do tego osoba odpowiedzialna i cykl przeglądu. Dowody, takie jak certyfikaty i raporty z badań, mają datę ważności; Complass przypomina z wyprzedzeniem. SoA jest sprawdzana jak dokument, zatwierdzana jako wersja i zapisywana z sumą kontrolną. 40 działań przekrojowych łączy katalogi: co jest załatwione dla jednej regulacji, liczy się także dla pozostałych.
Pomoc we wdrożeniu dla każdego wymagania
Do każdego wymagania Complass wyjaśnia, co ono oznacza, co chce zobaczyć audytor i jak postępować w praktyce, dla NIS2, ISO 27001, IEC 62443, DORA, TISAX i innych regulacji.
Wykonane działania trafiają do katalogu
Gdy zadanie zostanie wykonane lub dojdzie dowód, Complass proponuje nowy status wdrożenia. Osoba odpowiedzialna potwierdza go jednym kliknięciem, a SoA przechodzi do rewizji. Nic nie zmienia się bez potwierdzenia.
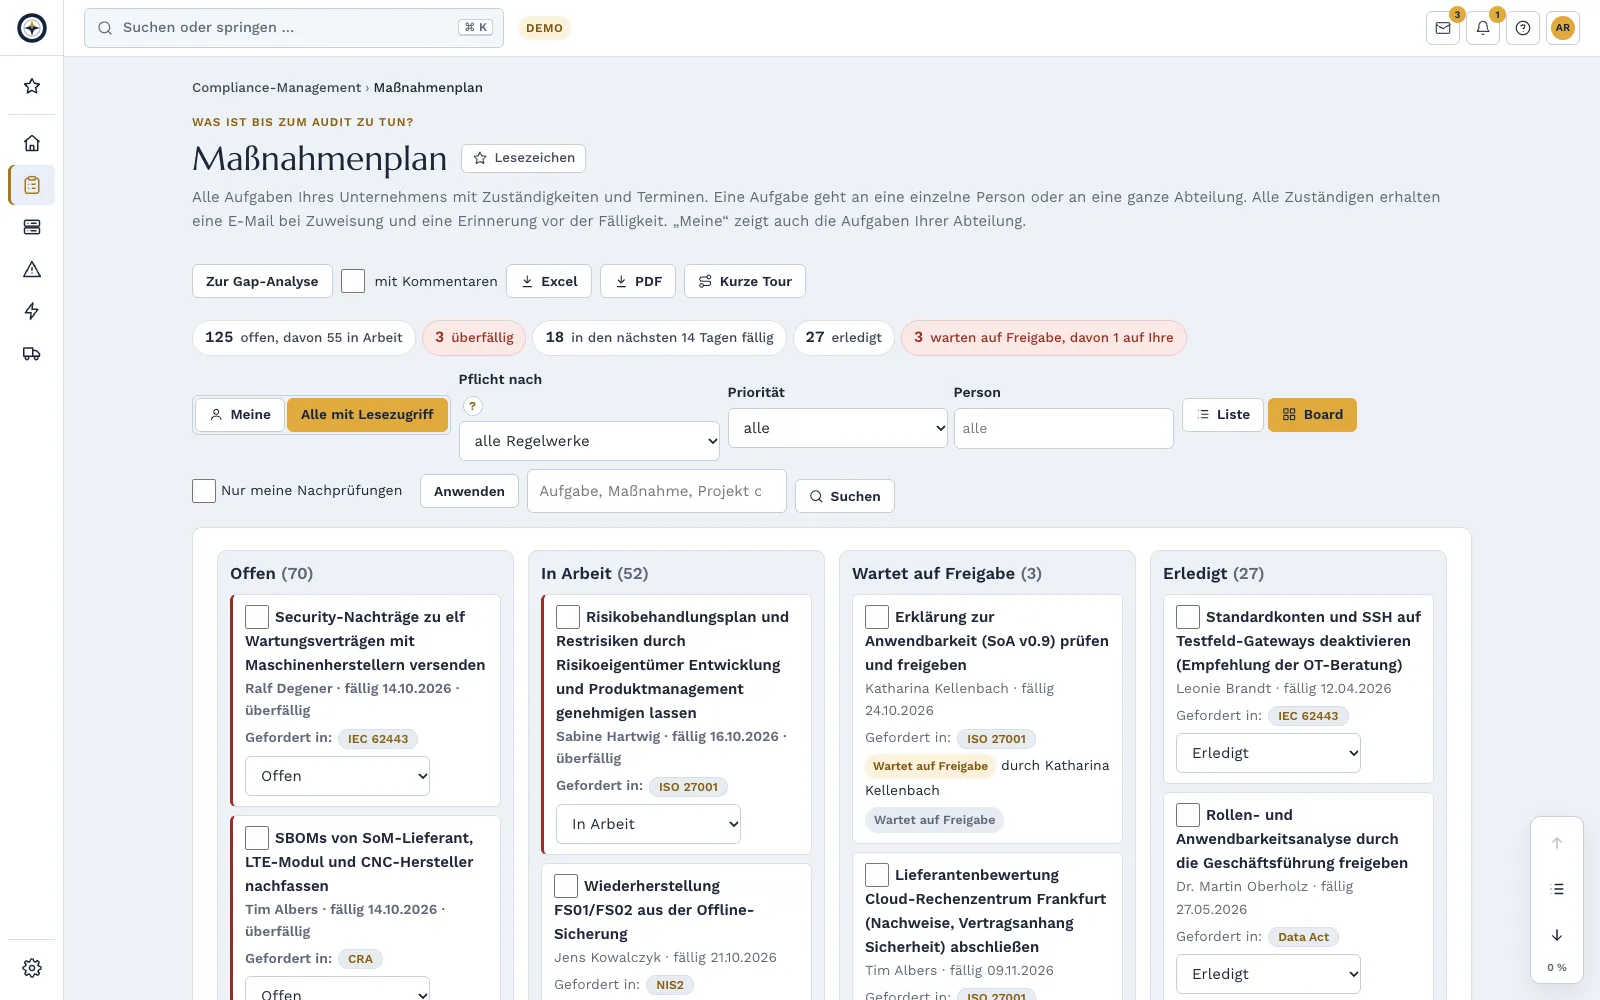
Analiza luk i plan działań
Oceniają Państwo poziom dojrzałości każdego działania, rozpoznają największe luki we wszystkich ramach regulacyjnych i przenoszą je do planu działań: z osobami odpowiedzialnymi, terminem, przypomnieniem e-mail i zadaniami cyklicznymi, na przykład dla testów odtwarzania lub przeglądów uprawnień. Stany wyników z datą pokazują, co zmieniło się od ostatniego audytu.
Zadania z zatwierdzeniem
Na życzenie ukończone zadanie trafia do drugiej osoby, zwykle osoby odpowiedzialnej. Zatwierdza ona zadanie lub zwraca je z komentarzem do poprawy; samodzielne zatwierdzenie nie jest możliwe. Filtry według priorytetu, osoby i własnych tagów oraz archiwum ukończonych zadań zapewniają przejrzystość planu.
Wszystkie terminy w zasięgu wzroku
Terminy z ponad 20 obszarów na jednej liście: zadania, terminy zgłoszeń, ryzyka, dokumenty, dowody, aktywa, audyty, podatności i inne, posortowane według „przeterminowane”, „w tym tygodniu” i miesiąca. Jako subskrypcja kalendarza w Outlook, Apple lub Google, domyślnie tylko z rodzajem i numerem.
Pakiet audytowy jednym kliknięciem
Terminy audytów w planie projektu, raport statusu i katalogi jako PDF i Excel, pakiet zgodności jako ZIP ze wszystkimi plikami dowodów i sumami kontrolnymi oraz eksport audytu dla audytorów: wszystko zgodnie z uprawnieniami do odczytu w jednym pliku ZIP, ze stroną startową offline. Manifest z sumami kontrolnymi potwierdza, że pakiet jest niezmieniony; sprawdzają to Państwo w portalu przyciskiem „Sprawdź pakiet”.
Raport dla zarządu zgodnie z ISO/IEC 27001 9.3
PDF dla kierownictwa ze stanem wdrożenia, ryzykami, incydentami, podatnościami, audytami i terminami, a także przebiegiem najważniejszych wskaźników. Okres do wyboru, ocenę i decyzje wpisują Państwo sami. Przegląd zarządzania z decyzjami zapisują Państwo jako dowód. Administratorzy widzą wskaźniki także dla każdej lokalizacji. Raport i przebieg wskaźników mogą Państwo dodatkowo pobrać jako plik Excel.
Kokpit zarządczy zgodnie z § 38 BSIG
Uchwała w sprawie działań, kwartalny nadzór i dowody szkoleń zarządu na jednej stronie. Każdy członek potwierdza osobiście kluczem passkey lub kodem z aplikacji, a Complass zapisuje dowód z sumą kontrolną jako PDF.
Podstawa prawna i normatywna
- § 30 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Otwórz oryginał (gesetze-im-internet.de) ↗
- Art. 21 NIS2-RichtlinieArtykuł 21 Dyrektywa NIS 2 Środki zarządzania ryzykiem w cyberbezpieczeństwie1. Państwa członkowskie zapewniają, aby podmioty kluczowe i ważne wprowadzały odpowiednie i proporcjonalne środki techniczne, operacyjne i organizacyjne w celu zarządzania ryzykiem dla bezpieczeństwa sieci i systemów informatycznych wykorzystywanych przez te podmioty do prowadzenia działalności lub świadczenia usług oraz w celu zapobiegania wpływowi incydentów na odbiorców ich usług lub na inne usługi bądź …Otwórz oryginał (EUR-Lex) ↗
- Anhang I Teil I CRAZałącznik I Część I Akt o cyberodporności Wymagania w zakresie cyberbezpieczeństwa dotyczące cech produktów z elementami cyfrowymi1) Produkty z elementami cyfrowymi należy projektować, opracowywać i produkować tak, by zapewniały odpowiedni poziom cyberbezpieczeństwa stosownie do ryzyka; 2) Na podstawie oceny ryzyka w cyberprzestrzeni, o której mowa w art. 13 ust. 2, i w stosownych przypadkach produkty z elementami cyfrowymi: - a) są udostępniane bez żadnych znanych i możliwych do wykorzystania podatności; - b) są udostępniane na rynku w …Otwórz oryginał (EUR-Lex – OJ L 2024/2847, 20.11.2024, corrigenda incorporated: OJ L 2025/90555, 2.7.2025; OJ L 2025/90828, 17.10.2025) ↗
- Anhang III Abschn. 1.1.9 MaschinenVOZałącznik III Sekcja 1.1.9 Rozporządzenie w sprawie maszyn Zabezpieczenie przed uszkodzeniemMaszynę lub produkt powiązany należy zaprojektować i wytworzyć tak, aby połączenie z nimi innego urządzenia, za pośrednictwem dowolnej funkcji samego urządzenia połączonego lub za pośrednictwem dowolnego urządzenia zdalnego, które utrzymuje łączność z maszyną lub produktem powiązanym, nie prowadziło do sytuacji zagrożenia. Część składową sprzętu komputerowego, która nadaje sygnał lub przekazuje dane istotne dla …Otwórz oryginał (EUR-Lex – OJ L 165, 29.6.2023; Art. 3, 8, 20, 25a–25e and 47 as consolidated on 27.07.2026) ↗
- ISO/IEC 27001:2022
- IEC 62443-3-3


Nadzór nad dokumentami (ISO/IEC 27001, 7.5.3)
Udokumentowane informacje muszą podlegać nadzorowi: być dostępne, chronione, zatwierdzone i aktualne. Complass odwzorowuje to w portalu, od polityki aż po instrukcję roboczą.
Identyfikatory dokumentów, klasyfikacja i właściciele
Każdy dokument z unikalnym identyfikatorem, poziomem klasyfikacji i osobą odpowiedzialną.
Cykl przeglądu z ponownym przedłożeniem
Przeglądy, których termin się zbliża, pojawiają się w porę jako zadanie.
Zatwierdzanie według zasady czterech oczu z powodem zmiany i porównaniem wersji
Każda nowa wersja wymaga powodu zmiany i drugiej osoby do zatwierdzenia. Dwie zatwierdzone wersje porównują Państwo sekcja po sekcji; wersje zastąpione i wycofane pozostają możliwe do prześledzenia.
Potwierdzenie „przeczytano i zrozumiano”
Osoby, które muszą znać dokument, potwierdzają to; status jest widoczny dla każdej osoby.
Piramida dokumentów jako drzewo
Polityka, wytyczne, procedury i instrukcje robocze są ze sobą powiązane. Gdy dokument wyższego poziomu zostaje ponownie zatwierdzony, dokumenty poniżej pokazują „Uzgodnienie otwarte”, a osoby odpowiedzialne otrzymują powiadomienie. Rejestr pokazuje drzewo z filtrami, takimi jak „Uzgodnienie otwarte” i „bez dowodu”; eksporty zawierają poziom i dokument nadrzędny.
Dowody z bieżącej działalności
Proszę powiązać polityki i procedury z zadaniami backupów, testami odtwarzania, planami ciągłości działania, zasobami i dostawcami. Ich aktualny stan jest widoczny w dokumencie i przy każdym zatwierdzeniu. W katalogu i w SoA pole „Wdrożone przez” pokazuje, które dokumenty realizują dane wymaganie.
Jedna polityka dla wielu regulacji od Professional
Polityki, takie jak backup, dostęp czy kryptografia, prowadzą Państwo raz w bibliotece i stosują w każdej regulacji: jedna wersja, jeden termin przeglądu, jedno zatwierdzenie, jedno zapoznanie się.
Listy kontrolne w szablonach
Z niewdrożonego wiersza powstaje zadanie; wiersz wskazuje test kontrolny, który go sprawdza.
Od terminu do dowodu
Przykład na danych fikcyjnej firmy: tak cykliczny obowiązek, jak coroczny test penetracyjny, przechodzi przez Complass.

Ocenić i powiązać SoA

Krótki film pokazuje niemiecki interfejs użytkownika.
Audyty, dowody i cele
Od audytu wewnętrznego po działanie korygujące w jednym łańcuchu, z dowodami, które same się aktualizują.
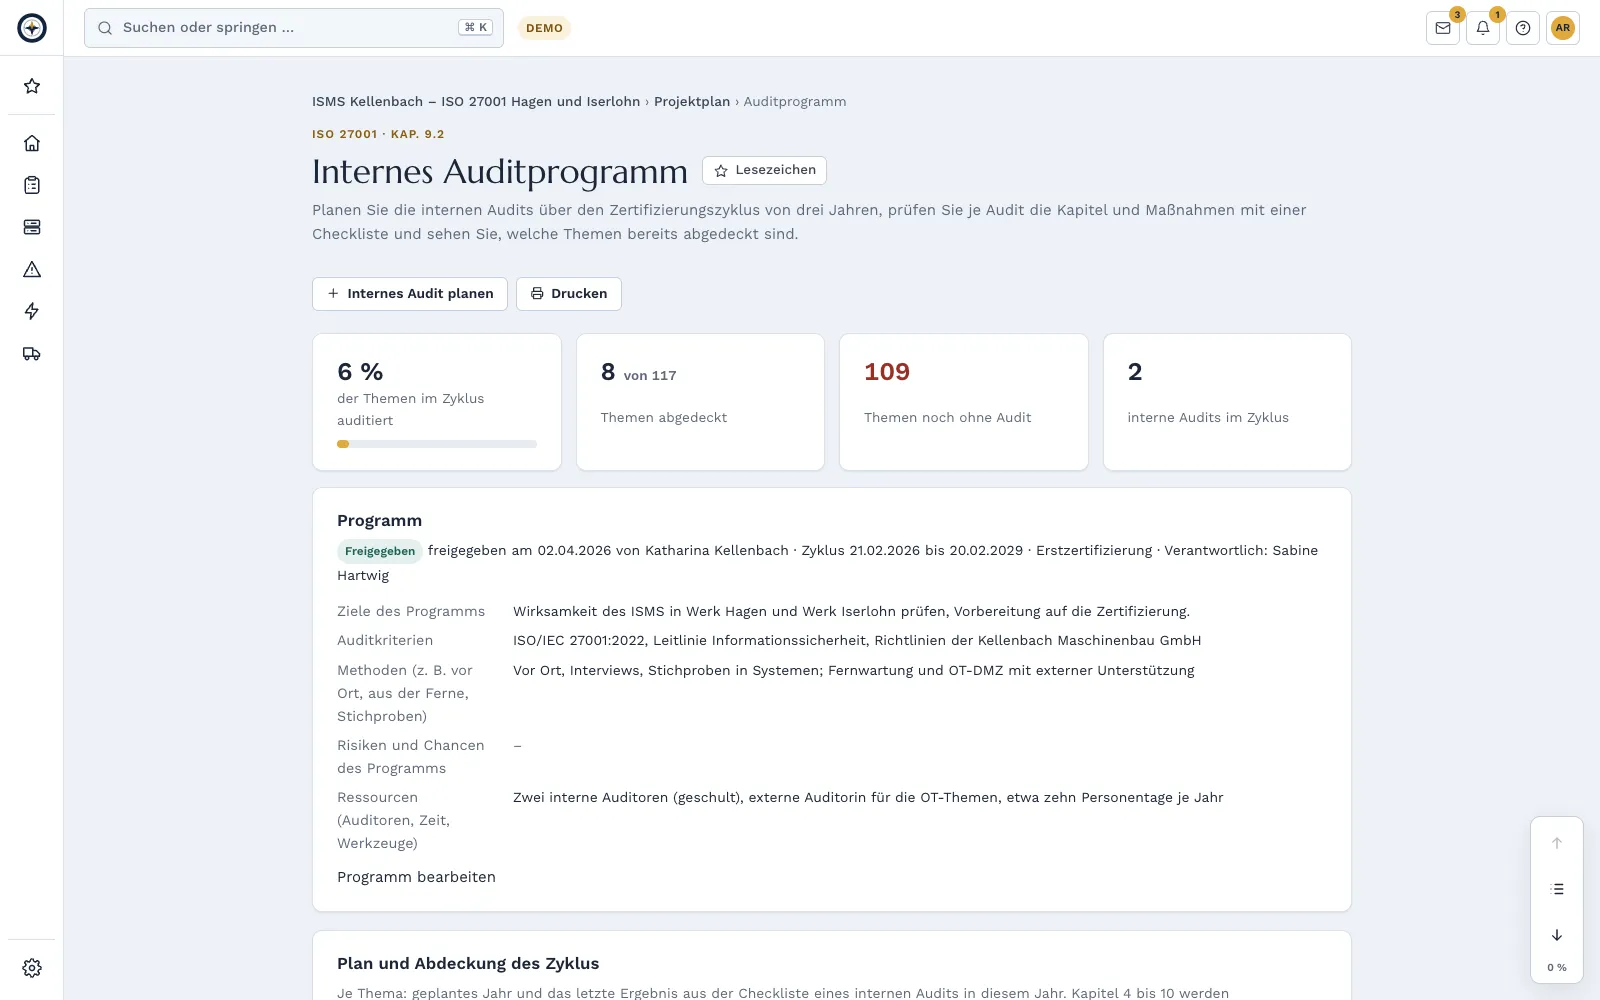
Program audytów wewnętrznych
Planują Państwo audyty wewnętrzne w trzyletnim cyklu certyfikacji, z zatwierdzeniem programu przez kierownictwo lub administratora. Każdy audyt wewnętrzny ma plan audytu i listę kontrolną dla każdego rozdziału i działania, a przegląd pokazuje, co w cyklu zostało już zaudytowane. Dla ISO/IEC 27001, ISO 22301 i innych norm ISO dotyczących systemów zarządzania.
Rejestr ustaleń
Odstępstwa i spostrzeżenia z audytów, pentestów, ćwiczeń, nieosiągniętych wskaźników lub własnych ustaleń w jednym rejestrze, z przyczyną, działaniem korygującym i weryfikacją skuteczności. O zaległych działaniach korygujących Complass powiadamia osobę odpowiedzialną, po 14 dniach także administratorów i kierownictwo. Raport z audytu powstaje jako PDF.
Automatyczne dowody z Microsoft 365 i GitHub od Professional: Automatyczne dowody, porównaj pakiety
Raz dziennie, wyłącznie w trybie odczytu, Complass odczytuje ustawienia Państwa tenanta Microsoft Entra ID i organizacji GitHub, na przykład rejestrację MFA, dostęp warunkowy, liczbę administratorów globalnych, obowiązek uwierzytelniania dwuskładnikowego lub chronione gałęzie. Każde sprawdzenie jest widoczne ze wskaźnikiem statusu i historią przy odpowiednich wymaganiach Państwa regulacji. Przechowywane są liczby, nie imiona i nazwiska osób.
Dowody sprawdzane przez drugą osobę
Druga osoba sprawdza pliki dowodów i akceptuje je lub odrzuca z uzasadnieniem. Brakujące dowody zamawiają Państwo przed audytem u osób odpowiedzialnych za pomocą wewnętrznej prośby o dowód. Eksporty pokazują, które dowody są starsze niż okres audytu.
Rejestr certyfikatów wkrótce
Własne certyfikaty i certyfikaty Państwa dostawców na jednej liście, z ważnością, audytami nadzoru i recertyfikacji oraz przypomnieniem przed każdym audytem. Dane z pliku PDF certyfikatu Complass odczytuje na własnym serwerze, bez usługi AI; sprawdzają je Państwo przed zapisaniem.
Testy kontrolne
Complass automatycznie sprawdza w nocy, czy Państwa dane nadal potwierdzają dane działanie, na przykład testy odtwarzania lub ocenione ćwiczenia kryzysowe. Każdy test liczy się jako dowód.
Cele i wskaźniki
Mierzalne cele dla ISO/IEC 27001, ISO 9001 i ISO 22301 z wartością docelową, osobą odpowiedzialną i terminem, mierzone wskaźnikiem z Complass lub własnymi wprowadzonymi wartościami. Wskaźnik statusu z symbolem i tekstem pokazuje, czy cel jest osiągnięty. Typowe cele przejmują Państwo z propozycji.
Dowód odpowiedzialności dla kierownictwa
Zapieczętowany PDF potwierdza, kiedy zarząd uchwalił działania, sprawował nad nimi nadzór i odbył szkolenie.
Co się zmieniło
Gdy zmienia się ustawa, norma lub wytyczna organu w odniesieniu do Państwa regulacji, Complass pokazuje, których wymagań to dotyczy.
Portal audytora: Państwa audyt odbywa się w Complass.
Zaproście Państwo jednostki certyfikujące, biegłych rewidentów lub audytorów klientów bezpośrednio do audytu w Complass – bez wymiany e-maili w tę i z powrotem i bez plików ZIP. Dostępy dla audytorów są bezpłatne, przypisane do dokładnie tego audytu i wygasają automatycznie w dniu zakończenia.
Audytorzy tworzą swoją listę wymagań bezpośrednio w Complass – z szablonów dla ISO 27001, NIS2 i IEC 62443 lub przez import. Dla każdego audytu udostępniają Państwo tylko te dowody, które są potrzebne; odpowiedzią na wymaganie dowód jest zatwierdzony. Pytania znajdują się bezpośrednio przy dokumencie, notatek wewnętrznych audytorzy nigdy nie widzą.
Audytorzy logują się na własne konto audytora i w sekcji „Moje audyty” widzą wszystkie swoje audyty u różnych klientów; firma audytorska sama zarządza swoimi członkami. Dla próbek lista jest zamrażana i losowanie z niej jest możliwe do prześledzenia, a protokół każdy może przeliczyć. Pliki dla audytorów na życzenie zawierają znak wodny z imieniem i nazwiskiem, firmą i identyfikatorem śladu. W kolejnym roku przejmują Państwo listę wymagań i jednym kliknięciem ponownie przekazują niezmienione odpowiedzi.
Ustalenia proponują audytorzy; Państwo przenoszą je do swojego rejestru ustaleń albo odrzucają z uzasadnieniem. Na koniec audytor potwierdza zakończenie audytu po ponownym zalogowaniu; wynik jest zapisany jako PDF wśród Państwa dowodów, wraz z zapieczętowanym pakietem przekazania z sumami kontrolnymi. Każde wejrzenie audytorów jest zapisane w protokole audytora.
Często zadawane pytania
Czy można pracować nad kilkoma ramami regulacyjnymi jednocześnie?
Tak. Każde ramy regulacyjne to osobny projekt; przegląd „Ramy regulacyjne” pokazuje, które działanie odpowiada którym wymaganiom. Status i dowody można powiązać między projektami zamiast je kopiować.
Czy możemy wykorzystać istniejące dokumenty?
Tabele, takie jak listy zasobów lub plany działań, importują Państwo z Excela lub CSV. Istniejące polityki wprowadzają Państwo jako własny dokument do nadzoru nad dokumentacją. Inne materiały dołączają Państwo jako plik dowodowy do odpowiedniego wymagania.
Jak nasz audytor uzyska dostęp?
Zapraszają Państwo go do audytu bezpłatnie: na czas określony, z ograniczeniem do tego audytu i z protokołem każdego dostępu. Jeśli ma już konto audytora, widzi Państwa audyt tam, obok swoich pozostałych. Alternatywnie eksportują Państwo pakiet zgodności.
Przetestuj Complass na własnych danych
Mogą Państwo samodzielnie założyć konto testowe, na życzenie z przykładowym projektem dla każdej regulacji. Jeśli wolą Państwo najpierw zobaczyć Complass, proszę umówić demo.