

Funzionalità
Compliance management
Complass guida il vostro team attraverso i framework applicabili alla vostra azienda, dall’applicabilità all’audit, senza dover prima studiare a fondo le norme.

Più framework contemporaneamente, ciascuno con requisiti, documenti ed evidenze propri, e spesso nessuno in azienda che li conosca tutti nel dettaglio.
Come Complass aiuta
Progetti guidati per ogni framework
Fasi e passi spiegano che cosa è richiesto, perché e come procedere nella pratica, con checklist e “il vostro prossimo passo”.
Modelli con guida e approvazione
Policy, ambito, piano di continuità e altro ancora: ogni sezione con guida e testo di esempio. Bozza, revisione, approvazione e versioni, esportabili come file Word.
Cataloghi dei requisiti e dichiarazione di applicabilità
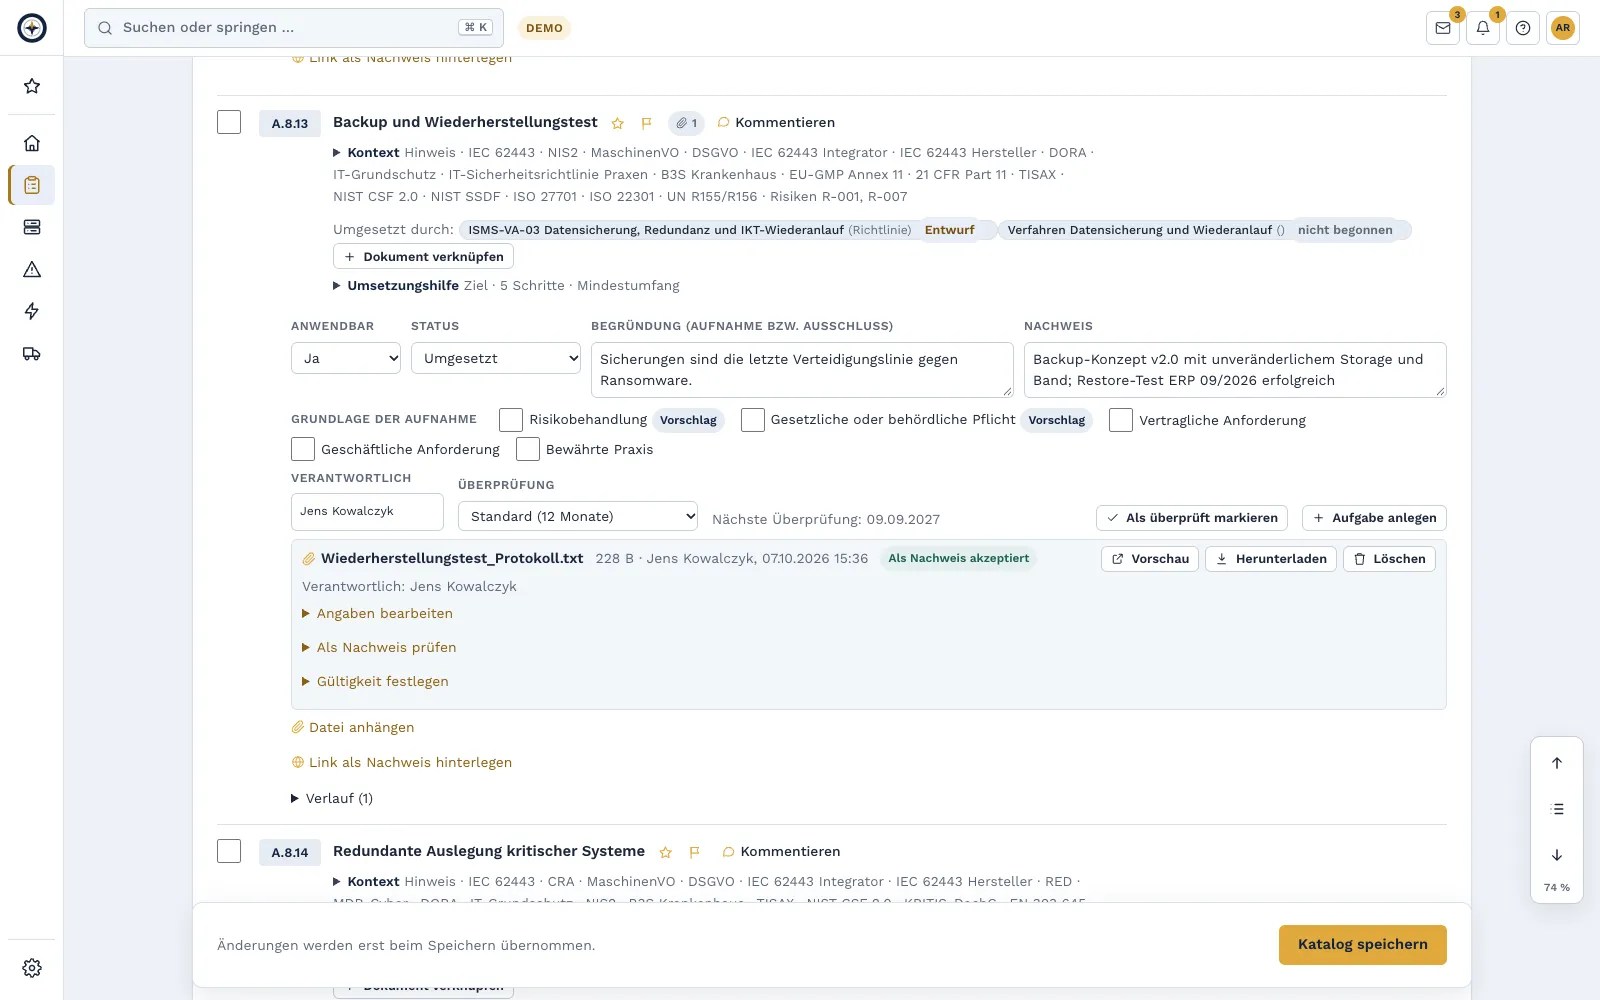
Applicabilità, motivazione, stato ed evidenza per ciascun requisito, oltre a una persona responsabile e a un ciclo di revisione. Le evidenze come certificati e rapporti di audit riportano una data di scadenza; Complass ricorda con anticipo. La SoA viene verificata come un documento, approvata come versione e salvata con checksum. 40 misure trasversali collegano i cataloghi: ciò che è completato per un framework vale anche per gli altri.
Guida all’attuazione per ciascun requisito
Per ogni requisito Complass spiega che cosa si intende, che cosa vuole vedere un auditor e come procedere in pratica, per NIS2, ISO 27001, IEC 62443, DORA, TISAX e altri framework.
Le misure completate arrivano nel catalogo
Quando un’attività è completata o si aggiunge un’evidenza, Complass propone il nuovo stato di attuazione. La persona responsabile lo conferma con un clic e la SoA passa in revisione. Nulla cambia senza conferma.
Gap analysis e piano d’azione
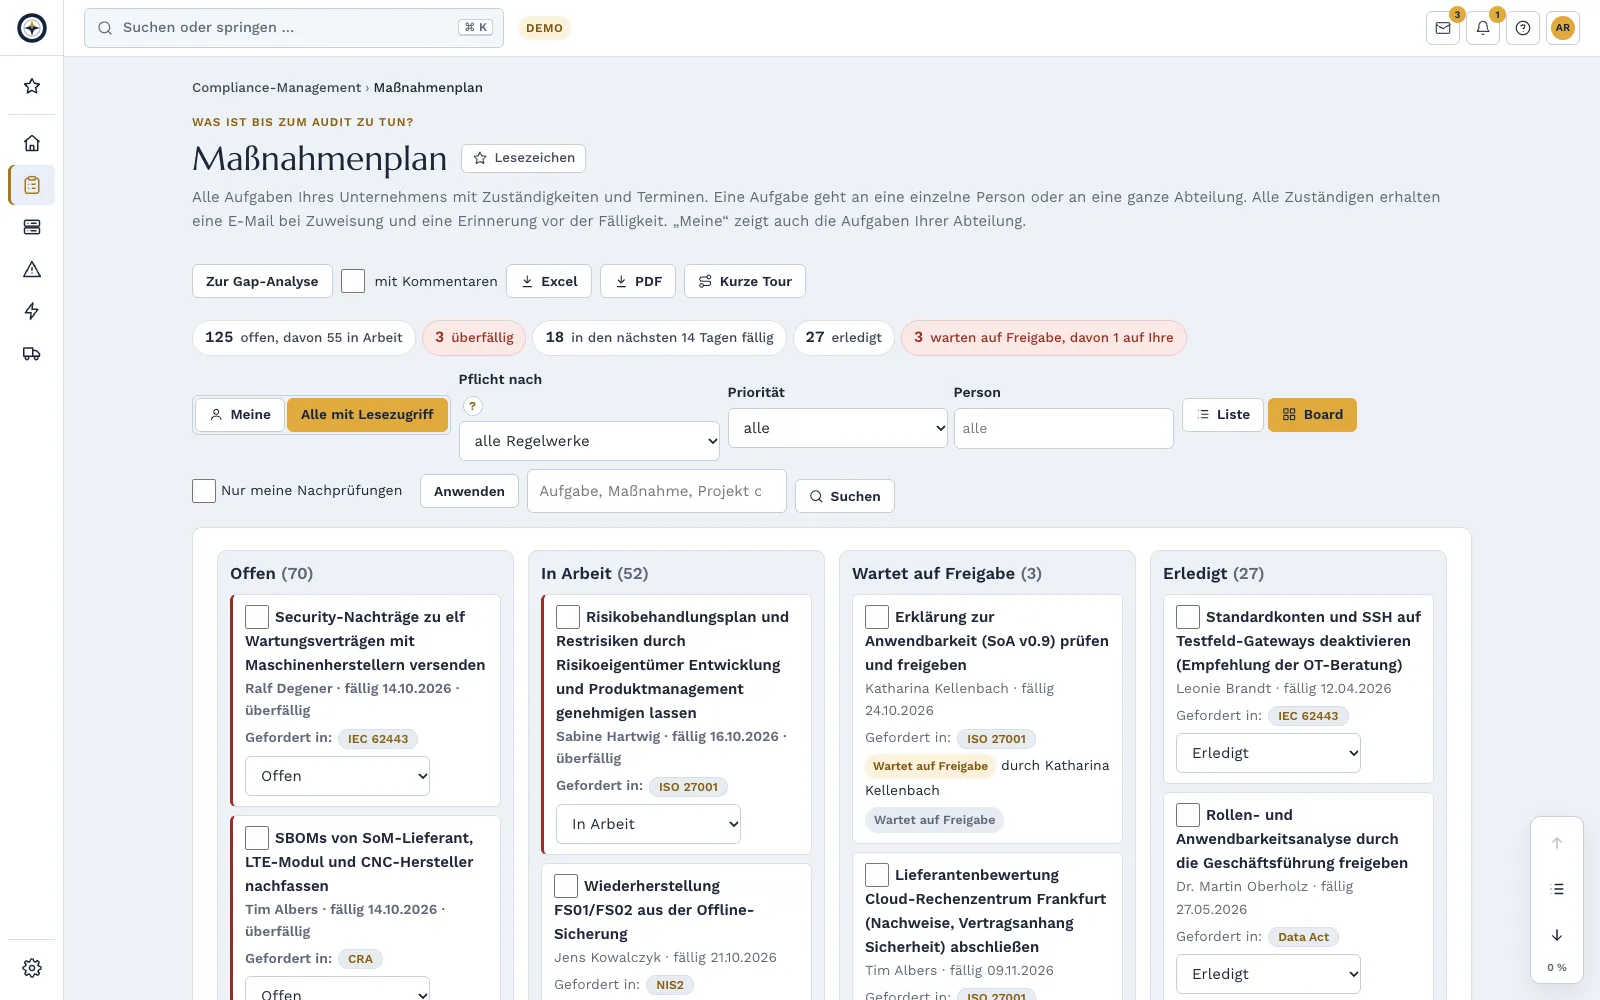
Valuti il livello di maturità per ogni misura, individui le lacune maggiori in tutti i framework e le riporti nel piano d’azione: con responsabili, scadenza, promemoria via e-mail e attività ricorrenti, ad esempio per test di ripristino o verifiche dei diritti. Stati dei risultati datati mostrano che cosa è cambiato dall’ultimo audit.
Attività con approvazione
Su richiesta, un’attività completata passa a una seconda persona, di norma quella responsabile. Questa approva l’attività o la restituisce con un commento per la revisione; non è possibile approvare da sé. Filtri per priorità, persona e tag propri e un archivio delle attività completate mantengono il piano chiaro.
Tutte le scadenze sotto controllo
Scadenze di oltre 20 aree in un unico elenco: attività, scadenze di notifica, rischi, documenti, evidenze, asset, audit, vulnerabilità e altro, ordinate per “scadute”, “questa settimana” e mese. Come abbonamento al calendario in Outlook, Apple o Google, per impostazione predefinita solo con tipo e numero.
Pacchetto per l’audit con un clic
Date di audit nel piano di progetto, rapporto di stato e cataloghi in PDF ed Excel, il pacchetto di compliance come ZIP con tutti i file di evidenza e i checksum e l’esportazione per audit destinata agli auditor: tutto in base ai diritti di lettura in un unico file ZIP, con pagina iniziale offline. Un manifest con checksum attesta che il pacchetto non è stato modificato; lo verifica nel portale con “Verifica pacchetto”.
Rapporto di gestione secondo ISO/IEC 27001 9.3
Un PDF per la direzione con stato di attuazione, rischi, incidenti, vulnerabilità, audit e scadenze, oltre all’andamento degli indicatori principali. Periodo a scelta; la valutazione e le decisioni le inserisce Lei. Il riesame della direzione lo archivia con le decisioni come evidenza. Gli amministratori vedono gli indicatori anche per sede. Rapporto e andamento degli indicatori li scarica inoltre come file Excel.
Dashboard di gestione ai sensi del § 38 BSIG
Delibera sulle misure, monitoraggio trimestrale ed evidenze di formazione della direzione in un’unica pagina. Ogni membro conferma personalmente con Passkey o codice dell’app, Complass archivia l’evidenza con checksum come PDF.
Basi giuridiche e normative
- § 30 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Apri l’originale (gesetze-im-internet.de) ↗
- Art. 21 NIS2-RichtlinieArticolo 21 Direttiva NIS 2 Misure di gestione dei rischi di cibersicurezza1. Gli Stati membri provvedono affinché i soggetti essenziali e importanti adottino misure tecniche, operative e organizzative adeguate e proporzionate per gestire i rischi posti alla sicurezza dei sistemi informatici e di rete che tali soggetti utilizzano nelle loro attività o nella fornitura dei loro servizi, nonché per prevenire o ridurre al minimo l'impatto degli incidenti per i destinatari dei loro servizi e …Apri l’originale (EUR-Lex) ↗
- Anhang I Teil I CRAAllegato I Parte I Regolamento sulla ciberresilienza Requisiti di cibersicurezza relativi alle proprietà dei prodotti con elementi digitali1) I prodotti con elementi digitali sono progettati, sviluppati e prodotti in modo da garantire un livello adeguato di cibersicurezza in base ai rischi. 2) Sulla base della valutazione dei rischi di cibersicurezza di cui all’articolo 13, paragrafo 2, e ove applicabile, i prodotti con elementi digitali: - a) sono messi a disposizione sul mercato senza vulnerabilità sfruttabili note; - b) sono messi a disposizione sul …Apri l’originale (EUR-Lex – OJ L 2024/2847, 20.11.2024, corrigenda incorporated: OJ L 2025/90555, 2.7.2025; OJ L 2025/90828, 17.10.2025) ↗
- Anhang III Abschn. 1.1.9 MaschinenVOAllegato III Sezione 1.1.9 Regolamento macchine Protezione dall'alterazioneLa macchina o il prodotto correlato devono essere progettati e costruiti in modo tale da fare sì che il collegamento ad essi di un altro dispositivo, tramite qualsiasi caratteristica del dispositivo connesso stesso o tramite qualsiasi dispositivo remoto che comunica con la macchina o il prodotto correlato, non determini una situazione pericolosa. I componenti hardware che trasmettono segnali o dati, importanti per …Apri l’originale (EUR-Lex – OJ L 165, 29.6.2023; Art. 3, 8, 20, 25a–25e and 47 as consolidated on 27.07.2026) ↗
- ISO/IEC 27001:2022
- IEC 62443-3-3


Controllo dei documenti (ISO/IEC 27001, 7.5.3)
Le informazioni documentate devono essere tenute sotto controllo: disponibili, protette, approvate e aggiornate. Complass lo riproduce nel portale, dalla politica fino all’istruzione di lavoro.
ID dei documenti, classificazione e responsabili
Ogni documento con un identificativo univoco, livello di classificazione e persona responsabile.
Ciclo di riesame con ripresentazione
I riesami in scadenza compaiono per tempo come attività.
Approvazione secondo il principio dei quattro occhi con motivo della modifica e confronto delle versioni
Ogni nuova versione richiede un motivo della modifica e una seconda persona per l’approvazione. Due versioni approvate le confrontate sezione per sezione; le versioni sostituite e ritirate restano tracciabili.
Presa visione “letto e compreso”
Chi deve conoscere un documento lo conferma; lo stato è visibile per ogni persona.
Piramide documentale come albero
Politica, linee guida, procedure e istruzioni di lavoro sono collegate. Quando un documento di livello superiore viene approvato di nuovo, i documenti sottostanti mostrano “Riallineamento in sospeso” e i responsabili vengono avvisati. Il registro mostra l’albero con filtri come “Riallineamento in sospeso” e “senza evidenza”; le esportazioni contengono il livello e il documento sovraordinato.
Evidenze dall’operatività
Collegate politiche e procedure a job di backup, test di ripristino, piani di emergenza, asset e fornitori. Il loro stato attuale compare nel documento e in ogni approvazione. Nel catalogo e nella SoA “Attuato da” mostra quali documenti attuano un requisito.
Una politica per più framework da Professional
Politiche come backup, accesso o crittografia vengono mantenute una sola volta nella biblioteca e utilizzate in ogni framework: una versione, una scadenza di verifica, un’approvazione, una presa visione.
Checklist nei modelli
Una riga non attuata diventa un’attività; la riga indica il test di controllo che la verifica.
Dalla scadenza all’evidenza
Un esempio con i dati di un’azienda fittizia: ecco come un obbligo ricorrente, come il penetration test annuale, attraversa Complass.

Valutare e collegare la SoA

Il video breve mostra l’interfaccia utente in tedesco.
Audit, evidenze e obiettivi
Dall’audit interno all’azione correttiva in un’unica catena, con evidenze che si mantengono aggiornate da sole.
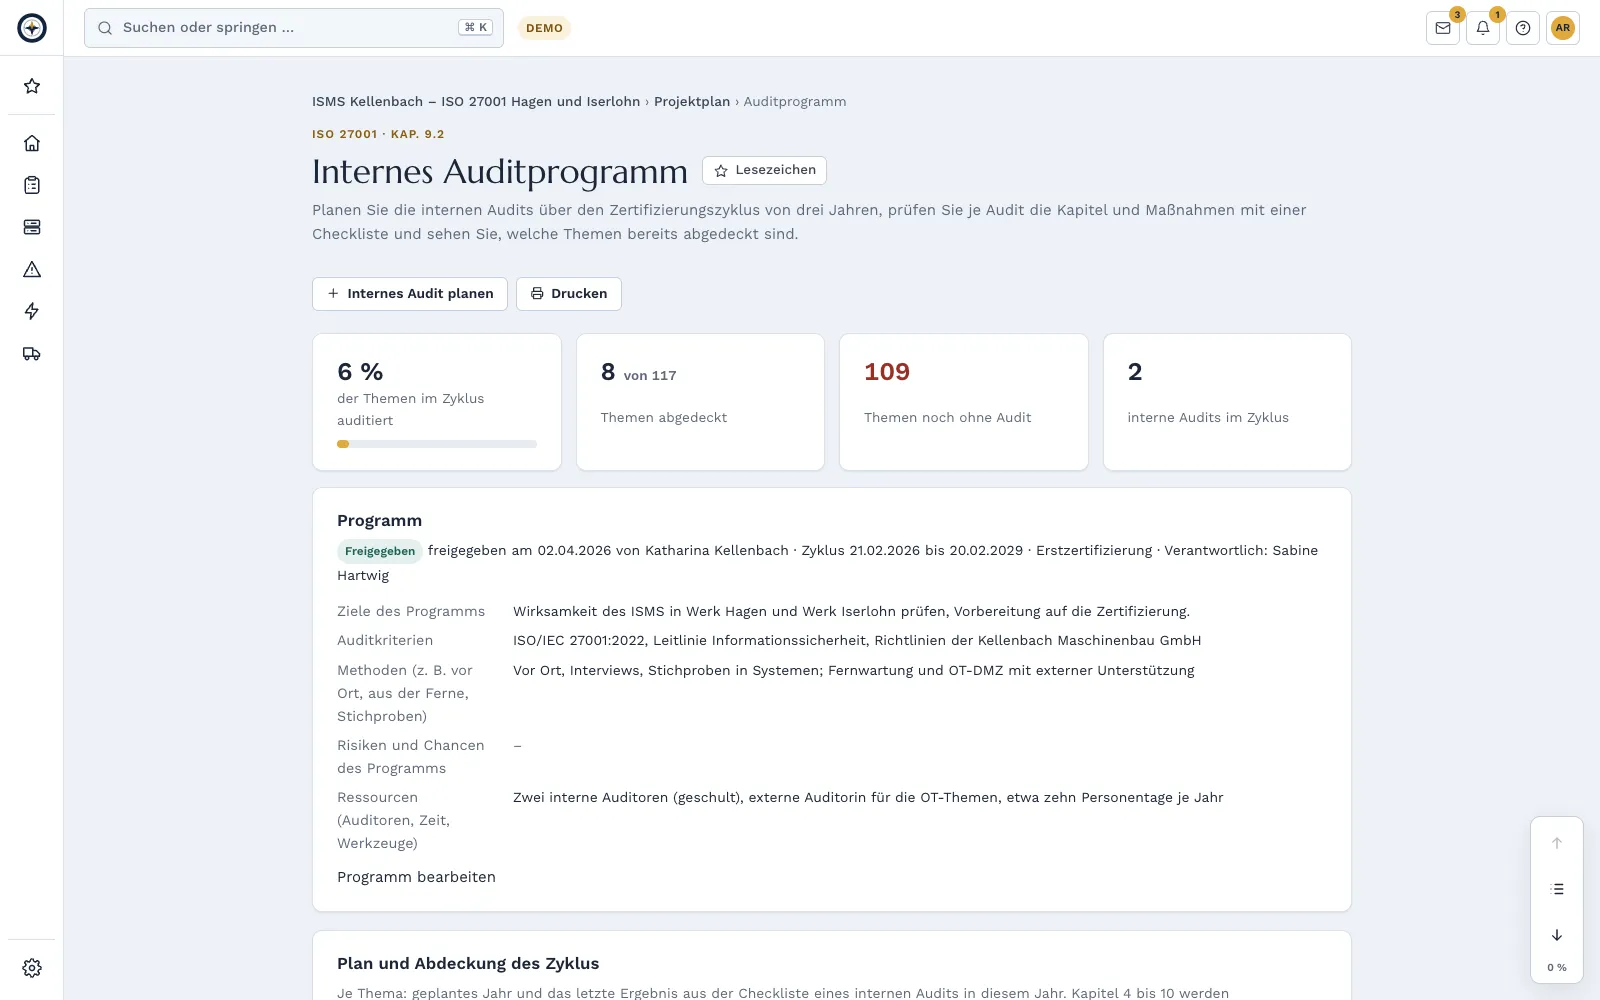
Programma di audit interno
Pianifichi gli audit interni sul ciclo di certificazione triennale, con approvazione del programma da parte della direzione o di un amministratore. Ogni audit interno ha un piano di audit e una checklist per capitolo e misura, e una panoramica mostra che cosa è già stato auditato nel ciclo. Per ISO/IEC 27001, ISO 22301 e altre norme ISO sui sistemi di gestione.
Registro dei rilievi
Scostamenti e osservazioni da audit, pentest, esercitazioni, indicatori mancati o rilievi propri in un unico registro, con causa, azione correttiva e verifica dell’efficacia. Complass segnala le azioni correttive scadute alla persona responsabile e, dopo 14 giorni, anche agli amministratori e alla direzione. Il rapporto di audit viene generato in PDF.
Evidenze automatiche da Microsoft 365 e GitHub da Professional: Evidenze automatiche, confrontare i pacchetti
Complass legge una volta al giorno, in sola lettura, le impostazioni del vostro tenant Microsoft Entra ID e della vostra organizzazione GitHub, ad esempio la registrazione MFA, l’accesso condizionale, il numero di amministratori globali, l’obbligo del secondo fattore o i branch protetti. Ogni verifica compare con semaforo e andamento presso i requisiti corrispondenti dei vostri framework. Vengono memorizzati numeri, non nomi di persone.
Evidenze con un secondo sguardo
Una seconda persona verifica i file di evidenza e li accetta o li rifiuta con motivazione. Le evidenze mancanti le richiede ai responsabili prima dell’audit con una richiesta di evidenza interna. Le esportazioni mostrano quali evidenze sono più vecchie del periodo di audit.
Registro dei certificati prossimamente
I certificati propri e quelli dei Suoi fornitori in un unico elenco, con validità, audit di sorveglianza e di ricertificazione e promemoria prima di ogni audit. Complass legge i dati dal PDF del certificato sul proprio server, senza servizi di IA; Lei li verifica prima del salvataggio.
Test di controllo
Complass verifica automaticamente di notte se i Suoi dati comprovano ancora una misura, ad esempio test di ripristino o esercitazioni di emergenza valutate. Ogni test vale come evidenza.
Obiettivi e indicatori
Obiettivi misurabili per ISO/IEC 27001, ISO 9001 e ISO 22301 con valore atteso, persona responsabile e scadenza, misurati su un indicatore di Complass o su valori che registrate voi stessi. Un semaforo con simbolo e testo mostra se un obiettivo è in linea con il valore atteso. Gli obiettivi tipici li riprendete dai suggerimenti.
Evidenza di responsabilità per la direzione
Un PDF sigillato attesta quando la direzione ha deliberato e monitorato le misure e ha seguito una formazione.
Che cosa è cambiato
Se cambia una legge, una norma o una prescrizione di un’autorità relativa ai Suoi framework, Complass mostra i requisiti interessati.
Portale auditor: il Suo audit si svolge in Complass.
Inviti enti di certificazione, revisori contabili o auditor dei clienti direttamente a un audit in Complass, senza ping-pong di e-mail e senza file ZIP. Gli accessi per gli auditor sono gratuiti, legati esattamente a questo audit e terminano automaticamente alla data di fine.
Gli auditor inseriscono l’elenco dei requisiti direttamente in Complass, da modelli per ISO 27001, NIS2 e IEC 62443 oppure tramite importazione. Per ogni audit approva solo le evidenze necessarie; con la risposta a un requisito l’evidenza è approvata. Le domande sono collegate direttamente al documento, le note interne non sono mai visibili agli auditor.
Gli auditor accedono con un proprio account auditor e vedono in “I miei audit” tutti i loro audit presso clienti diversi; una società di audit gestisce da sé i propri membri. Per i campioni, un elenco viene congelato e da esso si estrae in modo tracciabile; il protocollo può essere ricalcolato da chiunque. Su richiesta, i file per gli auditor riportano una filigrana con nome, azienda e identificativo di tracciamento. L’anno successivo riprendete l’elenco dei requisiti e ripresentate con un clic le risposte invariate.
I rilievi sono proposti dagli auditor; voi li recepite nel vostro registro dei rilievi oppure li respingete motivando. Alla fine l’auditor conferma la chiusura dell’audit con una nuova autenticazione; il risultato è archiviato come PDF presso le vostre evidenze, insieme a un pacchetto di consegna sigillato con checksum. Ogni consultazione degli auditor è riportata nel protocollo degli auditor.
Domande frequenti
Posso lavorare su più framework contemporaneamente?
Sì. Ogni framework è un progetto a sé; la panoramica “Framework” mostra quale misura risponde a quali requisiti. Stato ed evidenze possono essere collegati tra i progetti anziché copiati.
Possiamo riutilizzare i documenti esistenti?
Tabelle come elenchi di asset o piani delle misure possono essere importate da Excel o CSV. Le politiche esistenti vengono acquisite come documento proprio nella gestione documentale. Altri documenti vengono allegati come file di evidenza al requisito corrispondente.
Come accede il nostro auditor?
Lo invitate gratuitamente a un audit: a tempo, limitato a quell’audit e con registrazione di ogni accesso. Se ha già un account auditor, vede il vostro audit lì, accanto agli altri. In alternativa esportate il pacchetto di compliance.
Provate Complass con i vostri dati
Create voi stessi il vostro accesso di prova, se volete con un progetto di esempio per ogni quadro normativo. Se preferite vedere prima Complass, richiedete una demo.