Complass – Navigate compliance Complass – Navigate compliance

framework

ISO/IEC 27001:2022

Passo dopo passo verso un sistema di gestione della sicurezza delle informazioni secondo ISO/IEC 27001:2022, con attenzione a IT e produzione.

Fotogramma del breve video “Compliance management in 20 secondi”
Compliance management in 20 secondi Progetto, prossimo passo, checklist, dichiarazione di applicabilità, pacchetto per l’audit. Beispieldaten der Demo-Firma.

Che cos’è ISO 27001?

ISO/IEC 27001 è la norma internazionale per i sistemi di gestione della sicurezza delle informazioni (ISMS). Stabilisce come un’azienda pianifica, attua, monitora e migliora la sicurezza delle informazioni sulla base del rischio; l’Allegato A contiene 93 controlli la cui applicabilità è motivata nella dichiarazione di applicabilità.

Aggiornamento dei contenuti:

Vale anche per me?

ISO/IEC 27001 è una norma volontaria. Le aziende la adottano perché i clienti richiedono la certificazione, perché vogliono un framework riconosciuto per la NIS2 o per gestire in modo sistematico la propria sicurezza delle informazioni.

Complass spiega i requisiti con parole proprie e rimanda ai punti della norma. Per l’audit di certificazione è opportuno disporre della norma; nel portale potete archiviare estratti propri.

Questa panoramica non sostituisce la consulenza legale. Fa fede il testo giuridico o normativo; in Complass verificate l’applicabilità con indicazioni basate sui riferimenti.

Base giuridica

  • ISO/IEC 27001:2022Sistemi di gestione della sicurezza delle informazioni – requisiti
  • ISO/IEC 27002:2022Controlli di sicurezza delle informazioni (indicazioni sull’Allegato A)
  • § 30 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Stato: 26.09.2026 · Fonte: gesetze-im-internet.deApri l’originale (gesetze-im-internet.de) ↗Ai sensi della NIS2 si devono tenere in considerazione le norme europee e internazionali

Date chiave

Per ISO/IEC 27001 non esistono scadenze previste dalla legge. Le tempistiche sono determinate dal vostro audit di certificazione o dai requisiti dei vostri clienti; inserite le date degli audit nel piano di progetto e la dashboard mostra il conto alla rovescia e se siete nei tempi.

Come Complass aiuta

  • 9fasi
  • 32passi guidati
  • 48modelli di documento
  • 93requisiti nel catalogo
  • Nove fasi fino all’audit di certificazione

    Avvio del progetto, contesto, leadership, pianificazione con valutazione del rischio, supporto, attività operative, valutazione, miglioramento e preparazione dell’audit.

  • Dichiarazione di applicabilità

    Tutti i controlli dell’Allegato A con applicabilità, motivazione, stato ed evidenze, esportabili in Excel o PDF.

  • Programma di audit interno (9.2)

    Pianificare gli audit interni sul ciclo di certificazione, con piano di audit, checklist per capitolo e per misura dell’Allegato A e una panoramica di ciò che è già stato auditato.

  • Tutti i documenti chiave

    Tra cui ambito, policy, metodologia di valutazione del rischio, registro dei rischi, piano di trattamento del rischio, programma di audit interno e riesame della direzione.

  • Inventario e licenze (A.5.9, A.5.32)

    Asset, software, licenze e contratti con responsabili, scadenze ed evidenze nel componente Asset management, come base per l’inventario e per l’uso licenziato.

  • Da usare più volte

    I controlli attuati valgono anche per NIS2, IEC 62443 e CRA grazie ai collegamenti.

Le fasi nel modulo

  1. Avvio del progetto e preparazione
  2. Contesto dell’organizzazione e campo di applicazione
  3. Leadership e politica per la sicurezza delle informazioni
  4. Pianificazione: valutazione del rischio, trattamento del rischio e obiettivi
  5. Supporto: risorse, competenza, consapevolezza e documentazione
  6. Attività operative: attuare e controllare le misure
  7. Valutazione delle prestazioni: indicatori, audit interno e riesame della direzione
  8. Improvement: nonconformities and continual improvement
  9. Prepararsi all’audit di certificazione e superarlo

Catalogo: Allegato A – Controlli / dichiarazione di applicabilità

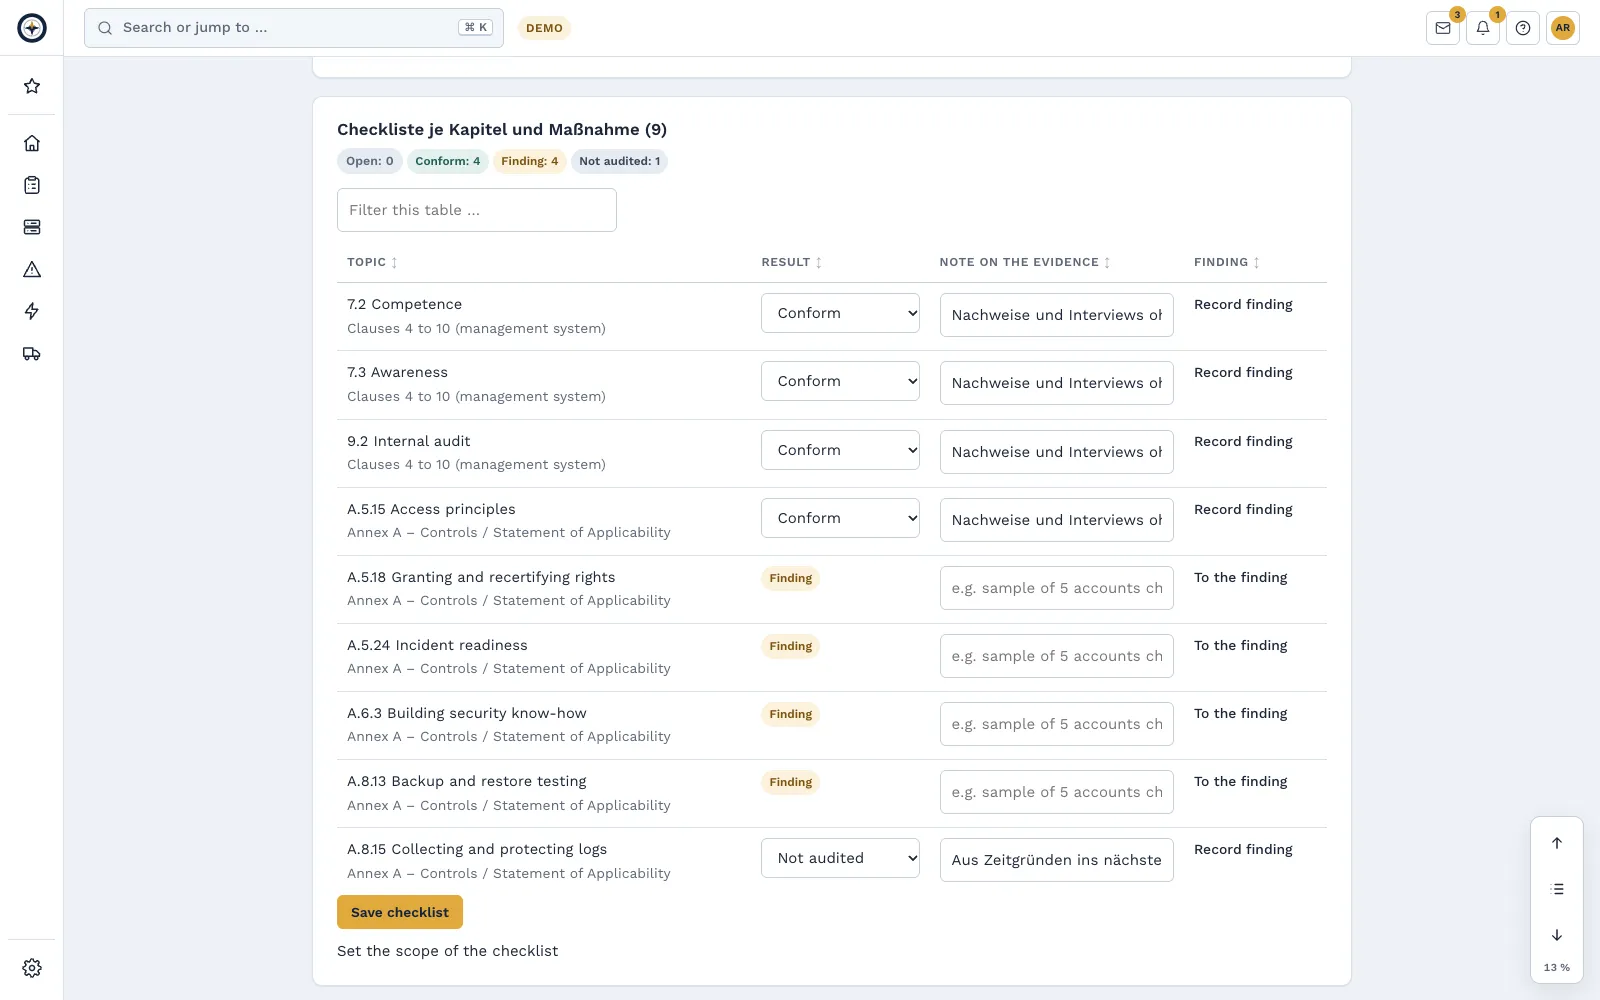
Checklist di un audit interno con esito per capitolo e per misura
Checklist per capitolo e per misura dell’Allegato A.

Moduli correlati

ISO 27001 / 27002 in Complass: cosa serve come minimo

La prima selezione copre i requisiti in Complass, se i Suoi clienti li richiedono.

Che cosa Le serve almeno

Se i Suoi clienti richiedono ISO 27001: questa selezione copre i requisiti in Complass. È preselezionata quando prova o ordina.

Dimensioni del portale Start

  • ISO 27001 / 27002: Richiesta dai Suoi clienti? Allora la normativa copre i requisiti. Nessun obbligo di legge.
  • GDPR, Regolamento sull’IA e Protezione degli informatori (HinSchG) (protezione di base): incluso
Prezzo della selezione minima
VocePrezzo netto al mese
Start S179 €
ISO 27001 / 27002incluso
GDPR, Regolamento sull’IA e Protezione degli informatori (HinSchG) (protezione di base)incluso
Totale179 € netto/mese

Con pagamento annuale, durata minima di 12 mesi. Pagamento mensile con un supplemento del 15 %. Tutti i prezzi al netto dell’IVA, aggiornati al 16/10/2026.

Modificare la selezione nella panoramica prezzi: Selezione minima ISO 27001 / 27002

Consigliato per più efficacia Offerta, non obbligo

Business

Più efficacia con Risk management e Gestione della continuità operativa (BCM), spazio per 10 utenti e 2 normative.

449 € netti/mese, 270 € in più rispetto alla selezione minima.

Con pagamento annuale, durata minima di 12 mesi. Pagamento mensile con un supplemento del 15 %. Tutti i prezzi al netto dell’IVA, aggiornati al 16/10/2026.

Vedi nella panoramica dei prezzi: Selezione minima ISO 27001 / 27002

Domande frequenti

Complass certifica il nostro ISMS?

No. La certificazione viene rilasciata da un organismo di certificazione accreditato. Complass vi prepara con documenti, dichiarazione di applicabilità ed evidenze.

I testi della norma sono inclusi?

No, le norme sono protette dal diritto d’autore. Complass spiega i requisiti e rimanda al punto della norma; potete archiviare estratti propri dalla vostra copia con licenza.

Provate Complass con i vostri dati

Create voi stessi il vostro accesso di prova, se volete con un progetto di esempio per ogni quadro normativo. Se preferite vedere prima Complass, richiedete una demo.