

Funzionalità incluso a partire da Professional: Supplier Management, confrontare i pacchetti
Supplier Management
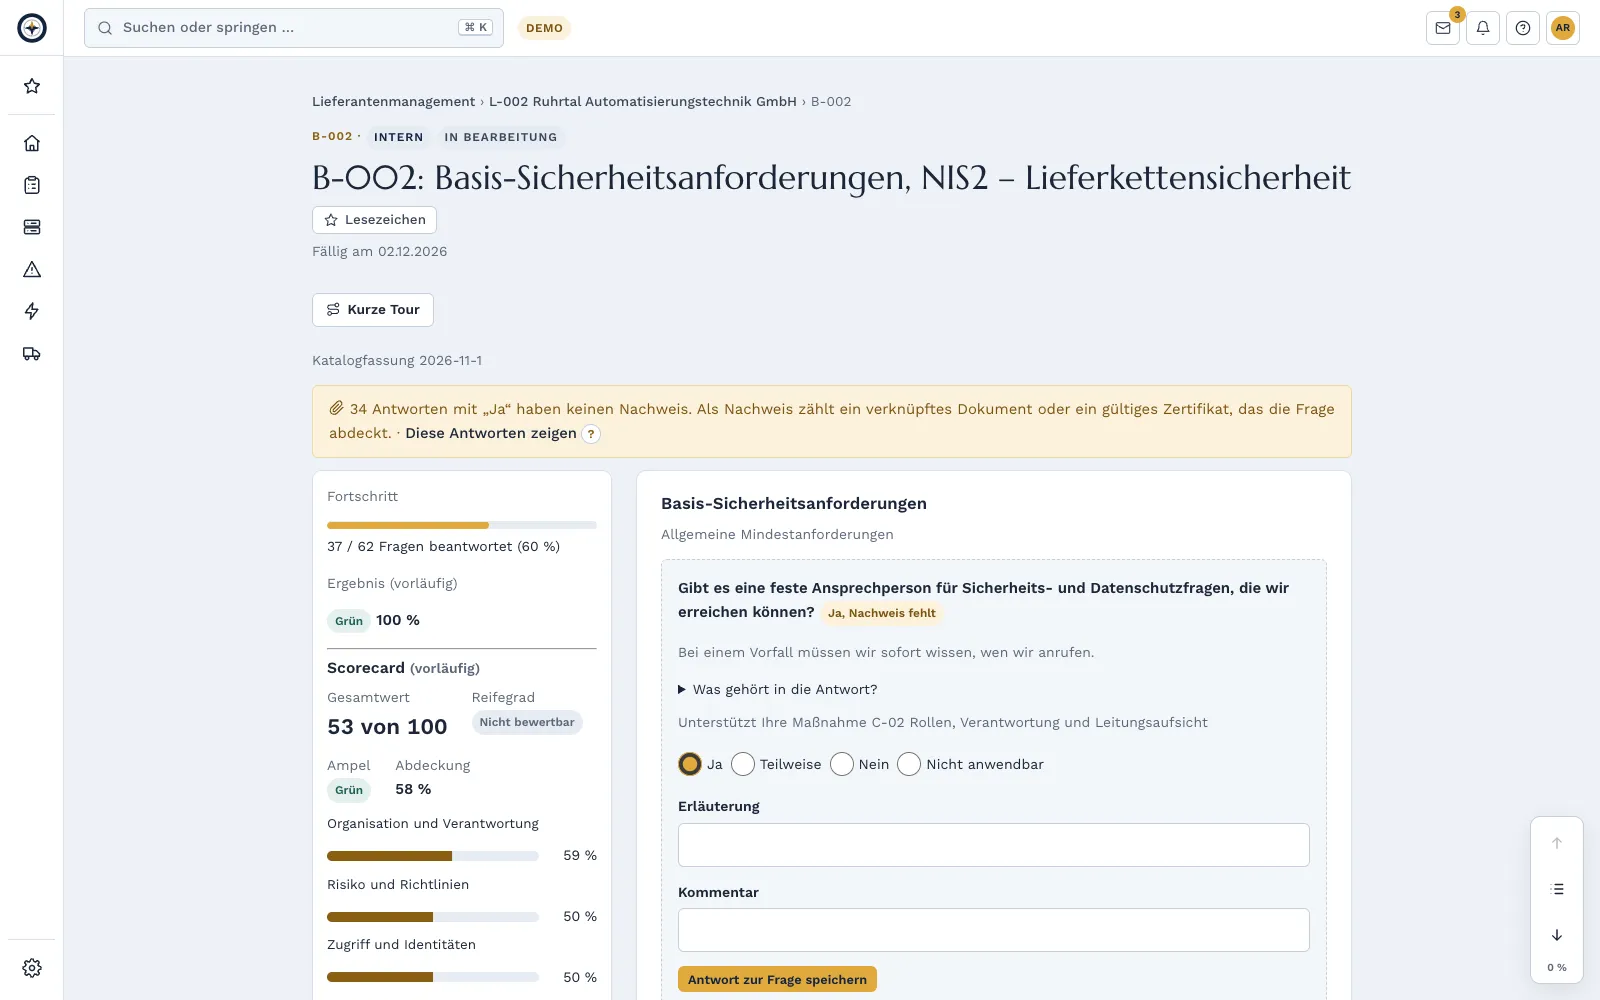
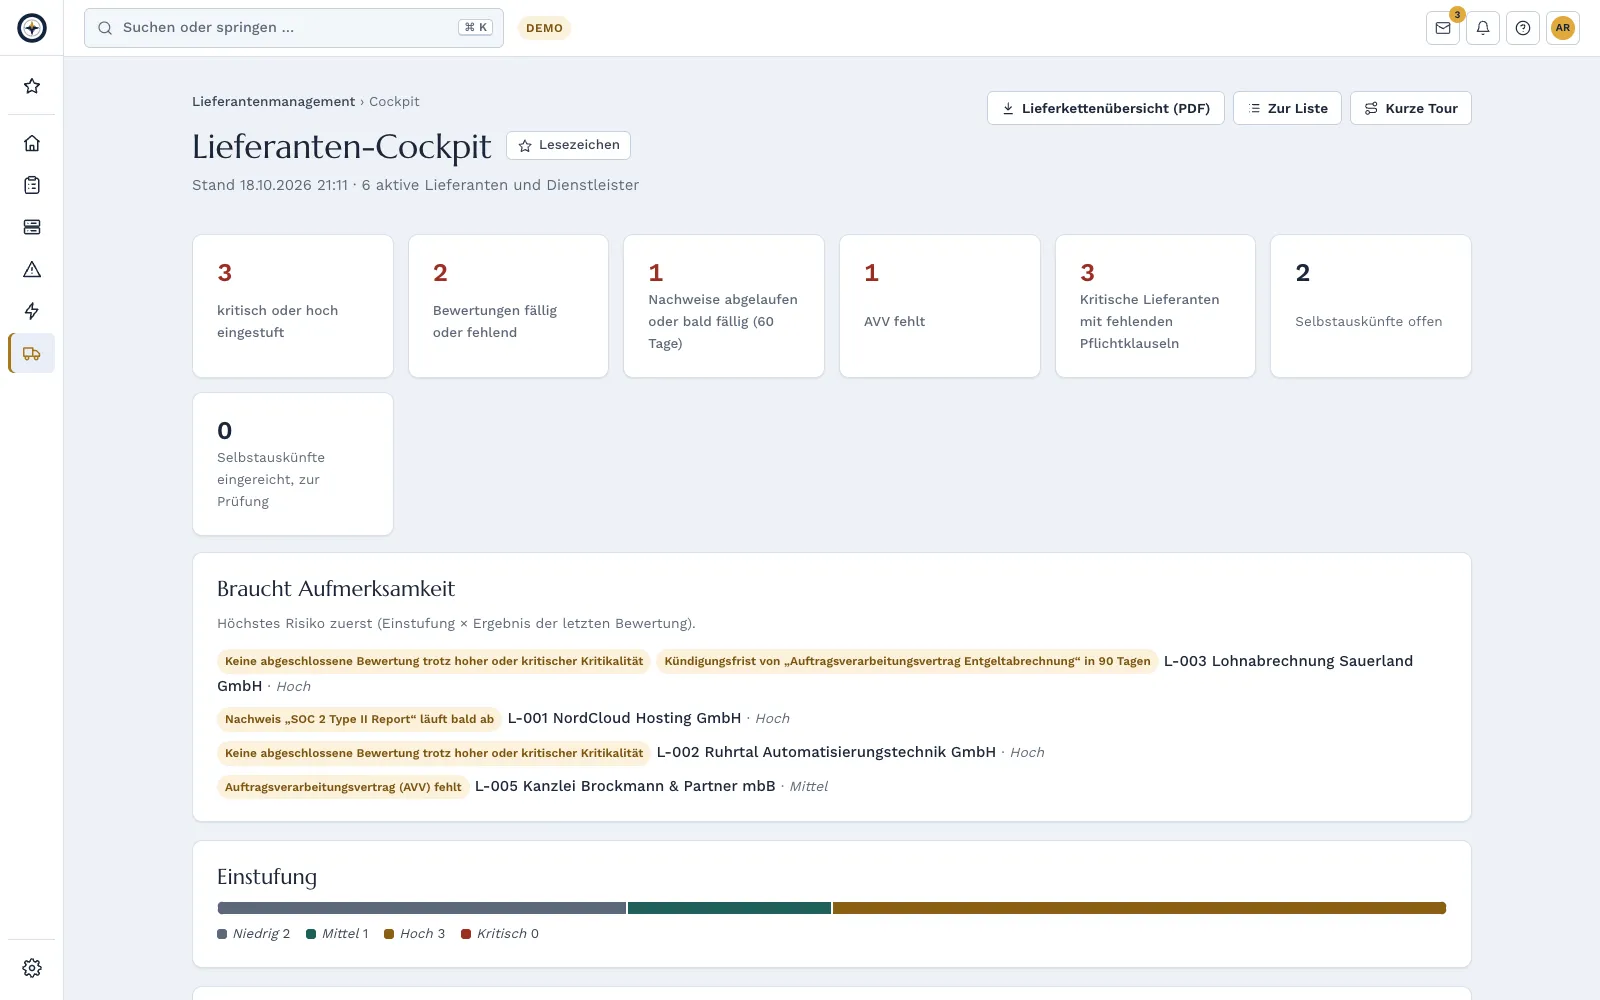
Gestione dei fornitori a cui i vostri fornitori collaborano: voi invitate, il fornitore compila l’autovalutazione e carica le evidenze, voi verificate e richiedete integrazioni. Il risultato confluisce in rischi, misure e nella dashboard di gestione.
Perché
NIS2 richiede la sicurezza della catena di fornitura, ISO 27001 richiede la gestione dei rapporti con i fornitori, il regolamento sulla cyber-resilienza richiede diligenza per i componenti acquistati. Chi consente a integratori e fornitori di manutenzione l’accesso ai propri impianti li verifica secondo IEC 62443-2-4. Complass fornisce i questionari adatti.
Basi giuridiche e normative
- § 30 Abs. 2 Nr. 4 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Apri l’originale (gesetze-im-internet.de) ↗
- Art. 21 Abs. 2 lit. d NIS2-RichtlinieArticolo 21 Direttiva NIS 2 Misure di gestione dei rischi di cibersicurezza1. Gli Stati membri provvedono affinché i soggetti essenziali e importanti adottino misure tecniche, operative e organizzative adeguate e proporzionate per gestire i rischi posti alla sicurezza dei sistemi informatici e di rete che tali soggetti utilizzano nelle loro attività o nella fornitura dei loro servizi, nonché per prevenire o ridurre al minimo l'impatto degli incidenti per i destinatari dei loro servizi e …Apri l’originale (EUR-Lex) ↗
- Art. 28 DSGVOArticolo 28 GDPR Responsabile del trattamento1. Qualora un trattamento debba essere effettuato per conto del titolare del trattamento, quest'ultimo ricorre unicamente a responsabili del trattamento che presentino garanzie sufficienti per mettere in atto misure tecniche e organizzative adeguate in modo tale che il trattamento soddisfi i requisiti del presente regolamento e garantisca la tutela dei diritti dell'interessato. 2. Il responsabile del trattamento non …Apri l’originale (EUR-Lex – consolidated version incl. corrigenda) ↗
- ISO/IEC 27001:2022, A.5.19–A.5.23
- Art. 13 Abs. 5 CRAArticolo 13 Regolamento sulla ciberresilienza Obblighi dei fabbricanti1. All’atto dell’immissione sul mercato di un prodotto con elementi digitali, i fabbricanti assicurano che esso sia stato progettato, sviluppato e prodotto conformemente ai requisiti essenziali di cibersicurezza di cui all’allegato I, parte I. 2. Ai fini della conformità al paragrafo 1, i fabbricanti effettuano una valutazione dei rischi di cibersicurezza associati a un prodotto con elementi digitali e tengono conto …Apri l’originale (EUR-Lex – OJ L 2024/2847, 20.11.2024, corrigenda incorporated: OJ L 2025/90555, 2.7.2025; OJ L 2025/90828, 17.10.2025) ↗
- IEC 62443-2-4
Catena di fornitura con un clic
I produttori approvano una sola volta SBOM, VEX e avvisi di sicurezza dei propri prodotti e li condividono in modo mirato con i clienti che li abilitano. Da Lei i dati arrivano direttamente dal fornitore, con checksum e importazione, senza il ping-pong dei questionari.
Come funziona
- 1
Censire e classificare
Create i fornitori con contatti, contratti, accordo sul trattamento dei dati ed evidenze. Quattro domande su accesso ai dati, accesso agli impianti, conseguenze di un’interruzione e sostituibilità determinano la classificazione, da basso a critico. Essa determina il questionario e il ritmo di verifica.
- 2
Invitare
Scegliete i moduli dell’autovalutazione e una scadenza. Il fornitore riceve un’e-mail con un link, senza contenuti.
- 3
Il fornitore risponde
Risponde alle domande nel proprio accesso gratuito, carica evidenze come certificati o report di penetration test e invia. Un solo account è sufficiente per tutti i suoi clienti in Complass.
- 4
Verificare e agire
Per ogni risposta: “conforme” o “da integrare”. Le lacune diventano misure con scadenza o rischi nella categoria catena di fornitura. Il risultato appare come semaforo.
Questionari
Base · NIS2 (catena di fornitura ai sensi del § 30 BSIG) · GDPR e accordo sul trattamento dei dati (art. 28: misure tecniche e organizzative, subresponsabili, cancellazione) · ISO 27001 (allegato A 5.19–5.23) · CRA (per produttori di componenti e software) · IEC 62443-2-4 (per integratori e fornitori di manutenzione in ambito OT) · domande personalizzate
Domande in tedesco e inglese. Certificati come ISO 27001, TISAX o SOC 2 si depositano come evidenza con data di validità; Complass vi ricorda prima della scadenza.
Integrato in Complass
Dashboard di gestione
Lo stato della sicurezza della catena di fornitura a colpo d’occhio.
Indicatori e report
Fornitori valutati, risultati negativi ed evidenze scadute nel report di gestione.
Rischi
Un risultato negativo diventa un rischio nella categoria catena di fornitura con un clic.
Misure e scadenze
Fine contratto, termine di disdetta, scadenza delle evidenze e nuova valutazione, anche nell’abbonamento al calendario.
Inventario degli asset
Quali sistemi dipendono da questo fornitore.
Profili di autorizzazione
Ci lavorano acquisti, sicurezza IT e protezione dei dati, la direzione segue.
Portale fornitori: per i Suoi fornitori
Gratuito per i fornitori. Accesso proprio con MFA o Passkey. I fornitori vedono solo i questionari e le evidenze che Lei assegna loro. Un unico account per più clienti, con selettore del cliente. Mantengono le risposte una sola volta e le riutilizzano per altri clienti. Interfaccia e domande in tedesco e inglese.
Esportazioni: Panoramica della catena di fornitura in PDF, elenco in Excel o CSV, report individuale per fornitore in PDF e Word. Ogni esportazione viene registrata nel registro attività.
Domande frequenti
I miei fornitori devono pagare qualcosa?
No, gli account fornitori sono gratuiti.
Cosa succede se un fornitore non vuole accedere?
Compilate voi l’autovalutazione per suo conto, ad esempio dopo un colloquio, e caricate voi stessi le evidenze.
I fornitori vedono altri dati della mia azienda?
No, solo le attività che assegnate loro.
Un fornitore può utilizzare le sue risposte per più clienti?
Sì. Utilizza un unico account per tutti i suoi clienti, mantiene le proprie risposte una sola volta nel suo profilo e le riporta nel questionario di un altro cliente, invece di rispondere di nuovo.
Provate Complass con i vostri dati
Create voi stessi il vostro accesso di prova, se volete con un progetto di esempio per ogni quadro normativo. Se preferite vedere prima Complass, richiedete una demo.