

Funzionalità
Integrazioni
Complass porta scadenze, approvazioni e misure negli strumenti che il Suo team già utilizza e da lì recupera inventario e stato.
Funziona con
Complass scambia dati con questi strumenti e formati: collegamento diretto oppure importazione dei relativi file di risultati.
Collegato direttamente
 Identità, evidenze
- Microsoft Teams
- Slack
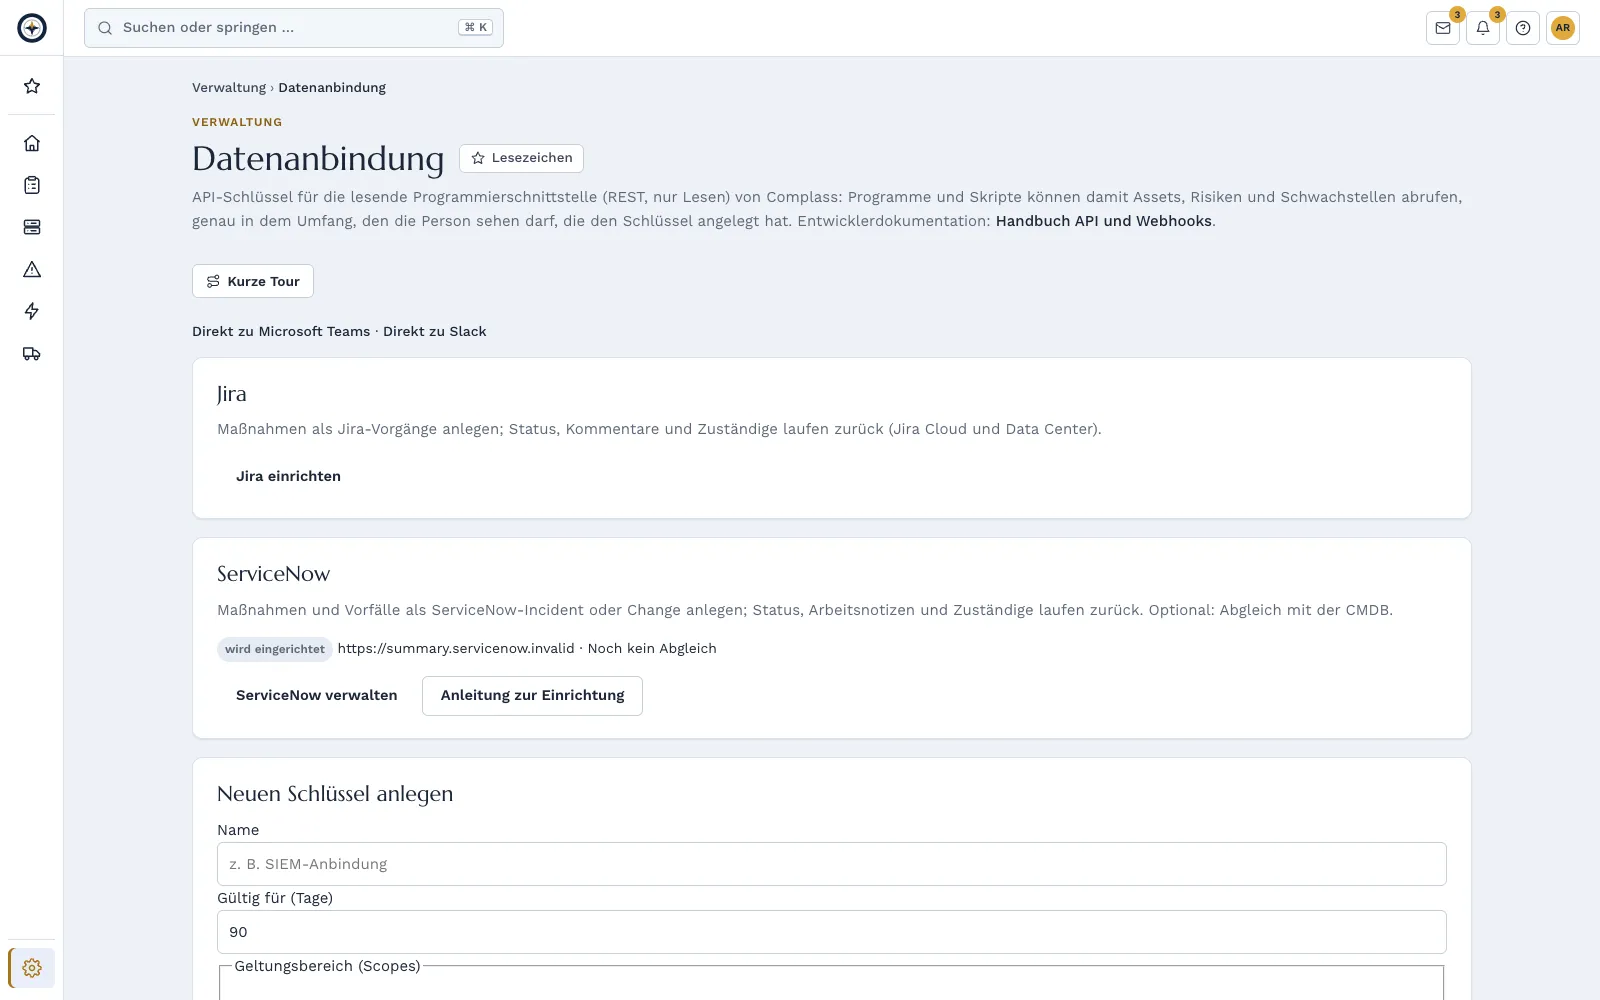
- JiraCloud e Data Center
- ServiceNow
- Microsoft Entra IDIdentità, evidenze
- Microsoft 365Licenze
Importare i risultati
 Grype
 Nmap
- OWASP Dependency-Check
- Zeek
- Microsoft Sentinel
- Elastic
- Microsoft Entra ID
- Active Directory
- Azure Backup
Formati aperti
 XCCDF
- SPDX
- SARIF
I nomi di prodotti e i marchi citati appartengono ai rispettivi titolari. Non esiste alcuna partnership, certificazione o raccomandazione da parte dei titolari. Note sui marchi
Indicano soltanto con quali strumenti e formati Complass scambia dati. Active Directory, Azure, Microsoft, Microsoft 365, Microsoft Entra, Microsoft Sentinel e Microsoft Teams sono marchi del gruppo di società Microsoft. Jira è un marchio di Atlassian. Slack è un marchio di Slack Technologies, LLC. ServiceNow è un marchio registrato di ServiceNow, Inc. GitHub è un marchio di GitHub, Inc. Elastic è un marchio di Elasticsearch B.V. Tenable Nessus è un marchio registrato di Tenable, Inc. Nmap è un marchio registrato del Nmap Project. MITRE ATT&CK® è un marchio registrato di The MITRE Corporation. CSAF è uno standard di OASIS Open, il logo proviene da OASIS. XCCDF è un formato del NIST SCAP; il logo NIST indica soltanto il formato, non una verifica, convalida o approvazione da parte del NIST. Logo Grype di Anchore, CC BY 4.0.
La compliance raramente fallisce per mancanza di conoscenze, ma perché le attività si trovano in un ulteriore strumento che nessuno apre.
Come Complass aiuta
Microsoft Teams
Scadenze, approvazioni, obblighi di notifica e nuovi incidenti compaiono come scheda nel canale. Le approvazioni si danno con un clic nella chat.
Slack
Segnalazioni nel canale; con l’app Slack anche con pulsanti: assumete le attività e confermate la presa visione direttamente in Slack, con i vostri diritti.
Microsoft Entra ID, Microsoft 365 e GitHub
Account, gruppi e diritti per i riesami degli accessi, impostazioni come MFA quale evidenza automatica e il numero di licenze Microsoft 365 per la riconciliazione delle licenze. Complass si limita a leggere.
Jira Cloud e Data Center
Da una misura si crea con un clic un ticket Jira; stato e commenti tornano indietro.
ServiceNow
Da misure e incidenti nascono incident o richieste di modifica in ServiceNow; lo stato torna indietro.
Zammad prossimamente
Attività e incidenti come ticket nel vostro Zammad.
Connettori per gli asset
Il Suo inventario arriva in sola lettura da NetBox, Snipe-IT, Intune/Defender, Lansweeper e strumenti OT.
API REST e webhook
Leggere i Suoi dati come JSON o CSV, notificare eventi ai Suoi sistemi tramite webhook firmato.
Misure come ticket
Chi lavora nel sistema di ticketing riceve l’attività proprio lì. Complass resta la fonte per evidenza e stato.
- Un clic dalla misura o dall’incidente, con link di ritorno a Complass.
- Stato e commenti vengono allineati; completato nel ticket significa completato in Complass, se così impostato.
- Persone e gruppi vengono assegnati una sola volta.
- Le istanze di Jira Data Center e ServiceNow vengono abilitate prima della prima connessione.
- Zammad arriverà prossimamente: attività singole o raggruppate come ticket; ciò che è completato in Zammad lo confermate in Complass.
Avvisi nella chat
Scadenze e approvazioni raggiungono i responsabili dove già leggono.
- Teams: schede nel canale, approvazioni con un clic tramite il bot.
- Slack: messaggi nel canale tramite webhook o con l’app Slack, su richiesta anche messaggi diretti e pulsanti per assumere e confermare.
- Quali eventi vanno dove viene stabilito per ciascun canale; i contenuti riservati restano nel portale.
Connettori: inventario, identità, evidenze
I connettori leggono a intervalli regolari inventario, account e impostazioni. Complass non scrive mai indietro.
- IT: NetBox, Snipe-IT, Microsoft Intune e Defender, Lansweeper.
- Identità: account, gruppi e diritti da Microsoft Entra ID e GitHub per i riesami degli accessi.
- OT: Nozomi, Tenable OT, Claroty CTD e Defender for IoT tramite uno script relay nella Sua rete, senza connessione in ingresso.
- In versione beta: Armis, Claroty xDome, Tenable One e Nozomi Vantage.
- Credenziali memorizzate in forma cifrata e mai più visualizzate dopo il salvataggio.
- Evidenze: impostazioni da Microsoft Entra ID, Microsoft 365 e GitHub, una volta al giorno, con semaforo presso i vostri requisiti. Vengono memorizzati numeri, non nomi di persone.
- Licenze: licenze Microsoft 365 acquistate e assegnate per prodotto, per la riconciliazione delle licenze.
- Per Microsoft e GitHub create un’app propria, che potete revocare in qualsiasi momento.
Beta: Qualys, Rapid7, Okta, Splunk, Microsoft Sentinel and device compliance from Intune are available as a beta where your package includes connectors: free during the beta, no service commitment (SLA). Read-only until the test against the real system has passed: Microsoft Intune, Qualys VMDR, Rapid7 InsightVM, Okta, Splunk, Microsoft Sentinel. There the connector imports and shows the data but closes and changes nothing automatically.
API e webhook da Professional: API e webhook, confrontare i pacchetti
Un’interfaccia REST per leggere i vostri dati come JSON o CSV, ad es. asset, vulnerabilità, rischi, incidenti e misure. I webhook segnalano gli eventi ai vostri sistemi.
Interfaccia REST
Un’interfaccia REST per leggere i vostri dati come JSON o CSV, ad es. asset, vulnerabilità, rischi, incidenti e misure. I webhook segnalano gli eventi ai vostri sistemi.
Chiavi API per azienda
Con ambito di validità, data di scadenza e revoca.
Webhook firmati
Webhook firmati, con nuovo tentativo e registro di consegna.
Registrato
Ogni chiamata viene registrata nel registro attività.
Documentazione OpenAPI
Documentazione in formato OpenAPI.
Registro della protezione dei dati in sola lettura
Con l’ambito dedicato “privacy:read”, gli strumenti di reporting e GRC leggono il vostro registro della protezione dei dati come metadati, senza contenuti personali. La chiave può essere assegnata solo dagli amministratori e ogni richiamo viene registrato.
Domande frequenti
Ho bisogno di un’integrazione per utilizzare Complass?
No. Tutto funziona nel portale; le integrazioni portano avvisi e attività anche nei Suoi strumenti.
Quali dati vanno all’altro sistema?
Solo ciò che stabilisce Lei: per ogni connessione sceglie se inviare solo tipo e link oppure anche titolo e scadenza; la Sua azienda può impostare un limite massimo. I file di evidenza restano in Complass.
In quale pacchetto sono incluse le integrazioni?
Teams dal pacchetto Business; Slack dal pacchetto Business; Jira dal pacchetto Professional o con il modulo aggiuntivo; ServiceNow dal pacchetto Professional o con il modulo aggiuntivo; connettori per asset dal pacchetto Professional; revisioni delle autorizzazioni con Entra ID e GitHub dal pacchetto Professional o come modulo aggiuntivo; evidenze da Microsoft 365 e GitHub e licenze da Microsoft 365 dal pacchetto Professional; API e webhook dal pacchetto Professional.
Provate Complass con i vostri dati
Create voi stessi il vostro accesso di prova, se volete con un progetto di esempio per ogni quadro normativo. Se preferite vedere prima Complass, richiedete una demo.