

framework
Sicurezza informatica negli ospedali: § 391 SGB V e B3S
Dal 2022 ogni ospedale deve proteggere la propria IT secondo lo stato dell’arte e sensibilizzare regolarmente tutto il personale. Complass guida la Sua struttura dalla classificazione ai sensi della legge sul BSI, passando per gestione dei rischi e pianificazione delle emergenze, fino alla tecnologia medica connessa e alle evidenze.

Che cosa richiede il § 391 SGB V?
Il § 391 SGB V obbliga tutti gli ospedali ad adottare precauzioni organizzative e tecniche adeguate secondo lo stato dell’arte e misure di awareness obbligatorie per tutto il personale. Il percorso è descritto dallo standard di sicurezza di settore (B3S) “Assistenza sanitaria” della Deutsche Krankenhausgesellschaft, la cui idoneità è stata accertata dal BSI.
Aggiornamento dei contenuti:
Vale anche per me?
Gli obblighi del § 391 SGB V si applicano a tutti gli ospedali ai sensi del § 108 SGB V. Gli ospedali con 30.000 o più casi di degenza completa all’anno sono gestori di impianti critici: per essi si applicano gli obblighi ai sensi dei §§ 30, 31 e 39 BSIG, tra cui sistemi di rilevamento degli attacchi e un’evidenza ogni tre anni.
Da 50 dipendenti o da 10 milioni di euro di fatturato annuo e totale di bilancio un ospedale è inoltre, in quanto fornitore di servizi sanitari, un soggetto importante o essenziale ai sensi della legge sul BSI, con gestione dei rischi, obblighi di notifica, registrazione e obblighi della direzione. I centri medici di assistenza (MVZ) e gli studi nell’assistenza ambulatoriale convenzionata attuano invece la direttiva sulla sicurezza IT ai sensi del § 390 SGB V.
Questa panoramica non sostituisce la consulenza legale. Fa fede il testo giuridico o normativo; in Complass verificate l’applicabilità con indicazioni basate sui riferimenti.
Base giuridica
- § 391 SGB V§ 391 SGB V IT-Sicherheit in Krankenhäusern(1) Krankenhäuser sind verpflichtet, nach dem Stand der Technik angemessene organisatorische und technische Vorkehrungen zur Vermeidung von Störungen der Verfügbarkeit, Integrität und Vertraulichkeit ihrer informationstechnischen Systeme, Komponenten oder Prozesse zu treffen, die für die Funktionsfähigkeit des jeweiligen Krankenhauses und den Schutzbedarf der verarbeiteten Patienteninformationen maßgeblich sind. (2) …Apri l’originale (gesetze-im-internet.de) ↗Obblighi di tutti gli ospedali, awareness (comma 2), rinvio alla legge sul BSI (commi 4 e 5)
- § 28 BSIG§ 28 BSIG Besonders wichtige Einrichtungen und wichtige Einrichtungen(1) Als besonders wichtige Einrichtung gelten - 1. Betreiber kritischer Anlagen, - 2. qualifizierte Vertrauensdiensteanbieter, Top Level Domain Name Registries oder DNS-Diensteanbieter, - 3. Anbieter öffentlich zugänglicher Telekommunikationsdienste oder Betreiber öffentlicher Telekommunikationsnetze, die - a) mindestens 50 Mitarbeiter beschäftigen oder - b) einen Jahresumsatz und eine Jahresbilanzsumme von jeweils …Apri l’originale (gesetze-im-internet.de) ↗Classificazione come soggetto importante o essenziale
- § 30 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Apri l’originale (gesetze-im-internet.de) ↗Misure di gestione del rischio
- § 31 BSIG§ 31 BSIG Besondere Anforderungen an die Risikomanagementmaßnahmen von Betreibern kritischer Anlagen(1) Für Betreiber kritischer Anlagen gelten für die informationstechnischen Systeme, Komponenten und Prozesse, die für die Funktionsfähigkeit der von ihnen betriebenen kritischen Anlagen maßgeblich sind, im Vergleich zu anderen informationstechnischen Systemen, Komponenten und Prozessen besonders wichtiger Einrichtungen auch über das Schutzniveau dieser Einrichtungen hinausgehende Maßnahmen nach § 30 Absatz 1 Satz 1 …Apri l’originale (gesetze-im-internet.de) ↗Requisiti particolari per i gestori di impianti critici
- § 39 BSIG§ 39 BSIG Nachweispflichten für Betreiber kritischer Anlagen(1) Betreiber kritischer Anlagen haben die Umsetzung der Maßnahmen in Bezug auf kritische Anlagen nach § 30 Absatz 1 Satz 1 in Verbindung mit § 31 Absatz 1 und 2 Satz 1 zu einem vom Bundesamt im Benehmen mit dem Bundesamt für Bevölkerungsschutz und Katastrophenhilfe festgelegten Zeitpunkt, frühestens drei Jahre nachdem sie erstmals oder spätestens drei Jahre nachdem sie erneut als ein Betreiber einer kritischen …Apri l’originale (gesetze-im-internet.de) ↗Evidenza ogni tre anni
- B3S “Assistenza sanitaria” V1.3.1 (DKG)Standard di sicurezza di settore, idoneità accertata dal BSI
Date chiave
- Suitability of B3S V1.3 confirmed by the BSI (three years) · B3S cover page
- NIS2 Implementation Act in force (§ 391 SGB V refers to § 30(8) BSIG) · Section 391(4) SGB V (German Social Code Book V)§ 391 SGB V IT-Sicherheit in Krankenhäusern(1) Krankenhäuser sind verpflichtet, nach dem Stand der Technik angemessene organisatorische und technische Vorkehrungen zur Vermeidung von Störungen der Verfügbarkeit, Integrität und Vertraulichkeit ihrer informationstechnischen Systeme, Komponenten oder Prozesse zu treffen, die für die Funktionsfähigkeit des jeweiligen Krankenhauses und den Schutzbedarf der verarbeiteten Patienteninformationen maßgeblich sind. (2) …Apri l’originale (gesetze-im-internet.de) ↗
I gestori di impianti critici dimostrano l’attuazione al BSI ogni tre anni. Per gli altri ospedali il § 391 SGB V non prevede un’evidenza periodica; la documentazione deve però essere in ogni momento solida.
Come Complass aiuta
- 8fasi
- 18passi guidati
- 15modelli di documento
- 49requisiti nel catalogo
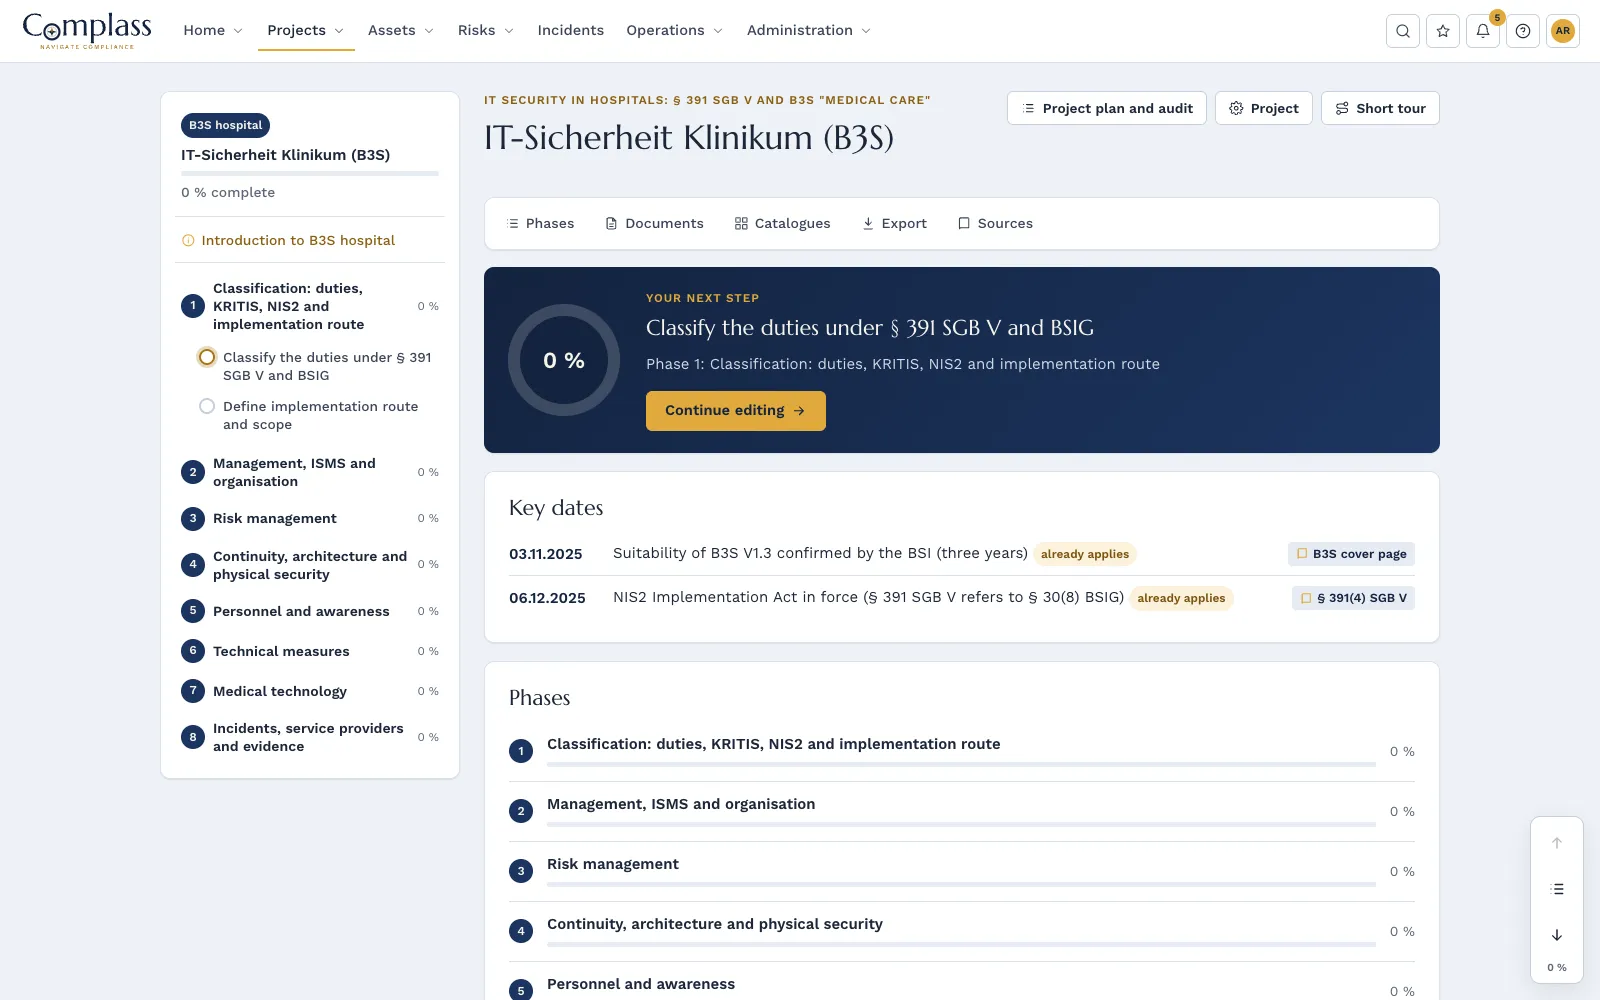
Otto fasi fino all’evidenza
Classificazione ai sensi di SGB V e della legge sul BSI, direzione e ISMS, gestione dei rischi, continuità e architettura, personale e awareness, misure tecniche, tecnologia medica nonché incidenti, fornitori di servizi ed evidenza.
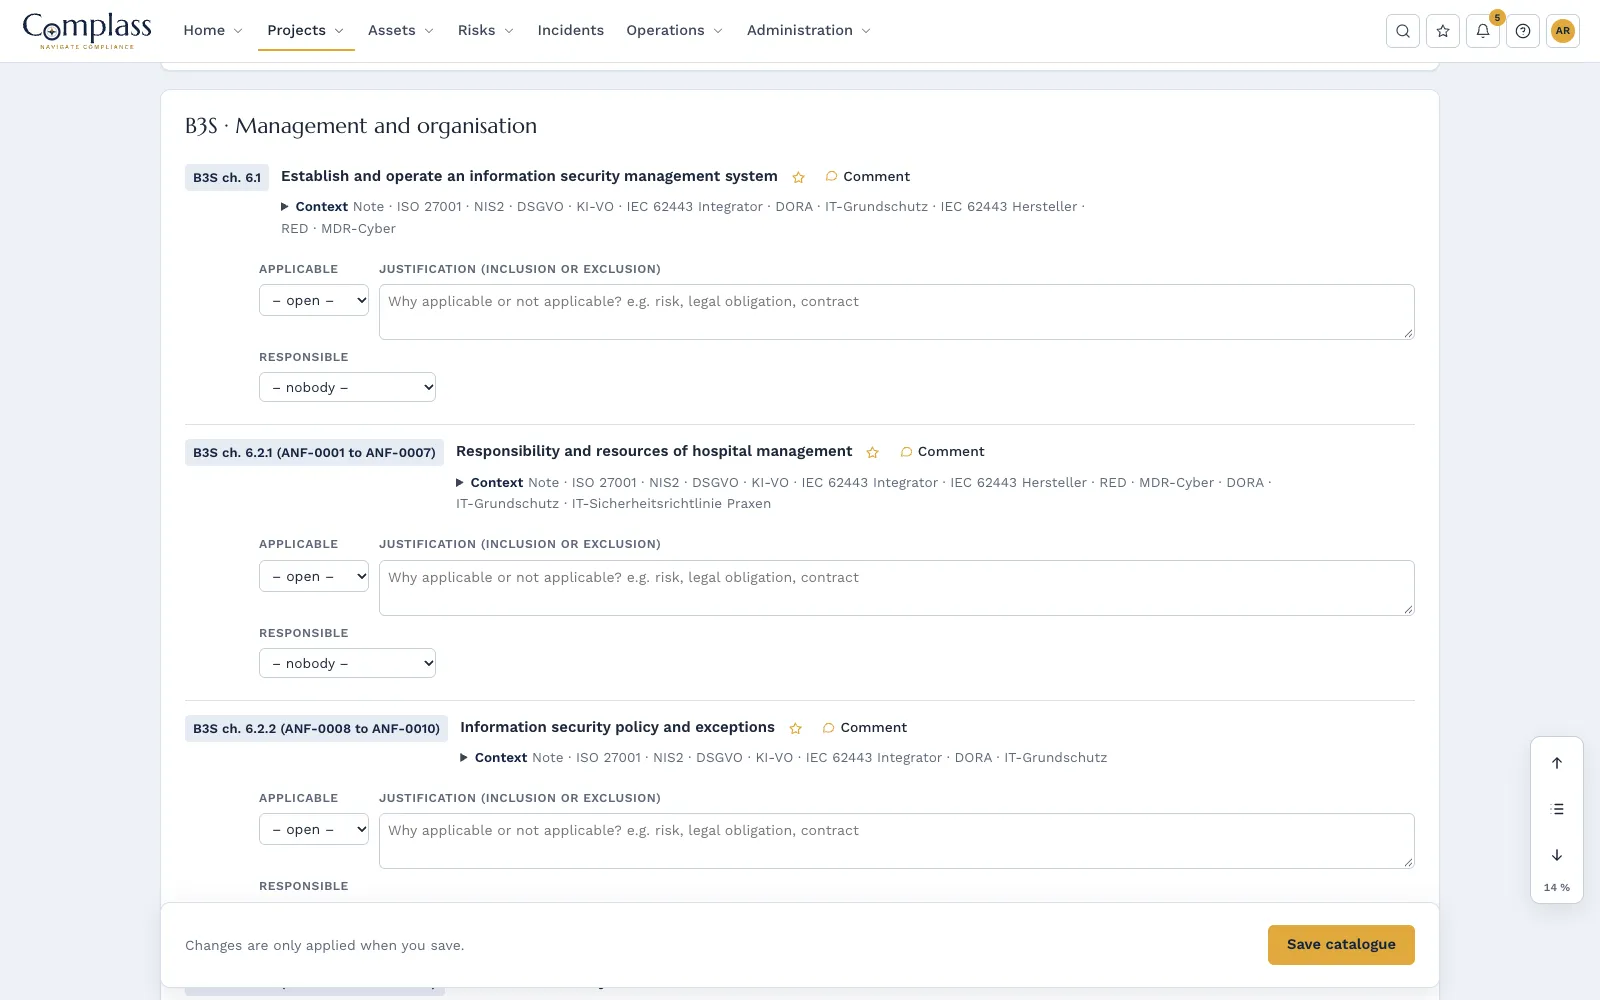
Requisiti con parole proprie, con rimando a capitolo e ANF
Tutti i requisiti del B3S riassunti in 49 pacchetti di lavoro, oltre agli obblighi del § 391 SGB V nel testo originale. In sede di verifica tenga accanto il testo originale della DKG.
Gestione dei rischi su scala ospedaliera
Valutazione comprensiva di sicurezza dei pazienti ed efficacia delle cure, accettazione dei rischi residui da parte della direzione, inventario dei valori per sistemi IT e dispositivi medici con criticità. Modelli tra l’altro per politica, pianificazione di emergenza e ripristino, registrazione e rilevamento degli attacchi nonché tecnologia medica connessa.
Documentare una volta, utilizzare più volte
Attraverso il catalogo comune delle misure, le misure valgono anche per la NIS2. Inoltre gestione delle emergenze, incidenti con termini di notifica ai sensi del § 32 BSIG e un corso di awareness per tutti i gruppi professionali con evidenza.
Le fasi nel modulo
- Classification: duties, KRITIS, NIS2 and implementation route
- Management, ISMS and organisation
- Risk management
- Continuity, architecture and physical security
- Personnel and awareness
- Technical measures
- Medical technology
- Incidents, service providers and evidence
Catalogo: § 391 SGB V and B3S "Medical care"
Moduli correlati
Risk management
Registro dei rischi con valutazione qualitativa o quantitativa, propensione al rischio e piano di trattamento, collegato ad asset, vulnerabilità e incidenti.
Scoprire di piùIncident management
Registrare gli incidenti, verificare gli obblighi di notifica ai sensi della NIS2, del CRA e del GDPR e monitorare le scadenze di notifica con un conto alla rovescia.
Scoprire di piùAsset management
Asset IT e OT in un unico posto, rilevati senza agent, con SBOM, avvisi dei fabbricanti, fine del supporto, riconciliazione delle licenze, identità, relazioni e zone secondo IEC 62443-3-2.
Scoprire di piùDomande frequenti
Siamo al di sotto della soglia KRITIS. Il B3S si applica comunque a noi?
Il § 391 SGB V si applica a tutti gli ospedali e richiede precauzioni secondo lo stato dell’arte. Il B3S è la via riconosciuta come idonea dal BSI ed è quindi il parametro più naturale anche per le strutture più piccole.
Complass contiene il testo del B3S?
No. Il B3S è un’opera della DKG. Complass descrive i requisiti con parole proprie e rimanda a capitoli e numeri ANF. Lo standard è disponibile gratuitamente presso la DKG; ne può archiviare estratti nel Suo progetto.
Dobbiamo soddisfare anche la NIS2. È un doppio lavoro?
No. Le misure documentate nel progetto B3S vengono associate da Complass anche al framework NIS2 tramite il catalogo comune delle misure.
Provate Complass con i vostri dati
Create voi stessi il vostro accesso di prova, se volete con un progetto di esempio per ogni quadro normativo. Se preferite vedere prima Complass, richiedete una demo.