

referencial
Segurança informática no hospital: § 391 SGB V e B3S
Desde 2022, todos os hospitais têm de proteger a sua informática de acordo com o estado da técnica e sensibilizar regularmente todos os colaboradores. O Complass guia o seu hospital da classificação segundo a lei BSI, passando pela gestão de riscos e pelo planeamento de emergência, até à tecnologia médica em rede e à evidência.

O que exige o § 391 SGB V?
O § 391 SGB V obriga todos os hospitais a medidas organizativas e técnicas adequadas segundo o estado da técnica e a medidas obrigatórias de sensibilização para todos os colaboradores. O caminho para isso é descrito pela norma de segurança setorial (B3S) «Cuidados médicos» da Associação Alemã de Hospitais, cuja adequação o BSI reconheceu.
Atualidade dos conteúdos:
Aplica-se ao meu caso?
As obrigações do § 391 SGB V aplicam-se a todos os hospitais nos termos do § 108 SGB V. Os hospitais com 30 000 ou mais casos de internamento completo por ano são operadores de instalações críticas: aplicam-se-lhes as obrigações dos §§ 30, 31 e 39 BSIG, entre outras sistemas de deteção de ataques e uma evidência de três em três anos.
A partir de 50 colaboradores ou 10 milhões de euros de volume de negócios anual e de balanço, um hospital é, como prestador de serviços de saúde, adicionalmente uma entidade importante ou particularmente importante nos termos da lei BSI, com gestão de riscos, obrigações de notificação, registo e obrigações da direção. Os centros médicos de cuidados e os consultórios nos cuidados de saúde convencionados aplicam em alternativa a diretiva de segurança informática nos termos do § 390 SGB V.
Esta panorâmica não substitui aconselhamento jurídico. O texto legal ou normativo é o que faz fé; no Complass, verifica a aplicabilidade com orientações baseadas nas referências.
Base jurídica
- § 391 SGB V§ 391 SGB V IT-Sicherheit in Krankenhäusern(1) Krankenhäuser sind verpflichtet, nach dem Stand der Technik angemessene organisatorische und technische Vorkehrungen zur Vermeidung von Störungen der Verfügbarkeit, Integrität und Vertraulichkeit ihrer informationstechnischen Systeme, Komponenten oder Prozesse zu treffen, die für die Funktionsfähigkeit des jeweiligen Krankenhauses und den Schutzbedarf der verarbeiteten Patienteninformationen maßgeblich sind. (2) …Abrir o original (gesetze-im-internet.de) ↗Obrigações de todos os hospitais, sensibilização (n.º 2), remissão para a lei BSI (n.os 4 e 5)
- § 28 BSIG§ 28 BSIG Besonders wichtige Einrichtungen und wichtige Einrichtungen(1) Als besonders wichtige Einrichtung gelten - 1. Betreiber kritischer Anlagen, - 2. qualifizierte Vertrauensdiensteanbieter, Top Level Domain Name Registries oder DNS-Diensteanbieter, - 3. Anbieter öffentlich zugänglicher Telekommunikationsdienste oder Betreiber öffentlicher Telekommunikationsnetze, die - a) mindestens 50 Mitarbeiter beschäftigen oder - b) einen Jahresumsatz und eine Jahresbilanzsumme von jeweils …Abrir o original (gesetze-im-internet.de) ↗Classificação como entidade importante ou particularmente importante
- § 30 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Abrir o original (gesetze-im-internet.de) ↗Medidas de gestão de riscos
- § 31 BSIG§ 31 BSIG Besondere Anforderungen an die Risikomanagementmaßnahmen von Betreibern kritischer Anlagen(1) Für Betreiber kritischer Anlagen gelten für die informationstechnischen Systeme, Komponenten und Prozesse, die für die Funktionsfähigkeit der von ihnen betriebenen kritischen Anlagen maßgeblich sind, im Vergleich zu anderen informationstechnischen Systemen, Komponenten und Prozessen besonders wichtiger Einrichtungen auch über das Schutzniveau dieser Einrichtungen hinausgehende Maßnahmen nach § 30 Absatz 1 Satz 1 …Abrir o original (gesetze-im-internet.de) ↗Requisitos especiais para operadores de instalações críticas
- § 39 BSIG§ 39 BSIG Nachweispflichten für Betreiber kritischer Anlagen(1) Betreiber kritischer Anlagen haben die Umsetzung der Maßnahmen in Bezug auf kritische Anlagen nach § 30 Absatz 1 Satz 1 in Verbindung mit § 31 Absatz 1 und 2 Satz 1 zu einem vom Bundesamt im Benehmen mit dem Bundesamt für Bevölkerungsschutz und Katastrophenhilfe festgelegten Zeitpunkt, frühestens drei Jahre nachdem sie erstmals oder spätestens drei Jahre nachdem sie erneut als ein Betreiber einer kritischen …Abrir o original (gesetze-im-internet.de) ↗Evidência de três em três anos
- B3S «Cuidados médicos» V1.3.1 (DKG)Norma de segurança setorial, adequação reconhecida pelo BSI
Datas-chave
- Suitability of B3S V1.3 confirmed by the BSI (three years) · B3S cover page
- NIS2 Implementation Act in force (§ 391 SGB V refers to § 30(8) BSIG) · Section 391(4) SGB V (German Social Code Book V)§ 391 SGB V IT-Sicherheit in Krankenhäusern(1) Krankenhäuser sind verpflichtet, nach dem Stand der Technik angemessene organisatorische und technische Vorkehrungen zur Vermeidung von Störungen der Verfügbarkeit, Integrität und Vertraulichkeit ihrer informationstechnischen Systeme, Komponenten oder Prozesse zu treffen, die für die Funktionsfähigkeit des jeweiligen Krankenhauses und den Schutzbedarf der verarbeiteten Patienteninformationen maßgeblich sind. (2) …Abrir o original (gesetze-im-internet.de) ↗
Os operadores de instalações críticas comprovam a implementação ao BSI de três em três anos. Para os restantes hospitais, o § 391 SGB V não prevê evidência regular; a documentação tem, porém, de ser sólida em qualquer momento.
Como o Complass ajuda
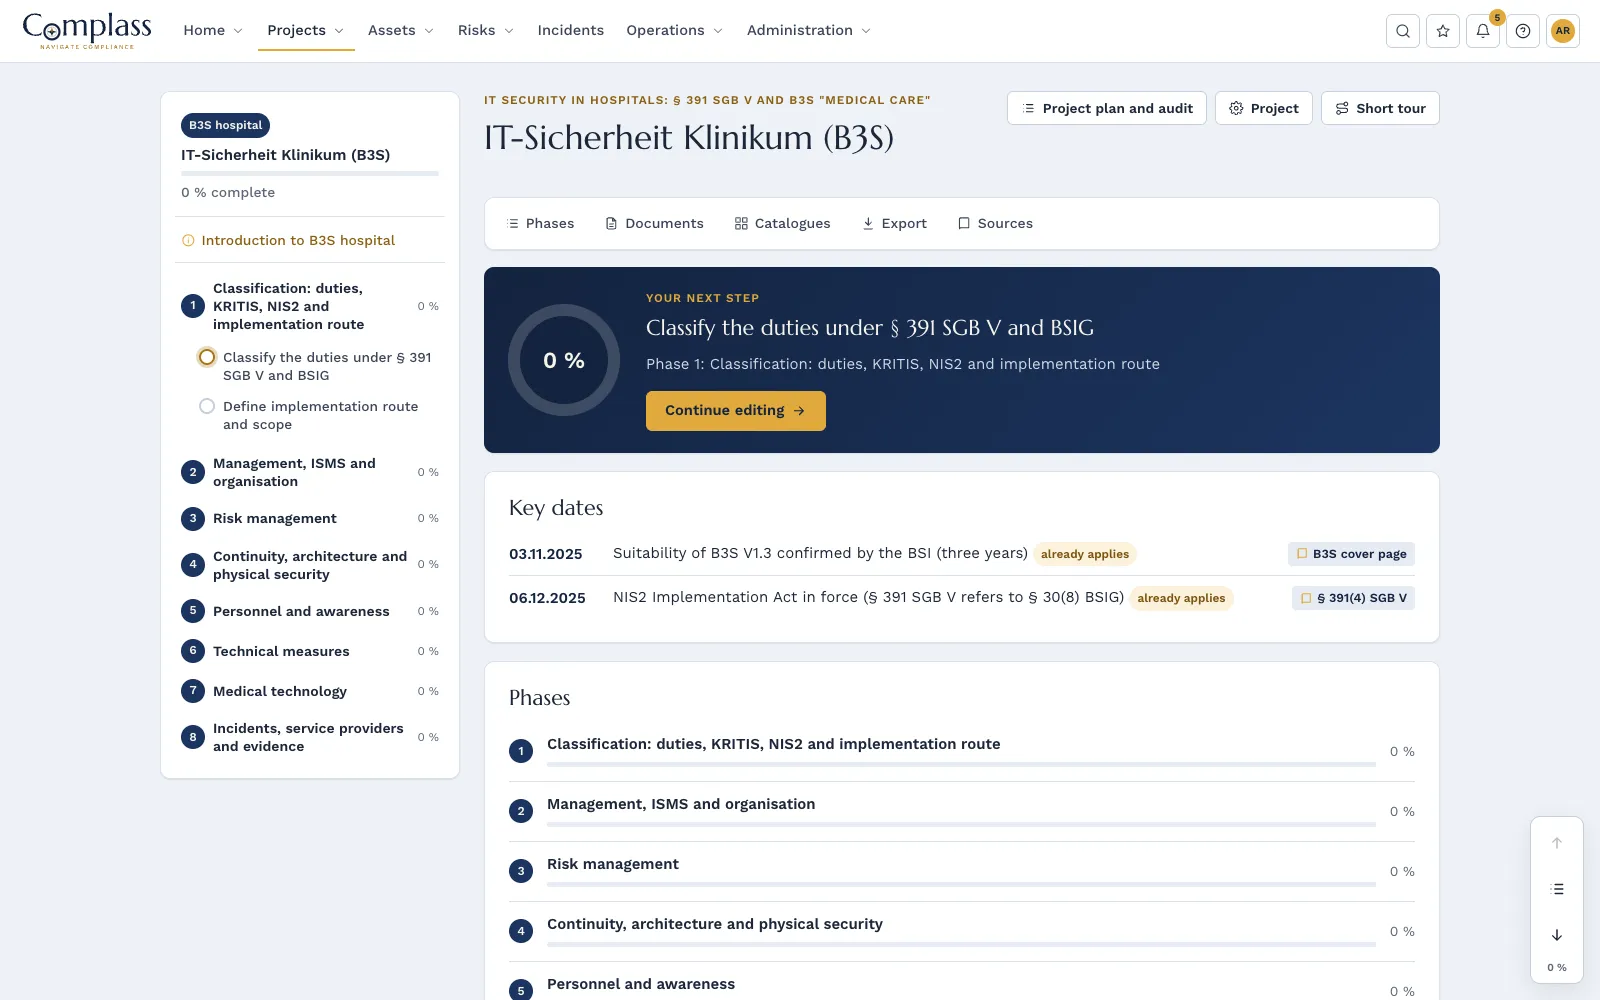
- 8fases
- 18passos guiados
- 15modelos de documento
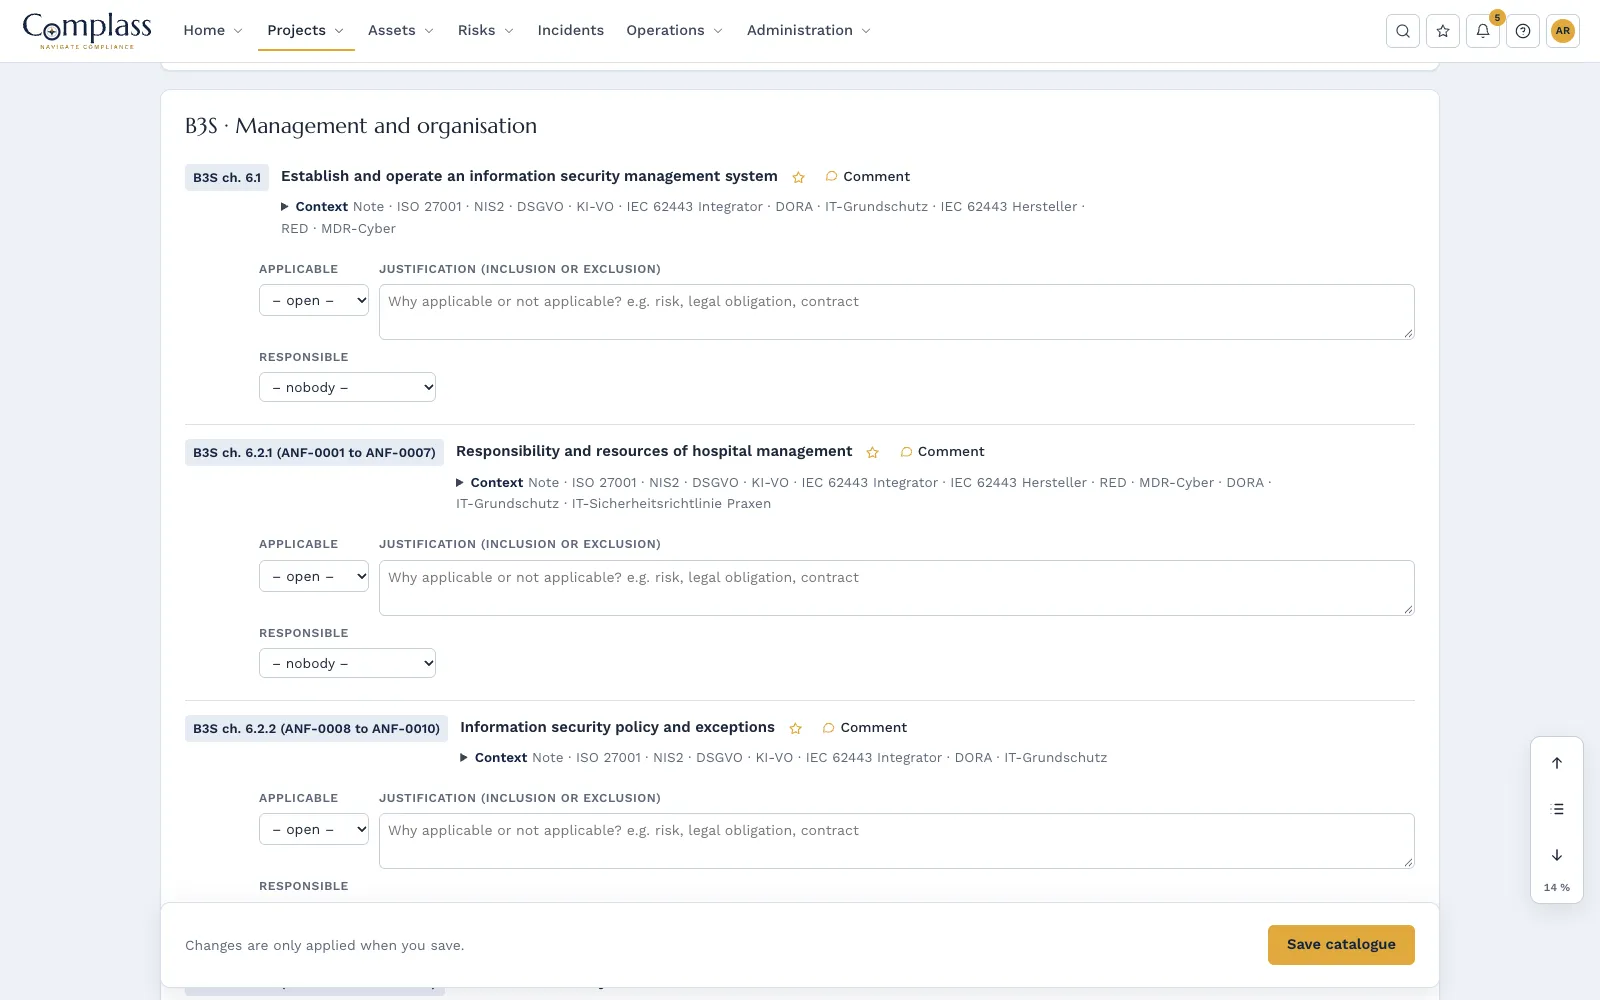
- 49requisitos no catálogo
Oito fases até à evidência
Classificação segundo o SGB V e a lei BSI, direção e SGSI, gestão de riscos, continuidade e arquitetura, pessoal e sensibilização, medidas técnicas, tecnologia médica, bem como incidentes, prestadores de serviços e evidência.
Requisitos por palavras próprias com remissão para capítulo e ANF
Todos os requisitos do B3S resumidos em 49 pacotes de trabalho, mais as obrigações do § 391 SGB V no texto original. Na auditoria, tenha ao lado o texto original da DKG.
Gestão de riscos à escala do hospital
Avaliação incluindo segurança do doente e eficácia do tratamento, aceitação de riscos residuais pela direção, inventário de valores para sistemas informáticos e dispositivos médicos com criticidade. Modelos, entre outros, para política, planeamento de emergência e de retoma, registo e deteção de ataques, bem como tecnologia médica em rede.
Documentar uma vez, usar várias vezes
As medidas contam, através do catálogo de medidas comum, também para a NIS2. Além disso, gestão da continuidade, incidentes com prazos de notificação nos termos do § 32 BSIG e um curso de sensibilização para todos os grupos profissionais com evidência.
As fases no módulo
- Classification: duties, KRITIS, NIS2 and implementation route
- Management, ISMS and organisation
- Risk management
- Continuity, architecture and physical security
- Personnel and awareness
- Technical measures
- Medical technology
- Incidents, service providers and evidence
Catálogo: § 391 SGB V and B3S "Medical care"
Módulos adequados
Gestão de riscos
Registo de riscos com avaliação qualitativa ou quantitativa, apetite pelo risco e plano de tratamento, ligado a ativos, vulnerabilidades e incidentes.
Saber maisGestão de incidentes
Registar incidentes, verificar as obrigações de notificação ao abrigo da NIS2, do CRA e do RGPD e acompanhar os prazos de notificação com contagem decrescente.
Saber maisGestão de ativos
Ativos de TI e de OT num só lugar, recolhidos sem agente, com SBOM, avisos dos fabricantes, fim de suporte, reconciliação de licenças, identidades, relações e zonas segundo a IEC 62443-3-2.
Saber maisPerguntas frequentes
Estamos abaixo do limiar KRITIS. O B3S aplica-se na mesma a nós?
O § 391 SGB V aplica-se a todos os hospitais e exige medidas segundo o estado da técnica. O B3S é o caminho reconhecido como adequado pelo BSI e, por isso, também para hospitais mais pequenos a referência natural.
O Complass contém o texto do B3S?
Não. O B3S é uma obra da DKG. O Complass descreve os requisitos por palavras próprias e remete para capítulos e números ANF. A norma obtém-na gratuitamente junto da DKG; pode guardar excertos no seu projeto.
Também temos de cumprir a NIS2. Trabalho em duplicado?
Não. As medidas que documenta no projeto B3S, o Complass associa-as, através do catálogo de medidas comum, também ao referencial NIS2.
Teste o Complass com os seus próprios dados
Crie o seu próprio acesso de teste, se quiser com um projeto de exemplo por referencial. Se preferir ver primeiro o Complass, peça uma demonstração.