

referencial Em preparação
EnWG e catálogo de segurança informática
Aplica-se apenas na Alemanha (direito alemão). Operadores de redes, operadores de instalações de energia e operadores de serviços digitais de energia implementam a segurança informática nos termos dos §§ 5c a 5e EnWG, na rede e na tecnologia de controlo. O Complass guia do esclarecimento da função, passando pelo catálogo de segurança informática em vigor, até ao sistema de notificação, à evidência e às obrigações da direção, e acrescenta o novo catálogo da Agência Federal de Redes assim que for fixado.

Em preparação O módulo EnWG e catálogo de segurança informática está em preparação e ainda não pode ser contratado. Só indicaremos uma data de início e um preço quando ambos estiverem definidos. Nesta página descrevemos o que o módulo deve abranger. Teremos todo o gosto em mostrar-lhe o estado atual numa demonstração. Pedir demonstração · Enviar pedido de informação
O que é o catálogo de segurança informática nos termos do EnWG?
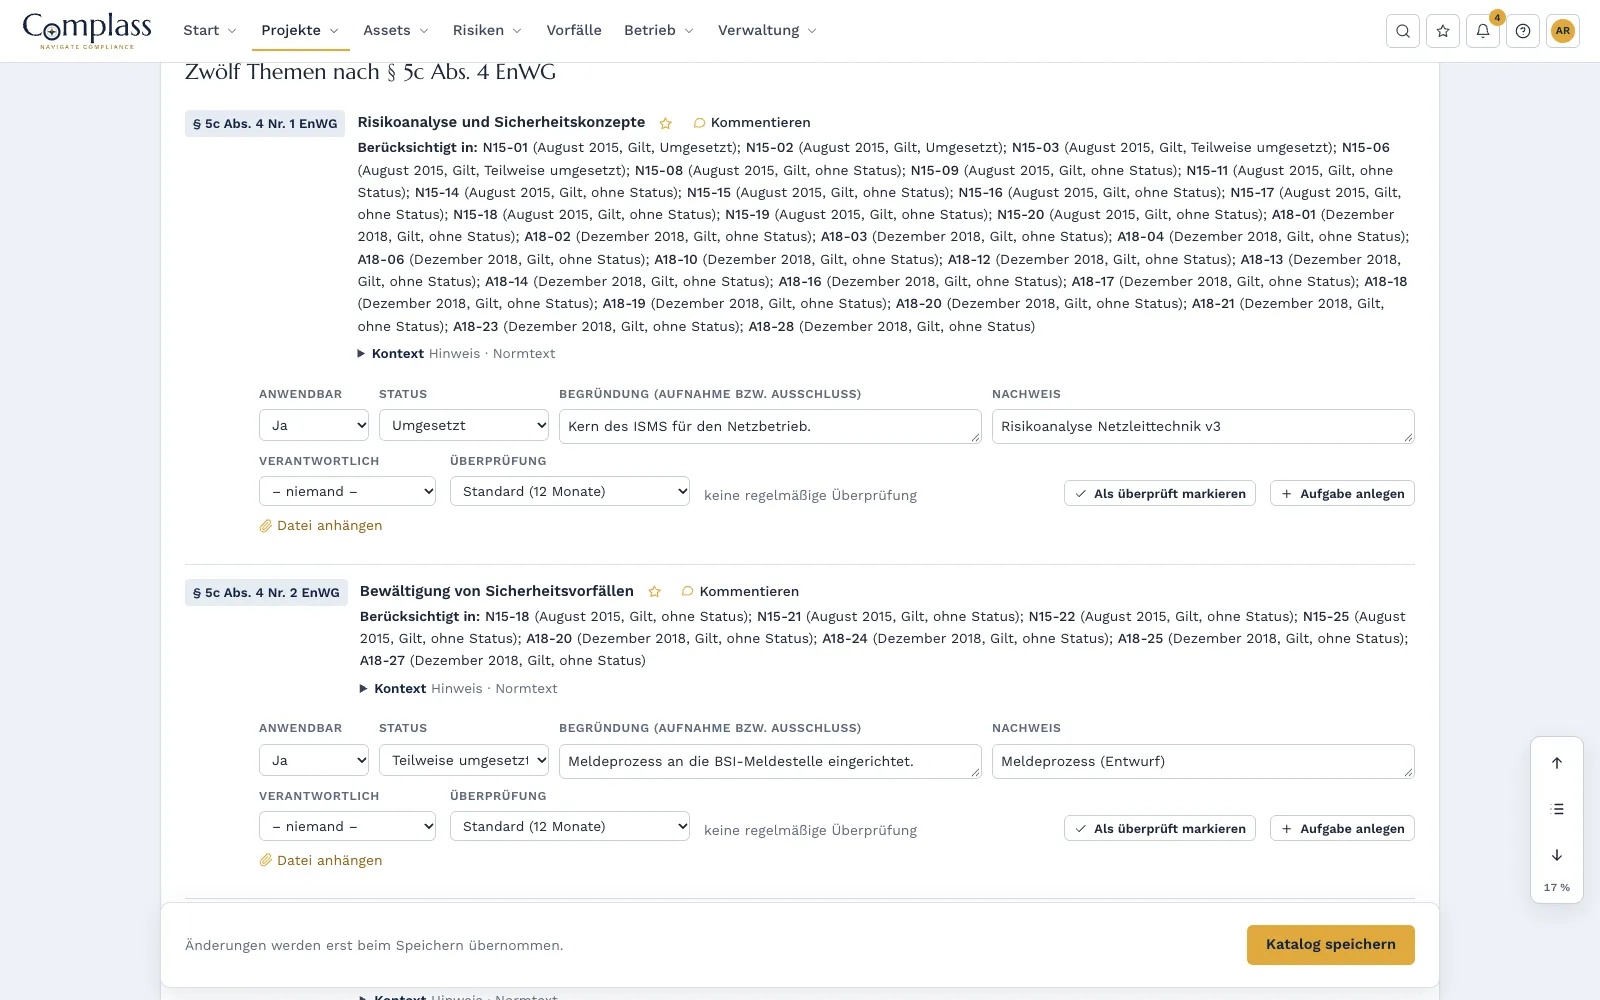
Aplica-se apenas na Alemanha (direito alemão). Desde 6 de dezembro de 2025, os §§ 5c a 5e da Lei da Energia (EnWG) regulam a segurança informática no setor da energia. O que os operadores têm concretamente de implementar é fixado pela Agência Federal de Redes, em concertação com o BSI, num catálogo de segurança informática. A lei enumera doze temas que todo o catálogo contém no mínimo, da análise de riscos à deteção de ataques e à autenticação multifator. Acrescem a notificação de incidentes de segurança significativos, o registo, a documentação e a responsabilidade da direção.
Atualidade dos conteúdos:
Aplica-se ao meu caso?
O EnWG distingue três funções. Para operadores de redes, aplica-se independentemente da dimensão; operadores de instalações e serviços digitais de energia estão abrangidos se forem entidade importante ou particularmente importante nos termos da lei BSI.
| Função | Abrangido se | O que se aplica hoje |
|---|---|---|
| Operador de rede de eletricidade ou gás | Opera uma rede de abastecimento de energia, sem limiar de dimensão | Catálogo de segurança informática para operadores de redes, versão de agosto de 2015 |
| Operador de instalações, por exemplo produção ou armazenamento | Instalação de energia ligada à rede e entidade importante ou particularmente importante nos termos do § 28 BSIG | Catálogo de segurança informática para instalações de energia, versão de dezembro de 2018 |
| Serviços digitais de energia, por exemplo agregadores | Serviço numa instalação de energia ligada à rede e entidade importante ou particularmente importante nos termos do § 28 BSIG | Ainda não há catálogo da BNetzA. Os agregadores que até agora estavam abrangidos pelo § 8a BSIG na versão antiga continuam a implementar o «B3S Aggregatoren» do BDEW. |
Quem está sujeito aos §§ 5c a 5e EnWG está dispensado da maioria das obrigações da lei BSI; a classificação e o registo mantêm-se. Se as empresas municipais operarem adicionalmente água, águas residuais ou outros setores dos anexos 1 ou 2 da lei BSI (operação conjunta), aplica-se a esses a lei BSI. No Complass, gere esses setores num projeto NIS2 e liga as evidências comuns. As ofertas de telecomunicações regem-se pelo TKG.
Esta panorâmica não substitui aconselhamento jurídico. O texto legal ou normativo é o que faz fé; no Complass, verifica a aplicabilidade com orientações baseadas nas referências.
Base jurídica
- § 5c EnWG§ 5c EnWG IT-Sicherheit im Anlagen- und im Netzbetrieb, Festlegungskompetenz(1) Die folgenden Betreiber haben für die genannten Systeme einen angemessenen Schutz gegen Bedrohungen zu gewährleisten: - 1. der Betreiber eines Energieversorgungsnetzes für Telekommunikationssysteme und für elektronische Datenverarbeitungssysteme, die für den sicheren Betrieb des Energieversorgungsnetzes notwendig sind, - 2. der Betreiber einer Energieanlage, der eine besonders wichtige Einrichtung nach § 28 …Abrir o original (gesetze-im-internet.de) ↗Segurança informática, funções, catálogo e os seus doze temas mínimos
- § 5d EnWG§ 5d EnWG Dokumentations-, Melde-, Registrierungspflicht(1) Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3 hat die Einhaltung der Anforderungen des IT-Sicherheitskatalogs zu dokumentieren. Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 und der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 2 und 3, der jeweils eine besonders wichtige Einrichtung nach § 28 Absatz 1 des BSI-Gesetzes ist, hat die Dokumentation nach Satz 1 der Bundesnetzagentur unverzüglich nach der …Abrir o original (gesetze-im-internet.de) ↗Documentação, pessoa de contacto, notificação e registo
- § 5e EnWG§ 5e EnWG Umsetzungs-, Überwachungs- und Schulungspflicht für Geschäftsleitungen(1) Die Geschäftsleitung eines Betreibers nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3 ist verpflichtet, die Anforderungen des IT-Sicherheitskatalogs umzusetzen und die Umsetzung zu überwachen. (2) Eine Geschäftsleitung eines Betreibers nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3, die ihre Pflichten nach Absatz 1 verletzt, haftet ihrer Einrichtung für einen schuldhaft verursachten Schaden nach den auf die Rechtsform der …Abrir o original (gesetze-im-internet.de) ↗Obrigações da direção
- § 28 BSIG§ 28 BSIG Besonders wichtige Einrichtungen und wichtige Einrichtungen(1) Als besonders wichtige Einrichtung gelten - 1. Betreiber kritischer Anlagen, - 2. qualifizierte Vertrauensdiensteanbieter, Top Level Domain Name Registries oder DNS-Diensteanbieter, - 3. Anbieter öffentlich zugänglicher Telekommunikationsdienste oder Betreiber öffentlicher Telekommunikationsnetze, die - a) mindestens 50 Mitarbeiter beschäftigen oder - b) einen Jahresumsatz und eine Jahresbilanzsumme von jeweils …Abrir o original (gesetze-im-internet.de) ↗Classificação como entidade importante ou particularmente importante, exceção nos termos do n.º 5
- § 32 BSIG§ 32 BSIG Meldepflichten(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, folgende Informationen an eine vom Bundesamt und dem Bundesamt für Bevölkerungsschutz und Katastrophenhilfe eingerichtete gemeinsame Meldestelle zu melden: - 1. unverzüglich, spätestens jedoch innerhalb von 24 Stunden nach Kenntniserlangung von einem erheblichen Sicherheitsvorfall, eine frühe Erstmeldung, in der angegeben wird, ob der …Abrir o original (gesetze-im-internet.de) ↗Obrigações e prazos de notificação
- § 11, n.os 1a e 1b, EnWG na versão antigaBase dos dois catálogos em vigor (2015 e 2018)
O que se aplica hoje e o que pode vir em 2027
- §§ 5c a 5e EnWG em vigor (lei de transposição da NIS2). O § 11, n.os 1a a 1g, EnWG na versão antiga foi revogado.
- Prazo de registo no BSI para operadores de redes que não sejam entidade importante ou particularmente importante · § 5d Abs. 4 EnWG§ 5d EnWG Dokumentations-, Melde-, Registrierungspflicht(1) Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3 hat die Einhaltung der Anforderungen des IT-Sicherheitskatalogs zu dokumentieren. Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 und der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 2 und 3, der jeweils eine besonders wichtige Einrichtung nach § 28 Absatz 1 des BSI-Gesetzes ist, hat die Dokumentation nach Satz 1 der Bundesnetzagentur unverzüglich nach der …Abrir o original (gesetze-im-internet.de) ↗
- Hoje Até ser publicado um novo catálogo, continuam a aplicar-se os catálogos de agosto de 2015 (redes) e dezembro de 2018 (instalações de energia). Os sistemas existentes de deteção de ataques têm de continuar a ser operados. Verificado em 10.10.2026.
- 24 horas / 72 horas / um mês Incidentes de segurança significativos ao ponto de notificação do BSI: notificação inicial precoce, notificação, notificação final · § 5d Abs. 3 EnWG§ 5d EnWG Dokumentations-, Melde-, Registrierungspflicht(1) Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3 hat die Einhaltung der Anforderungen des IT-Sicherheitskatalogs zu dokumentieren. Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 und der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 2 und 3, der jeweils eine besonders wichtige Einrichtung nach § 28 Absatz 1 des BSI-Gesetzes ist, hat die Dokumentation nach Satz 1 der Bundesnetzagentur unverzüglich nach der …Abrir o original (gesetze-im-internet.de) ↗ com § 32 BSIG§ 32 BSIG Meldepflichten(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, folgende Informationen an eine vom Bundesamt und dem Bundesamt für Bevölkerungsschutz und Katastrophenhilfe eingerichtete gemeinsame Meldestelle zu melden: - 1. unverzüglich, spätestens jedoch innerhalb von 24 Stunden nach Kenntniserlangung von einem erheblichen Sicherheitsvorfall, eine frühe Erstmeldung, in der angegeben wird, ob der …Abrir o original (gesetze-im-internet.de) ↗
- Sem demora Transmitir a documentação à Agência Federal de Redes: operadores de redes sempre, operadores de instalações e serviços digitais de energia como entidade particularmente importante (avaliação técnica, não constitui aconselhamento jurídico) · § 5d Abs. 1 Satz 2 EnWG§ 5d EnWG Dokumentations-, Melde-, Registrierungspflicht(1) Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3 hat die Einhaltung der Anforderungen des IT-Sicherheitskatalogs zu dokumentieren. Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 und der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 2 und 3, der jeweils eine besonders wichtige Einrichtung nach § 28 Absatz 1 des BSI-Gesetzes ist, hat die Dokumentation nach Satz 1 der Bundesnetzagentur unverzüglich nach der …Abrir o original (gesetze-im-internet.de) ↗
- Outono de 2026 Consulta de um catálogo comum para redes, instalações de energia e serviços digitais de energia, planeada segundo a Agência Federal de Redes
- 01.01.2027 (projeto) Início de aplicação segundo o projeto de consulta. O novo catálogo ainda não está fixado; a Agência Federal de Redes não indica data na sua página do procedimento.
Verificamos o estado na Agência Federal de Redes antes de cada lançamento. Se for fixado um novo catálogo, o Complass acrescenta-o como nova edição; as suas avaliações dos doze temas mantêm-se.
O que o módulo deve abranger
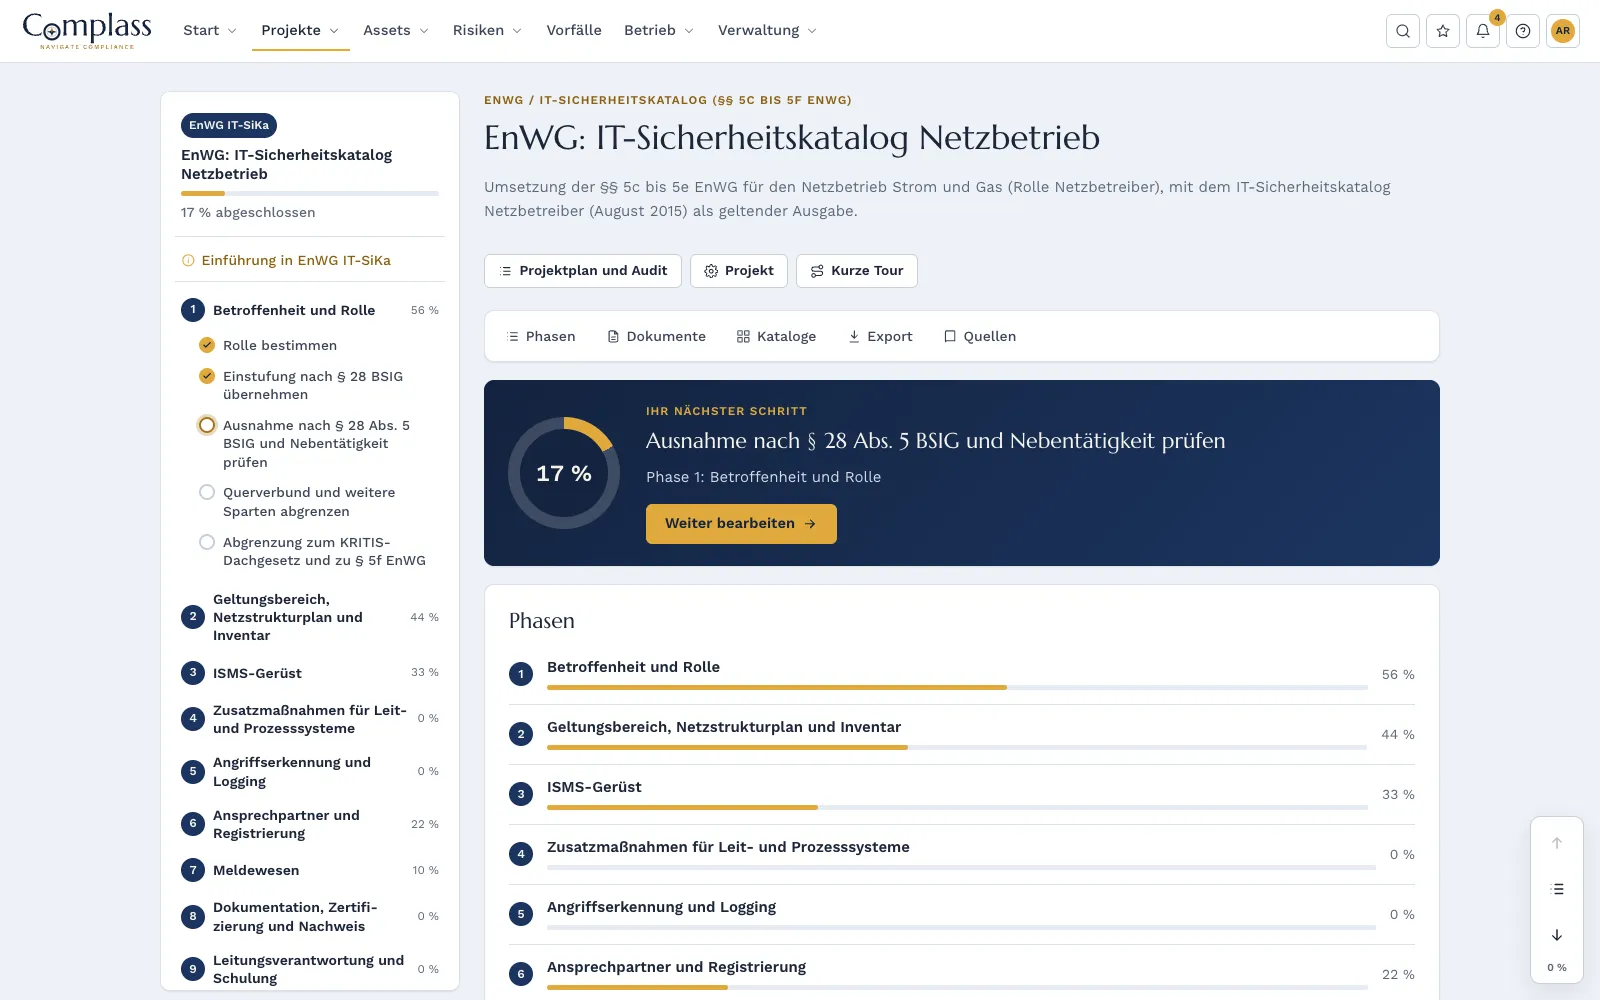
- 10fases
- 30passos guiados
- 8modelos de documento
- 77requisitos no catálogo
Doze temas que permanecem
Avalia uma só vez os doze temas do § 5c, n.º 4, EnWG. Os requisitos dos catálogos de 2015 e 2018 dependem deles. Quando vier o novo catálogo, o Complass acrescenta-o como nova edição, sem que tenha de recomeçar.
O catálogo que se aplica à sua função
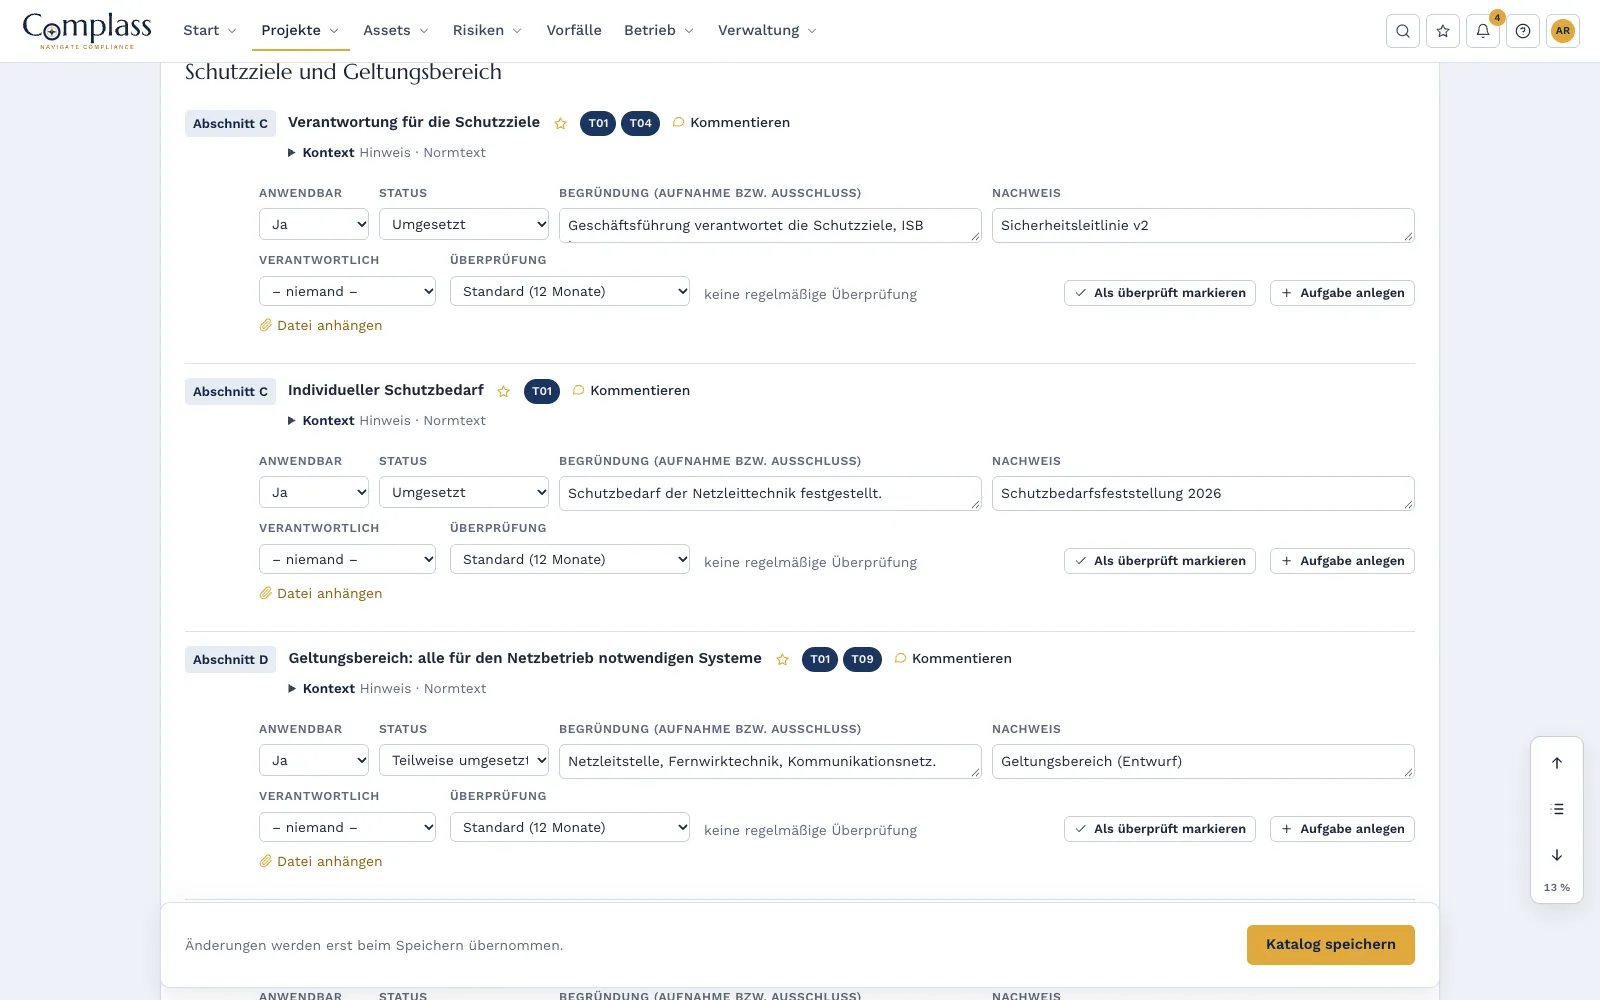
Os operadores de redes trabalham com o catálogo de 2015, os operadores de instalações com o catálogo de 2018, cada um com os requisitos no texto original e a fonte. Os serviços digitais de energia usam os doze temas como base.
Plano da estrutura da rede, inventário e tecnologia de controlo
Âmbito, plano da estrutura da rede e sistemas na gestão de ativos, zonas e acessos remotos para sistemas de controlo e de processo.
Deteção de ataques e registo
Conceito para sistemas de deteção de ataques com sistemas monitorizados, responsabilidades e reação a alarmes.
Notificações ao ponto de notificação do BSI
Processo de notificação com os prazos de 24 horas, 72 horas e um mês, incidentes no módulo de incidentes com contagem decrescente, distinção face a notificações nos termos do KRITIS-Dachgesetz.
Operação conjunta com a NIS2 num só portal
Gere os outros setores no projeto NIS2. Liga as evidências comuns em vez de as manter em duplicado.
Direção e formação
Obrigações da direção nos termos do § 5e EnWG com módulos de aprendizagem para especialistas e para a direção.
As fases no módulo
- Applicability and role
- Scope, network structure plan and inventory
- ISMS skeleton
- Additional measures for control and process systems
- Attack detection and logging
- Contact person and registration
- Incident reporting
- Documentation, certification and evidence
- Management responsibility and training
- Supply chain and critical functions
Catálogo: Minimum contents of the IT security catalogue (section 5c(4) EnWG)
Módulos adequados
Gestão de ativos
Ativos de TI e de OT num só lugar, recolhidos sem agente, com SBOM, avisos dos fabricantes, fim de suporte, reconciliação de licenças, identidades, relações e zonas segundo a IEC 62443-3-2.
Saber maisGestão de incidentes
Registar incidentes, verificar as obrigações de notificação ao abrigo da NIS2, do CRA e do RGPD e acompanhar os prazos de notificação com contagem decrescente.
Saber maisGestão de riscos
Registo de riscos com avaliação qualitativa ou quantitativa, apetite pelo risco e plano de tratamento, ligado a ativos, vulnerabilidades e incidentes.
Saber maisSupplier Management
Classifique os fornecedores, solicite autoavaliações e evidências diretamente ao fornecedor, verifique-as e peça mais informação. Com questionários para a NIS2, o RGPD, a ISO 27001, o CRA e a IEC 62443-2-4.
Saber maisPerguntas frequentes
A partir de quando se pode contratar o módulo?
O módulo está em preparação. Só indicaremos uma data quando estiver definida. Fale connosco: mostramos-lhe o estado atual e como pode começar já hoje no Complass com a ISO/IEC 27001 ou a NIS2.
Aplica-se a nós o EnWG ou a lei BSI?
Para a exploração de redes e para instalações de energia de entidades importantes ou particularmente importantes aplicam-se os §§ 5c a 5e EnWG; a maioria das obrigações da lei BSI deixa de se aplicar. A classificação e o registo nos termos da lei BSI mantêm-se. Para outros setores, como água ou águas residuais, aplica-se a lei BSI. Se a instalação de energia for apenas uma atividade acessória em relação à atividade total, aplica-se igualmente a lei BSI.
Que catálogo de segurança informática se aplica de momento?
Para operadores de redes, o catálogo de agosto de 2015; para operadores de instalações, o catálogo de dezembro de 2018. Ambos continuam a aplicar-se, segundo a Agência Federal de Redes, até ser publicado um novo catálogo. Data da verificação: 10.10.2026.
O que muda em 2027?
A Agência Federal de Redes está a rever os catálogos, juntamente com o BSI, num único catálogo que deverá aplicar-se também a serviços digitais de energia. O projeto de consulta indica 01.01.2027 como início de aplicação. Ainda não está fixado. O seu trabalho nos doze temas do § 5c, n.º 4, EnWG conta em qualquer caso, porque todo o catálogo tem de os conter.
Somos agregador. O que fazemos até ao novo catálogo?
Se até agora estava abrangido pelo § 8a BSIG na versão antiga, continue a implementar o «B3S Aggregatoren» do BDEW. Caso contrário, construa um SGSI segundo a ISO/IEC 27001 e oriente-se pelos doze temas. No Complass, avalia esses temas e acrescenta o novo catálogo assim que for fixado.
A quem notificamos um incidente de segurança?
Ao ponto de notificação do BSI: uma notificação inicial precoce no prazo de 24 horas, uma notificação no prazo de 72 horas e uma notificação final o mais tardar um mês depois. Se o incidente tiver relevância para a segurança do abastecimento de energia, o BSI reencaminha a notificação para a Agência Federal de Redes (§ 5d, n.º 5, EnWG).
O Complass substitui uma análise jurídica?
Não. O Complass estrutura a verificação da abrangência, as obrigações e as evidências com base no texto da lei e dos catálogos; a avaliação jurídica em cada caso concreto cabe a si.
O EnWG aplica-se à sua empresa?
A verificação de abrangência gratuita dá, em poucos minutos, uma primeira avaliação sobre se é operador de rede, operador de instalações ou serviço digital de energia e que referenciais se aplicam.
Teste o Complass com os seus próprios dados
Crie o seu próprio acesso de teste, se quiser com um projeto de exemplo por referencial. Se preferir ver primeiro o Complass, peça uma demonstração.