

referencial
Diretiva de segurança informática nos termos do § 390 SGB V (KBV e KZBV)
Todos os consultórios que participam nos cuidados médicos ou dentários convencionados têm de implementar a diretiva de segurança informática. O Complass mostra-lhe que requisitos se aplicam ao seu consultório e guia-o passo a passo até uma documentação sólida, mesmo sem departamento de TI próprio.

O que regula a diretiva de segurança informática?
O § 390 SGB V obriga a Associação Federal dos Médicos Convencionados (KBV) e a Associação Federal dos Dentistas Convencionados (KZBV) a fixar de forma vinculativa os requisitos de segurança informática nos consultórios. Ambas publicaram para isso uma diretiva com a mesma estrutura e a mesma numeração. Concretiza o estado da técnica nos termos do art. 32.º do RGPD para consultórios, é articulada com o BSI e revista anualmente.
Atualidade dos conteúdos:
Aplica-se ao meu caso?
A diretiva é vinculativa para todos os prestadores de cuidados que participam nos cuidados médicos e dentários convencionados. Os consultórios médicos e de psicoterapia aplicam a versão da KBV, os consultórios dentários a versão da KZBV, os centros médicos de cuidados e as associações de prática profissional uma ou ambas, consoante a especialidade. Não se aplica aos cuidados médicos convencionados no hospital, na medida em que aí sejam tomadas medidas nos termos do § 391 SGB V.
Os requisitos que se aplicam dependem do número de pessoas permanentemente encarregadas do tratamento de dados, incluindo assistentes médicos, assistentes dentários e formandos: o anexo 1 (50 requisitos) e o anexo 5 sobre a infraestrutura de telemática (9) aplicam-se a todos, o anexo 2 (10) a partir de 6 pessoas, o anexo 3 (17) a partir de mais de 20 pessoas, o anexo 4 (6) em caso de grandes equipamentos médicos. Cada requisito só se aplica na medida em que o respetivo objeto-alvo seja usado no consultório. Os centros médicos de cuidados maiores podem ficar adicionalmente abrangidos pela NIS2.
Esta panorâmica não substitui aconselhamento jurídico. O texto legal ou normativo é o que faz fé; no Complass, verifica a aplicabilidade com orientações baseadas nas referências.
Base jurídica
- § 390 SGB V§ 390 SGB V IT-Sicherheit in der vertragsärztlichen und vertragszahnärztlichen Versorgung(1) Die Kassenärztlichen Bundesvereinigungen legen in einer Richtlinie die Anforderungen zur Gewährleistung der IT-Sicherheit in der vertragsärztlichen und vertragszahnärztlichen Versorgung fest. (2) Die Richtlinie nach Absatz 1 umfasst insbesondere auch - 1. Anforderungen an die sichere Installation und Wartung von Komponenten und Diensten der Telematikinfrastruktur, die in der vertragsärztlichen und …Abrir o original (gesetze-im-internet.de) ↗Obrigação da KBV e da KZBV de fixar os requisitos; caráter vinculativo para os consultórios (n.º 6); prestadores de serviços certificados (n.º 7)
- § 391 SGB V§ 391 SGB V IT-Sicherheit in Krankenhäusern(1) Krankenhäuser sind verpflichtet, nach dem Stand der Technik angemessene organisatorische und technische Vorkehrungen zur Vermeidung von Störungen der Verfügbarkeit, Integrität und Vertraulichkeit ihrer informationstechnischen Systeme, Komponenten oder Prozesse zu treffen, die für die Funktionsfähigkeit des jeweiligen Krankenhauses und den Schutzbedarf der verarbeiteten Patienteninformationen maßgeblich sind. (2) …Abrir o original (gesetze-im-internet.de) ↗Distinção face aos hospitais
- Parte A IV da diretivaA. IV. IT-Sicherheitsrichtlinie KBV Anforderungen zur Gewährleistung der IT-Sicherheit in Praxen1. Praxen nach A. III. 1. haben die Anforderungen aus Anlage 1 und 5 umzusetzen, soweit die Zielobjekte in der Praxis genutzt werden. 2. Praxen nach A. III. 2. haben die Anforderungen aus Anlage 1, 2 und 5 umzusetzen, soweit die Zielobjekte in der Praxis genutzt werden. 3. Praxen nach A. III. 3. haben die Anforderungen aus Anlage 1, 2, 3 und 5 umzusetzen, soweit die Zielobjekte in der Praxis genutzt werden. 4. …Abrir o original (KBV – Richtlinie nach § 390 SGB V, Fassung vom 31.03.2025 (PDF)) ↗Objetos-alvo e aplicabilidade
- Anexos 1 a 5 da diretivaAnlage 1 Nr. 1 IT-Sicherheitsrichtlinie KBV Geregelte Einarbeitung neuer MitarbeitenderMitarbeitende müssen zu Beginn ihrer Beschäftigung in ihre neuen Aufgaben eingearbeitet werden. Die Mitarbeitenden müssen über bestehende Regelungen, Handlungsanweisungen und Verfahrensweisen informiert werden.Abrir o original (KBV – Richtlinie nach § 390 SGB V, Fassung vom 31.03.2025 (PDF)) ↗Requisitos por dimensão do consultório, grandes equipamentos e infraestrutura de telemática
Datas-chave
- KBV guideline in force in the version of 31.03.2025 · Part B no. 1 (KBV)B. IT-Sicherheitsrichtlinie KBV Inkrafttreten und Geltung1. Diese Richtlinie tritt am Tag nach der Veröffentlichung in Kraft. Sie ersetzt die bisherige Richtlinie nach § 75b SGB V über die Anforderungen zur Gewährleistung der IT-Sicherheit vom 16.12.2020 und setzt diese außer Kraft. 2. Diese Richtlinie gilt ab dem Tag nach ihrer Veröffentlichung. Hiervon ausgenommen sind folgende mit dieser Richtlinie neu hinzugekommenen Anforderungen: - A1) 1-7 Personal - A1) 8-10 …Abrir o original (KBV – Richtlinie nach § 390 SGB V, Fassung vom 31.03.2025 (PDF)) ↗
- KZBV guideline version 1.1 in force · Part B (KZBV)B. IT-Sicherheitsrichtlinie KZBV Inkrafttreten und GeltungDiese Richtlinie ersetzt die bisher geltende Richtlinie nach § 75b SGB V vom 01.02.2021, veröffentlicht in Ausgabe Nr. 3/2021 der zm, und tritt vorbehaltlich des Satzes 2 am Tag nach ihrer Veröffentlichung in den zm in Kraft. Die folgenden mit dieser Richtlinie neu hinzugekommenen oder inhaltlich geänderten Anforderungen treten am 02.01.2026 in Kraft. Neue Anforderungen: - A1) 1-7 Personal - A1) 8-10 …Abrir o original (KZBV – Richtlinie nach § 390 SGB V, Version 1.1 vom 01.07.2025) ↗
- New requirements of the KBV guideline apply · Part B no. 2 (KBV)B. IT-Sicherheitsrichtlinie KBV Inkrafttreten und Geltung1. Diese Richtlinie tritt am Tag nach der Veröffentlichung in Kraft. Sie ersetzt die bisherige Richtlinie nach § 75b SGB V über die Anforderungen zur Gewährleistung der IT-Sicherheit vom 16.12.2020 und setzt diese außer Kraft. 2. Diese Richtlinie gilt ab dem Tag nach ihrer Veröffentlichung. Hiervon ausgenommen sind folgende mit dieser Richtlinie neu hinzugekommenen Anforderungen: - A1) 1-7 Personal - A1) 8-10 …Abrir o original (KBV – Richtlinie nach § 390 SGB V, Fassung vom 31.03.2025 (PDF)) ↗
- New and amended requirements of the KZBV guideline apply · Part B (KZBV)B. IT-Sicherheitsrichtlinie KZBV Inkrafttreten und GeltungDiese Richtlinie ersetzt die bisher geltende Richtlinie nach § 75b SGB V vom 01.02.2021, veröffentlicht in Ausgabe Nr. 3/2021 der zm, und tritt vorbehaltlich des Satzes 2 am Tag nach ihrer Veröffentlichung in den zm in Kraft. Die folgenden mit dieser Richtlinie neu hinzugekommenen oder inhaltlich geänderten Anforderungen treten am 02.01.2026 in Kraft. Neue Anforderungen: - A1) 1-7 Personal - A1) 8-10 …Abrir o original (KZBV – Richtlinie nach § 390 SGB V, Version 1.1 vom 01.07.2025) ↗
Os prazos transitórios terminaram, hoje aplicam-se todos os requisitos. A diretiva não exige certificado nem notificação a uma autoridade; a implementação tem, porém, de poder ser comprovada em qualquer momento.
Como o Complass ajuda
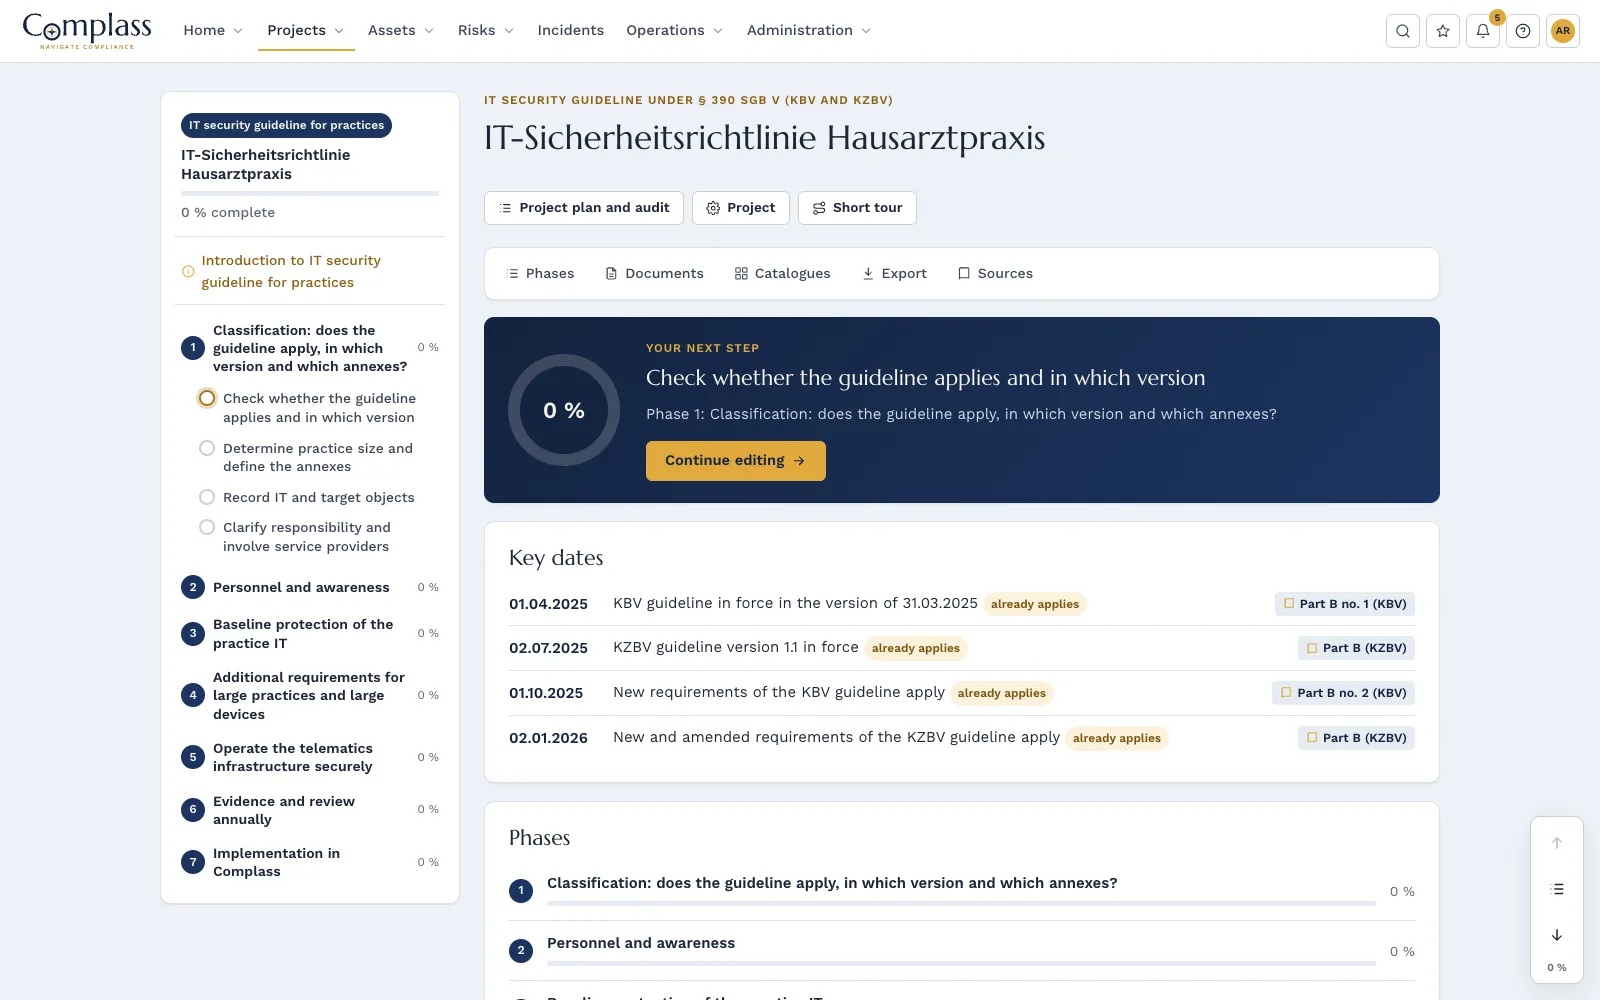
- 7fases
- 20passos guiados
- 13modelos de documento
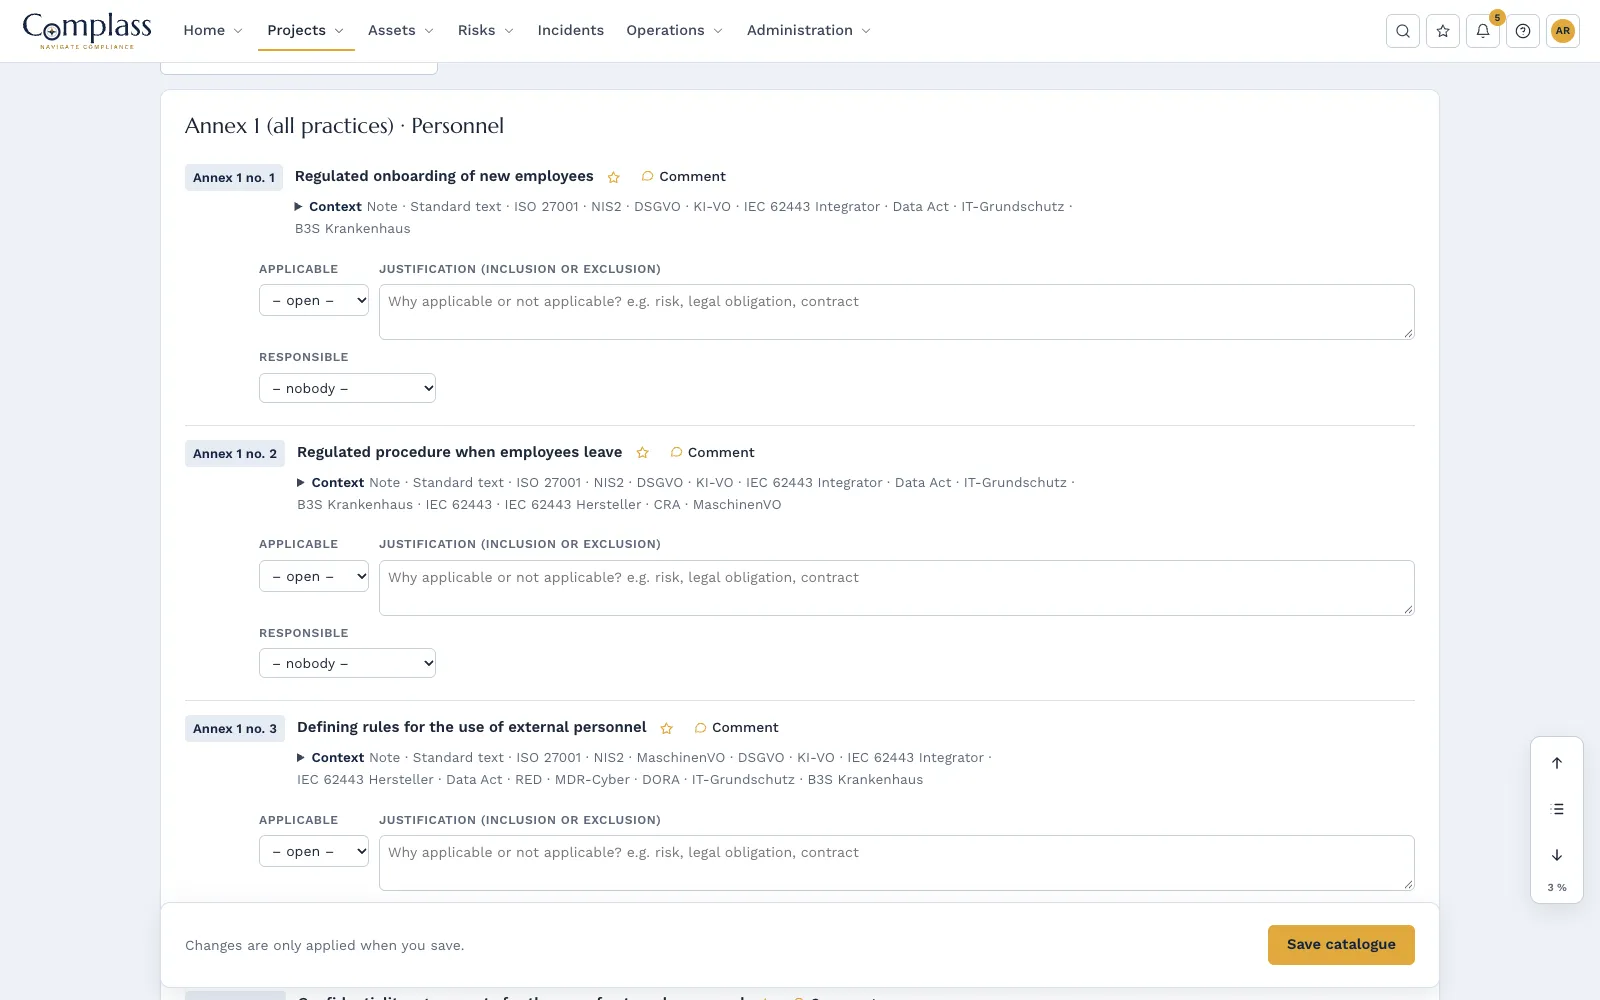
- 92requisitos no catálogo
Sete fases até à revisão anual
Classificação com versão e anexos, pessoal e sensibilização, proteção de base da informática do consultório, requisitos adicionais para grandes consultórios e grandes equipamentos, infraestrutura de telemática, evidência e revisão anual.
Todos os 92 requisitos no texto original
Versões da KBV e da KZBV lado a lado, com indicações de implementação, estado e evidência por requisito. Os anexos e objetos-alvo não aplicáveis exclui-os com justificação.
Modelos
entre outros: ficha do consultório, registo da informática e dos objetos-alvo, plano de rede, conceito de backups, conceito de acessos e permissões, política para dispositivos móveis, operação da infraestrutura de telemática e revisão anual.
Formação para a equipa do consultório
Curso sobre a diretiva de segurança informática com sete unidades para titulares de consultórios, assistentes médicos e dentários, com evidência de participação e de aproveitamento. Além disso, registo de TI, gestão da continuidade para falha do sistema de gestão do consultório, da infraestrutura de telemática ou da Internet e registo de incidentes.
As fases no módulo
- Classification: does the guideline apply, in which version and which annexes?
- Personnel and awareness
- Baseline protection of the practice IT
- Additional requirements for large practices and large devices
- Operate the telematics infrastructure securely
- Evidence and review annually
- Implementation in Complass
Catálogo: Requirements of the IT security guideline (Annexes 1 to 5)
Módulos adequados
Gestão de ativos
Ativos de TI e de OT num só lugar, recolhidos sem agente, com SBOM, avisos dos fabricantes, fim de suporte, reconciliação de licenças, identidades, relações e zonas segundo a IEC 62443-3-2.
Saber maisGestão de incidentes
Registar incidentes, verificar as obrigações de notificação ao abrigo da NIS2, do CRA e do RGPD e acompanhar os prazos de notificação com contagem decrescente.
Saber maisGestão da conformidade
Aplicar referenciais de forma guiada: fases, modelos, pirâmide documental, catálogos, análise de lacunas, objetivos e plano de ação até à auditoria no portal do auditor.
Saber maisPerguntas frequentes
O nosso prestador de serviços de TI trata de tudo. Precisamos disto na mesma?
O prestador pode implementar a tecnologia, mas a responsabilidade permanece com a direção do consultório. As regras para a equipa, a formação e as evidências cabem a si. No Complass, regista que requisitos o prestador confirma e quais o consultório implementa por si.
Somos um consultório dentário. A versão da KBV aplica-se a nós?
Não, os consultórios dentários aplicam a diretiva da KZBV. Ambas as versões têm a mesma estrutura e numeração; o Complass mostra em cada requisito o texto da KBV e, onde diverge, o da KZBV.
Precisamos de um certificado?
Não. A diretiva não prescreve certificado. Tem, porém, de poder comprovar a implementação, por exemplo perante a Associação de Médicos Convencionados ou de Dentistas Convencionados, a autoridade de proteção de dados ou, após um incidente, perante seguradoras.
Teste o Complass com os seus próprios dados
Crie o seu próprio acesso de teste, se quiser com um projeto de exemplo por referencial. Se preferir ver primeiro o Complass, peça uma demonstração.