

Funcionalidades incluído a partir de Professional: Supplier Management, comparar pacotes
Supplier Management
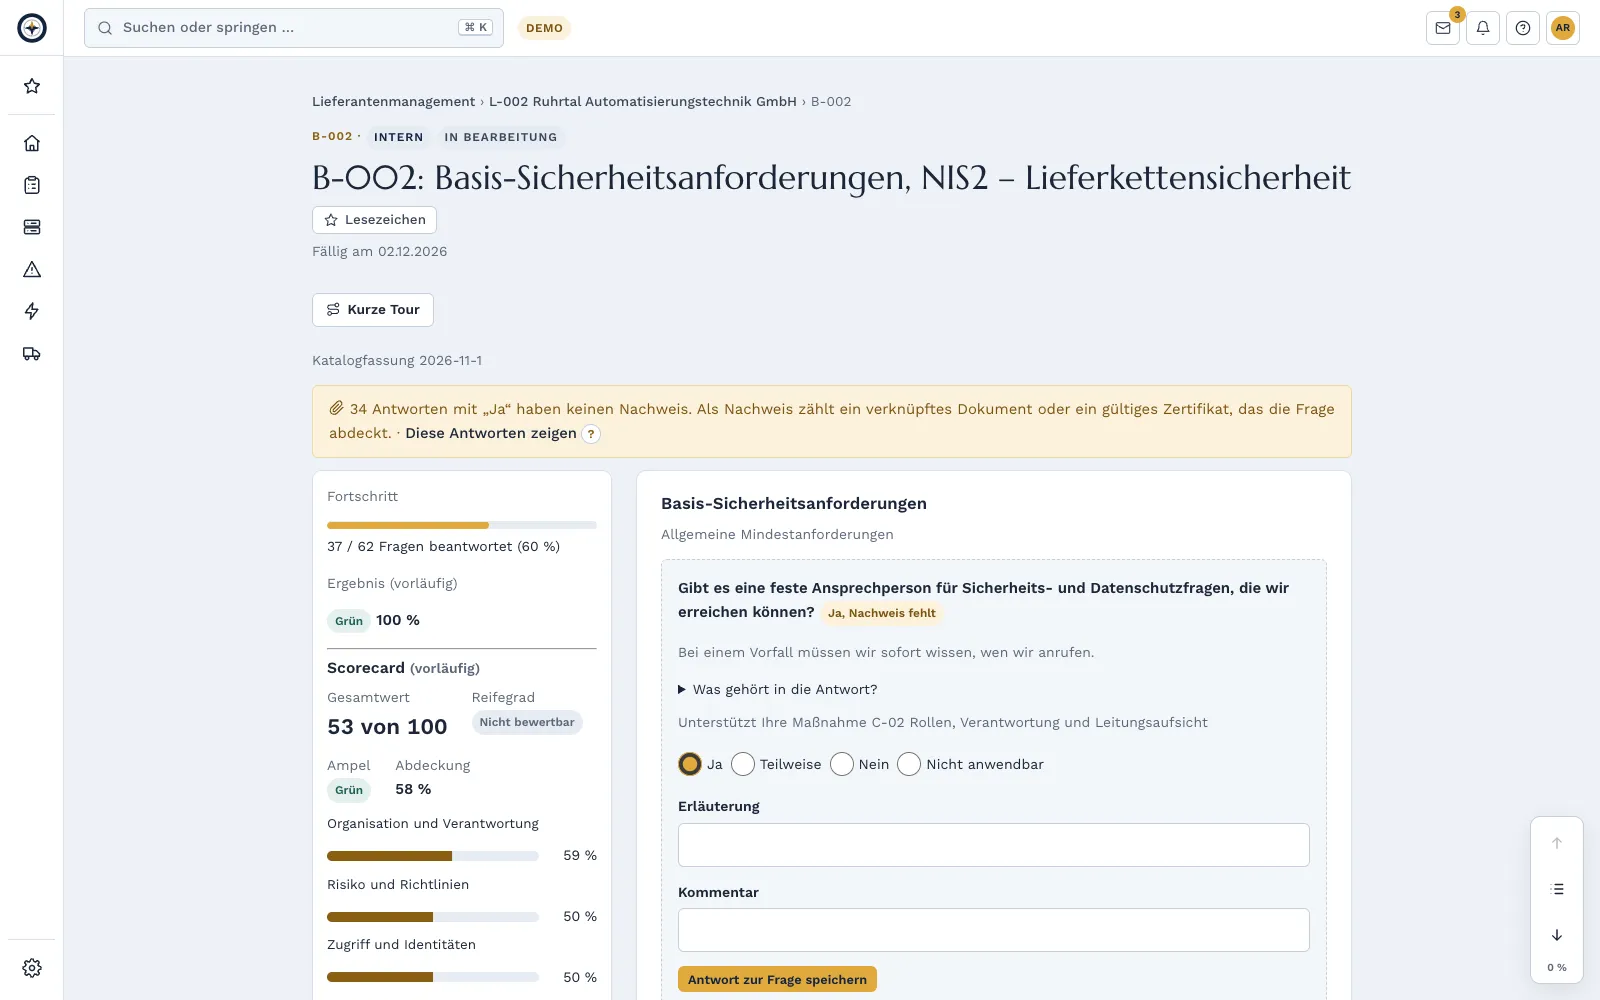
Gestão de fornecedores em que os seus fornecedores participam: convida, o fornecedor preenche a autoavaliação e carrega evidências, verifica e pede mais informação. O resultado alimenta os riscos, as medidas e o cockpit de gestão.
Porquê
A NIS2 exige segurança na cadeia de abastecimento, a ISO 27001 exige a gestão das relações com fornecedores, o Regulamento Ciber-resiliência exige diligência quanto a componentes adquiridos. Quem permite a integradores e prestadores de manutenção o acesso às suas instalações verifica-os segundo a IEC 62443-2-4. O Complass traz os questionários adequados.
Base legal e normativa
- § 30 Abs. 2 Nr. 4 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Abrir o original (gesetze-im-internet.de) ↗
- Art. 21 Abs. 2 lit. d NIS2-RichtlinieArtigo 21 Diretiva SRI 2 Medidas de gestão dos riscos de cibersegurança1. Os Estados-Membros devem assegurar que as entidades essenciais e importantes tomam medidas técnicas, operacionais e organizativas adequadas e proporcionadas para gerir os riscos que se colocam à segurança dos sistemas de rede e informação que utilizam nas suas operações ou na prestação dos seus serviços e para impedir ou minimizar o impacto de incidentes nos destinatários dos seus serviços e noutros serviços. As …Abrir o original (EUR-Lex) ↗
- Art. 28 DSGVOArtigo 28 RGPD Subcontratante1. Quando o tratamento dos dados for efetuado por sua conta, o responsável pelo tratamento recorre apenas a subcontratantes que apresentem garantias suficientes de execução de medidas técnicas e organizativas adequadas de uma forma que o tratamento satisfaça os requisitos do presente regulamento e assegure a defesa dos direitos do titular dos dados. 2. O subcontratante não contrata outro subcontratante sem que o …Abrir o original (EUR-Lex – consolidated version incl. corrigenda) ↗
- ISO/IEC 27001:2022, A.5.19–A.5.23
- Art. 13 Abs. 5 CRAArtigo 13 Regulamento de Ciber-Resiliência Obrigações dos fabricantes1. Quando colocam um produto com elementos digitais no mercado, os fabricantes devem assegurar que esse produto foi concebido, desenvolvido e produzido em conformidade com os requisitos essenciais de cibersegurança constantes da parte I do anexo I. 2. Para efeitos do cumprimento do n.o 1, os fabricantes devem efetuar uma avaliação dos riscos de cibersegurança associados a um produto com elementos digitais e ter em …Abrir o original (EUR-Lex – OJ L 2024/2847, 20.11.2024, corrigenda incorporated: OJ L 2025/90555, 2.7.2025; OJ L 2025/90828, 17.10.2025) ↗
- IEC 62443-2-4
Cadeia de abastecimento num clique
Os fabricantes aprovam uma só vez a SBOM, o VEX e os avisos de segurança dos seus produtos e partilham-nos de forma direcionada com os clientes que os desbloqueiam. Do seu lado, os dados chegam diretamente do fornecedor, com soma de verificação e importação, sem o vaivém de questionários.
Como funciona
- 1
Registar e classificar
Crie fornecedores com contactos, contratos, o contrato de subcontratação de dados pessoais e evidências. Quatro perguntas sobre acesso a dados, acesso a instalações, consequências de uma interrupção e substituibilidade dão origem à classificação, de baixa a crítica. Esta determina o questionário e o ritmo de revisão.
- 2
Convidar
Escolhe os módulos da autoavaliação e um prazo. O fornecedor recebe um e-mail com uma ligação, sem conteúdo.
- 3
O fornecedor responde
Responde às perguntas no seu próprio acesso gratuito, carrega evidências como certificados ou relatórios de testes de penetração e submete-as. Uma única conta é suficiente para todos os seus clientes no Complass.
- 4
Verificar e agir
Por cada resposta: «em conformidade» ou «pedir mais informação». As lacunas tornam-se medidas com prazo ou riscos na categoria cadeia de abastecimento. O resultado aparece como um semáforo.
Questionários
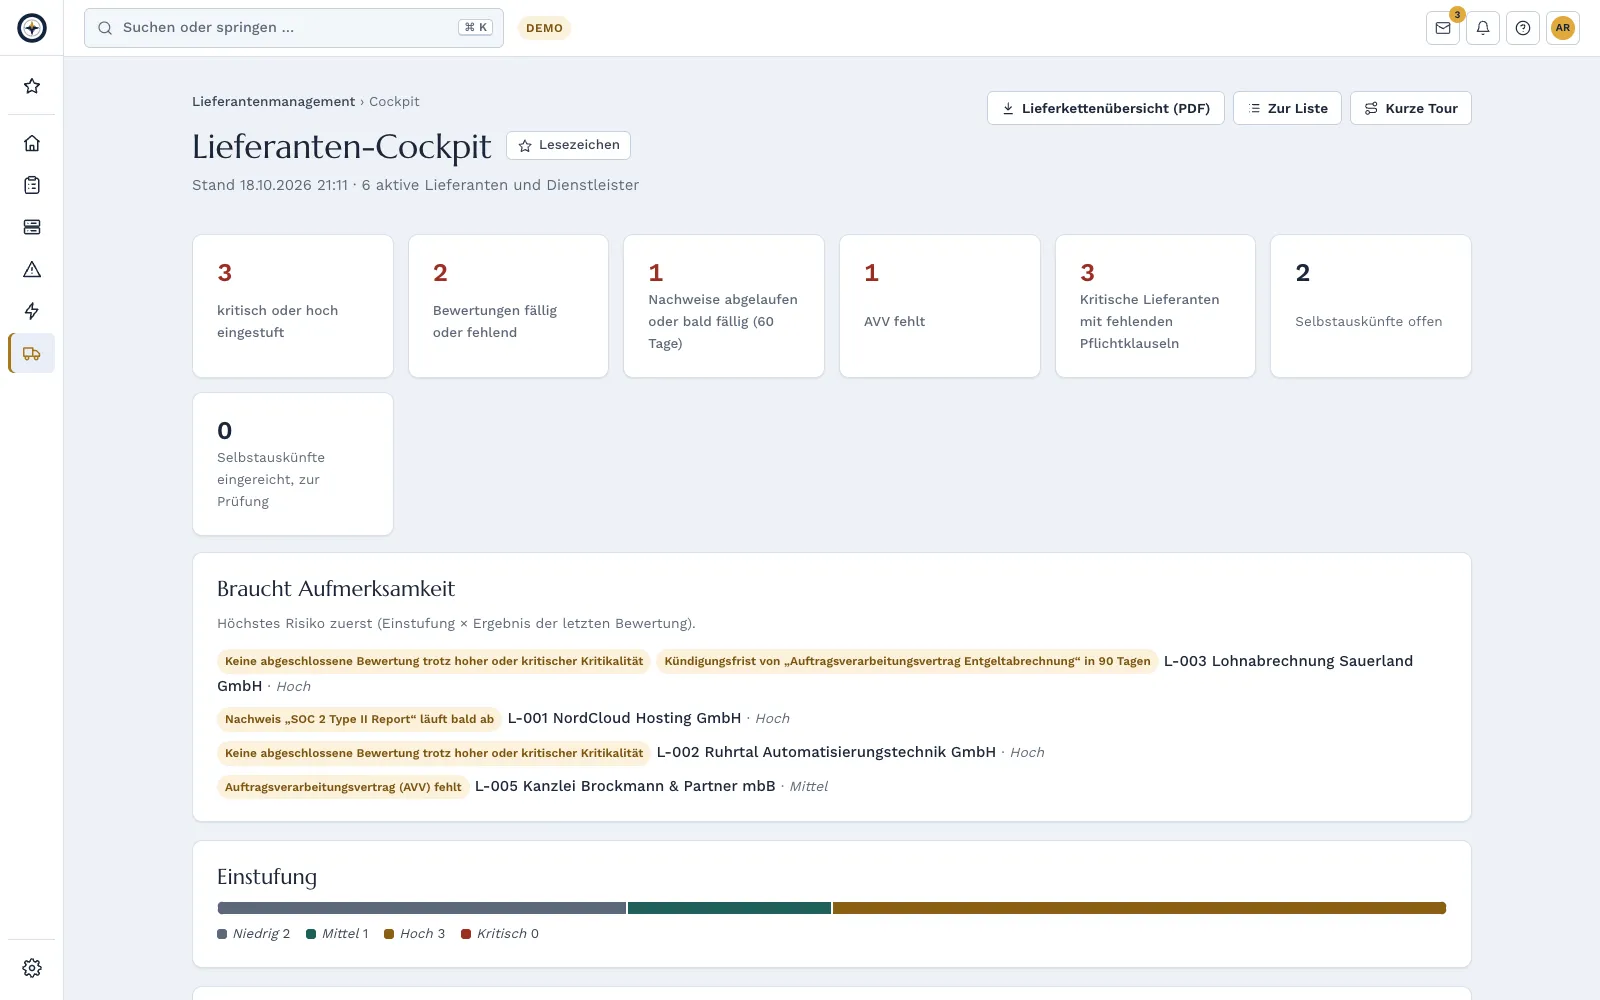
Básico · NIS2 (cadeia de abastecimento nos termos do § 30 BSIG) · RGPD e contrato de subcontratação de dados pessoais (art. 28.º: medidas técnicas e organizativas, subcontratantes, eliminação) · ISO 27001 (anexo A 5.19–5.23) · CRA (para fabricantes de componentes e software) · IEC 62443-2-4 (para integradores e prestadores de manutenção em OT) · perguntas próprias
Perguntas em alemão e inglês. Certificados como a ISO 27001, TISAX ou SOC 2 ficam guardados como evidência com data de validade; o Complass avisa antes do vencimento.
Integrado no Complass
Cockpit de gestão
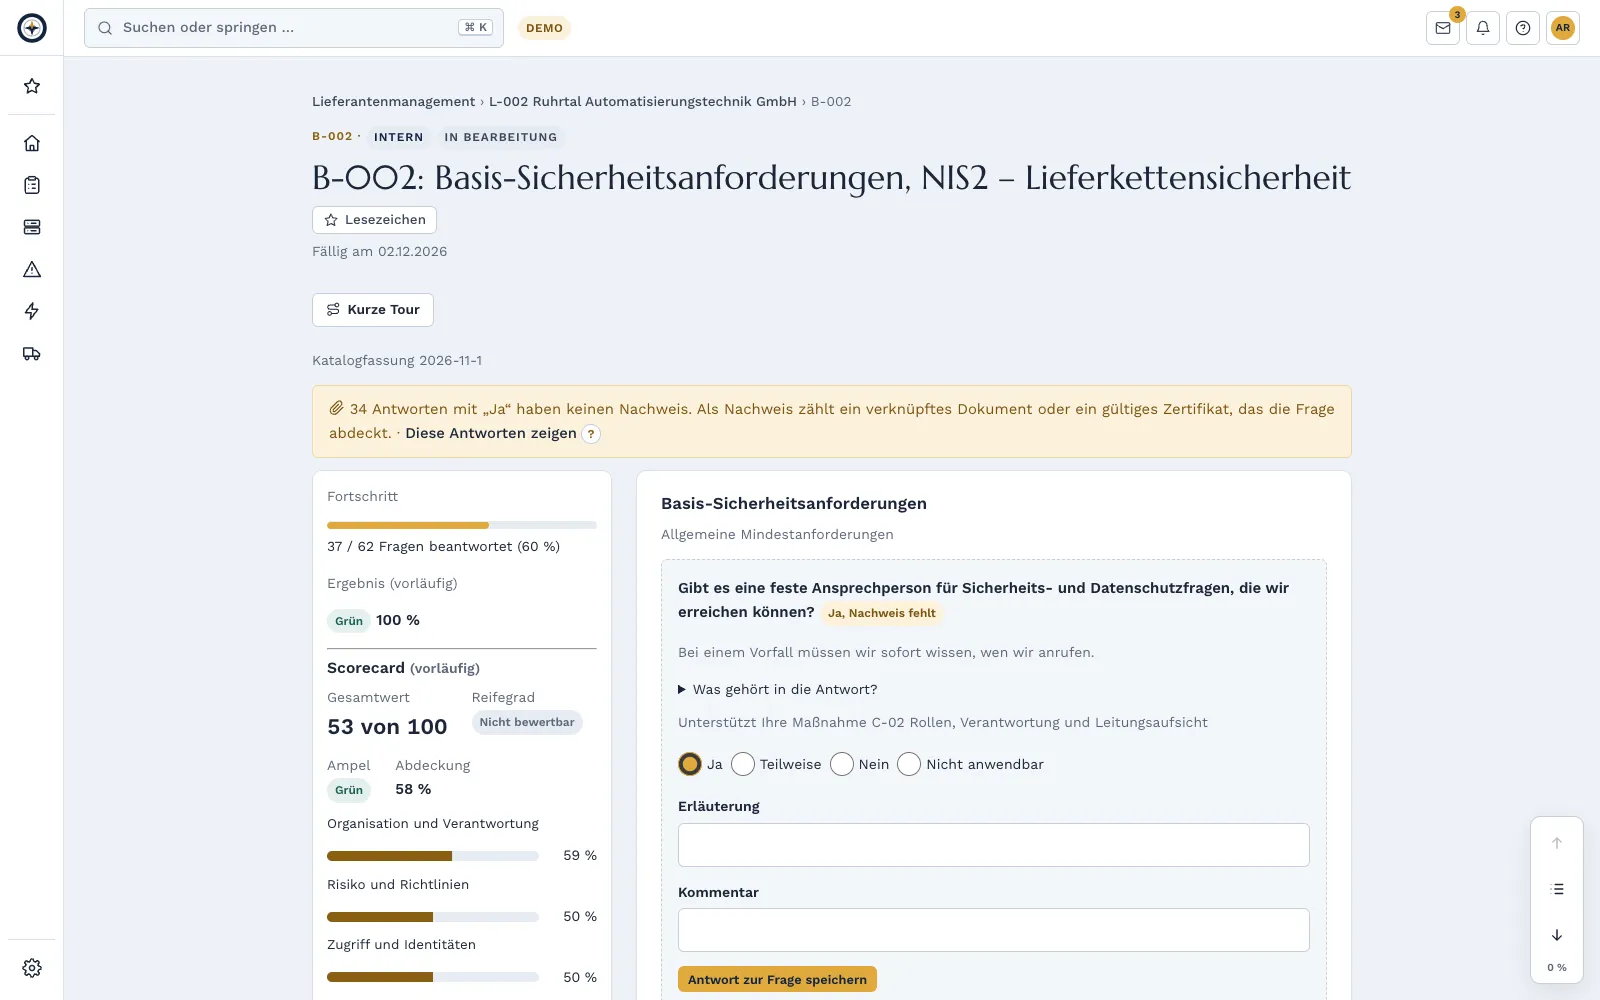
O estado da segurança da cadeia de abastecimento de relance.
Indicadores e relatório
Fornecedores avaliados, resultados a vermelho e evidências expiradas no relatório de gestão.
Riscos
Um resultado a vermelho torna-se um risco na categoria cadeia de abastecimento com um clique.
Medidas e prazos
Fim de contrato, prazo de pré-aviso, validade das evidências e reavaliação, também na subscrição de calendário.
Inventário de ativos
Que sistemas dependem deste fornecedor.
Perfis de permissões
As compras, a segurança informática e a proteção de dados trabalham nisto, a gestão de topo acompanha.
Portal do fornecedor: para os seus fornecedores
Gratuito para fornecedores. Acesso próprio com MFA ou passkey. Os fornecedores veem apenas os questionários e evidências que lhes atribuir. Uma conta para vários clientes, com seletor de cliente. Mantêm as respostas uma só vez e reutilizam-nas para outros clientes. Interface e perguntas em alemão e inglês.
Exportações: Resumo da cadeia de abastecimento em PDF, lista em Excel ou CSV, relatório individual por fornecedor em PDF e Word. Cada exportação fica registada no registo de auditoria.
Perguntas frequentes
Os meus fornecedores têm de pagar alguma coisa?
Não, as contas de fornecedor são gratuitas.
E se um fornecedor não quiser iniciar sessão?
Preenche a autoavaliação em nome dele, por exemplo após uma conversa, e carrega as evidências pessoalmente.
Os fornecedores veem outros dados da minha empresa?
Não, apenas as tarefas que lhes atribui.
Pode um fornecedor utilizar as suas respostas para vários clientes?
Sim. Usa uma conta para todos os seus clientes, mantém as suas respostas uma só vez no seu perfil e transfere-as para o questionário de outro cliente, em vez de responder de novo.
Teste o Complass com os seus próprios dados
Crie o seu próprio acesso de teste, se quiser com um projeto de exemplo por referencial. Se preferir ver primeiro o Complass, peça uma demonstração.