

Funktionen inklusive ab Professional: Lieferantenmanagement, Pakete vergleichen
Lieferantenmanagement
Lieferantenmanagement, bei dem Ihre Lieferanten mitarbeiten: Sie laden ein, der Lieferant füllt die Selbstauskunft aus und lädt Nachweise hoch, Sie prüfen und fordern nach. Das Ergebnis fließt in Risiken, Maßnahmen und das Cockpit der Geschäftsleitung.
Warum
NIS2 verlangt Sicherheit in der Lieferkette, ISO 27001 die Steuerung von Lieferantenbeziehungen, der Cyber Resilience Act Sorgfalt bei zugekauften Komponenten. Wer Integratoren und Wartungsdienstleister an seine Anlagen lässt, prüft sie nach IEC 62443-2-4. Complass bringt die passenden Fragebögen mit.
Gesetzlicher und normativer Bezug
- § 30 Abs. 2 Nr. 4 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Original öffnen (gesetze-im-internet.de) ↗
- Art. 21 Abs. 2 lit. d NIS2-RichtlinieArtikel 21 NIS2-Richtlinie Risikomanagementmaßnahmen im Bereich der Cybersicherheit(1) Die Mitgliedstaaten stellen sicher, dass wesentliche und wichtige Einrichtungen geeignete und verhältnismäßige technische, operative und organisatorische Maßnahmen ergreifen, um die Risiken für die Sicherheit der Netz- und Informationssysteme, die diese Einrichtungen für ihren Betrieb oder für die Erbringung ihrer Dienste nutzen, zu beherrschen und die Auswirkungen von Sicherheitsvorfällen auf die Empfänger …Original öffnen (EUR-Lex) ↗
- Art. 28 DSGVOArtikel 28 DSGVO Auftragsverarbeiter(1) Erfolgt eine Verarbeitung im Auftrag eines Verantwortlichen, so arbeitet dieser nur mit Auftragsverarbeitern, die hinreichend Garantien dafür bieten, dass geeignete technische und organisatorische Maßnahmen so durchgeführt werden, dass die Verarbeitung im Einklang mit den Anforderungen dieser Verordnung erfolgt und den Schutz der Rechte der betroffenen Person gewährleistet. (2) Der Auftragsverarbeiter nimmt …Original öffnen (EUR-Lex – konsolidierte Fassung mit Berichtigungen) ↗
- ISO/IEC 27001:2022, A.5.19–A.5.23
- Art. 13 Abs. 5 CRAArtikel 13 CRA Pflichten der Hersteller(1) Wenn sie ein Produkt mit digitalen Elementen in den Verkehr bringen, gewährleisten die Hersteller, dass dieses Produkt gemäß den grundlegenden Cybersicherheitsanforderungen in Anhang I Teil I konzipiert, entwickelt und hergestellt worden ist. (2) Für die Zwecke der Erfüllung von Absatz 1 führen die Hersteller eine Bewertung der Cybersicherheitsrisiken durch, die ein Produkt mit digitalen Elementen birgt, und …Original öffnen (EUR-Lex – ABl. L 2024/2847 vom 20.11.2024, eingearbeitet: Berichtigungen ABl. L 2025/90555 vom 2.7.2025, ABl. L 2025/90828 vom 17.10.2025 und ABl. L 2026/90667 vom 6.8.2026) ↗
- IEC 62443-2-4
Lieferkette auf Knopfdruck
Hersteller geben SBOM, VEX und Sicherheitshinweise ihrer Produkte einmal frei und teilen sie gezielt mit den Kunden, die sie dafür freischalten. Bei Ihnen landen die Daten direkt beim Lieferanten, mit Prüfsumme und Import, ohne Fragebogen-Pingpong.
So funktioniert es
- 1
Erfassen und einstufen
Lieferanten mit Kontakten, Verträgen, AVV und Nachweisen anlegen. Vier Fragen zu Datenzugriff, Anlagenzugang, Folgen eines Ausfalls und Ersetzbarkeit ergeben die Einstufung von niedrig bis kritisch. Sie bestimmt Fragebogen und Prüfrhythmus.
- 2
Einladen
Sie wählen die Bausteine der Selbstauskunft und eine Frist. Der Lieferant erhält eine E-Mail mit Link, ohne Inhalte.
- 3
Lieferant antwortet
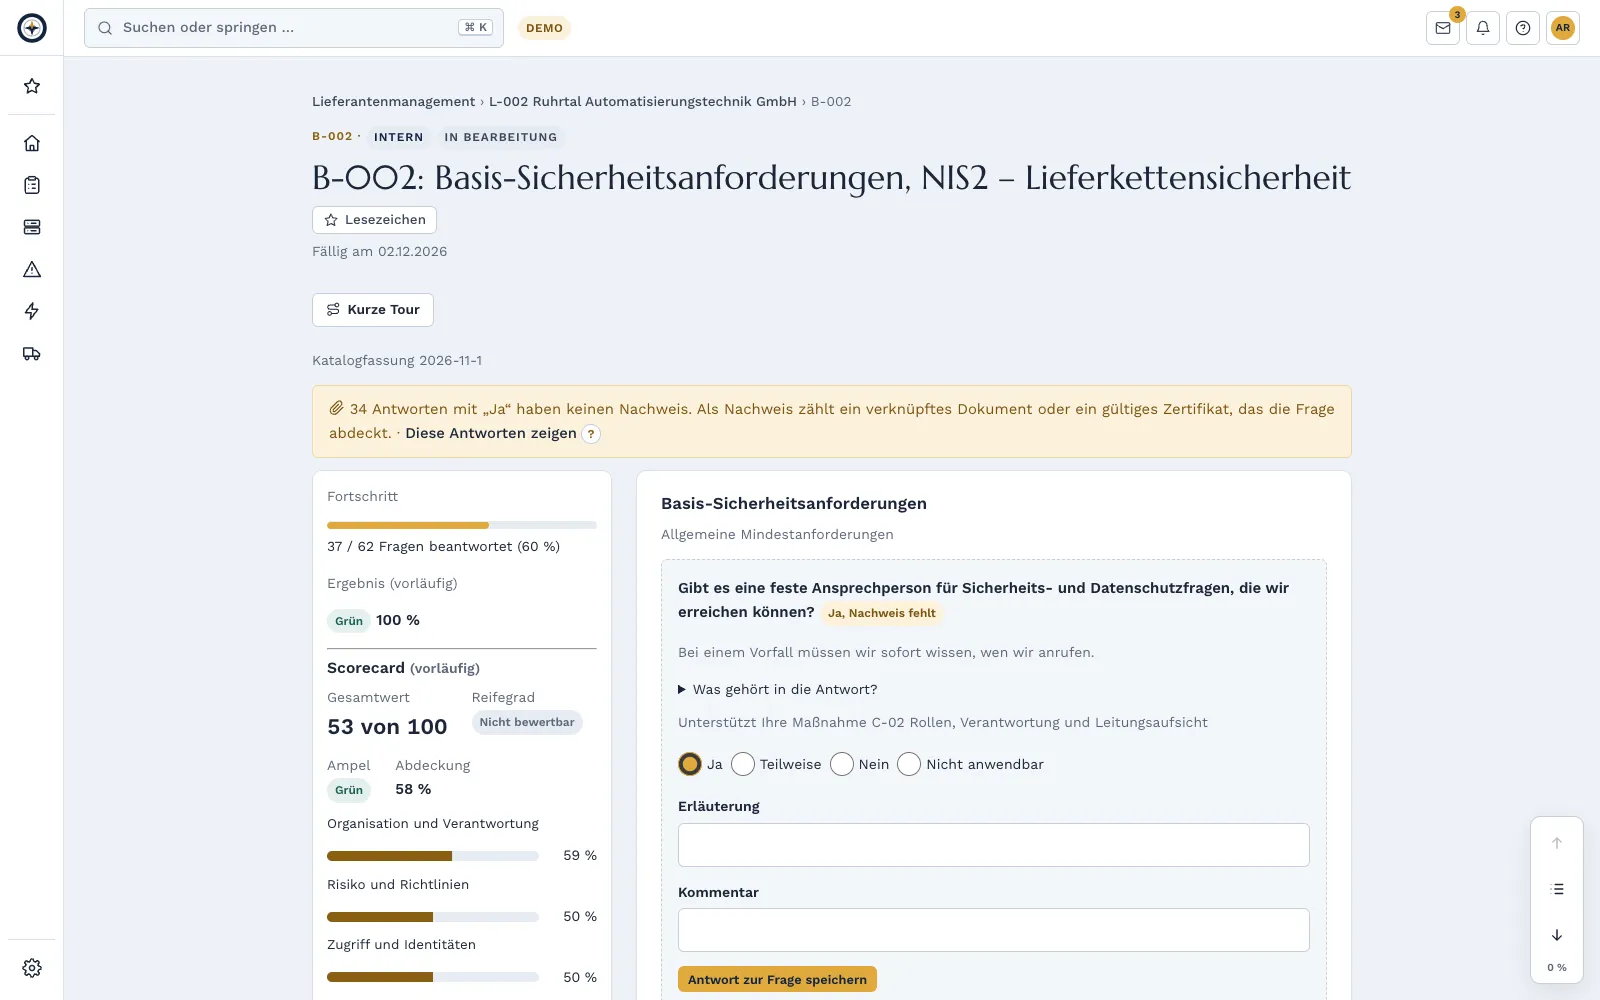
Er beantwortet die Fragen in seinem eigenen, kostenlosen Zugang, lädt Nachweise wie Zertifikate oder Pentest-Berichte hoch und reicht ein. Ein Konto reicht für alle seine Kunden in Complass.
- 4
Prüfen und handeln
Je Antwort „in Ordnung“ oder „nachfordern“. Aus Lücken werden Maßnahmen mit Frist oder Risiken in der Kategorie Lieferkette. Das Ergebnis erscheint als Ampel.
Fragebögen
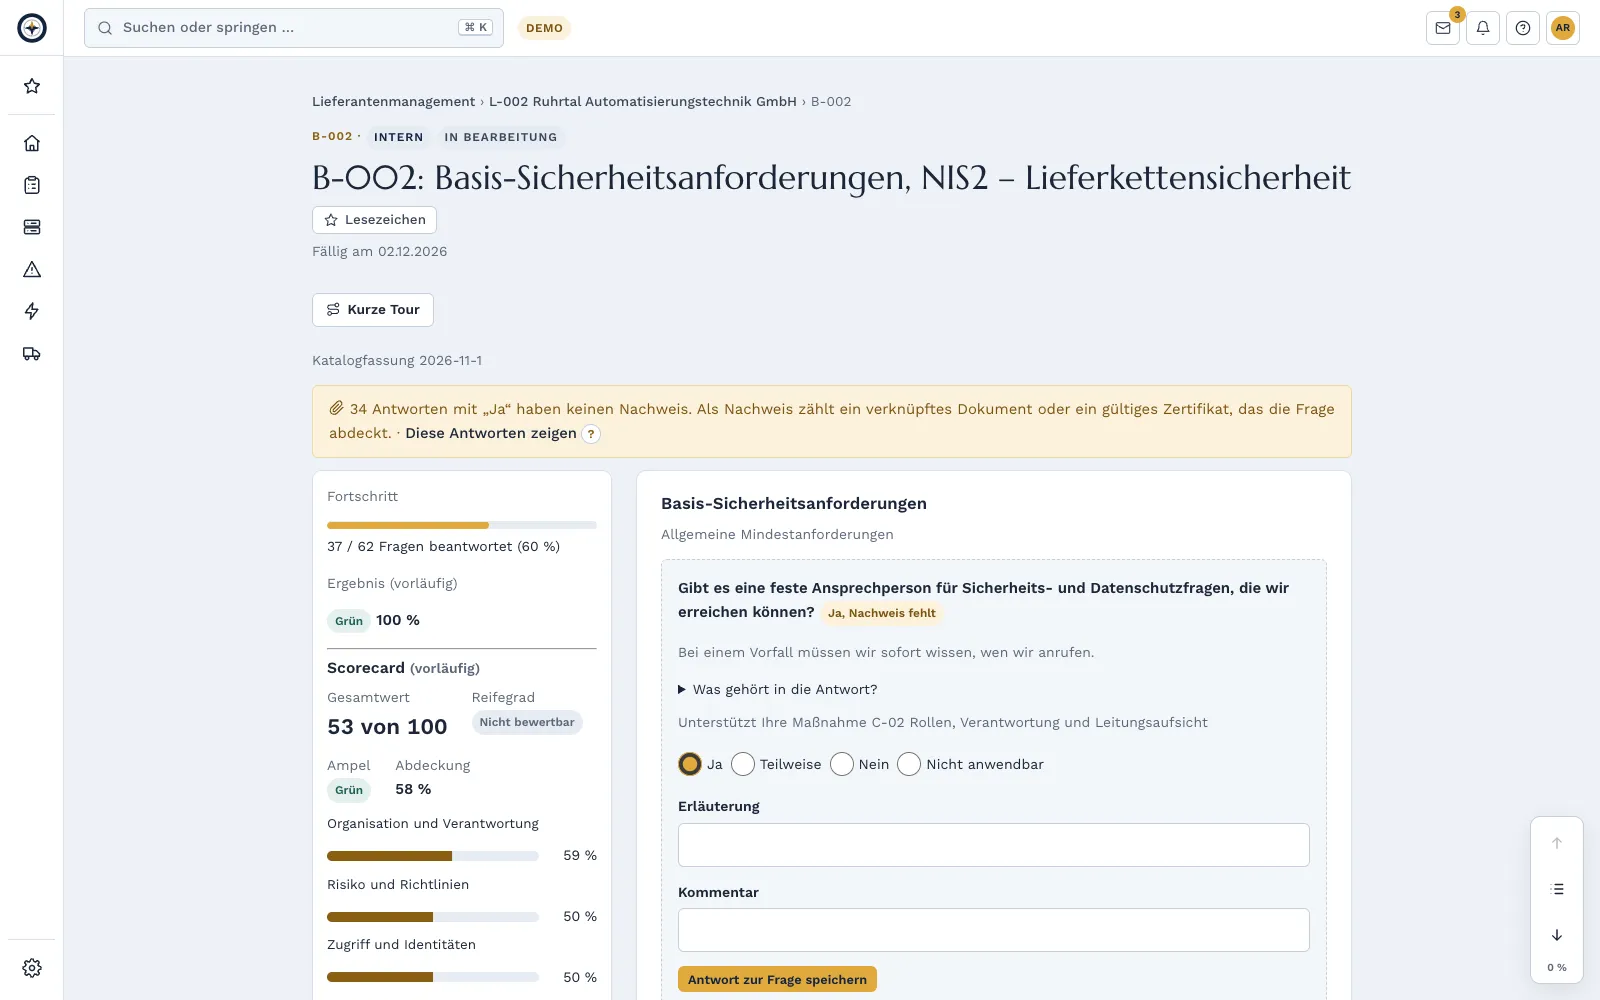
Basis · NIS2 (Lieferkette nach § 30 BSIG) · DSGVO und AVV (Art. 28: technische und organisatorische Maßnahmen, Unterauftragnehmer, Löschung) · ISO 27001 (Anhang A 5.19–5.23) · CRA (für Hersteller von Komponenten und Software) · IEC 62443-2-4 (für Integratoren und Wartungsdienstleister in der OT) · eigene Fragen
Fragen auf Deutsch und Englisch. Zertifikate wie ISO 27001, TISAX oder SOC 2 hinterlegen Sie als Nachweis mit Gültigkeitsdatum; Complass erinnert vor dem Ablauf.
Eingebunden in Complass
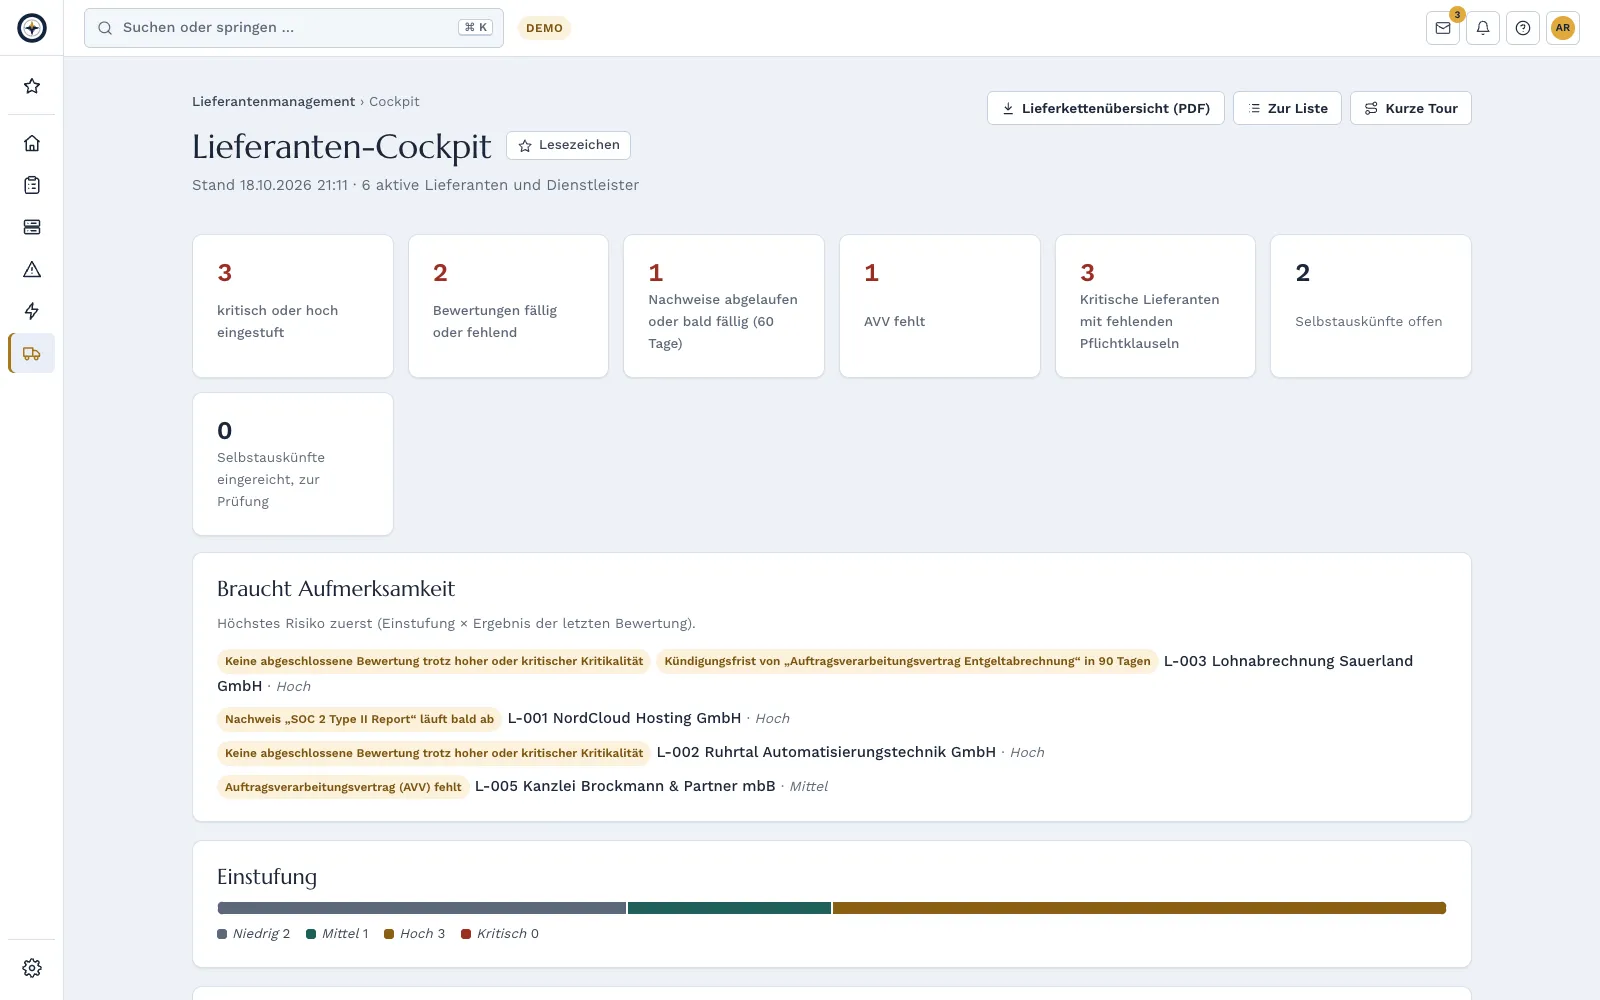
Cockpit der Geschäftsleitung
Stand der Lieferkettensicherheit auf einen Blick.
Kennzahlen und Bericht
Bewertete Lieferanten, rote Ergebnisse und abgelaufene Nachweise im Managementbericht.
Risiken
Ein rotes Ergebnis wird mit einem Klick zum Risiko in der Kategorie Lieferkette.
Maßnahmen und Fristen
Vertragsende, Kündigungsfrist, Ablauf von Nachweisen und Neubewertung, auch im Kalender-Abo.
Asset-Inventar
Welche Systeme an diesem Lieferanten hängen.
Rechteprofile
Einkauf, IT-Sicherheit und Datenschutz bearbeiten, die Geschäftsleitung liest mit.
Lieferantenportal: für Ihre Lieferanten
Kostenlos für Lieferanten. Eigener Zugang mit MFA oder Passkey. Lieferanten sehen nur die Fragebögen und Nachweise, die Sie ihnen zuweisen. Ein Konto für mehrere Kunden, mit Kundenwechsler. Antworten pflegen sie einmal und übernehmen sie für weitere Kunden. Oberfläche und Fragen auf Deutsch und Englisch.
Exporte: Lieferkettenübersicht als PDF, Liste als Excel oder CSV, Einzelbericht je Lieferant als PDF und Word. Jeder Export steht im Protokoll.
Häufige Fragen
Müssen meine Lieferanten etwas bezahlen?
Nein, Lieferantenkonten sind kostenlos.
Was, wenn ein Lieferant sich nicht anmelden möchte?
Sie füllen die Selbstauskunft stellvertretend aus, etwa nach einem Gespräch, und laden die Nachweise selbst hoch.
Sehen Lieferanten andere Daten meiner Firma?
Nein, nur die Aufgaben, die Sie ihnen zuweisen.
Kann ein Lieferant seine Antworten für mehrere Kunden verwenden?
Ja. Er nutzt ein Konto für alle seine Kunden, pflegt seine Antworten einmal in seinem Profil und übernimmt sie in den Fragebogen eines weiteren Kunden, statt neu zu antworten.
Complass mit Ihren eigenen Daten testen
Legen Sie Ihren Testzugang selbst an, auf Wunsch mit einem Beispielprojekt je Regelwerk. Wenn Sie Complass lieber erst gezeigt bekommen, fragen Sie eine Demo an.