

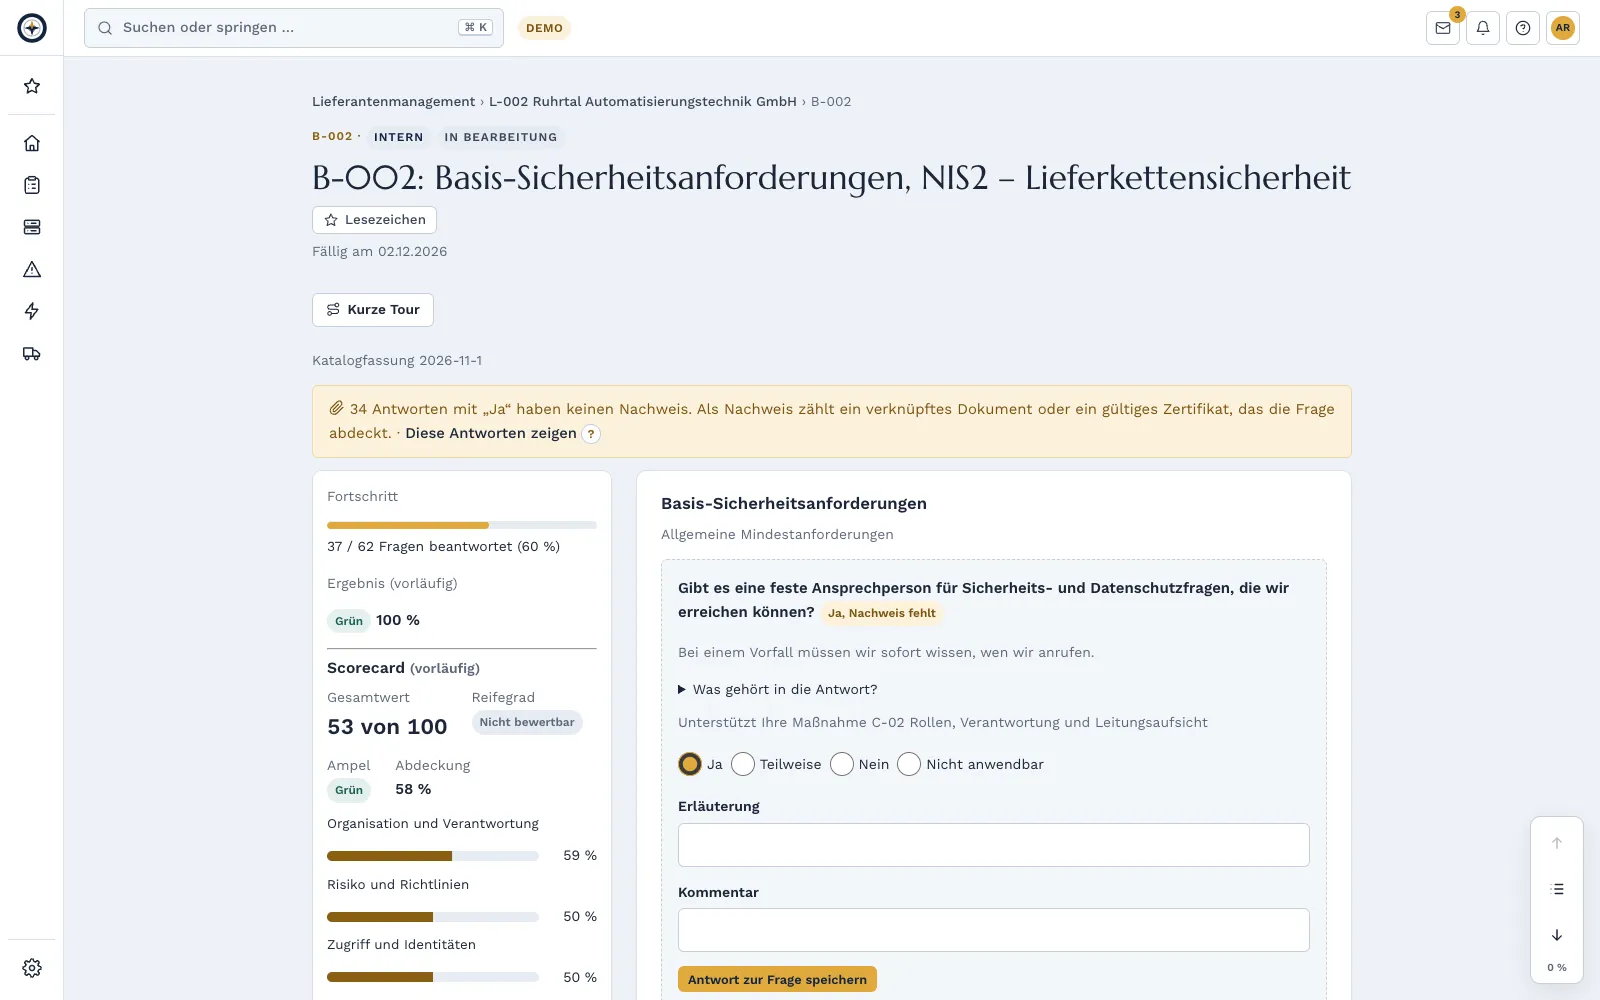
Dieser Leitfaden zeigt, warum die Fragebögen kommen, was darin steht und wie Sie mit fünf Schritten eine Antwortbasis aufbauen, die jeden weiteren Fragebogen schneller macht.
Warum die Fragebögen jetzt häufiger kommen
Die NIS2-Richtlinie verpflichtet viele Unternehmen, die Sicherheit ihrer Lieferkette zu steuern (Art. 21(2)(d) NIS2-Richtlinie). In Deutschland steht diese Pflicht in § 30 BSIG. Betroffen sind nicht nur Ihre Kunden selbst: Sie müssen die Risiken bewerten, die von ihren Lieferanten und Dienstleistern ausgehen.
Der einfachste Weg dafür ist ein Fragebogen. Deshalb erreichen die Bögen auch Unternehmen, die selbst nicht unter NIS2 fallen: IT-Dienstleister, Softwareanbieter, Logistiker, Ingenieurbüros. Hinzu kommen Fragen von Versicherern, aus Ausschreibungen und aus Audits Ihrer Kunden nach ISO/IEC 27001 oder TISAX.
Ob Ihr Unternehmen selbst unter NIS2 fällt, prüfen Sie kostenlos mit dem Betroffenheits-Check.
Was typischerweise gefragt wird
Die Formulierungen unterscheiden sich, die Themen kaum. Fast jeder Fragebogen deckt diese zehn Blöcke ab:
- Zugänge und Berechtigungen: Wer bekommt welche Rechte, wie werden sie entzogen, wenn jemand geht?
- MFA: Ist Multi-Faktor-Authentifizierung für Fernzugriff, E-Mail und Administration Pflicht?
- Backup: Wie oft, wo gelagert, getrennt vom Netz, wann zuletzt die Wiederherstellung getestet?
- Patch-Management: Wie schnell werden kritische Updates eingespielt?
- Sicherheitsvorfälle: Gibt es einen Prozess, wer wird wann informiert?
- Lieferanten: Wie prüfen Sie Ihre eigenen Dienstleister?
- Schulung: Werden Mitarbeitende regelmäßig zu Sicherheit geschult?
- Zertifikate: ISO/IEC 27001, TISAX, andere Nachweise?
- Datenschutz: Datenschutzbeauftragter, Auftragsverarbeitung, Übermittlung in Drittländer?
- Business Continuity: Was passiert, wenn Ihre Systeme ausfallen?
Wenn Sie zu diesen zehn Blöcken gute Antworten haben, ist der größte Teil jedes neuen Fragebogens bereits gelöst.
Die drei häufigsten Fehler
„Ja“ ohne Nachweis. Ein „Ja“ klingt gut, bis der Kunde nach dem Beleg fragt oder ein Audit ansteht. Eine Antwort, die Sie nicht zeigen können, ist ein Risiko für Sie, nicht nur für den Kunden.
Jeden Fragebogen neu beantworten. Wer jedes Mal bei null beginnt, braucht jedes Mal gleich lang. Und jedes Mal formuliert eine andere Person etwas anders.
Widersprüche zwischen Kunden. Kunde A liest „Backup täglich“, Kunde B „Backup wöchentlich“. Spätestens wenn zwei Kunden ihre Ergebnisse vergleichen oder ein Auditor beide Antworten sieht, kostet das Vertrauen.
Die Methode in fünf Schritten
1. Eine verantwortliche Person
Benennen Sie eine Person, die Fragebögen koordiniert. Sie muss nicht alles wissen, aber sie weiß, wen sie fragt, und sie behält den Überblick über Fristen.
2. Eine Antwortbasis
Sammeln Sie jede gute Antwort an einem Ort, nicht in E-Mails und alten Excel-Dateien. Je Frage gehören dazu: die Kurzantwort (Ja, Teilweise, Nein, Nicht zutreffend), ein erklärender Satz und das Thema. So finden Sie beim nächsten Fragebogen die passende Antwort, auch wenn die Frage anders formuliert ist.
3. Ein Nachweis je Antwort
Verknüpfen Sie jede Antwort mit dem, was sie belegt: einer Richtlinie, einem Protokoll, einem Screenshot, einem Bericht. Der Nachweis muss nicht mitgeschickt werden, aber Sie müssen ihn zeigen können.
4. Freigabe durch eine verantwortliche Person
Bevor eine Antwort das Haus verlässt, gibt sie jemand frei, der dafür geradesteht: Geschäftsführung, ISB oder IT-Leitung. Das schützt vor gut gemeinten, aber falschen Zusagen aus dem Vertrieb.
5. Ein Prüfdatum
Antworten veralten. Ein neuer Backup-Dienst, ein Wechsel im Team, ein Vorfall: Geben Sie jeder Antwort ein Datum, bis zu dem sie gilt, und prüfen Sie sie dann erneut.
Eine gute Antwort ist kurz, wahr und mit einem Nachweis belegt.
Antworten, die besondere Sorgfalt brauchen
Manche Fragen dürfen Sie nie aus einer Vorlage beantworten, weil die Antwort sich ändern kann oder rechtliche Folgen hat:
- Zertifikate: Nennen Sie nur gültige Zertifikate mit Geltungsbereich und Ablaufdatum. Ein Zertifikat für einen Standort gilt nicht für das ganze Unternehmen.
- Vorfälle der letzten zwölf Monate: Antworten Sie aktuell und abgestimmt mit der Geschäftsführung.
- Datenschutzbeauftragter: Name und Kontakt müssen stimmen, auch nach einem Wechsel.
- Übermittlung in Drittländer: Hängt vom einzelnen Dienst ab und ändert sich mit jedem neuen Anbieter.
Für diese Fragen gilt: jedes Mal frisch prüfen, jedes Mal freigeben lassen.
Teilweise ist eine gute Antwort
Viele Unternehmen scheuen „Teilweise“ oder „Nein“. Dabei ist eine ehrliche Antwort mit Plan meist besser als ein „Ja“, das Sie nicht belegen können.
Ein Beispiel: „Teilweise. MFA ist für Fernzugriff und Administration aktiv, für E-Mail folgt die Umstellung bis zum
- Juni.“ Der Kunde sieht, dass Sie das Thema kennen und steuern. Halten Sie solche Termine dann auch ein; beim
nächsten Fragebogen wird danach gefragt.
Wann ein Fragebogen nicht reicht
Ab einer gewissen Kundengröße oder Kritikalität folgt auf den Fragebogen mehr:
- Audit-Anfrage: Der Kunde oder ein beauftragter Prüfer will Nachweise sehen oder vor Ort prüfen.
- ISO/IEC 27001: Ein zertifiziertes ISMS beantwortet viele Fragen auf einmal, kostet aber Aufbau und jährliche Audits.
- TISAX: In der Automobilindustrie oft Voraussetzung für Aufträge.
Wer Antworten schon heute mit Nachweisen hinterlegt, hat für diese Schritte die halbe Arbeit erledigt. Mehr zur Rolle als Zulieferer unter NIS2 lesen Sie im Whitepaper „Der Sicherheitsfragebogen Ihres Kunden: NIS2 für Zulieferer und Dienstleister“.
So unterstützt Complass
Complass beantwortet Kundenfragebögen aus dem, was Ihr Unternehmen ohnehin pflegt: Maßnahmen, ihr Umsetzungsstand und die Nachweise dazu.
- Antwortbibliothek: Ihre freigegebenen Antworten an einem Ort, mit Kurzantwort, Text, Quellen und Gültigkeit. Eine Bank typischer Fragen auf Deutsch und Englisch hilft beim Start.
- Kundenfragebogen importieren: Laden Sie die Datei des Kunden als xlsx oder csv hoch und ordnen Sie die Spalten zu.
- Vorschläge aus Ihrem Stand: Complass schlägt Antworten aus Ihrer Bibliothek und aus dem Umsetzungsstand Ihrer Maßnahmen vor. Die Zuordnung folgt festen Regeln, ohne KI. Fragen zu Zertifikaten, Vorfällen und ähnlichen Themen bekommen bewusst keinen Vorschlag.
- Freigabe durch eine Person: Nur wer das Recht „Antworten freigeben“ hat, gibt Antworten frei. Nichts wird automatisch freigegeben.
- Export zurück an den Kunden: als xlsx, csv oder pdf, in der Struktur des ursprünglichen Fragebogens.
Jede freigegebene Antwort landet in der Bibliothek und steht beim nächsten Fragebogen bereit.
Demo anfragen 14 Tage testen, ohne Zahlungsdaten
Checkliste: Fragebogen beantworten
- Eine Person koordiniert Fragebögen und kennt die Frist.
- Bekannte Fragen werden aus der Antwortbasis beantwortet, nicht neu formuliert.
- Jede Antwort hat einen Nachweis, den Sie zeigen können.
- Zertifikate, Vorfälle, Datenschutzbeauftragter und Drittlandübermittlung sind frisch geprüft.
- „Teilweise“ steht mit einem Termin für die Umsetzung da, nicht als „Ja“.
- Die Antworten widersprechen nicht dem, was andere Kunden bekommen haben.
- Eine verantwortliche Person hat freigegeben.
- Neue Antworten sind in die Antwortbasis übernommen, mit Prüfdatum.
- Zugesagte Termine stehen im Maßnahmenplan.
Weiterlesen
- Whitepaper „Der Sicherheitsfragebogen Ihres Kunden: NIS2 für Zulieferer und Dienstleister“
- Betroffenheits-Check: Fällt Ihr Unternehmen selbst unter NIS2?
- Demo anfragen: Wir zeigen Ihnen den Weg vom Kundenfragebogen zur freigegebenen Antwort.
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall.