

Funktionen inklusive ab Professional: Datenschutz-Betrieb, Pakete vergleichen
Datenschutz-Betrieb
Ein Datenschutz-Register für den laufenden Betrieb: Verzeichnis, Auftragsverarbeitung, TOM, Folgenabschätzung und Betroffenenanfragen, verknüpft und mit Fristen.
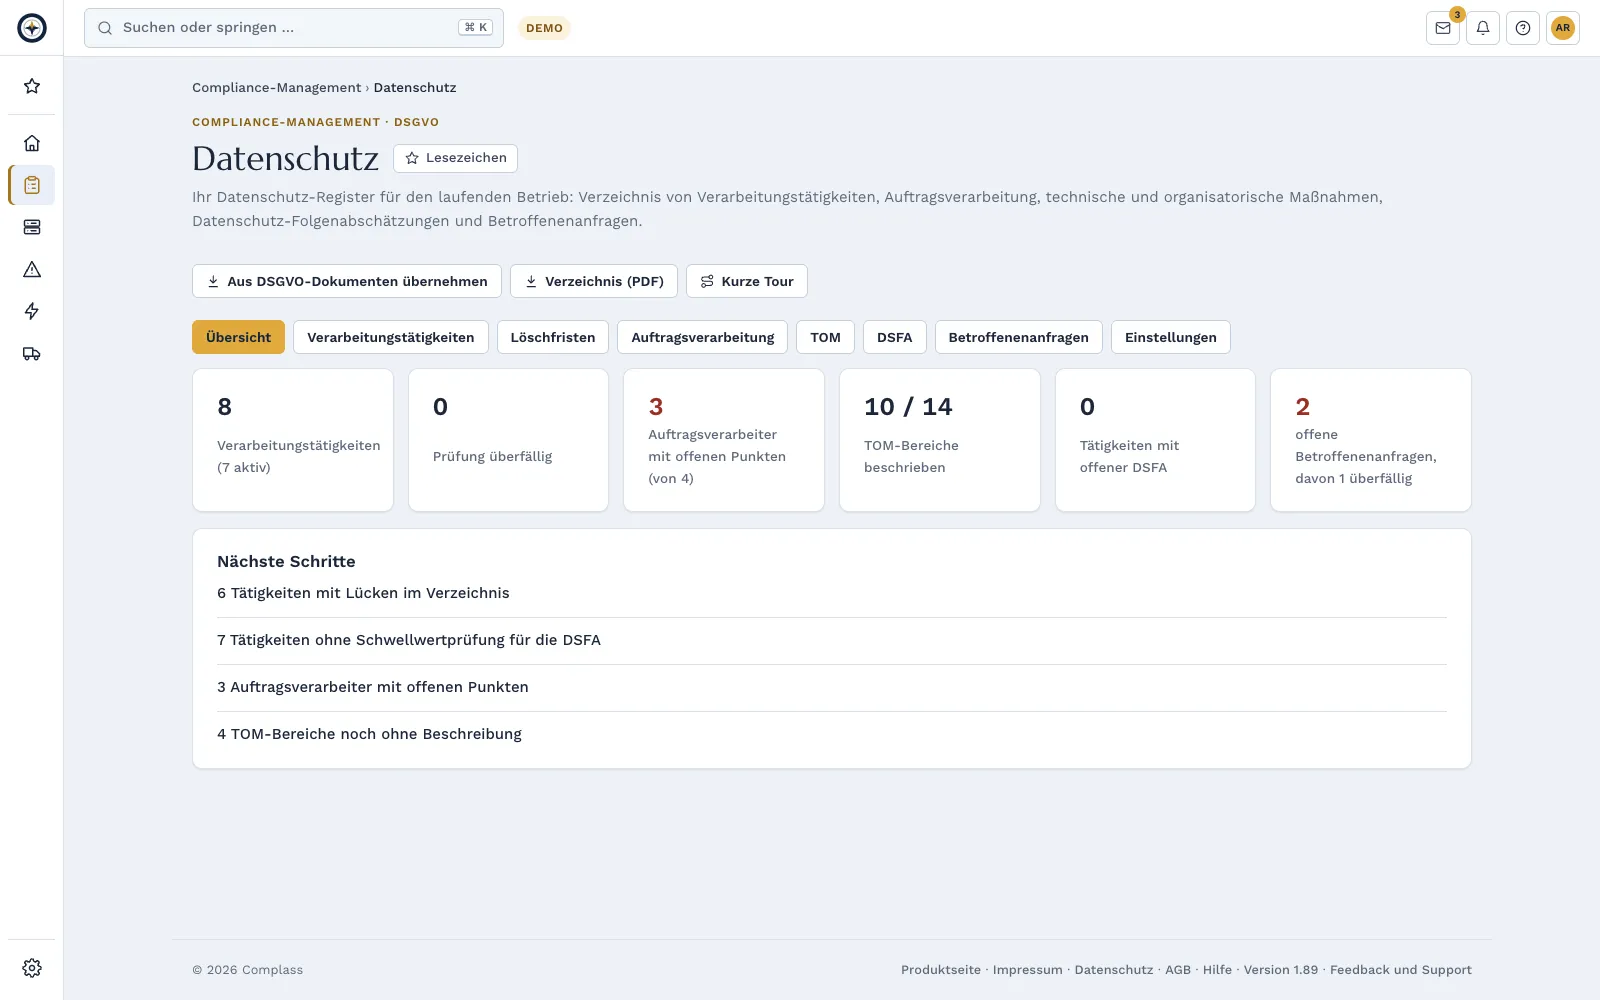
Die Aufsichtsbehörde bittet um das Verzeichnis von Verarbeitungstätigkeiten, ein Kunde fragt nach der TOM-Liste, eine Auskunftsanfrage hat einen Monat Frist. Steht das in verstreuten Tabellen, wird jede dieser Fragen zum Projekt.
So hilft Complass
Verzeichnis von Verarbeitungstätigkeiten
Alle Angaben nach Art. 30 DSGVO, als Verantwortlicher und als Auftragsverarbeiter: Zweck, Rechtsgrundlage, Betroffene, Daten, Empfänger, Drittländer, Löschfristen und TOM. Mit Wiedervorlage und Export als PDF, Word oder Excel. Bestehende Tabellen aus dem DSGVO-Projekt übernehmen Sie einmalig mit Vorschau. Complass zeigt fehlende Pflichtangaben und Widersprüche bei der Rechtsgrundlage.
Auftragsverarbeitung in beide Richtungen
Dienstleister, die für Sie arbeiten, und Kunden, für die Sie arbeiten, mit Unterauftragsverarbeitern und Drittlandübermittlungen. Verknüpft mit Lieferant und AV-Vertrag; Complass zeigt offene Punkte wie einen fehlenden Vertrag oder eine Übermittlung ohne Garantie. Orte der Verarbeitung und Unterauftragsverarbeiter in Drittländern ohne erfasste Übermittlung meldet Complass.
TOM aus einer Hand mit dem ISMS
14 Bereiche nach Art. 32 DSGVO mit Beschreibung und Status. Zu jedem Bereich sehen Sie die verknüpften Maßnahmen und ihren Stand aus Ihren Projekten, etwa ISO 27001 oder NIS2. Die TOM-Liste gibt es als PDF oder Word-Datei, zum Beispiel als Anlage zum AV-Vertrag.
Datenschutz-Folgenabschätzung geführt
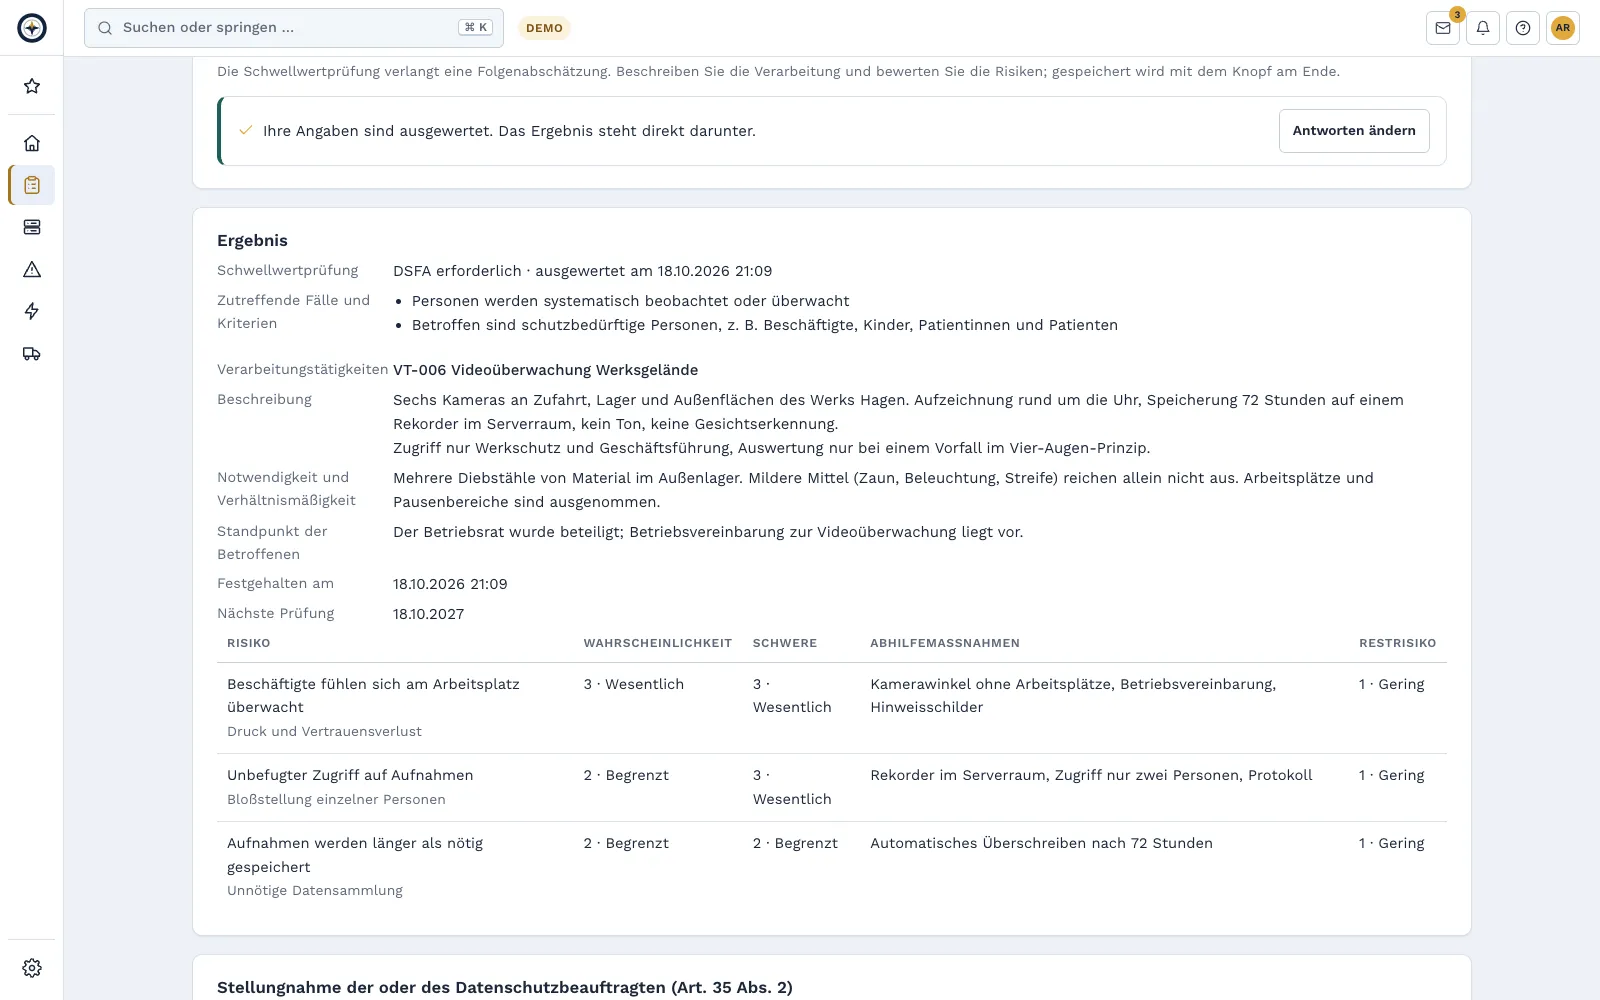
Schritt für Schritt von der Schwellwertprüfung mit den Fällen nach Art. 35 Abs. 3 und den neun Kriterien der europäischen Leitlinien über Risiken und Abhilfemaßnahmen bis zur Stellungnahme der oder des Datenschutzbeauftragten und zur Freigabe. Bericht als PDF oder Word.
Betroffenenanfragen mit Monatsfrist
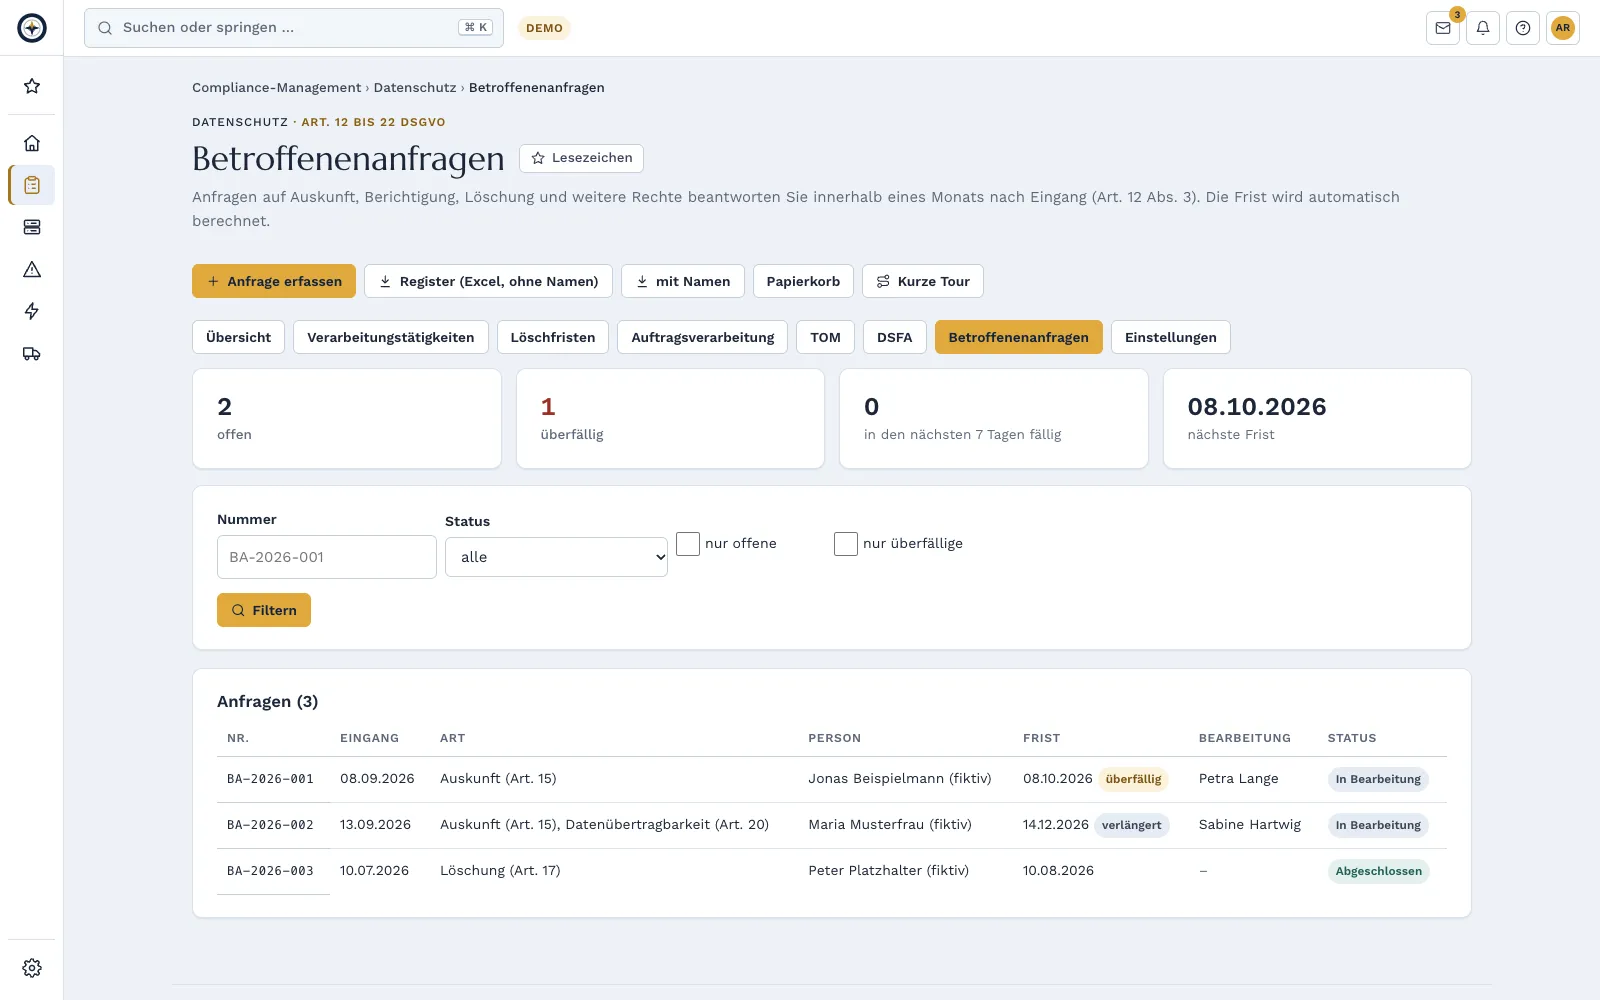
Complass berechnet die Frist ab Eingang; fällt sie auf ein Wochenende, gilt der folgende Montag. Verlängerung nur mit Begründung, Erinnerung sieben Tage vor Ablauf und bei Überschreitung. Name und Kontakt werden nach einer einstellbaren Frist automatisch gelöscht.
Verbunden mit Vorfällen und Fristen
Datenpannen bleiben im Incident-Management und werden mit den betroffenen Verarbeitungstätigkeiten verknüpft. Wiedervorlagen und Fristen stehen im Fristenkalender, offene Punkte auf dem Dashboard und als Zahlen im Cockpit der Geschäftsleitung.
Gesetzlicher und normativer Bezug
- Art. 30 DSGVOArtikel 30 DSGVO Verzeichnis von Verarbeitungstätigkeiten(1) Jeder Verantwortliche und gegebenenfalls sein Vertreter führen ein Verzeichnis aller Verarbeitungstätigkeiten, die ihrer Zuständigkeit unterliegen. Dieses Verzeichnis enthält sämtliche folgenden Angaben: - a) den Namen und die Kontaktdaten des Verantwortlichen und gegebenenfalls des gemeinsam mit ihm Verantwortlichen, des Vertreters des Verantwortlichen sowie eines etwaigen Datenschutzbeauftragten; - b) die …Original öffnen (EUR-Lex – konsolidierte Fassung mit Berichtigungen) ↗
- Art. 28 DSGVOArtikel 28 DSGVO Auftragsverarbeiter(1) Erfolgt eine Verarbeitung im Auftrag eines Verantwortlichen, so arbeitet dieser nur mit Auftragsverarbeitern, die hinreichend Garantien dafür bieten, dass geeignete technische und organisatorische Maßnahmen so durchgeführt werden, dass die Verarbeitung im Einklang mit den Anforderungen dieser Verordnung erfolgt und den Schutz der Rechte der betroffenen Person gewährleistet. (2) Der Auftragsverarbeiter nimmt …Original öffnen (EUR-Lex – konsolidierte Fassung mit Berichtigungen) ↗
- Art. 32 DSGVOArtikel 32 DSGVO Sicherheit der Verarbeitung(1) Unter Berücksichtigung des Stands der Technik, der Implementierungskosten und der Art, des Umfangs, der Umstände und der Zwecke der Verarbeitung sowie der unterschiedlichen Eintrittswahrscheinlichkeit und Schwere des Risikos für die Rechte und Freiheiten natürlicher Personen treffen der Verantwortliche und der Auftragsverarbeiter geeignete technische und organisatorische Maßnahmen, um ein dem Risiko angemessenes …Original öffnen (EUR-Lex – konsolidierte Fassung mit Berichtigungen) ↗
- Art. 35 DSGVOArtikel 35 DSGVO Datenschutz-Folgenabschätzung(1) Hat eine Form der Verarbeitung, insbesondere bei Verwendung neuer Technologien, aufgrund der Art, des Umfangs, der Umstände und der Zwecke der Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen zur Folge, so führt der Verantwortliche vorab eine Abschätzung der Folgen der vorgesehenen Verarbeitungsvorgänge für den Schutz personenbezogener Daten durch. Für die …Original öffnen (EUR-Lex – konsolidierte Fassung mit Berichtigungen) ↗
- Art. 12 DSGVOArtikel 12 DSGVO Transparente Information, Kommunikation und Modalitäten für die Ausübung der Rechte der betroffenen Person(1) Der Verantwortliche trifft geeignete Maßnahmen, um der betroffenen Person alle Informationen gemäß den Artikeln 13 und 14 und alle Mitteilungen gemäß den Artikeln 15 bis 22 und Artikel 34, die sich auf die Verarbeitung beziehen, in präziser, transparenter, verständlicher und leicht zugänglicher Form in einer klaren und einfachen Sprache zu übermitteln; dies gilt insbesondere für Informationen, die sich speziell …Original öffnen (EUR-Lex – konsolidierte Fassung mit Berichtigungen) ↗
- Leitlinien zur DSFA (WP248 rev.01)
Whitepaper Datenschutz im Betrieb lesen
Die Seite beschreibt Funktionen von Complass und ist keine Rechtsberatung.
Häufige Fragen
Ist der Datenschutz-Betrieb im Paket enthalten?
Der Datenschutz-Betrieb ist ein buchbarer Baustein und in den Paketen Professional und Premium enthalten. Das Regelwerk DSGVO mit Phasen, Vorlagen und Pflichtenkatalog bleibt in jedem Paket enthalten.
Was unterscheidet das Register vom Regelwerk DSGVO?
Das Regelwerk führt Sie durch die Umsetzung: Phasen, Vorlagen und Pflichtenkatalog. Das Register ist der laufende Betrieb danach: ein Verzeichnis je Unternehmen, auch bei mehreren Projekten, mit Wiedervorlagen, Fristen und Exporten. Tabellen, die Sie im Projekt schon gepflegt haben, übernehmen Sie einmalig.
Wer sieht die Namen in Betroffenenanfragen?
Nur wer das eigene Recht für Betroffenenanfragen hat, standardmäßig die Administratoren. Der Export des Registers kommt ohne Namen, mit Namen nur auf ausdrückliche Wahl. In einer Support-Sitzung sind Name und Kontakt ausgeblendet.
Können wir das Register in andere Werkzeuge übernehmen?
Ja, lesend: Über die REST-API mit dem Geltungsbereich „privacy:read“ lesen Reporting- und GRC-Werkzeuge das Register als Metadaten, ohne personenbezogene Inhalte. Den Schlüssel vergeben nur Administratoren, jeder Abruf steht im Protokoll. Die API gibt es ab dem Paket Professional.
Ersetzt Complass den Datenschutzbeauftragten?
Nein. Complass strukturiert, erinnert und dokumentiert. Bewertungen, Freigaben und die Beratung durch die oder den Datenschutzbeauftragten bleiben bei Ihnen.
Complass mit Ihren eigenen Daten testen
Legen Sie Ihren Testzugang selbst an, auf Wunsch mit einem Beispielprojekt je Regelwerk. Wenn Sie Complass lieber erst gezeigt bekommen, fragen Sie eine Demo an.