

Funkcje w cenie od Professional: Zarządzanie ochroną danych, porównaj pakiety
Zarządzanie ochroną danych
Jeden rejestr ochrony danych do bieżącej działalności: rejestr, podmioty przetwarzające, TOM, ocena skutków i żądania osób, których dane dotyczą, powiązane i z terminami.
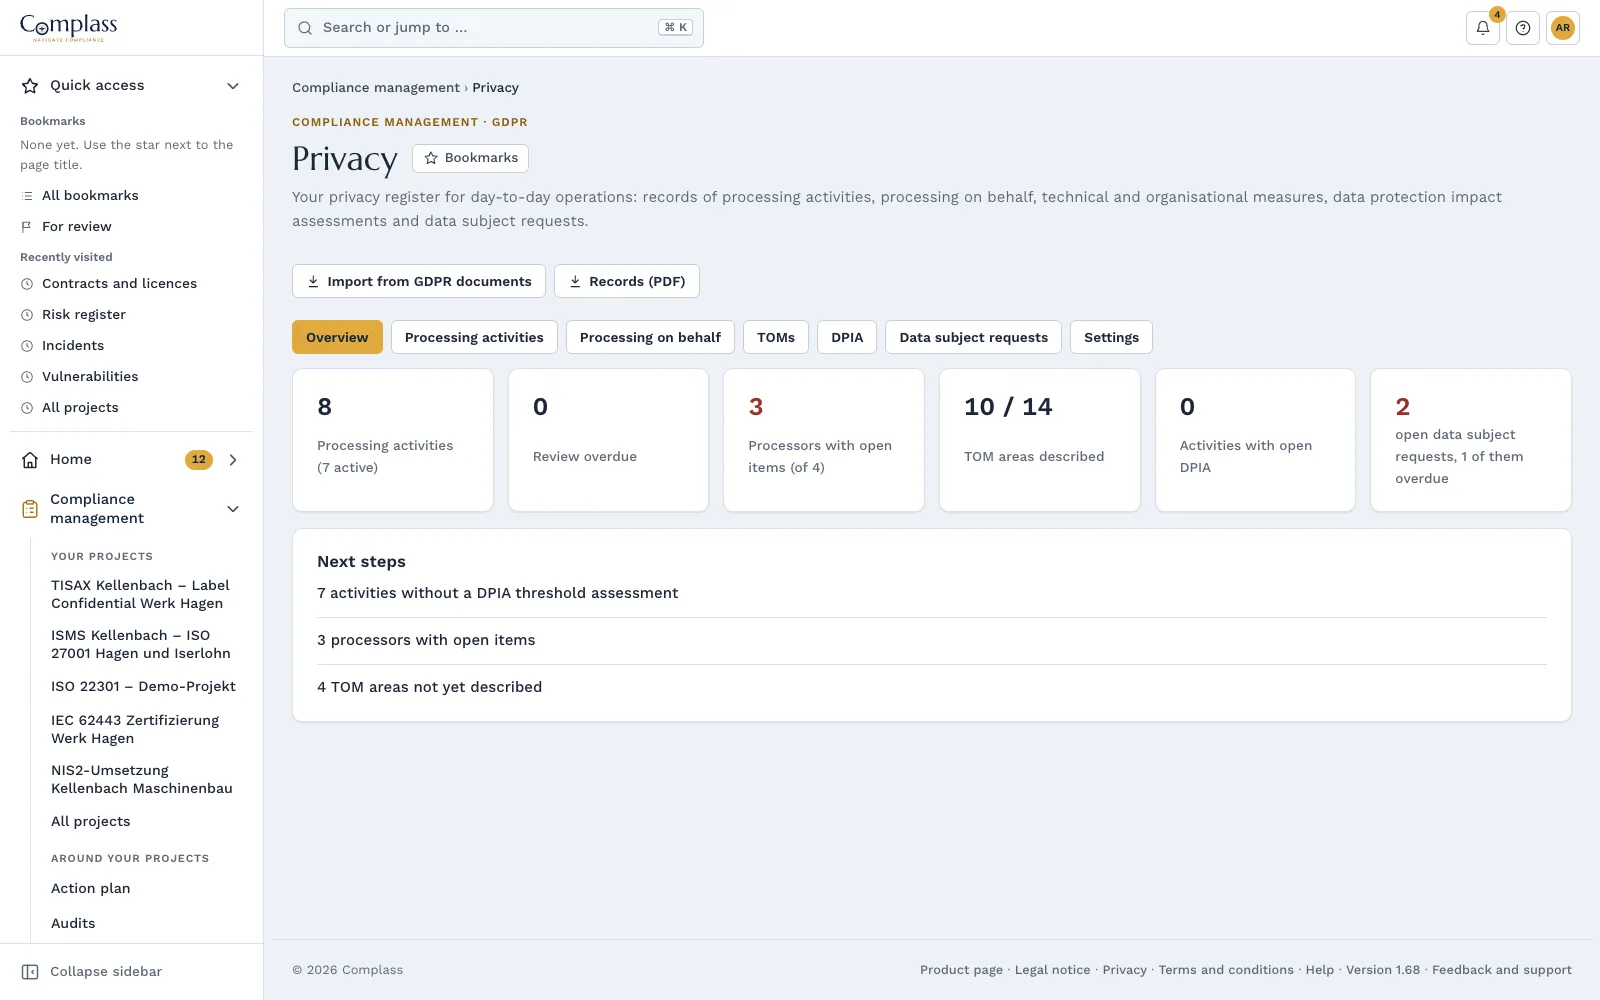
Organ nadzorczy prosi o rejestr czynności przetwarzania, klient pyta o listę TOM, żądanie dostępu ma miesięczny termin. Jeśli wszystko to leży w rozproszonych tabelach, każde z tych pytań staje się projektem.
Jak Complass pomaga
Rejestr czynności przetwarzania
Wszystkie informacje zgodnie z art. 30 RODO, jako administrator i jako podmiot przetwarzający: cel, podstawa prawna, osoby, których dane dotyczą, dane, odbiorcy, państwa trzecie, okresy przechowywania i TOM. Z terminem ponownego przeglądu i eksportem do PDF, Word lub Excel. Istniejące tabele z projektu RODO przejmują Państwo jednorazowo, z podglądem. Complass pokazuje brakujące obowiązkowe informacje i sprzeczności w podstawie prawnej.
Powierzenie przetwarzania w obu kierunkach
Usługodawcy, którzy pracują dla Państwa, i klienci, dla których Państwo pracują, z dalszymi podmiotami przetwarzającymi i przekazaniami do państw trzecich. Powiązane z dostawcą i umową powierzenia przetwarzania; Complass pokazuje otwarte kwestie, takie jak brak umowy lub przekazanie bez zabezpieczeń. Miejsca przetwarzania i dalsze podmioty przetwarzające w państwach trzecich bez zarejestrowanego przekazania Complass zgłasza.
TOM i SZBI z jednego źródła
14 obszarów zgodnie z art. 32 RODO z opisem i statusem. Przy każdym obszarze widzą Państwo powiązane środki i ich stan z Państwa projektów, np. ISO 27001 lub NIS2. Lista TOM jest dostępna jako PDF lub plik Word, np. jako załącznik do umowy powierzenia.
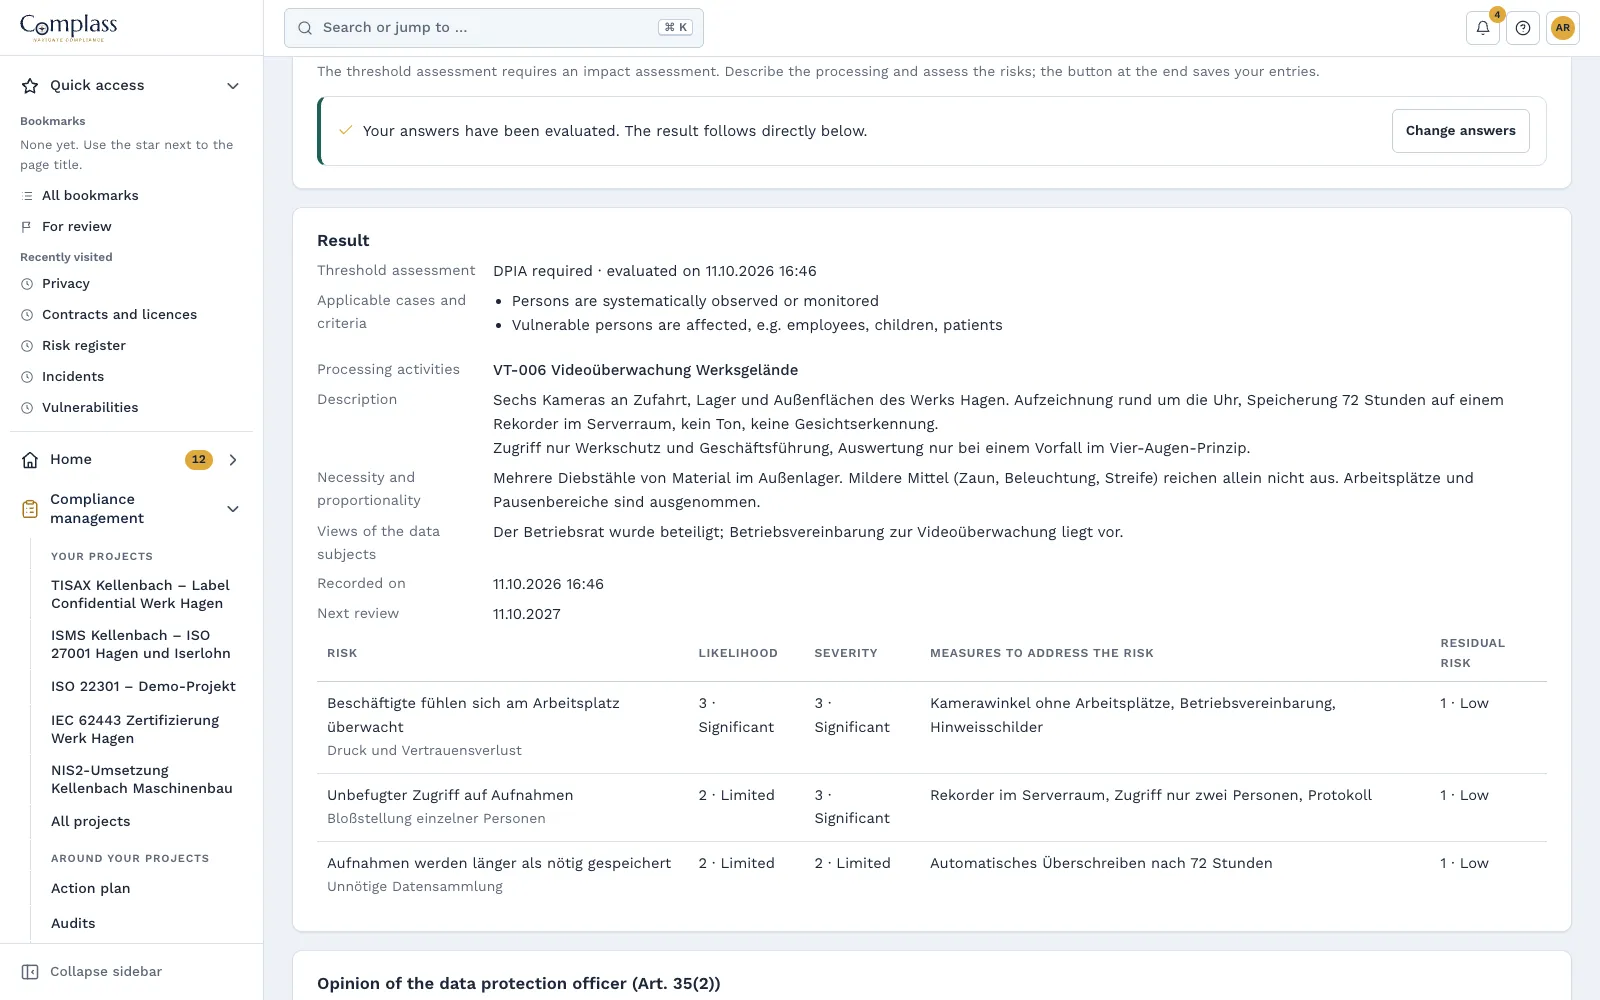
Prowadzona ocena skutków dla ochrony danych
Krok po kroku od wstępnej analizy z przypadkami z art. 35 ust. 3 i dziewięcioma kryteriami wytycznych europejskich, przez ryzyka i środki ograniczające, aż po opinię inspektora ochrony danych i zatwierdzenie. Raport jako PDF lub Word.
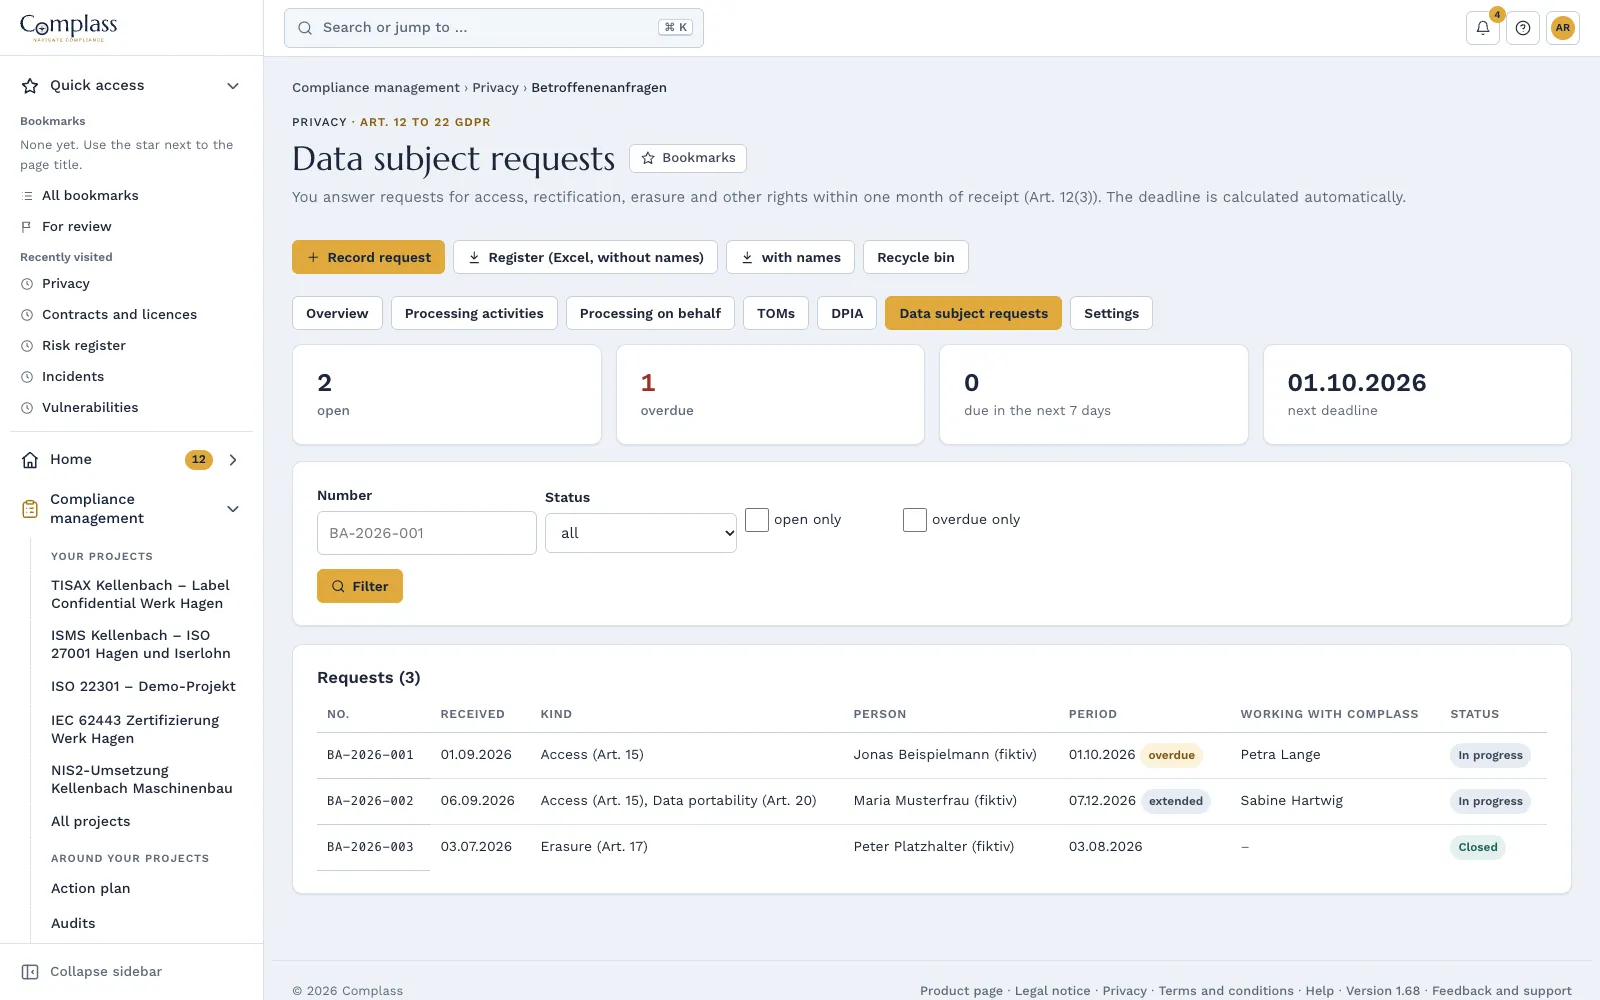
Żądania osób, których dane dotyczą, z miesięcznym terminem
Complass oblicza termin od wpływu; jeśli przypada na weekend, obowiązuje następny poniedziałek. Przedłużenie tylko z uzasadnieniem, przypomnienie siedem dni przed upływem terminu i po jego przekroczeniu. Imię i nazwisko oraz dane kontaktowe są automatycznie usuwane po konfigurowalnym okresie.
Połączone z incydentami i terminami
Naruszenia ochrony danych pozostają w zarządzaniu incydentami i są powiązane z czynnościami przetwarzania, których dotyczą. Przeglądy i terminy widnieją w kalendarzu terminów, otwarte punkty na dashboardzie, a liczby w kokpicie zarządu.
Podstawa prawna i normatywna
- Art. 30 RODOArtykuł 30 RODO Rejestrowanie czynności przetwarzania1. Każdy administrator oraz – gdy ma to zastosowanie – przedstawiciel administratora prowadzą rejestr czynności przetwarzania danych osobowych, za które odpowiadają. W rejestrze tym zamieszcza się wszystkie następujące informacje: - a) imię i nazwisko lub nazwę oraz dane kontaktowe administratora oraz wszelkich współadministratorów, a także gdy ma to zastosowanie – przedstawiciela administratora oraz inspektora …Otwórz oryginał (EUR-Lex – consolidated version incl. corrigenda) ↗
- Art. 28 RODOArtykuł 28 RODO Podmiot przetwarzający1. Jeżeli przetwarzanie ma być dokonywane w imieniu administratora, korzysta on wyłącznie z usług takich podmiotów przetwarzających, które zapewniają wystarczające gwarancje wdrożenia odpowiednich środków technicznych i organizacyjnych, by przetwarzanie spełniało wymogi niniejszego rozporządzenia i chroniło prawa osób, których dane dotyczą. 2. Podmiot przetwarzający nie korzysta z usług innego podmiotu …Otwórz oryginał (EUR-Lex – consolidated version incl. corrigenda) ↗
- Art. 32 RODOArtykuł 32 RODO Bezpieczeństwo przetwarzania1. Uwzględniając stan wiedzy technicznej, koszt wdrażania oraz charakter, zakres, kontekst i cele przetwarzania oraz ryzyko naruszenia praw lub wolności osób fizycznych o różnym prawdopodobieństwie wystąpienia i wadze, administrator i podmiot przetwarzający wdrażają odpowiednie środki techniczne i organizacyjne, aby zapewnić stopień bezpieczeństwa odpowiadający temu ryzyku, w tym między innymi w stosownym przypadku: …Otwórz oryginał (EUR-Lex – consolidated version incl. corrigenda) ↗
- Art. 35 RODOArtykuł 35 RODO Ocena skutków dla ochrony danych1. Jeżeli dany rodzaj przetwarzania – w szczególności z użyciem nowych technologii – ze względu na swój charakter, zakres, kontekst i cele z dużym prawdopodobieństwem może powodować wysokie ryzyko naruszenia praw lub wolności osób fizycznych, administrator przed rozpoczęciem przetwarzania dokonuje oceny skutków planowanych operacji przetwarzania dla ochrony danych osobowych. Dla podobnych operacji przetwarzania …Otwórz oryginał (EUR-Lex – consolidated version incl. corrigenda) ↗
- Art. 12 RODOArtykuł 12 RODO Przejrzyste informowanie i przejrzysta komunikacja oraz tryb wykonywania praw przez osobę, której dane dotyczą1. Administrator podejmuje odpowiednie środki, aby w zwięzłej, przejrzystej, zrozumiałej i łatwo dostępnej formie, jasnym i prostym językiem – w szczególności gdy informacje są kierowane do dziecka – udzielić osobie, której dane dotyczą, wszelkich informacji, o których mowa w art. 13 i 14, oraz prowadzić z nią wszelką komunikację na mocy art. 15–22 i 34 w sprawie przetwarzania. Informacji udziela się na piśmie lub w …Otwórz oryginał (EUR-Lex – consolidated version incl. corrigenda) ↗
- Wytyczne dotyczące DPIA (WP248 rev.01)
Przeczytaj whitepaper o ochronie danych w bieżącej działalności
Ta strona opisuje funkcje Complass i nie stanowi porady prawnej.
Często zadawane pytania
Czy zarządzanie ochroną danych jest zawarte w pakiecie?
Zarządzanie ochroną danych to moduł dokupowany osobno i jest wliczone w pakiety Professional i Premium. Ramy regulacyjne RODO z fazami, szablonami i katalogiem obowiązków pozostają w każdym pakiecie.
Czym rejestr różni się od ram RODO?
Ramy prowadzą Państwa przez wdrożenie: fazy, szablony i katalog obowiązków. Rejestr to późniejsza bieżąca działalność: jeden rejestr na firmę, także przy kilku projektach, z przeglądami, terminami i eksportami. Tabele prowadzone już w projekcie przejmują Państwo jednorazowo.
Kto widzi nazwiska w żądaniach osób, których dane dotyczą?
Tylko osoby z osobnym uprawnieniem do żądań osób, których dane dotyczą, domyślnie administratorzy. Eksport rejestru odbywa się bez nazwisk, z nazwiskami tylko na wyraźny wybór. W sesji wsparcia imię i nazwisko oraz dane kontaktowe są ukryte.
Czy możemy przenieść rejestr do innych narzędzi?
Tak, w trybie odczytu: przez REST API z zakresem uprawnień „privacy:read” narzędzia raportowe i GRC odczytują rejestr jako metadane, bez treści zawierających dane osobowe. Klucz wydają wyłącznie administratorzy, każde wywołanie jest zapisywane w protokole. API jest dostępne od pakietu Professional.
Czy Complass zastępuje inspektora ochrony danych?
Nie. Complass porządkuje, przypomina i dokumentuje. Oceny, zatwierdzenia i doradztwo inspektora ochrony danych pozostają po Państwa stronie.
Przetestuj Complass na własnych danych
Mogą Państwo samodzielnie założyć konto testowe, na życzenie z przykładowym projektem dla każdej regulacji. Jeśli wolą Państwo najpierw zobaczyć Complass, proszę umówić demo.