

Funkcje w cenie od Professional: Supplier Management, porównaj pakiety
Supplier Management
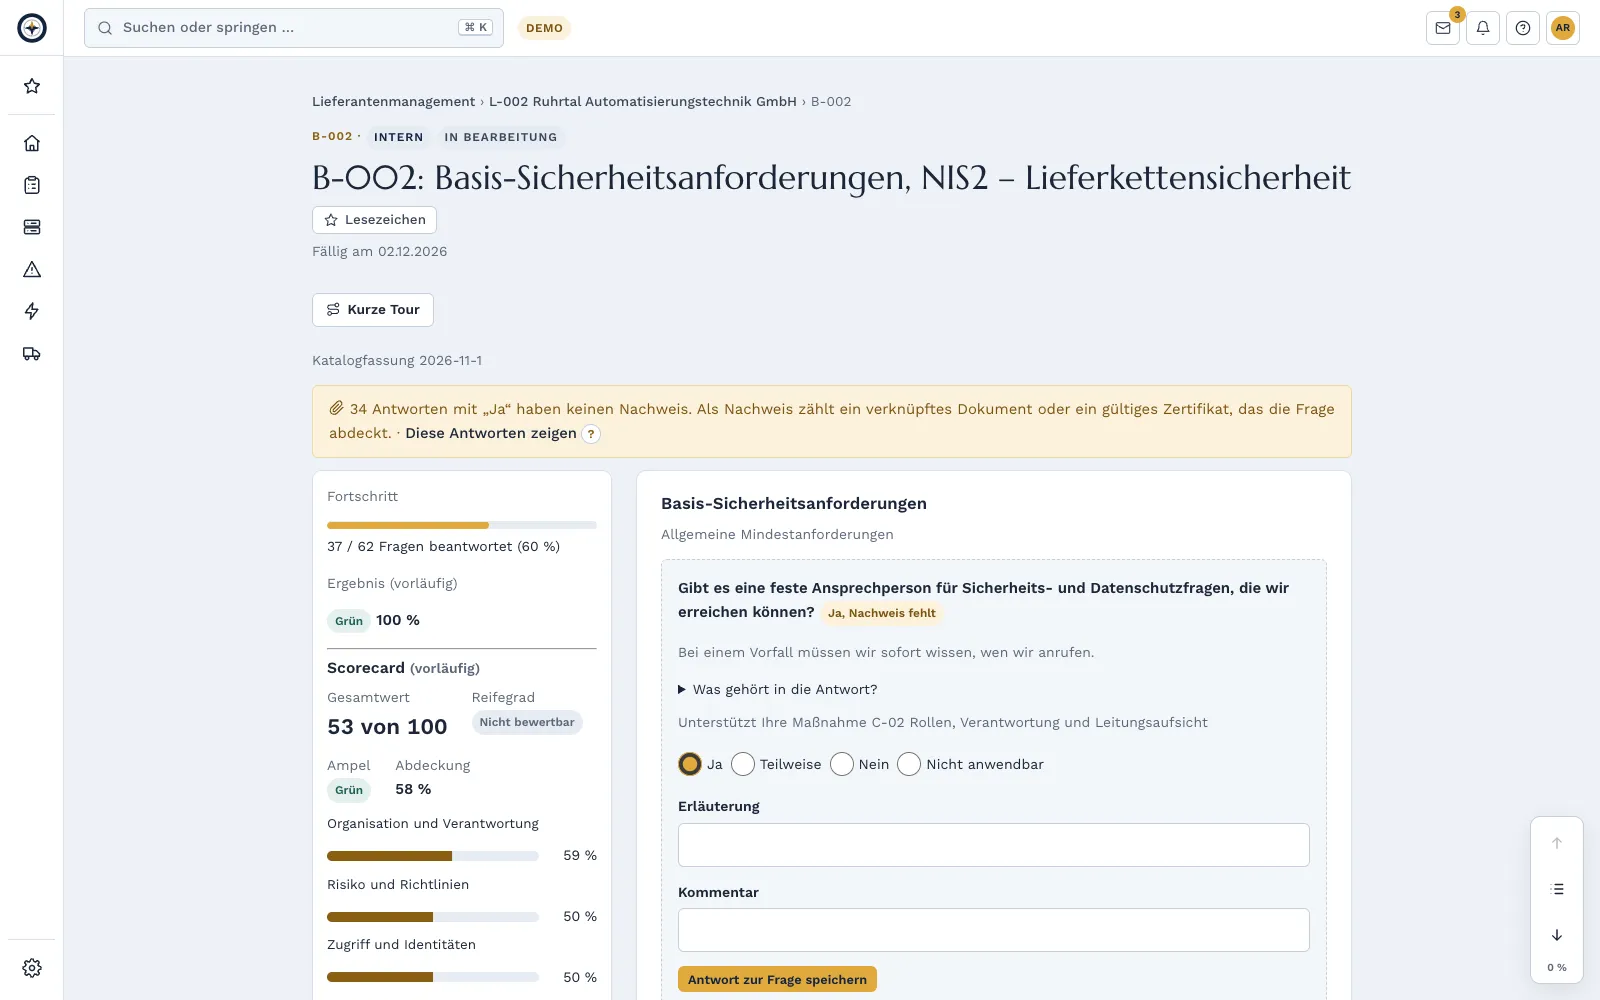
Zarządzanie dostawcami, w którym współpracują Państwa dostawcy: Państwo zapraszają, dostawca wypełnia samoocenę i przesyła dowody, Państwo sprawdzają i żądają uzupełnień. Wynik trafia do ryzyk, działań i kokpitu zarządczego.
Dlaczego
NIS2 wymaga bezpieczeństwa łańcucha dostaw, ISO 27001 wymaga zarządzania relacjami z dostawcami, rozporządzenie w sprawie cyberodporności wymaga staranności wobec zakupionych komponentów. Kto umożliwia integratorom i dostawcom usług utrzymania dostęp do swoich instalacji, sprawdza ich zgodnie z IEC 62443-2-4. Complass dostarcza odpowiednie kwestionariusze.
Podstawa prawna i normatywna
- § 30 Abs. 2 Nr. 4 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Otwórz oryginał (gesetze-im-internet.de) ↗
- Art. 21 Abs. 2 lit. d NIS2-RichtlinieArtykuł 21 Dyrektywa NIS 2 Środki zarządzania ryzykiem w cyberbezpieczeństwie1. Państwa członkowskie zapewniają, aby podmioty kluczowe i ważne wprowadzały odpowiednie i proporcjonalne środki techniczne, operacyjne i organizacyjne w celu zarządzania ryzykiem dla bezpieczeństwa sieci i systemów informatycznych wykorzystywanych przez te podmioty do prowadzenia działalności lub świadczenia usług oraz w celu zapobiegania wpływowi incydentów na odbiorców ich usług lub na inne usługi bądź …Otwórz oryginał (EUR-Lex) ↗
- Art. 28 DSGVOArtykuł 28 RODO Podmiot przetwarzający1. Jeżeli przetwarzanie ma być dokonywane w imieniu administratora, korzysta on wyłącznie z usług takich podmiotów przetwarzających, które zapewniają wystarczające gwarancje wdrożenia odpowiednich środków technicznych i organizacyjnych, by przetwarzanie spełniało wymogi niniejszego rozporządzenia i chroniło prawa osób, których dane dotyczą. 2. Podmiot przetwarzający nie korzysta z usług innego podmiotu …Otwórz oryginał (EUR-Lex – consolidated version incl. corrigenda) ↗
- ISO/IEC 27001:2022, A.5.19–A.5.23
- Art. 13 Abs. 5 CRAArtykuł 13 Akt o cyberodporności Obowiązki producentów1. Wprowadzając produkt z elementami cyfrowymi do obrotu, producenci zapewniają, aby został on zaprojektowany, opracowany i wyprodukowany zgodnie z zasadniczymi wymaganiami w zakresie cyberbezpieczeństwa określonymi w załączniku I część I. 2. W celu zapewnienia zgodności z ust. 1, producenci przeprowadzają ocenę ryzyka w cyberprzestrzeni związanego z produktem z elementami cyfrowymi i uwzględniają wynik tej oceny na …Otwórz oryginał (EUR-Lex – OJ L 2024/2847, 20.11.2024, corrigenda incorporated: OJ L 2025/90555, 2.7.2025; OJ L 2025/90828, 17.10.2025) ↗
- IEC 62443-2-4
Łańcuch dostaw jednym kliknięciem
Producenci raz zatwierdzają SBOM, VEX i komunikaty bezpieczeństwa swoich produktów i udostępniają je wybranym klientom, którym je odblokują. U Państwa dane trafiają bezpośrednio do dostawcy, z sumą kontrolną i importem, bez wymiany ankiet w tę i z powrotem.
Jak to działa
- 1
Rejestrowanie i klasyfikowanie
Tworzą Państwo dostawców z kontaktami, umowami, umową powierzenia przetwarzania danych i dowodami. Cztery pytania dotyczące dostępu do danych, dostępu do instalacji, skutków awarii i zastępowalności dają klasyfikację od niskiej do krytycznej. Określa ona kwestionariusz i rytm kontroli.
- 2
Zapraszanie
Wybierają Państwo moduły samooceny i termin. Dostawca otrzymuje wiadomość e-mail z linkiem, bez treści.
- 3
Dostawca odpowiada
Odpowiada na pytania we własnym, bezpłatnym dostępie, przesyła dowody, takie jak certyfikaty lub raporty z testów penetracyjnych, i je przesyła. Jedno konto wystarcza dla wszystkich jego klientów w Complass.
- 4
Sprawdzanie i działanie
Przy każdej odpowiedzi: „w porządku” lub „do uzupełnienia”. Luki stają się działaniami z terminem lub ryzykami w kategorii łańcuch dostaw. Wynik pojawia się jako sygnalizacja świetlna.
Kwestionariusze
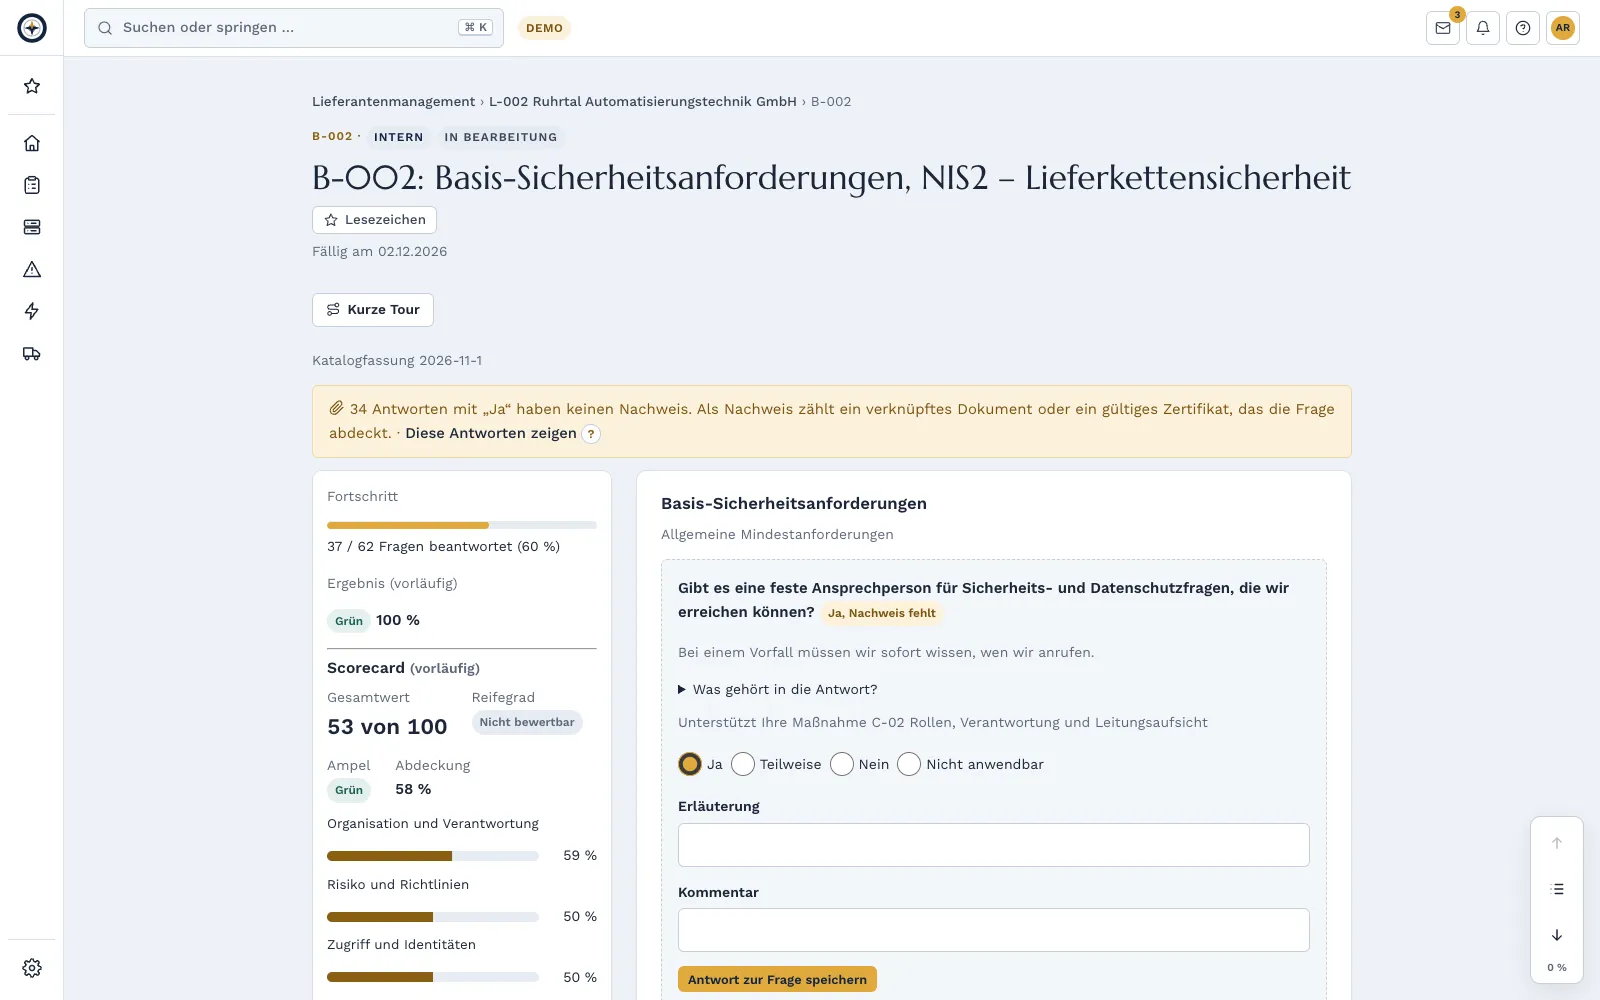
Podstawowy · NIS2 (łańcuch dostaw zgodnie z § 30 BSIG) · RODO i umowa powierzenia przetwarzania danych (art. 28: środki techniczne i organizacyjne, podmioty dalej przetwarzające, usuwanie) · ISO 27001 (załącznik A 5.19–5.23) · CRA (dla producentów komponentów i oprogramowania) · IEC 62443-2-4 (dla integratorów i dostawców usług utrzymania w OT) · własne pytania
Pytania po niemiecku i angielsku. Certyfikaty, takie jak ISO 27001, TISAX czy SOC 2, zapisują Państwo jako dowód z datą ważności; Complass przypomina przed upływem terminu.
Zintegrowane w Complass
Kokpit zarządczy
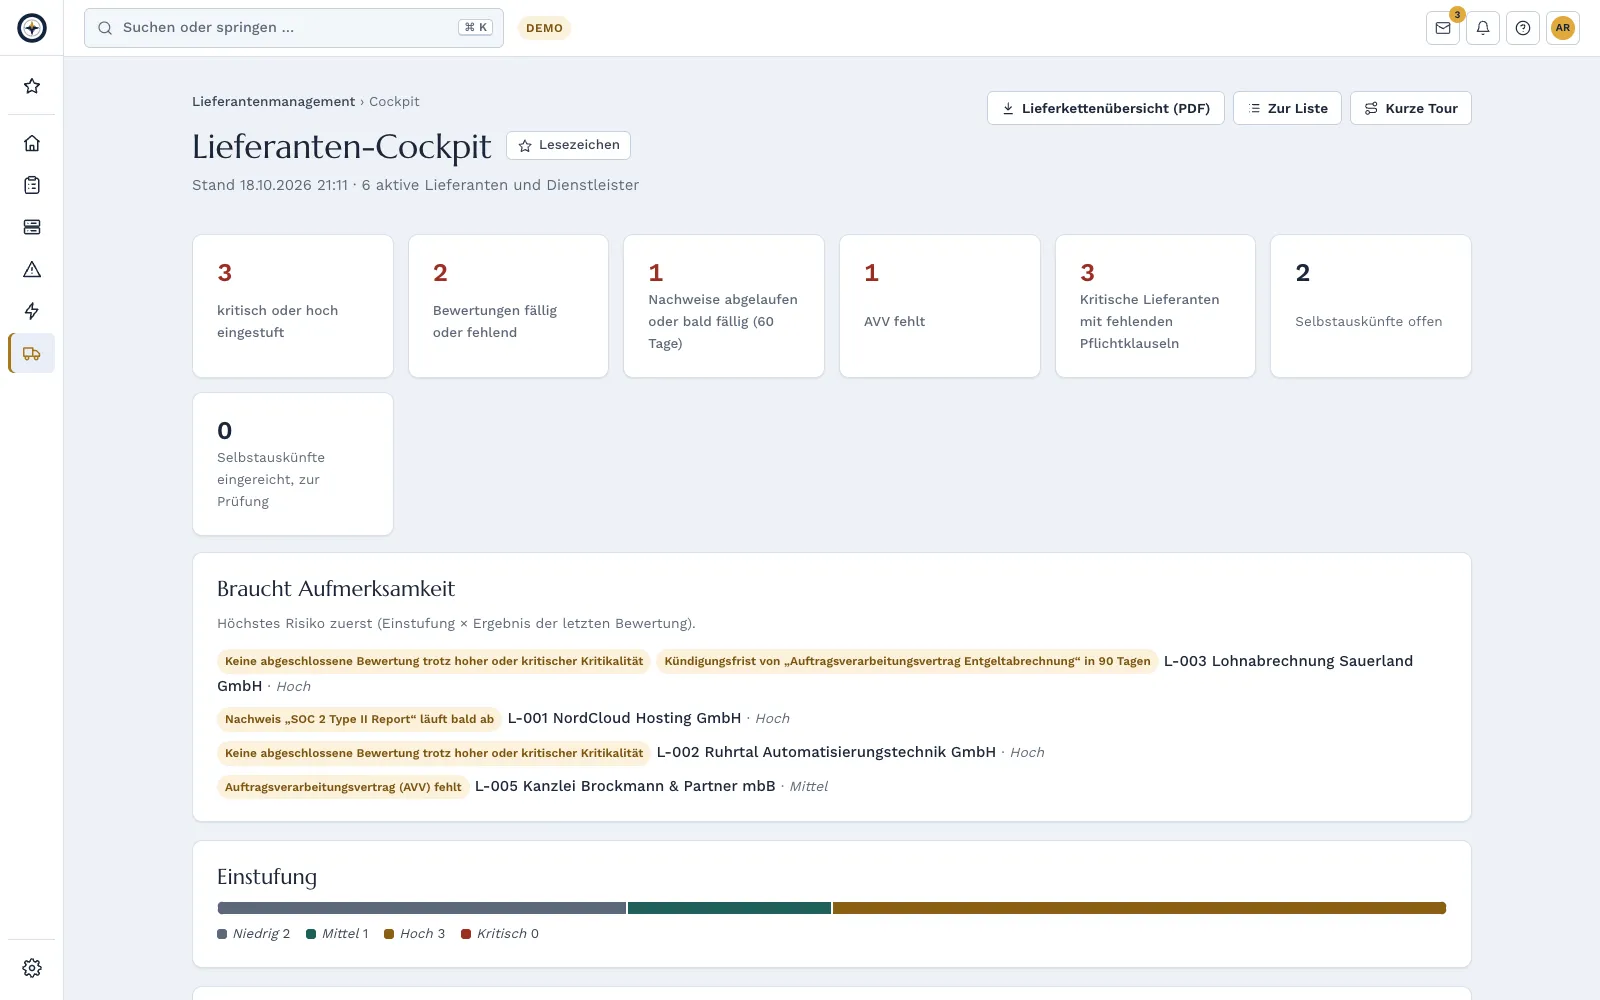
Stan bezpieczeństwa łańcucha dostaw na pierwszy rzut oka.
Wskaźniki i raport
Ocenieni dostawcy, wyniki na czerwono i przeterminowane dowody w raporcie zarządczym.
Ryzyka
Wynik na czerwono jednym kliknięciem staje się ryzykiem w kategorii łańcuch dostaw.
Działania i terminy
Koniec umowy, okres wypowiedzenia, termin ważności dowodów i ponowna ocena, także w subskrypcji kalendarza.
Inwentarz zasobów
Które systemy zależą od tego dostawcy.
Profile uprawnień
Pracują nad tym zakupy, bezpieczeństwo IT i ochrona danych, zarząd śledzi postępy.
Portal dostawców: dla Państwa dostawców
Bezpłatnie dla dostawców. Własny dostęp z MFA lub passkey. Dostawcy widzą tylko ankiety i dowody, które Państwo im przypiszą. Jedno konto dla wielu klientów, z przełącznikiem klientów. Odpowiedzi prowadzą raz i przenoszą do kolejnych klientów. Interfejs i pytania po niemiecku i angielsku.
Eksporty: Przegląd łańcucha dostaw w formacie PDF, lista w Excelu lub CSV, indywidualny raport dla każdego dostawcy w PDF i Word. Każdy eksport jest rejestrowany w dzienniku zdarzeń.
Często zadawane pytania
Czy moi dostawcy muszą coś płacić?
Nie, konta dostawców są bezpłatne.
Co, jeśli dostawca nie chce się zalogować?
Wypełniają Państwo samoocenę w jego imieniu, na przykład po rozmowie, i samodzielnie przesyłają dowody.
Czy dostawcy widzą inne dane mojej firmy?
Nie, tylko zadania, które im Państwo przydzielają.
Czy dostawca może wykorzystać swoje odpowiedzi dla kilku klientów?
Tak. Korzysta z jednego konta dla wszystkich swoich klientów, prowadzi swoje odpowiedzi raz w swoim profilu i przenosi je do ankiety kolejnego klienta zamiast odpowiadać od nowa.
Przetestuj Complass na własnych danych
Mogą Państwo samodzielnie założyć konto testowe, na życzenie z przykładowym projektem dla każdej regulacji. Jeśli wolą Państwo najpierw zobaczyć Complass, proszę umówić demo.