

Functies inbegrepen vanaf Professional: Supplier Management, pakketten vergelijken
Supplier Management
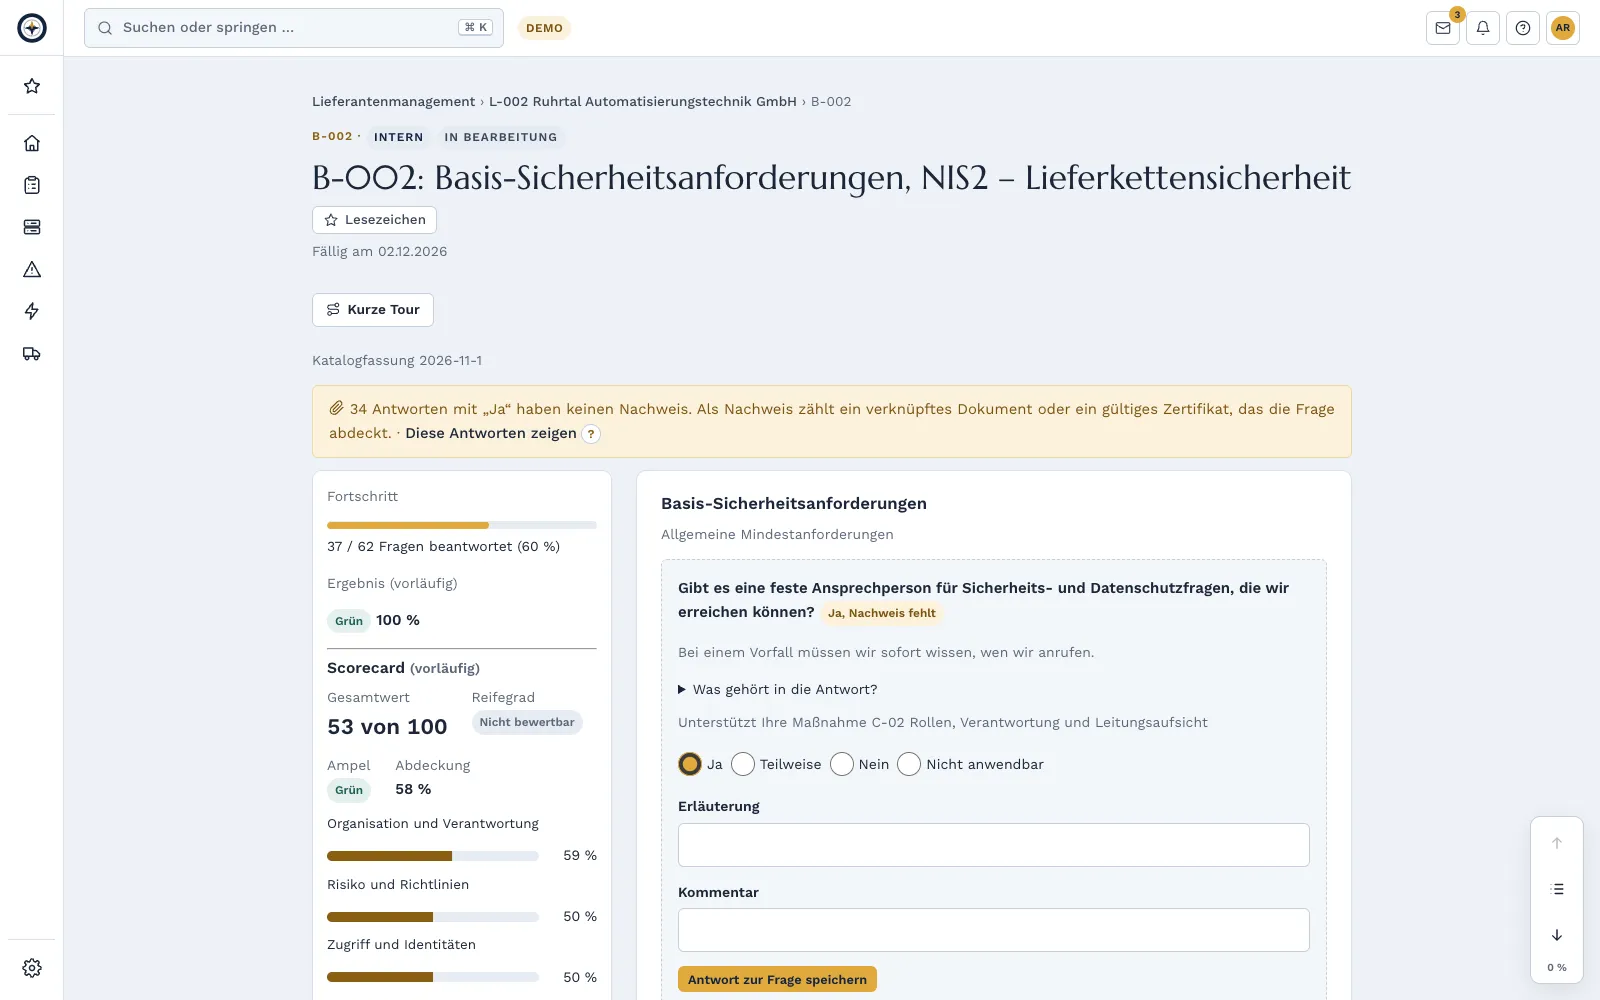
Leveranciersmanagement waarbij uw leveranciers meewerken: u nodigt uit, de leverancier vult de zelfbeoordeling in en uploadt bewijs, u controleert en vraagt aanvullingen. Het resultaat vloeit in risico's, maatregelen en het managementcockpit.
Waarom
NIS2 vereist beveiliging van de toeleveringsketen, ISO 27001 vereist de beheersing van leveranciersrelaties, de Cyber Resilience Act vereist zorgvuldigheid bij ingekochte componenten. Wie integrators en onderhoudsdienstverleners toegang geeft tot zijn installaties, controleert hen volgens IEC 62443-2-4. Complass levert de passende vragenlijsten.
Wettelijke en normatieve basis
- § 30 Abs. 2 Nr. 4 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Origineel openen (gesetze-im-internet.de) ↗
- Art. 21 Abs. 2 lit. d NIS2-RichtlinieArtikel 21 NIS 2-richtlijn Maatregelen voor het beheer van cyberbeveiligingsrisico’s1. De lidstaten zorgen ervoor dat essentiële en belangrijke entiteiten passende en evenredige technische, operationele en organisatorische maatregelen nemen om de risico’s voor de beveiliging van de netwerk- en informatiesystemen die deze entiteiten voor hun werkzaamheden of voor het verlenen van hun diensten gebruiken, te beheren en om incidenten te voorkomen of de gevolgen van incidenten voor de afnemers van hun …Origineel openen (EUR-Lex) ↗
- Art. 28 DSGVOArtikel 28 AVG Verwerker1. Wanneer een verwerking namens een verwerkingsverantwoordelijke wordt verricht, doet de verwerkingsverantwoordelijke uitsluitend een beroep op verwerkers die afdoende garanties met betrekking tot het toepassen van passende technische en organisatorische maatregelen bieden opdat de verwerking aan de vereisten van deze verordening voldoet en de bescherming van de rechten van de betrokkene is gewaarborgd. 2. De …Origineel openen (EUR-Lex – consolidated version incl. corrigenda) ↗
- ISO/IEC 27001:2022, A.5.19–A.5.23
- Art. 13 Abs. 5 CRAArtikel 13 Verordening cyberweerbaarheid Verplichtingen van fabrikanten1. Wanneer fabrikanten een product met digitale elementen in de handel brengen, zorgen zij ervoor dat dat product is ontworpen, ontwikkeld en geproduceerd overeenkomstig de essentiële cyberbeveiligingsvereisten van deel I van bijlage I. 2. Met het oog op de naleving van de in lid 1 vastgestelde verplichting beoordelen fabrikanten de cyberbeveiligingsrisico’s die verbonden zijn aan een product met digitale elementen, …Origineel openen (EUR-Lex – OJ L 2024/2847, 20.11.2024, corrigenda incorporated: OJ L 2025/90555, 2.7.2025; OJ L 2025/90828, 17.10.2025) ↗
- IEC 62443-2-4
Toeleveringsketen met één druk op de knop
Fabrikanten geven SBOM, VEX en beveiligingsadviezen van hun producten één keer vrij en delen ze gericht met de klanten die zij daarvoor autoriseren. Bij u komen de gegevens rechtstreeks bij de leverancier terecht, met controlesom en import, zonder vragenlijst-pingpong.
Zo werkt het
- 1
Vastleggen en classificeren
Leg leveranciers vast met contacten, contracten, de verwerkersovereenkomst en bewijs. Vier vragen over gegevenstoegang, toegang tot installaties, de gevolgen van een uitval en vervangbaarheid bepalen de classificatie van laag tot kritiek. Die bepaalt de vragenlijst en het controleritme.
- 2
Uitnodigen
U kiest de bouwstenen van de zelfbeoordeling en een termijn. De leverancier ontvangt een e-mail met link, zonder inhoud.
- 3
Leverancier antwoordt
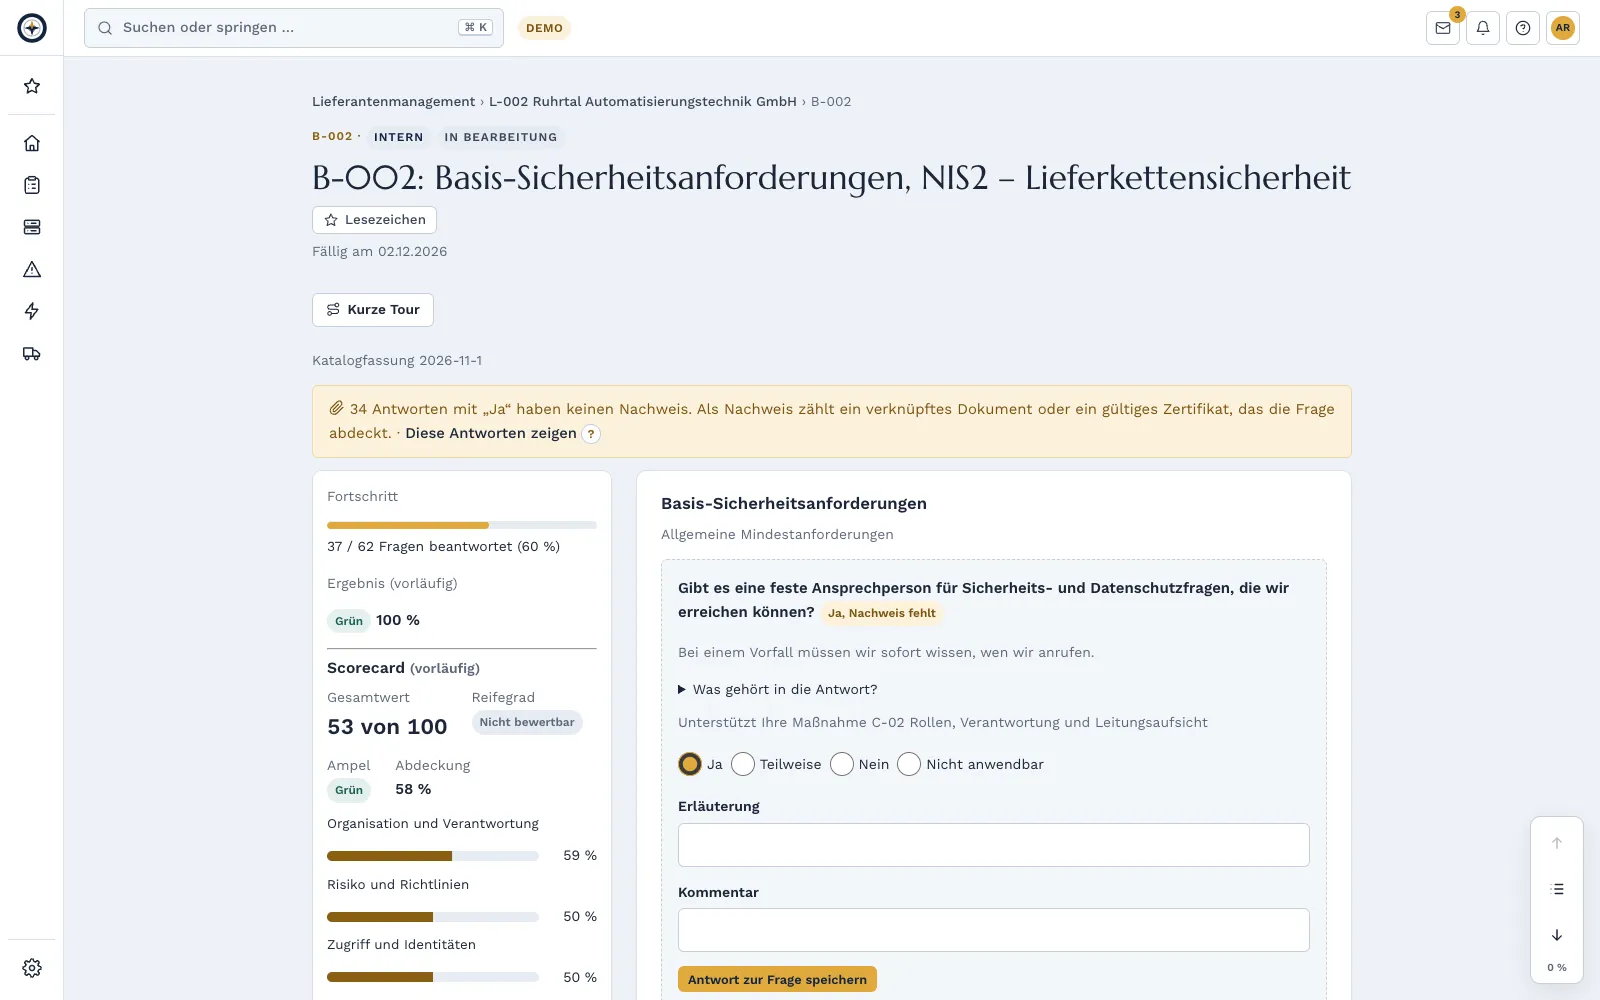
Hij beantwoordt de vragen in zijn eigen, gratis toegang, uploadt bewijs zoals certificaten of pentestrapporten en dient ze in. Eén account volstaat voor al zijn klanten in Complass.
- 4
Controleren en handelen
Per antwoord “in orde” of “aanvullen”. Lacunes worden maatregelen met een termijn of risico's in de categorie toeleveringsketen. Het resultaat verschijnt als verkeerslicht.
Vragenlijsten
Basis · NIS2 (toeleveringsketen volgens § 30 BSIG) · AVG en verwerkersovereenkomst (art. 28: technische en organisatorische maatregelen, subverwerkers, verwijdering) · ISO 27001 (bijlage A 5.19–5.23) · CRA (voor fabrikanten van componenten en software) · IEC 62443-2-4 (voor integrators en onderhoudsdienstverleners in OT) · eigen vragen
Vragen in het Duits en Engels. Certificaten zoals ISO 27001, TISAX of SOC 2 legt u vast als bewijs met een geldigheidsdatum; Complass herinnert u vóór het verlopen ervan.
Geïntegreerd in Complass
Managementcockpit
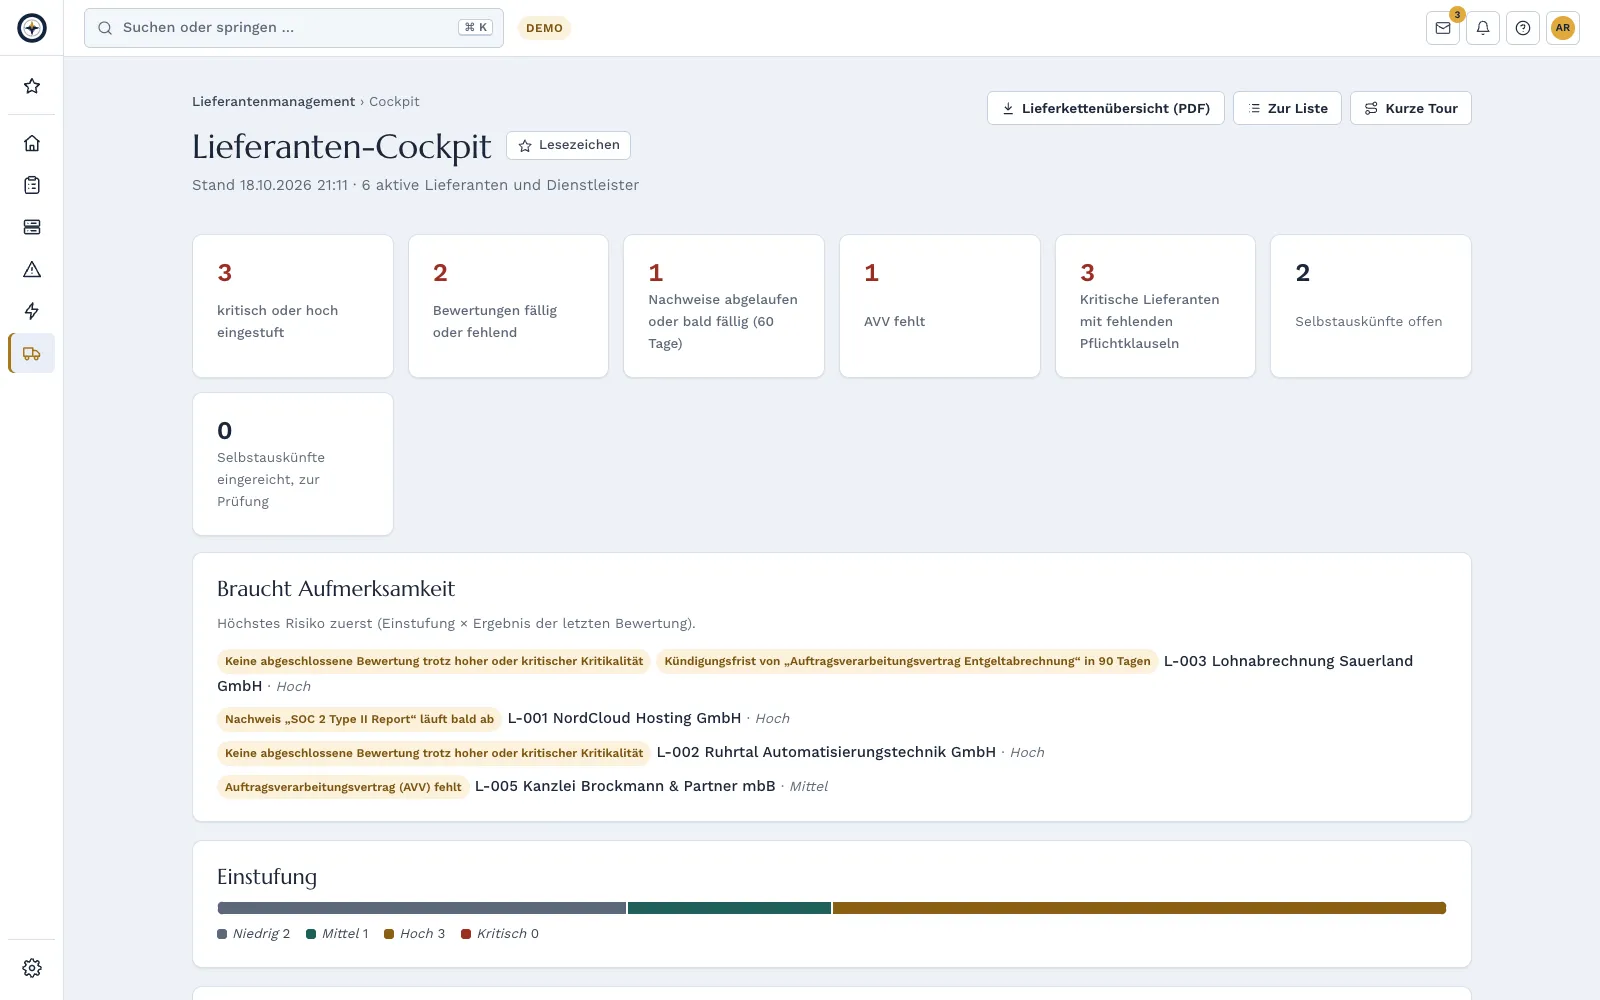
De status van de beveiliging van de toeleveringsketen in één oogopslag.
Kengetallen en rapport
Beoordeelde leveranciers, rode resultaten en verlopen bewijs in het managementrapport.
Risico's
Een rood resultaat wordt met één klik een risico in de categorie toeleveringsketen.
Maatregelen en termijnen
Einde van het contract, opzegtermijn, vervaldatum van bewijs en herbeoordeling, ook in het kalenderabonnement.
Assetinventaris
Welke systemen van deze leverancier afhangen.
Rechtenprofielen
Inkoop, IT-beveiliging en gegevensbescherming werken eraan, de directie leest mee.
Leveranciersportaal: voor uw leveranciers
Gratis voor leveranciers. Eigen toegang met MFA of passkey. Leveranciers zien alleen de vragenlijsten en het bewijs die u hun toewijst. Eén account voor meerdere klanten, met klantwisselaar. Antwoorden onderhouden ze één keer en nemen ze over voor andere klanten. Interface en vragen in het Duits en Engels.
Exports: Overzicht van de toeleveringsketen als pdf, lijst als Excel of csv, individueel rapport per leverancier als pdf en Word. Elke export wordt in het auditlogboek vastgelegd.
Veelgestelde vragen
Moeten mijn leveranciers iets betalen?
Nee, leveranciersaccounts zijn gratis.
Wat als een leverancier zich niet wil aanmelden?
U vult de zelfbeoordeling namens hem in, bijvoorbeeld na een gesprek, en uploadt zelf het bewijs.
Zien leveranciers andere gegevens van mijn bedrijf?
Nee, alleen de taken die u aan hen toewijst.
Kan een leverancier zijn antwoorden voor meerdere klanten gebruiken?
Ja. Hij gebruikt één account voor al zijn klanten, onderhoudt zijn antwoorden één keer in zijn profiel en neemt ze over in de vragenlijst van een andere klant in plaats van opnieuw te antwoorden.
Test Complass met uw eigen gegevens
Maak uw proefaccount zelf aan, desgewenst met een voorbeeldproject per kader. Wilt u Complass liever eerst zien, vraag dan een demo aan.