

Funciones incluido desde Professional: Supplier Management, comparar planes
Supplier Management
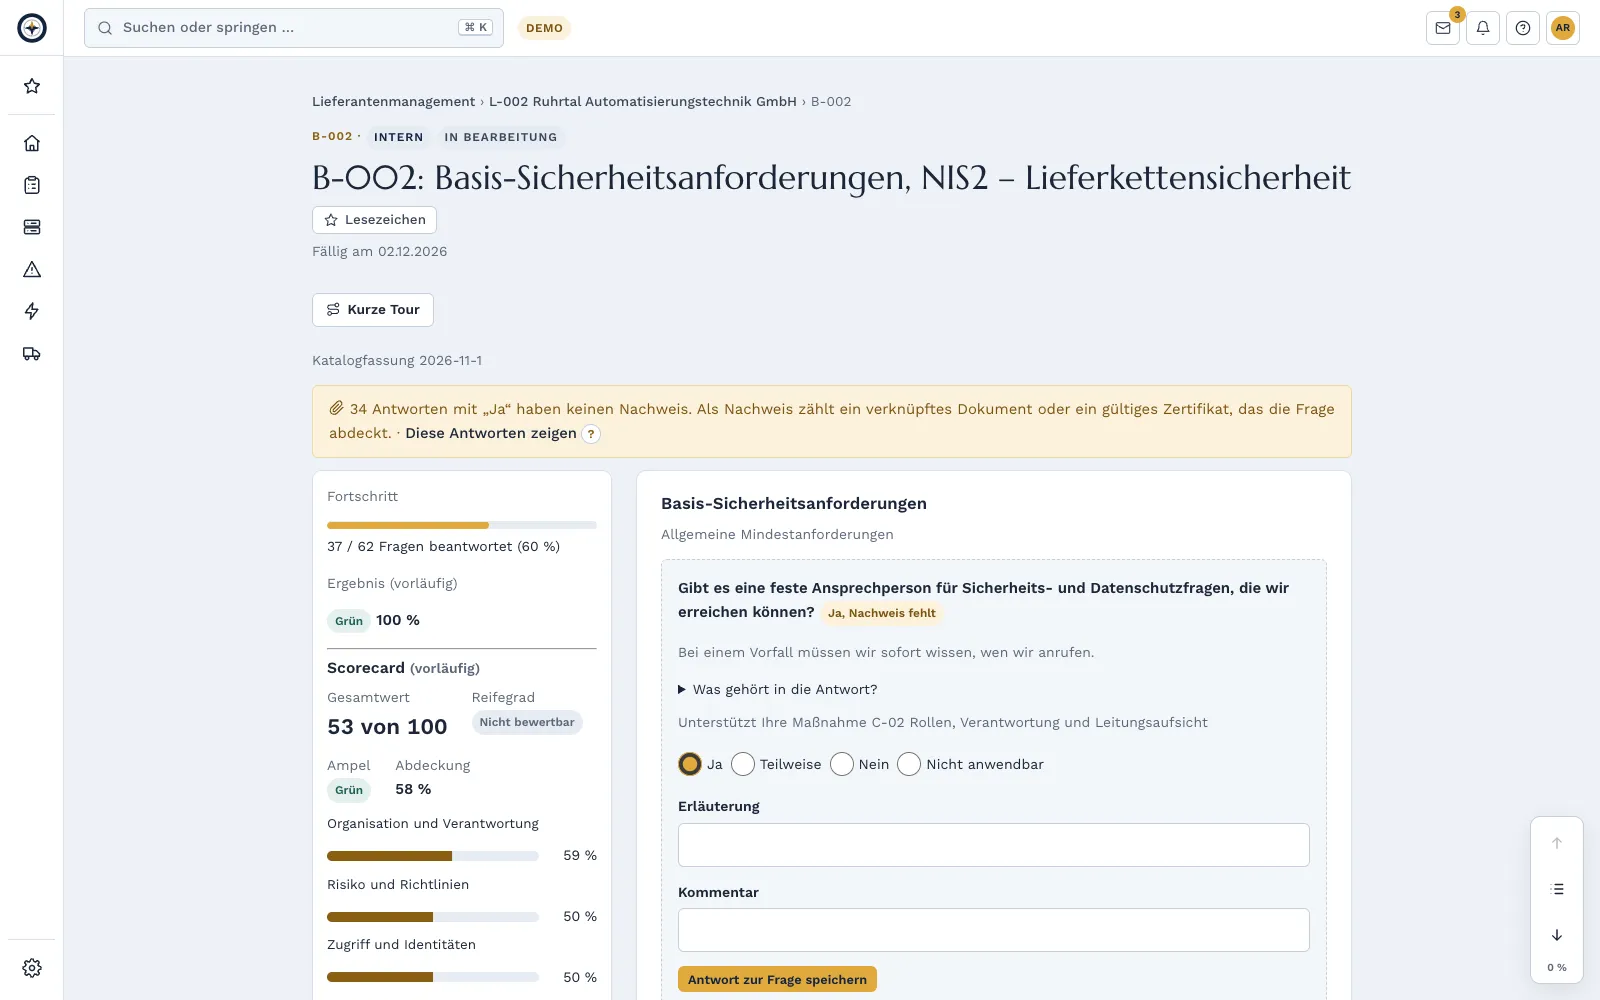
Gestión de proveedores en la que sus proveedores participan: usted invita, el proveedor rellena la autoevaluación y carga evidencias, usted revisa y pide más información. El resultado alimenta los riesgos, las medidas y el dashboard de la dirección.
Por qué
NIS2 exige seguridad en la cadena de suministro, la ISO 27001 exige la gestión de las relaciones con los proveedores, el Reglamento de Ciberresiliencia exige diligencia con los componentes adquiridos. Quien permite el acceso a sus instalaciones a integradores y proveedores de mantenimiento los controla conforme a la IEC 62443-2-4. Complass aporta los cuestionarios adecuados.
Base jurídica y normativa
- § 30 Abs. 2 Nr. 4 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Abrir el original (gesetze-im-internet.de) ↗
- Art. 21 Abs. 2 lit. d NIS2-RichtlinieArtículo 21 Directiva SRI 2 Medidas para la gestión de riesgos de ciberseguridad1. Los Estados miembros velarán por que las entidades esenciales e importantes tomen las medidas técnicas, operativas y de organización adecuadas y proporcionadas para gestionar los riesgos que se planteen para la seguridad de los sistemas de redes y de información que utilizan dichas entidades en sus operaciones o en la prestación de sus servicios y prevenir o minimizar las repercusiones de los incidentes en los …Abrir el original (EUR-Lex) ↗
- Art. 28 DSGVOArtículo 28 RGPD Encargado del tratamiento1. Cuando se vaya a realizar un tratamiento por cuenta de un responsable del tratamiento, este elegirá únicamente un encargado que ofrezca garantías suficientes para aplicar medidas técnicas y organizativas apropiadas, de manera que el tratamiento sea conforme con los requisitos del presente Reglamento y garantice la protección de los derechos del interesado. 2. El encargado del tratamiento no recurrirá a otro …Abrir el original (EUR-Lex – consolidated version incl. corrigenda) ↗
- ISO/IEC 27001:2022, A.5.19–A.5.23
- Art. 13 Abs. 5 CRAArtículo 13 Reglamento de Ciberresiliencia Obligaciones de los fabricantes1. Cuando se introduzca en el mercado un producto con elementos digitales, los fabricantes garantizarán que el producto ha sido diseñado, desarrollado y producido de conformidad con los requisitos esenciales de ciberseguridad establecidos en el anexo I, parte I. 2. A efectos del cumplimiento del apartado 1, los fabricantes llevarán a cabo una evaluación de los riesgos de ciberseguridad asociados a un producto con …Abrir el original (EUR-Lex – OJ L 2024/2847, 20.11.2024, corrigenda incorporated: OJ L 2025/90555, 2.7.2025; OJ L 2025/90828, 17.10.2025) ↗
- IEC 62443-2-4
Cadena de suministro con un solo clic
Los fabricantes aprueban una sola vez la SBOM, el VEX y los avisos de seguridad de sus productos y los comparten de forma selectiva con los clientes a quienes dan acceso. En su caso, los datos llegan directamente del proveedor, con suma de verificación e importación, sin el ping-pong de cuestionarios.
Así funciona
- 1
Registrar y clasificar
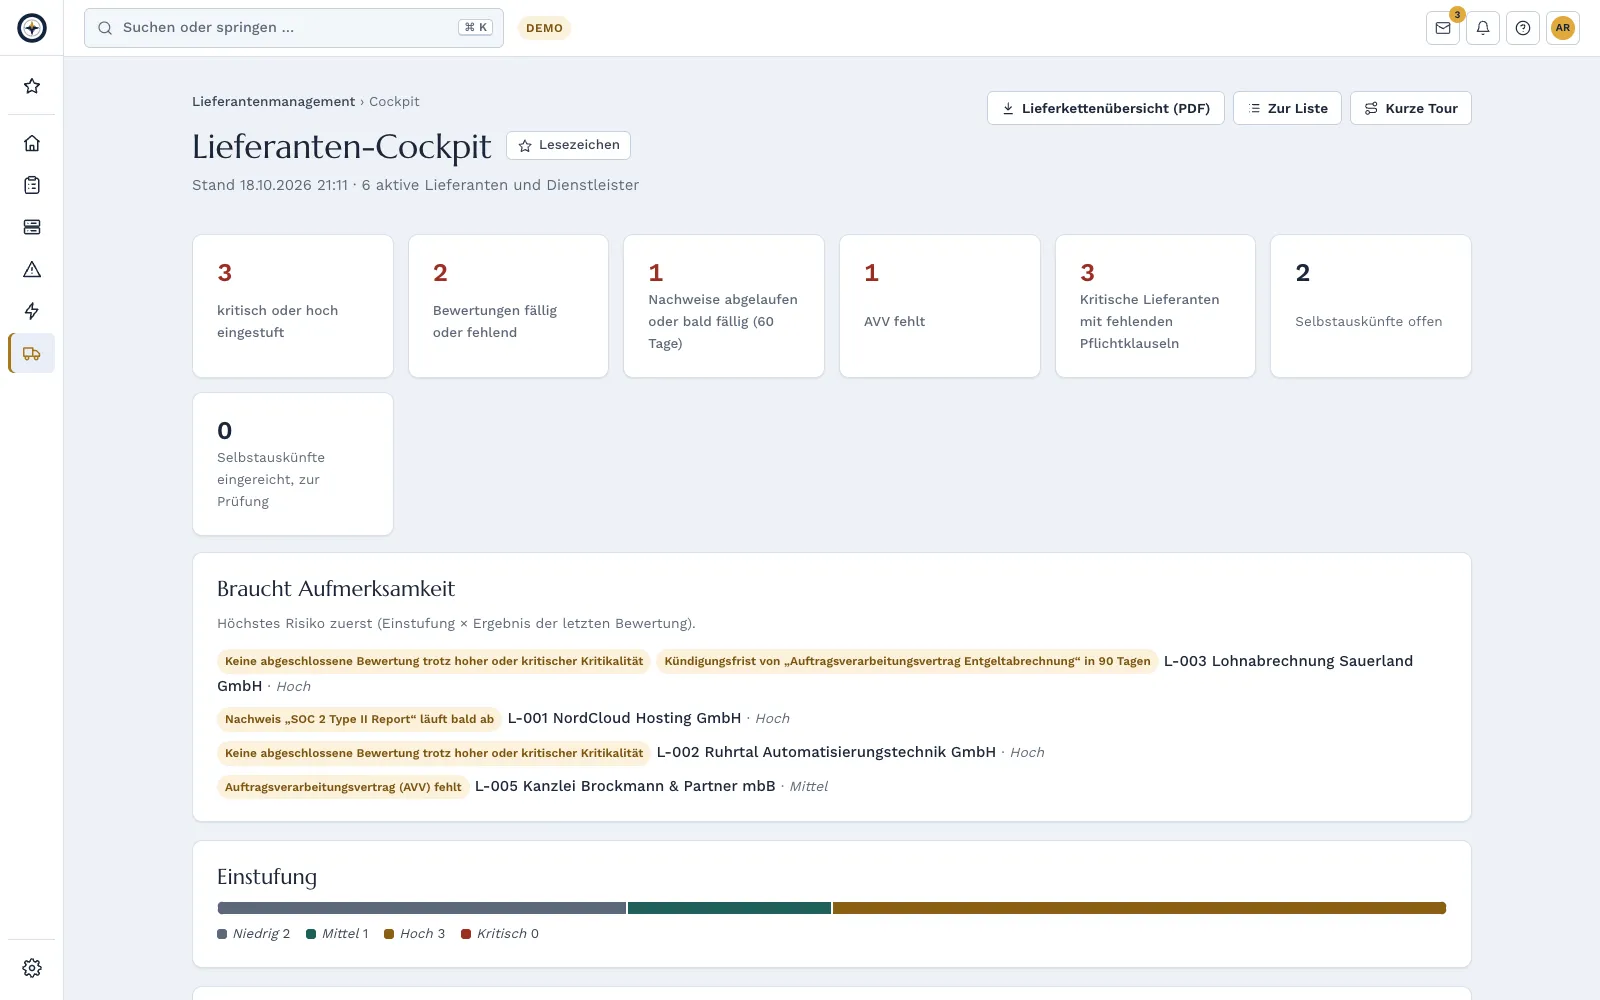
Cree proveedores con contactos, contratos, el contrato de encargo de tratamiento y evidencias. Cuatro preguntas sobre el acceso a los datos, el acceso a las instalaciones, las consecuencias de una interrupción y la sustituibilidad determinan la clasificación, de baja a crítica. Esta determina el cuestionario y el ritmo de revisión.
- 2
Invitar
Elija los módulos de la autoevaluación y un plazo. El proveedor recibe un correo electrónico con un enlace, sin contenido.
- 3
El proveedor responde
Responde a las preguntas en su propio acceso gratuito, carga evidencias como certificados o informes de pruebas de penetración y las envía. Una sola cuenta basta para todos sus clientes en Complass.
- 4
Revisar y actuar
Por cada respuesta: «conforme» o «solicitar más información». Las carencias se convierten en medidas con un plazo o en riesgos en la categoría cadena de suministro. El resultado aparece como un semáforo.
Cuestionarios
Básico · NIS2 (cadena de suministro conforme al § 30 BSIG) · RGPD y contrato de encargo de tratamiento (art. 28: medidas técnicas y organizativas, subencargados, supresión) · ISO 27001 (anexo A 5.19–5.23) · CRA (para fabricantes de componentes y software) · IEC 62443-2-4 (para integradores y proveedores de mantenimiento en OT) · preguntas propias
Preguntas en alemán e inglés. Certificados como ISO 27001, TISAX o SOC 2 se guardan como evidencia con fecha de validez; Complass le recuerda antes de que caduquen.
Integrado en Complass
Dashboard de la dirección
El estado de la seguridad de la cadena de suministro de un vistazo.
Indicadores e informe
Proveedores evaluados, resultados en rojo y evidencias caducadas en el informe de gestión.
Riesgos
Un resultado en rojo se convierte en un riesgo en la categoría cadena de suministro con un clic.
Medidas y plazos
Fin de contrato, plazo de preaviso, caducidad de evidencias y reevaluación, también en la suscripción al calendario.
Inventario de activos
Qué sistemas dependen de este proveedor.
Perfiles de permisos
Compras, seguridad informática y protección de datos trabajan en ello, la dirección lo sigue.
Portal de proveedores: para sus proveedores
Gratuito para proveedores. Acceso propio con MFA o passkey. Los proveedores solo ven los cuestionarios y las evidencias que usted les asigna. Una cuenta para varios clientes, con selector de cliente. Mantienen sus respuestas una vez y las reutilizan para otros clientes. Interfaz y preguntas en alemán e inglés.
Exportaciones: Resumen de la cadena de suministro en PDF, lista en Excel o CSV, informe individual por proveedor en PDF y Word. Cada exportación queda registrada en el registro de auditoría.
Preguntas frecuentes
¿Tienen que pagar algo mis proveedores?
No, las cuentas de proveedor son gratuitas.
¿Qué pasa si un proveedor no quiere registrarse?
Usted rellena la autoevaluación en su nombre, por ejemplo tras una conversación, y carga usted mismo las evidencias.
¿Ven los proveedores otros datos de mi empresa?
No, solo las tareas que usted les asigna.
¿Puede un proveedor utilizar sus respuestas para varios clientes?
Sí. Utiliza una cuenta para todos sus clientes, mantiene sus respuestas una vez en su perfil y las traslada al cuestionario de otro cliente en lugar de responder de nuevo.
Pruebe Complass con sus propios datos
Cree usted mismo su acceso de prueba, con un proyecto de ejemplo por marco normativo si lo desea. Si prefiere que primero le mostremos Complass, solicite una demo.