Complass – Navigate compliance Complass – Navigate compliance

marco normativo

TISAX® – preparación para la evaluación

¿Su cliente exige una etiqueta TISAX? Complass le guía desde la elección de las etiquetas, pasando por la autoevaluación conforme al VDA ISA, hasta el plan de medidas posterior a la evaluación, paso a paso y con todas las evidencias en un solo lugar.

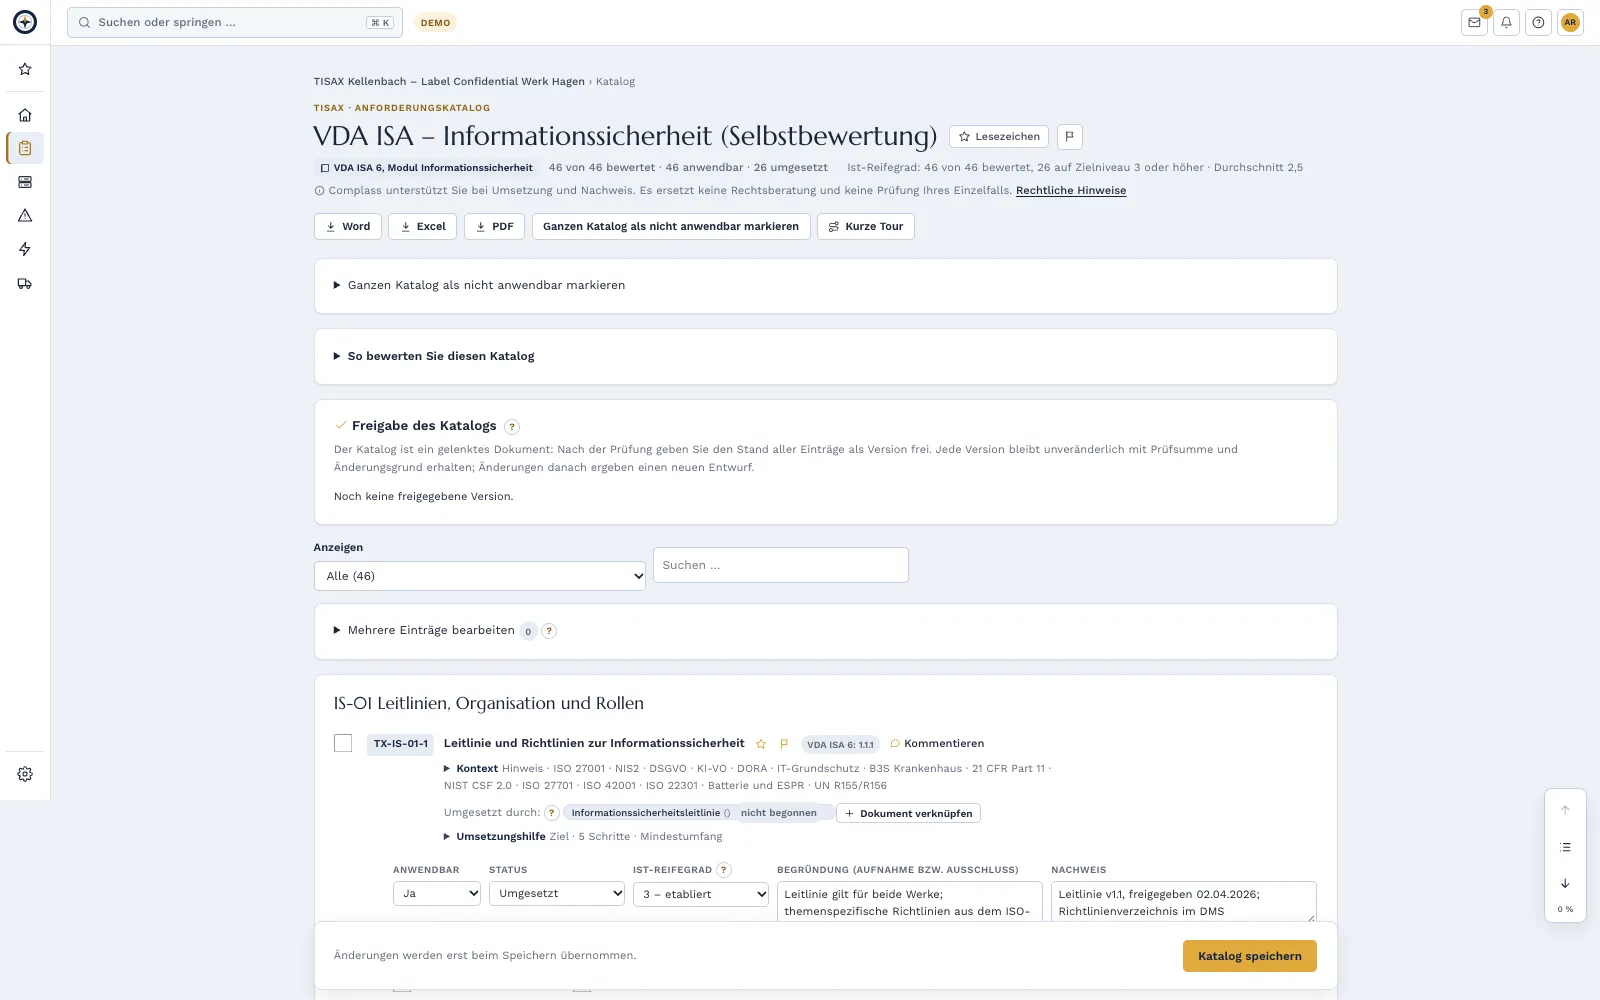
Autoevaluación en el proyecto TISAX de Complass: requisitos con número del VDA ISA, estado y nivel de madurez actual frente al objetivo 3 (proyecto de ejemplo)

¿Qué es TISAX?

TISAX (Trusted Information Security Assessment Exchange) es el procedimiento de evaluación e intercambio de la industria automovilística para la seguridad de la información. Se basa en el catálogo de requisitos VDA ISA (Information Security Assessment) de la asociación alemana de la industria del automóvil (VDA). Un proveedor de auditoría autorizado evalúa su empresa y usted comparte el resultado como etiqueta con sus clientes a través de la plataforma de la ENX Association. TISAX no es ni una ley ni un certificado; se vuelve vinculante mediante contratos y condiciones de compra.

TISAX® es una marca registrada de la ENX Association. Complass no tiene ninguna vinculación con la ENX Association ni con el VDA.

Actualidad de los contenidos:

¿Me afecta?

TISAX afecta a las empresas que reciben de fabricantes de automóviles o de grandes proveedores información confidencial, prototipos o datos personales: proveedores de piezas y sistemas, prestadores de servicios de desarrollo, proveedores de TI y de nube, logística, agencias y laboratorios de ensayo. La obligación no nace de una ley, sino del contrato con su cliente, que establece qué etiquetas espera y para cuándo.

Las etiquetas que necesita dependen de con qué trabaje: información confidencial o estrictamente confidencial, alta disponibilidad, prototipos y vehículos de pruebas, o datos tratados por encargo de su cliente. En la primera fase aclara en Complass el requisito de su cliente y registra las etiquetas objetivo.

Este resumen no sustituye al asesoramiento jurídico. Lo que prevalece es el texto legal o normativo; en Complass usted comprueba la aplicabilidad con ayuda de orientaciones basadas en las referencias.

Fundamentos

  • VDA ISA 6Catálogo de requisitos del VDA con los módulos seguridad de la información, protección de prototipos y protección de datos
  • VDA ISA 2027Nueva versión, aplicable a las evaluaciones encargadas a partir del 01/01/2027
  • Manual para participantes de TISAX de ENXProcedimiento, etiquetas, niveles de evaluación y validez
  • Art. 28 del RGPDArtículo 28 RGPD Encargado del tratamiento1. Cuando se vaya a realizar un tratamiento por cuenta de un responsable del tratamiento, este elegirá únicamente un encargado que ofrezca garantías suficientes para aplicar medidas técnicas y organizativas apropiadas, de manera que el tratamiento sea conforme con los requisitos del presente Reglamento y garantice la protección de los derechos del interesado. 2. El encargado del tratamiento no recurrirá a otro …Versión: 06.10.2026 · Fuente: EUR-Lex – consolidated version incl. corrigendaAbrir el original (EUR-Lex – consolidated version incl. corrigenda) ↗Encargo de tratamiento, base de las etiquetas de protección de datos

Fechas clave

  1. El VDA ISA 6 se aplica a las evaluaciones, con los objetivos actuales de seguridad de la información y disponibilidad · ENX
  2. Los vehículos de pruebas y los eventos con prototipos se evalúan en el nivel de evaluación 2 (antes nivel 3) · ENX
  3. VDA ISA 2027 publicado; en adelante, una nueva versión cada año · ENX
  4. El VDA ISA 2027 se aplica a todas las evaluaciones encargadas a partir de ese día; las etiquetas existentes siguen siendo válidas · ENX

Para TISAX no existen plazos legales; el calendario lo fija su cliente. Según ENX, una etiqueta es válida durante tres años desde el final de la evaluación. Las desviaciones de la evaluación inicial deben corregirse como máximo nueve meses después de la reunión de cierre. En Complass planifica hacia atrás a partir de la fecha del cliente; la fecha de la evaluación se introduce en el plan del proyecto y el panel muestra la cuenta atrás.

Cómo le ayuda Complass

  • 9fases
  • 27pasos guiados
  • 18plantillas de documentos
  • 75requisitos en el catálogo
  • Autoevaluación con nivel de madurez

    Para cada requisito registra la aplicabilidad, el nivel de madurez actual de 0 a 5, la brecha y la evidencia. Junto a ello figura el número del VDA ISA; la descripción está redactada con palabras propias. Exportación a Excel, Word o PDF.

  • Protección de prototipos y protección de datos

    Fases y catálogos propios para zonas de seguridad, vehículos de pruebas, eventos y grabaciones, así como para el encargo de tratamiento. Solo los trabaja si su cliente exige estas etiquetas.

  • Plantillas

    entre otras: requisito del cliente y etiquetas objetivo, alcance de la evaluación y ubicaciones, concepto de protección de prototipos, acceso y visitantes, vehículos de pruebas y transporte, plan de medidas posterior a la evaluación y las políticas de su SGSI.

  • Hasta la evaluación y después

    Listas de comprobación para el registro en ENX, la elección del proveedor de auditoría y el día de la auditoría. Los hallazgos de la evaluación los gestiona en el plan de medidas con responsables y plazos hasta la verificación posterior.

Precio: TISAX se contrata como cualquier marco normativo. Forma parte de los marcos incluidos en su tarifa (tarifas desde 79 € al mes) o se añade como marco adicional desde 99 € al mes. Todos los precios son netos más IVA. Ver precios

Formación «Fundamentos e implantación de TISAX» para su equipo

Las fases del módulo

  1. Trigger, labels and assessment level
  2. Scope and project organisation
  3. Self-assessment
  4. Implement information security
  5. Prototype protection (only for proto labels)
  6. Data protection (only for data labels)
  7. ENX registration and audit provider
  8. Assessment
  9. Action plan, follow-up check and label

Catálogo: VDA ISA – Information security (self-assessment)

Módulos relacionados

TISAX en Complass: lo mínimo que necesita

La primera selección cubre los requisitos en Complass si sus clientes los exigen.

Lo mínimo que necesita

Si sus clientes exigen TISAX: esta selección cubre los requisitos en Complass. Está preseleccionada cuando prueba o hace un pedido.

Tamaño del portal Start

  • TISAX: ¿Lo exigen sus clientes? Entonces el marco normativo cubre los requisitos. No es una obligación legal.
  • RGPD, Reglamento de IA y Protección de los denunciantes (HinSchG) (protección básica): incluido
Precio de la selección mínima
ConceptoPrecio neto al mes
Start S179 €
TISAXincluido
RGPD, Reglamento de IA y Protección de los denunciantes (HinSchG) (protección básica)incluido
Total179 € netos/mes

Con pago anual, permanencia mínima de 12 meses. Pago mensual con un recargo del 15 %. Todos los precios sin IVA, a fecha de 16/10/2026.

Ajustar la selección en la vista de precios: Selección mínima TISAX
Recomendado para mayor efecto Oferta, no una obligación

Business

Más efecto con Gestión de riesgos y Gestión de la continuidad de negocio (BCM), espacio para 10 usuarios y 2 marcos normativos.

449 € netos/mes, 270 € más que la selección mínima.

Con pago anual, permanencia mínima de 12 meses. Pago mensual con un recargo del 15 %. Todos los precios sin IVA, a fecha de 16/10/2026.

Ver en el resumen de precios: Selección mínima TISAX

Nivel de evaluación y nivel de madurez

El nivel de evaluación determina la profundidad con que el proveedor de auditoría realiza la comprobación. Se deriva de las etiquetas que exige su cliente.

  • AL1: autoevaluación

    Usted mismo se evalúa. No hay etiqueta ni intercambio a través de ENX. Adecuado como primer paso y para conocer su propia situación.

  • AL2: comprobación de plausibilidad

    El proveedor de auditoría comprueba su autoevaluación mediante evidencias y entrevistas, normalmente por videoconferencia. Típico para información confidencial, alta disponibilidad, vehículos de pruebas, eventos con prototipos y datos.

  • AL3: evaluación integral in situ

    Evaluación in situ con documentos, entrevistas e inspección. Típico para información estrictamente confidencial, disponibilidad muy alta, piezas y vehículos prototipo, así como categorías especiales de datos personales.

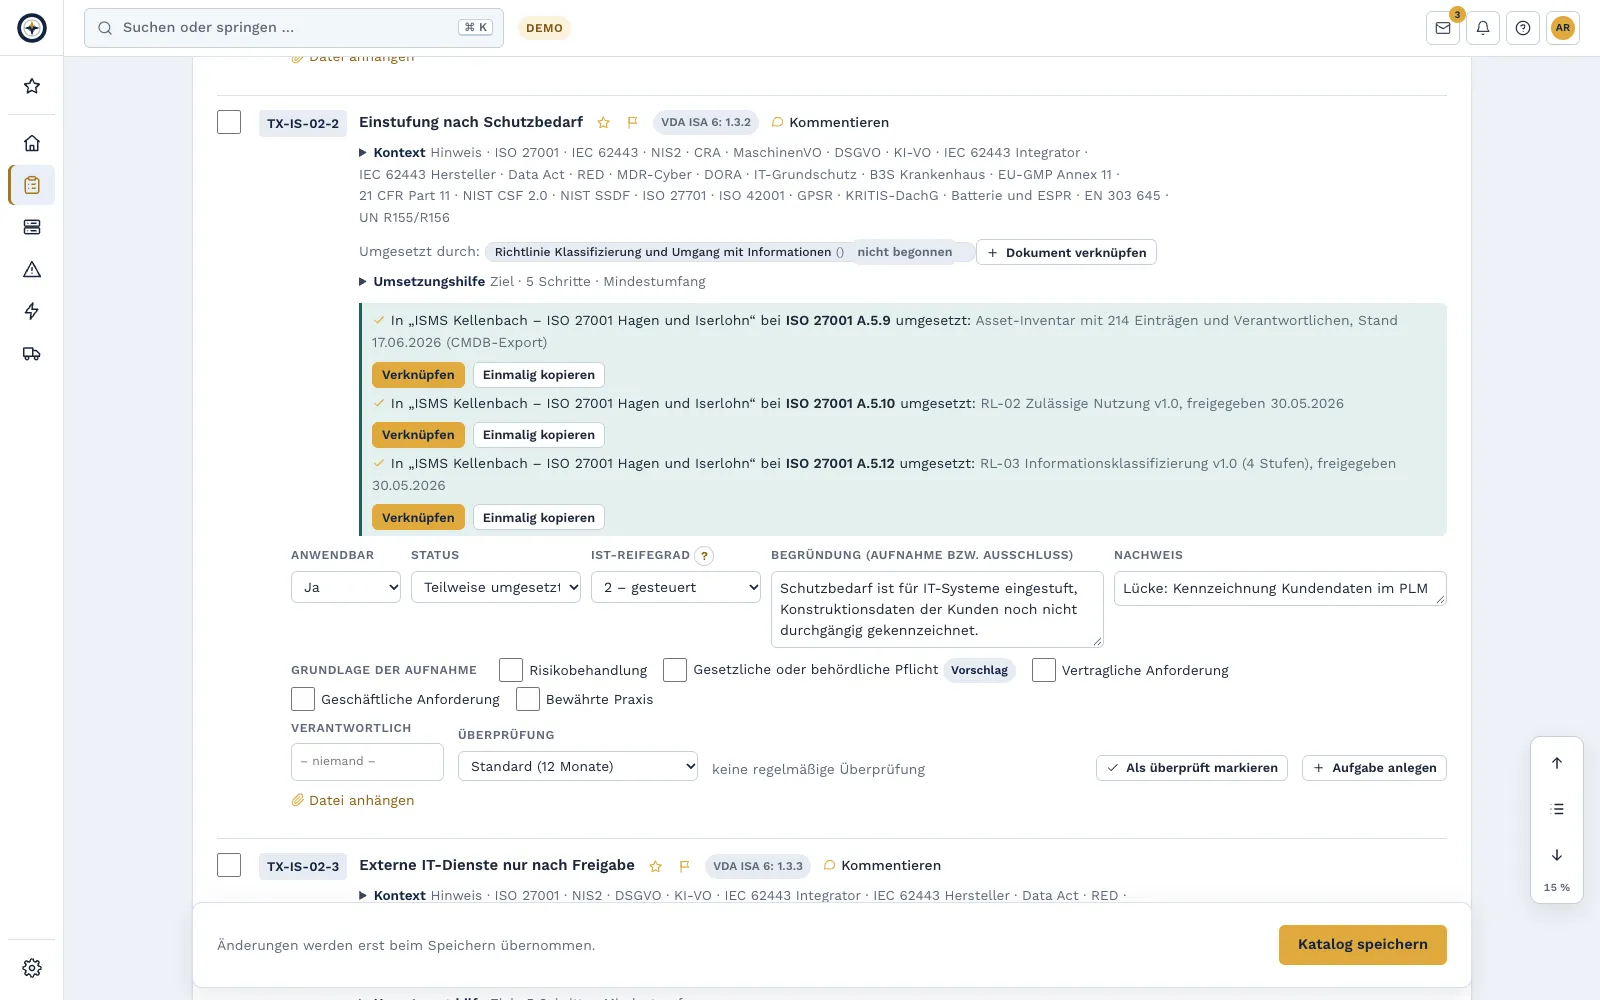
Evaluación de un requisito en Complass: nivel de madurez actual, estado, justificación y evidencia (proyecto de ejemplo)
Nivel de madurez actual y evidencia por requisito

Nivel de madurez de 0 a 5 por requisito

En la autoevaluación registra para cada requisito con qué fiabilidad está implantado. El objetivo es el nivel de madurez 3 para cada requisito aplicable. Complass muestra el nivel de madurez actual frente a este objetivo, de modo que ve las brechas de un vistazo.

  1. incompleto: falta o solo ocurre de forma casual
  2. realizado: se aplica, pero sin reglas fijas
  3. gestionado: planificado, con responsabilidades claras
  4. establecido: definido de forma vinculante, aplicado en todas partes y revisado (objetivo)
  5. predecible: se mide la eficacia
  6. optimizado: se mejora de forma continua

Fuente de etiquetas, niveles y valor objetivo: manual para participantes de TISAX de ENX 2.8. Las etiquetas que le corresponden las determina su cliente.

Preguntas frecuentes

¿Obtenemos una etiqueta TISAX con Complass?

No. La etiqueta requiere una evaluación por parte de un proveedor de auditoría autorizado por ENX, y es esa evaluación la que decide si la obtiene. Complass le prepara para ello: con autoevaluación, nivel de madurez actual por requisito, plantillas, evidencias y plan de medidas.

¿Incluye Complass el VDA ISA?

No. Para cada requisito, Complass indica solo el número del VDA ISA y lo describe con palabras propias. El catálogo oficial lo descarga de ENX y lo utiliza en paralelo; puede guardar extractos en el proyecto.

¿Nos registra Complass en ENX?

No. El registro, el encargo al proveedor de auditoría y el intercambio del resultado se realizan a través del portal de ENX. Complass prepara los datos necesarios con una lista de comprobación.

Ya tenemos un SGSI conforme a ISO 27001. ¿Nos ayuda?

Sí. El VDA ISA se basa en gran medida en ISO/IEC 27001 y 27002, por lo que ya habrá implantado muchos requisitos. Las plantillas de políticas del módulo TISAX están estructuradas como en el módulo ISO 27001. La protección de prototipos y la protección de datos se añaden cuando hacen falta.

¿Qué cambia con el VDA ISA 2027?

Para las evaluaciones encargadas a partir del 01/01/2027 se aplica el VDA ISA 2027, con números en parte nuevos. Sus respuestas en Complass están ligadas a identificadores propios y estables y se conservan en la transición. Los números según el VDA ISA 2027 están en preparación.

Pruebe Complass con sus propios datos

Cree usted mismo su acceso de prueba, con un proyecto de ejemplo por marco normativo si lo desea. Si prefiere que primero le mostremos Complass, solicite una demo.