Complass – Navigate compliance Complass – Navigate compliance

référentiel

TISAX® – préparation à l’évaluation

Votre client exige un label TISAX ? Complass vous accompagne du choix des labels jusqu’au plan d’actions après l’évaluation, en passant par l’auto-évaluation selon le VDA ISA, étape par étape et avec toutes les preuves au même endroit.

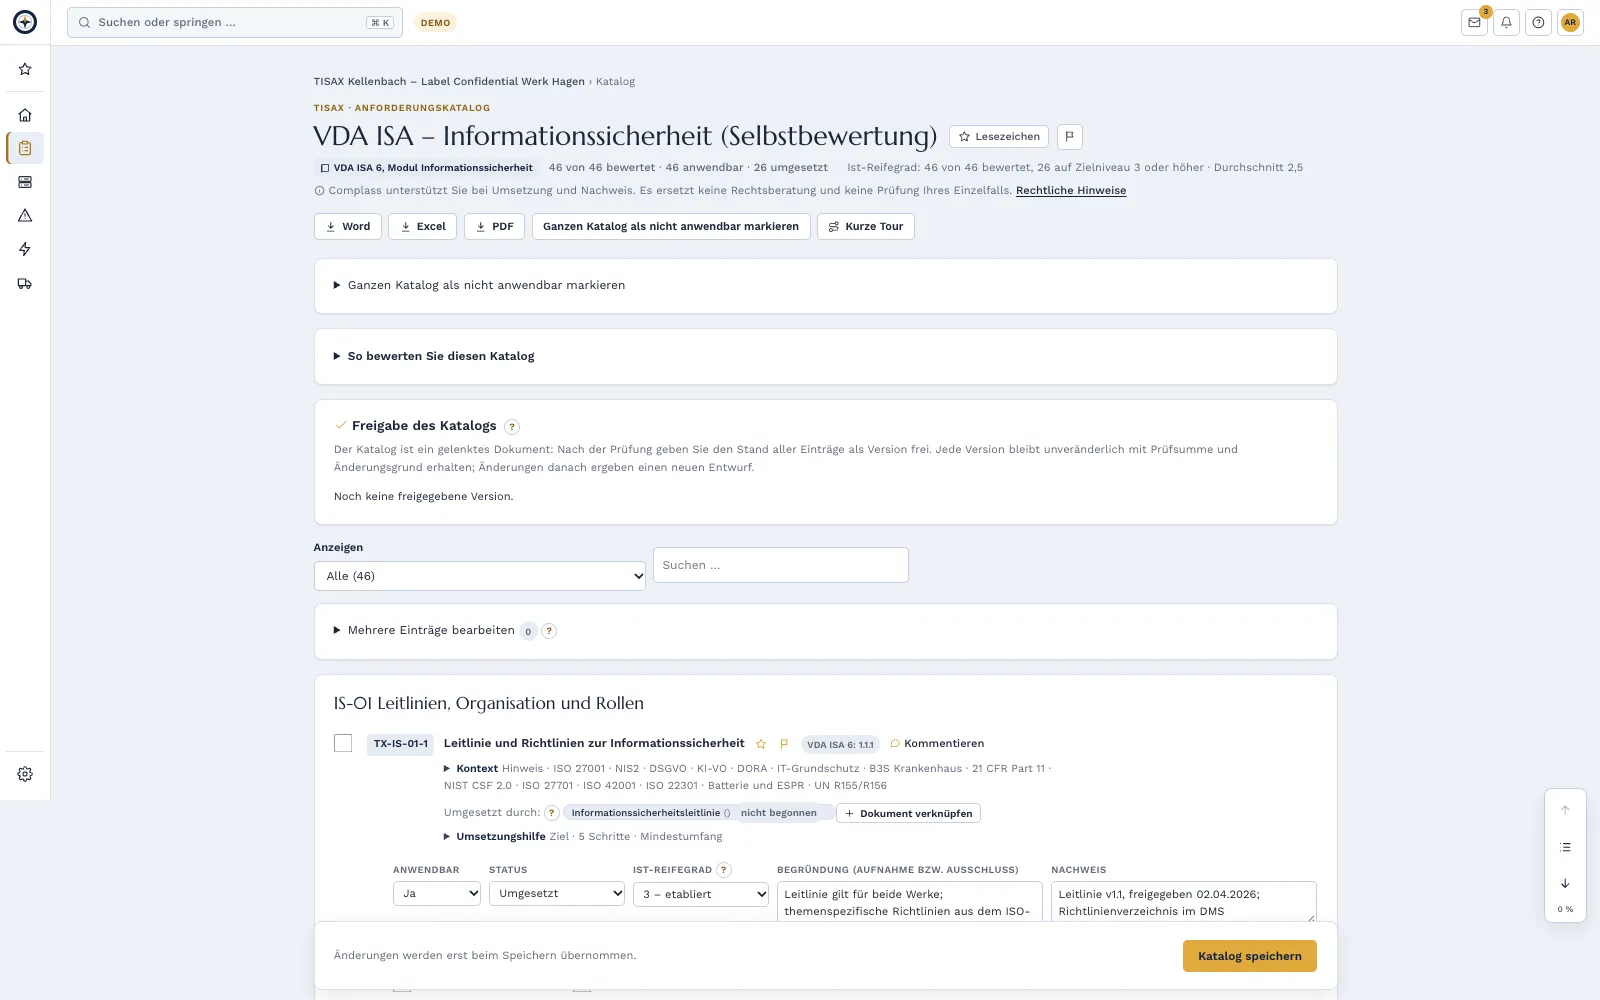
Auto-évaluation dans le projet TISAX de Complass : exigences avec numéro du VDA ISA, statut et niveau de maturité actuel par rapport à l’objectif 3 (projet d’exemple)

Qu’est-ce que TISAX?

TISAX (Trusted Information Security Assessment Exchange) est le dispositif d’évaluation et d’échange de l’industrie automobile pour la sécurité de l’information. Il repose sur le catalogue d’exigences VDA ISA (Information Security Assessment) de l’association allemande de l’industrie automobile (VDA). Un prestataire d’audit agréé évalue votre entreprise, et vous partagez le résultat sous forme de label avec vos clients via la plateforme de l’ENX Association. TISAX n’est ni une loi ni un certificat ; il devient contraignant par les contrats et les conditions d’achat.

TISAX® est une marque déposée de l’ENX Association. Complass n’est affilié ni à l’ENX Association ni au VDA.

État des contenus:

Suis-je concerné ?

TISAX concerne les entreprises qui reçoivent de constructeurs automobiles ou de grands équipementiers des informations confidentielles, des prototypes ou des données à caractère personnel : fournisseurs de pièces et de systèmes, prestataires de développement, fournisseurs informatiques et cloud, logistique, agences et laboratoires d’essais. L’obligation ne découle pas d’une loi, mais du contrat avec votre client. Il détermine quels labels il attend et pour quand.

Les labels dont vous avez besoin dépendent de ce avec quoi vous travaillez : informations confidentielles ou strictement confidentielles, haute disponibilité, prototypes et véhicules d’essai, ou données traitées pour le compte de votre client. Dans la première phase, vous clarifiez dans Complass l’exigence de votre client et consignez les labels cibles.

Cet aperçu ne remplace pas un conseil juridique. Le texte juridique ou normatif fait foi ; dans Complass, vous vérifiez l’applicabilité à l’aide de consignes fondées sur les références.

Bases

  • VDA ISA 6Catalogue d’exigences du VDA avec les modules sécurité de l’information, protection des prototypes et protection des données
  • VDA ISA 2027Nouvelle version, applicable aux évaluations commandées à partir du 01/01/2027
  • Manuel des participants TISAX de l’ENXDéroulement, labels, niveaux d’évaluation et validité
  • Art. 28 RGPDArticle 28 RGPD Sous-traitant1. Lorsqu'un traitement doit être effectué pour le compte d'un responsable du traitement, celui-ci fait uniquement appel à des sous-traitants qui présentent des garanties suffisantes quant à la mise en œuvre de mesures techniques et organisationnelles appropriées de manière à ce que le traitement réponde aux exigences du présent règlement et garantisse la protection des droits de la personne concernée. 2. Le …État : 06.10.2026 · Source : EUR-Lex – consolidated version incl. corrigendaOuvrir l’original (EUR-Lex – consolidated version incl. corrigenda) ↗Sous-traitance du traitement, base des labels de protection des données

Dates clés

  1. Le VDA ISA 6 s’applique aux évaluations, avec les objectifs actuels de sécurité de l’information et de disponibilité · ENX
  2. Les véhicules d’essai et les événements avec prototypes sont évalués au niveau d’évaluation 2 (auparavant niveau 3) · ENX
  3. VDA ISA 2027 publié ; désormais une nouvelle version chaque année · ENX
  4. Le VDA ISA 2027 s’applique à toutes les évaluations commandées à partir de cette date ; les labels existants restent valables · ENX

Il n’existe pas de délais légaux pour TISAX ; le calendrier est fixé par votre client. Selon l’ENX, un label est valable trois ans à compter de la fin de l’évaluation. Les écarts de l’évaluation initiale doivent être corrigés au plus tard neuf mois après la réunion de clôture. Dans Complass, vous planifiez à rebours à partir de la date du client ; vous saisissez la date de l’évaluation dans le plan de projet, et le dashboard affiche le compte à rebours.

Comment Complass vous aide

  • 9phases
  • 27étapes guidées
  • 18modèles de documents
  • 75exigences dans le catalogue
  • Auto-évaluation avec niveau de maturité

    Pour chaque exigence, vous consignez l’applicabilité, le niveau de maturité actuel de 0 à 5, l’écart et la preuve. Le numéro du VDA ISA figure à côté ; la description est formulée avec nos propres mots. Export en Excel, Word ou PDF.

  • Protection des prototypes et protection des données

    Des phases et catalogues dédiés pour les zones de sécurité, les véhicules d’essai, les événements et les prises de vue, ainsi que pour la sous-traitance du traitement. Vous ne les traitez que si votre client exige ces labels.

  • Modèles

    entre autres : exigence du client et labels cibles, périmètre de l’évaluation et sites, concept de protection des prototypes, accès et visiteurs, véhicules d’essai et transport, plan d’actions après l’évaluation et les politiques de votre ISMS.

  • Jusqu’à l’évaluation et après

    Des listes de contrôle pour l’enregistrement auprès de l’ENX, le choix du prestataire d’audit et le jour de l’audit. Vous suivez les constats de l’évaluation dans le plan d’actions, avec responsables et échéances, jusqu’au contrôle de suivi.

Prix : vous réservez TISAX comme n’importe quel référentiel. Il fait partie des référentiels inclus dans votre offre (offres à partir de 79 € par mois) ou s’ajoute comme référentiel supplémentaire à partir de 99 € par mois. Tous les prix sont hors taxes, TVA en sus. Voir les tarifs

Formation « Bases et mise en œuvre de TISAX » pour votre équipe

Les phases du module

  1. Trigger, labels and assessment level
  2. Scope and project organisation
  3. Self-assessment
  4. Implement information security
  5. Prototype protection (only for proto labels)
  6. Data protection (only for data labels)
  7. ENX registration and audit provider
  8. Assessment
  9. Action plan, follow-up check and label

Catalogue: VDA ISA – Information security (self-assessment)

Modules associés

TISAX dans Complass : ce qu’il vous faut au minimum

La première sélection couvre les exigences dans Complass, si vos clients les demandent.

Ce qu’il vous faut au minimum

Si vos clients exigent TISAX : cette sélection couvre les exigences dans Complass. Elle est présélectionnée lorsque vous testez ou commandez.

Taille du portail Start

  • TISAX: Exigé par vos clients ? Alors le référentiel couvre les exigences. Pas d’obligation légale.
  • RGPD, Règlement sur l’IA et Protection des lanceurs d'alerte (HinSchG) (protection de base): inclus
Prix de la sélection minimale
PostePrix net par mois
Start S179 €
TISAXinclus
RGPD, Règlement sur l’IA et Protection des lanceurs d'alerte (HinSchG) (protection de base)inclus
Total179 € HT/mois

En paiement annuel, durée minimale de 12 mois. Paiement mensuel avec une majoration de 15 %. Tous les prix hors TVA, état au 16/10/2026.

Ajuster la sélection dans l’aperçu des prix: Sélection minimale TISAX
Recommandé pour plus d’effet Offre, pas une obligation

Business

Plus d’effet avec Gestion des risques et Gestion de la continuité d’activité (BCM), de la place pour 10 utilisateurs et 2 référentiels.

449 € net/mois, 270 € de plus que la sélection minimale.

En paiement annuel, durée minimale de 12 mois. Paiement mensuel avec une majoration de 15 %. Tous les prix hors TVA, état au 16/10/2026.

Voir dans l’aperçu des tarifs: Sélection minimale TISAX

Niveau d’évaluation et niveau de maturité

Le niveau d’évaluation détermine la rigueur du contrôle du prestataire d’audit. Il découle des labels exigés par votre client.

  • AL1 : auto-évaluation

    Vous vous évaluez vous-même. Il n’y a ni label ni échange via l’ENX. Convient comme point de départ et pour faire votre propre état des lieux.

  • AL2 : contrôle de plausibilité

    Le prestataire d’audit vérifie votre auto-évaluation à l’aide de preuves et d’entretiens, le plus souvent par visioconférence. Typique pour les informations confidentielles, la haute disponibilité, les véhicules d’essai, les événements avec prototypes et les données.

  • AL3 : évaluation complète sur site

    Évaluation sur site avec documents, entretiens et visite. Typique pour les informations strictement confidentielles, la très haute disponibilité, les pièces et véhicules prototypes ainsi que les catégories particulières de données à caractère personnel.

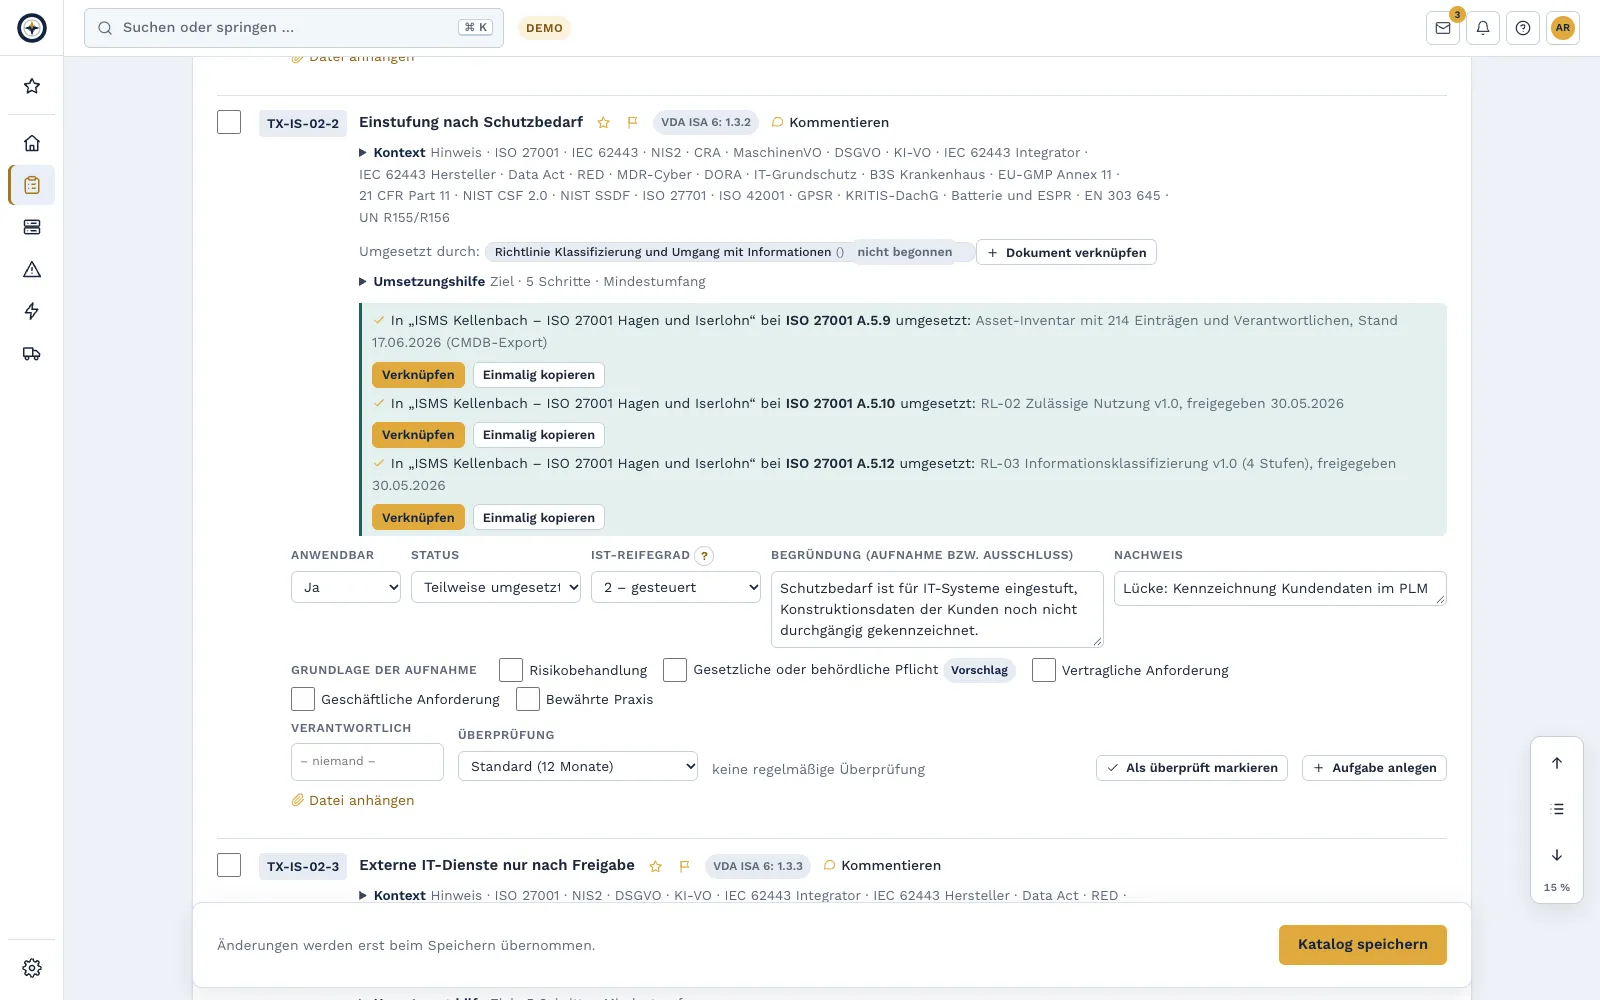
Évaluation d’une exigence dans Complass : niveau de maturité actuel, statut, justification et preuve (projet d’exemple)
Niveau de maturité actuel et preuve par exigence

Niveau de maturité de 0 à 5 par exigence

Dans l’auto-évaluation, vous consignez pour chaque exigence la fiabilité de sa mise en œuvre. L’objectif est le niveau de maturité 3 pour chaque exigence applicable. Complass affiche le niveau de maturité actuel par rapport à cet objectif, ce qui vous permet de voir les écarts d’un coup d’œil.

  1. incomplet : absent ou seulement fortuit
  2. réalisé : mis en œuvre, mais sans règles fixes
  3. piloté : planifié, avec des responsabilités claires
  4. établi : défini de manière contraignante, appliqué partout et vérifié (objectif)
  5. prévisible : l’efficacité est mesurée
  6. en optimisation : amélioré en continu

Source des labels, niveaux et valeur cible : manuel des participants TISAX de l’ENX 2.8. C’est votre client qui détermine les labels qui vous concernent.

Questions fréquentes

Obtenons-nous un label TISAX avec Complass ?

Non. Le label suppose une évaluation par un prestataire d’audit agréé par l’ENX, et c’est cette évaluation qui décide si vous l’obtenez. Complass vous y prépare : avec une auto-évaluation, le niveau de maturité actuel par exigence, des modèles, des preuves et un plan d’actions.

Le VDA ISA est-il inclus dans Complass ?

Non. Pour chaque exigence, Complass indique uniquement le numéro du VDA ISA et la décrit avec ses propres mots. Vous téléchargez le catalogue officiel auprès de l’ENX et l’utilisez en parallèle ; vous pouvez en déposer des extraits dans le projet.

Complass nous enregistre-t-il auprès de l’ENX ?

Non. L’enregistrement, la commande au prestataire d’audit et le partage du résultat passent par le portail de l’ENX. Complass prépare les informations nécessaires avec une liste de contrôle.

Nous avons déjà un ISMS selon l’ISO 27001. Cela nous aide-t-il ?

Oui. Le VDA ISA s’appuie étroitement sur l’ISO/IEC 27001 et 27002 ; vous avez donc déjà mis en œuvre de nombreuses exigences. Les modèles de politiques du module TISAX sont structurés comme dans le module ISO 27001. La protection des prototypes et la protection des données s’ajoutent au besoin.

Que change le VDA ISA 2027 ?

Pour les évaluations commandées à partir du 01/01/2027, le VDA ISA 2027 s’applique, avec des numéros en partie nouveaux. Vos réponses dans Complass reposent sur des identifiants propres et stables et sont conservées lors de la transition. Les numéros selon le VDA ISA 2027 sont en préparation.

Testez Complass avec vos propres données

Créez vous-même votre accès d'essai, avec un projet d'exemple par référentiel si vous le souhaitez. Si vous préférez d'abord voir Complass, demandez une démo.