

référentiel En préparation
EnWG et catalogue de sécurité informatique
S’applique uniquement en Allemagne (droit allemand). Les gestionnaires de réseau, exploitants d’installations énergétiques et exploitants de services énergétiques numériques mettent en œuvre la sécurité informatique selon les §§ 5c à 5e EnWG, dans le réseau et dans les systèmes de conduite. Complass vous accompagne, de la clarification du rôle au catalogue de sécurité informatique applicable, puis à la notification, à la preuve et aux obligations de la direction, et ajoute le nouveau catalogue de la Bundesnetzagentur dès qu’il est arrêté.

En préparation Le module EnWG et catalogue de sécurité informatique est en préparation et ne peut pas encore être réservé. Nous n'indiquerons une date de lancement et un prix que lorsque les deux seront arrêtés. Sur cette page, nous décrivons ce que le module doit couvrir. Nous vous présentons volontiers l'état actuel lors d'une démonstration. Demander une démo · Envoyer une demande
Qu’est-ce que le catalogue de sécurité informatique selon l’EnWG ?
S’applique uniquement en Allemagne (droit allemand). Depuis le 6 décembre 2025, les §§ 5c à 5e de la loi sur l’industrie énergétique (EnWG) régissent la sécurité informatique dans le secteur de l’énergie. Ce que les exploitants doivent concrètement mettre en œuvre est fixé par la Bundesnetzagentur, en accord avec le BSI, dans un catalogue de sécurité informatique. La loi énumère douze thèmes que tout catalogue doit au minimum contenir, de l’analyse des risques à l’authentification multifacteur en passant par la détection des attaques. S’y ajoutent la notification des incidents de sécurité significatifs, l’enregistrement, la documentation et la responsabilité de la direction.
État des contenus:
Suis-je concerné ?
L’EnWG distingue trois rôles. Pour les gestionnaires de réseau, elle s’applique quelle que soit la taille ; les exploitants d’installations énergétiques et de services énergétiques numériques sont visés s’ils sont des entités importantes ou particulièrement importantes au sens de la loi sur le BSI.
| Rôle | Visé si | Ce qui s’applique aujourd’hui |
|---|---|---|
| Gestionnaires de réseau d’électricité ou de gaz | Vous exploitez un réseau d’approvisionnement en énergie, sans seuil de taille | Catalogue de sécurité informatique des gestionnaires de réseau, état août 2015 |
| Exploitants d’installations, p. ex. production ou stockage | Installation énergétique raccordée au réseau et entité importante ou particulièrement importante selon le § 28 BSIG | Catalogue de sécurité informatique des installations énergétiques, état décembre 2018 |
| Services énergétiques numériques, p. ex. agrégateurs | Service sur une installation énergétique raccordée au réseau et entité importante ou particulièrement importante selon le § 28 BSIG | Pas encore de catalogue de la BNetzA. Les agrégateurs qui relevaient jusqu’ici du § 8a BSIG ancienne version continuent d’appliquer le « B3S Aggregatoren » du BDEW. |
Les entités soumises aux §§ 5c à 5e EnWG sont exemptées de la plupart des obligations de la loi sur le BSI ; le classement et l’enregistrement demeurent. Si des régies municipales exploitent en plus l’eau, les eaux usées ou d’autres branches des annexes 1 ou 2 de la loi sur le BSI (multiservices), la loi sur le BSI s’applique à celles-ci. Dans Complass, vous gérez ces branches dans un projet NIS2 et reliez les preuves communes. Les offres de télécommunications relèvent du TKG.
Cet aperçu ne remplace pas un conseil juridique. Le texte juridique ou normatif fait foi ; dans Complass, vous vérifiez l’applicabilité à l’aide de consignes fondées sur les références.
Base juridique
- § 5c EnWG§ 5c EnWG IT-Sicherheit im Anlagen- und im Netzbetrieb, Festlegungskompetenz(1) Die folgenden Betreiber haben für die genannten Systeme einen angemessenen Schutz gegen Bedrohungen zu gewährleisten: - 1. der Betreiber eines Energieversorgungsnetzes für Telekommunikationssysteme und für elektronische Datenverarbeitungssysteme, die für den sicheren Betrieb des Energieversorgungsnetzes notwendig sind, - 2. der Betreiber einer Energieanlage, der eine besonders wichtige Einrichtung nach § 28 …Ouvrir l’original (gesetze-im-internet.de) ↗Sécurité informatique, rôles, catalogue et ses douze thèmes minimaux
- § 5d EnWG§ 5d EnWG Dokumentations-, Melde-, Registrierungspflicht(1) Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3 hat die Einhaltung der Anforderungen des IT-Sicherheitskatalogs zu dokumentieren. Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 und der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 2 und 3, der jeweils eine besonders wichtige Einrichtung nach § 28 Absatz 1 des BSI-Gesetzes ist, hat die Dokumentation nach Satz 1 der Bundesnetzagentur unverzüglich nach der …Ouvrir l’original (gesetze-im-internet.de) ↗Documentation, interlocuteur, notification et enregistrement
- § 5e EnWG§ 5e EnWG Umsetzungs-, Überwachungs- und Schulungspflicht für Geschäftsleitungen(1) Die Geschäftsleitung eines Betreibers nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3 ist verpflichtet, die Anforderungen des IT-Sicherheitskatalogs umzusetzen und die Umsetzung zu überwachen. (2) Eine Geschäftsleitung eines Betreibers nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3, die ihre Pflichten nach Absatz 1 verletzt, haftet ihrer Einrichtung für einen schuldhaft verursachten Schaden nach den auf die Rechtsform der …Ouvrir l’original (gesetze-im-internet.de) ↗Obligations de la direction
- § 28 BSIG§ 28 BSIG Besonders wichtige Einrichtungen und wichtige Einrichtungen(1) Als besonders wichtige Einrichtung gelten - 1. Betreiber kritischer Anlagen, - 2. qualifizierte Vertrauensdiensteanbieter, Top Level Domain Name Registries oder DNS-Diensteanbieter, - 3. Anbieter öffentlich zugänglicher Telekommunikationsdienste oder Betreiber öffentlicher Telekommunikationsnetze, die - a) mindestens 50 Mitarbeiter beschäftigen oder - b) einen Jahresumsatz und eine Jahresbilanzsumme von jeweils …Ouvrir l’original (gesetze-im-internet.de) ↗Classement comme entité importante ou particulièrement importante, exception selon l’al. 5
- § 32 BSIG§ 32 BSIG Meldepflichten(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, folgende Informationen an eine vom Bundesamt und dem Bundesamt für Bevölkerungsschutz und Katastrophenhilfe eingerichtete gemeinsame Meldestelle zu melden: - 1. unverzüglich, spätestens jedoch innerhalb von 24 Stunden nach Kenntniserlangung von einem erheblichen Sicherheitsvorfall, eine frühe Erstmeldung, in der angegeben wird, ob der …Ouvrir l’original (gesetze-im-internet.de) ↗Obligations de notification et délais
- § 11, al. 1a et 1b, EnWG ancienne versionBase des deux catalogues en vigueur (2015 et 2018)
Ce qui s’applique aujourd’hui et ce qui peut arriver en 2027
- §§ 5c à 5e EnWG en vigueur (loi de transposition de NIS2). Le § 11, al. 1a à 1g, EnWG ancienne version est supprimé.
- Délai d’enregistrement auprès du BSI pour les gestionnaires de réseau qui ne sont pas des entités importantes ou particulièrement importantes · § 5d Abs. 4 EnWG§ 5d EnWG Dokumentations-, Melde-, Registrierungspflicht(1) Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3 hat die Einhaltung der Anforderungen des IT-Sicherheitskatalogs zu dokumentieren. Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 und der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 2 und 3, der jeweils eine besonders wichtige Einrichtung nach § 28 Absatz 1 des BSI-Gesetzes ist, hat die Dokumentation nach Satz 1 der Bundesnetzagentur unverzüglich nach der …Ouvrir l’original (gesetze-im-internet.de) ↗
- Aujourd’hui Jusqu’à la publication d’un nouveau catalogue, les catalogues d’août 2015 (réseaux) et de décembre 2018 (installations énergétiques) restent applicables. Les systèmes de détection des attaques existants doivent continuer d’être exploités. Vérifié le 10.10.2026.
- 24 heures / 72 heures / un mois Incidents de sécurité significatifs vers le point de notification du BSI : alerte précoce, notification d’incident, rapport final · § 5d Abs. 3 EnWG§ 5d EnWG Dokumentations-, Melde-, Registrierungspflicht(1) Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3 hat die Einhaltung der Anforderungen des IT-Sicherheitskatalogs zu dokumentieren. Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 und der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 2 und 3, der jeweils eine besonders wichtige Einrichtung nach § 28 Absatz 1 des BSI-Gesetzes ist, hat die Dokumentation nach Satz 1 der Bundesnetzagentur unverzüglich nach der …Ouvrir l’original (gesetze-im-internet.de) ↗ avec § 32 BSIG§ 32 BSIG Meldepflichten(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, folgende Informationen an eine vom Bundesamt und dem Bundesamt für Bevölkerungsschutz und Katastrophenhilfe eingerichtete gemeinsame Meldestelle zu melden: - 1. unverzüglich, spätestens jedoch innerhalb von 24 Stunden nach Kenntniserlangung von einem erheblichen Sicherheitsvorfall, eine frühe Erstmeldung, in der angegeben wird, ob der …Ouvrir l’original (gesetze-im-internet.de) ↗
- Sans délai Transmettre la documentation à la Bundesnetzagentur : toujours pour les gestionnaires de réseau, pour les exploitants d’installations et de services énergétiques numériques en tant qu’entités particulièrement importantes (appréciation technique, pas un conseil juridique) · § 5d Abs. 1 Satz 2 EnWG§ 5d EnWG Dokumentations-, Melde-, Registrierungspflicht(1) Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3 hat die Einhaltung der Anforderungen des IT-Sicherheitskatalogs zu dokumentieren. Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 und der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 2 und 3, der jeweils eine besonders wichtige Einrichtung nach § 28 Absatz 1 des BSI-Gesetzes ist, hat die Dokumentation nach Satz 1 der Bundesnetzagentur unverzüglich nach der …Ouvrir l’original (gesetze-im-internet.de) ↗
- Automne 2026 Consultation sur un catalogue commun pour les réseaux, les installations énergétiques et les services énergétiques numériques, prévue selon la Bundesnetzagentur
- 01.01.2027 (projet) Date d’application selon le projet de consultation. Le nouveau catalogue n’est pas encore arrêté ; la Bundesnetzagentur n’indique aucune date sur la page de sa procédure.
Nous vérifions l’état auprès de la Bundesnetzagentur avant chaque version. Lorsqu’un nouveau catalogue est arrêté, Complass l’ajoute comme nouvelle édition ; vos évaluations des douze thèmes sont conservées.
Ce que le module doit couvrir
- 10phases
- 30étapes guidées
- 8modèles de documents
- 77exigences dans le catalogue
Douze thèmes qui restent
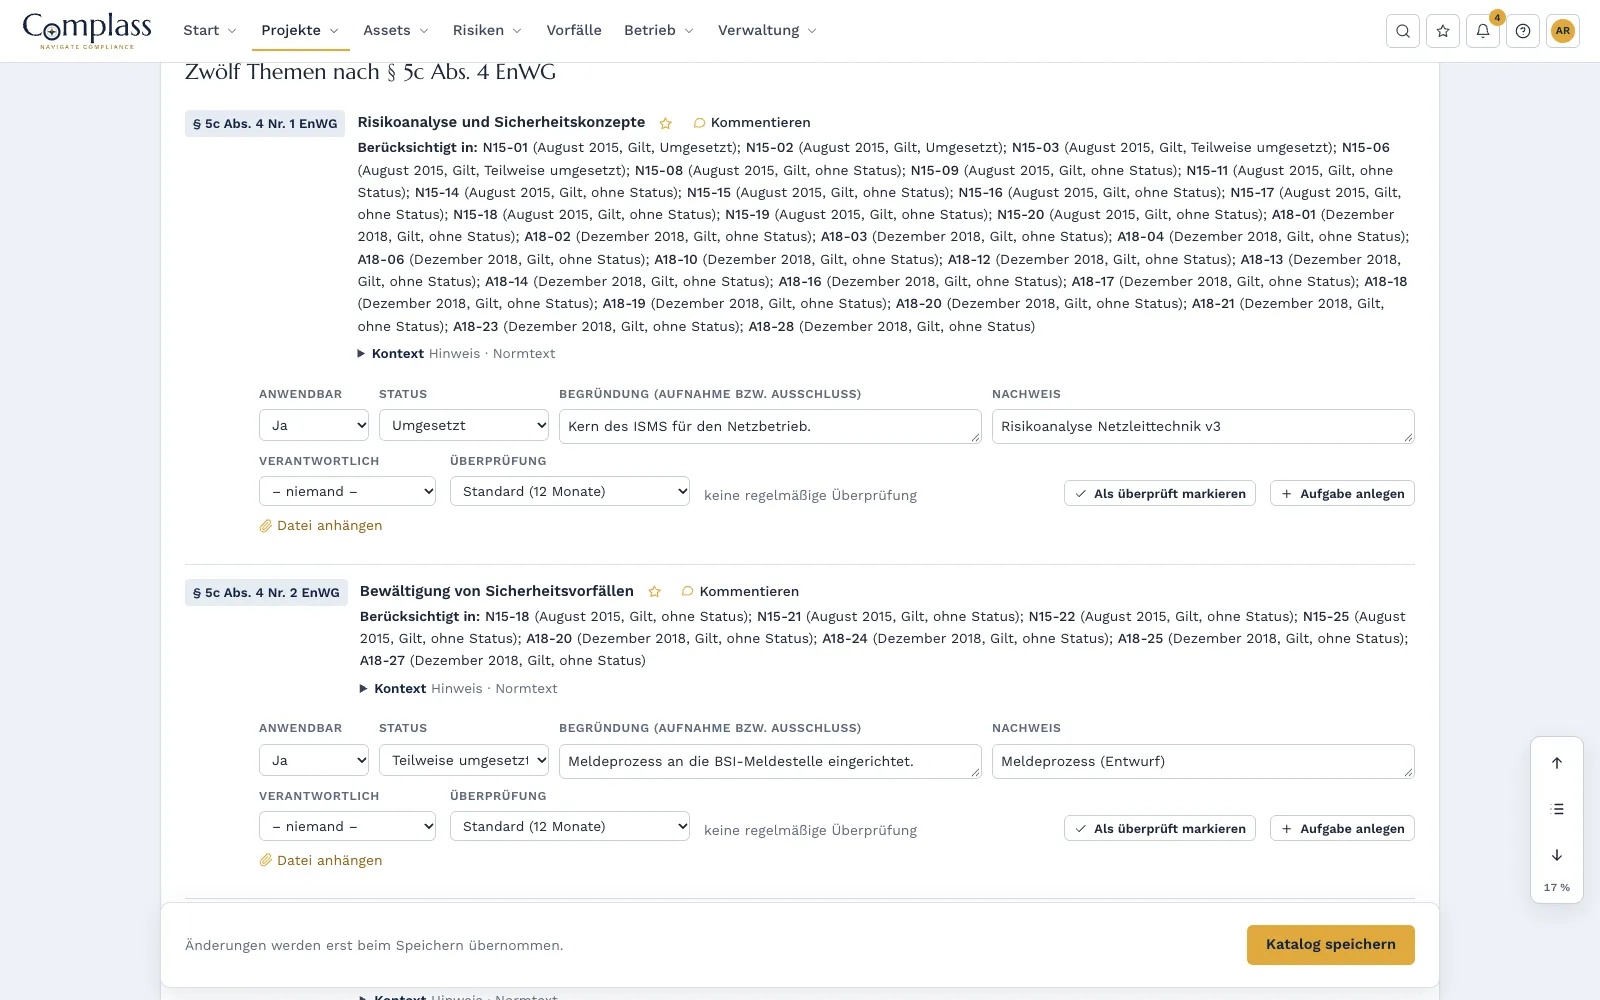
Vous évaluez une seule fois les douze thèmes du § 5c, al. 4, EnWG. Les exigences des catalogues 2015 et 2018 s’y rattachent. Lorsque le nouveau catalogue arrive, Complass l’ajoute comme nouvelle édition, sans que vous ayez à recommencer.
Le catalogue applicable à votre rôle
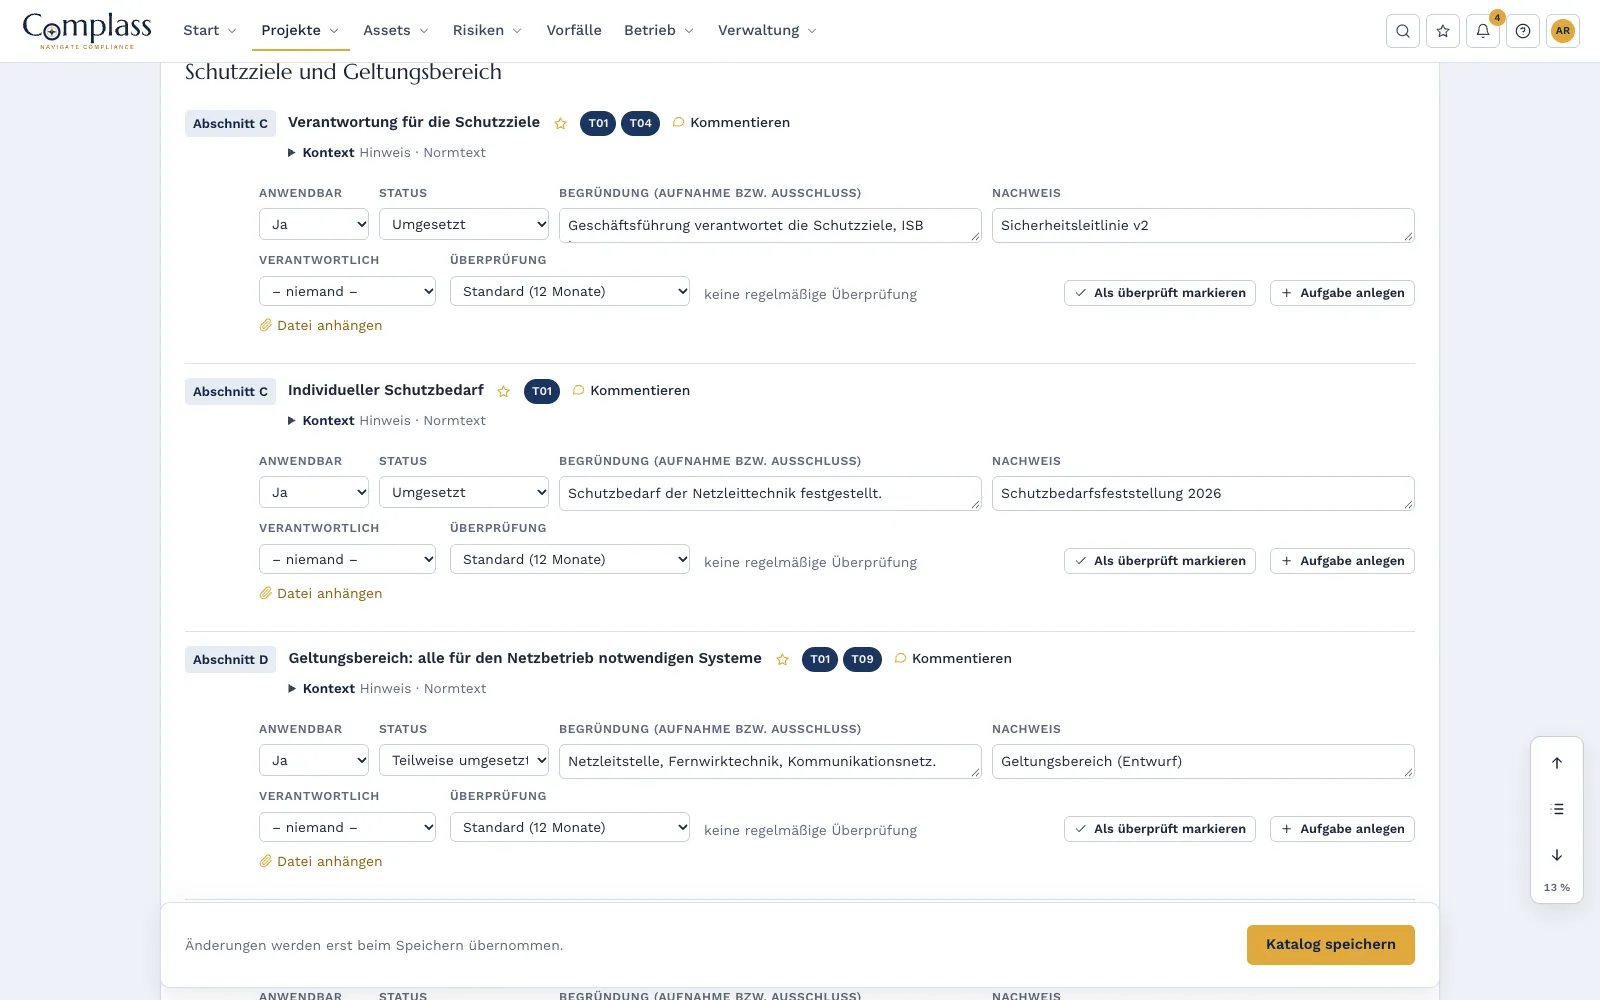
Les gestionnaires de réseau travaillent avec le catalogue 2015, les exploitants d’installations avec le catalogue 2018, chacun avec les exigences dans leur libellé d’origine et la source. Les services énergétiques numériques utilisent les douze thèmes comme base.
Plan de structure du réseau, inventaire et systèmes de conduite
Périmètre, plan de structure du réseau et systèmes dans la gestion des actifs, zones et accès à distance pour les systèmes de conduite et de process.
Détection des attaques et journalisation
Concept pour les systèmes de détection des attaques avec systèmes surveillés, responsabilités et réaction aux alertes.
Notifications au point de notification du BSI
Processus de notification avec les délais de 24 heures, 72 heures et un mois, incidents dans le module Incidents avec compte à rebours, distinction avec les notifications selon la loi-cadre KRITIS.
Multiservices avec NIS2 dans un seul portail
Vous gérez les autres branches dans le projet NIS2. Vous reliez les preuves communes au lieu de les tenir à jour en double.
Direction et formation
Obligations de la direction selon le § 5e EnWG avec modules d’apprentissage pour les spécialistes et pour la direction.
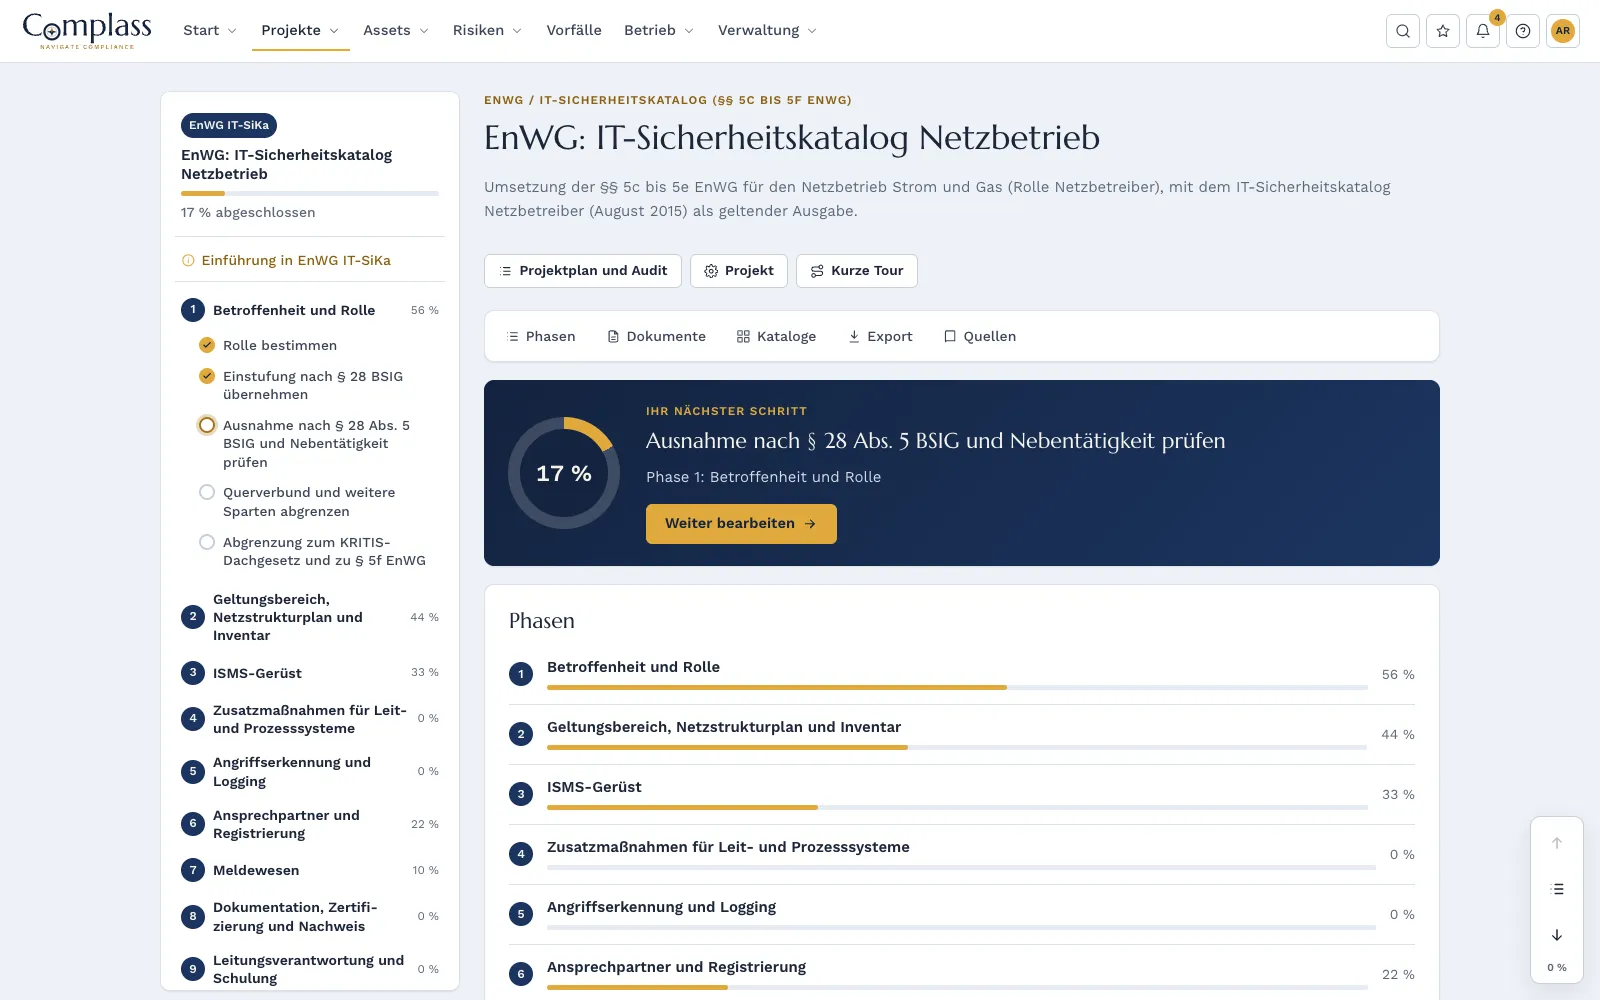
Les phases du module
- Applicability and role
- Scope, network structure plan and inventory
- ISMS skeleton
- Additional measures for control and process systems
- Attack detection and logging
- Contact person and registration
- Incident reporting
- Documentation, certification and evidence
- Management responsibility and training
- Supply chain and critical functions
Catalogue: Minimum contents of the IT security catalogue (section 5c(4) EnWG)
Modules associés
Gestion des actifs
Actifs IT et OT en un seul endroit, collectés sans agent, avec SBOM, avis des fabricants, fin de support, rapprochement des licences, identités, relations et zones selon IEC 62443-3-2.
En savoir plusGestion des incidents
Enregistrez les incidents, vérifiez les obligations de notification au titre de NIS2, du CRA et du RGPD et suivez les délais de notification avec un compte à rebours.
En savoir plusGestion des risques
Registre des risques avec appréciation qualitative ou quantitative, appétence au risque et plan de traitement, relié aux actifs, aux vulnérabilités et aux incidents.
En savoir plusSupplier Management
Classez vos fournisseurs, demandez directement au fournisseur des auto-évaluations et des preuves, vérifiez-les et relancez-les si besoin. Avec des questionnaires pour NIS2, le RGPD, l’ISO 27001, le CRA et l’IEC 62443-2-4.
En savoir plusQuestions fréquentes
À partir de quand le module peut-il être réservé ?
Le module est en préparation. Nous n'indiquerons une date que lorsqu'elle sera arrêtée. Contactez-nous : nous vous montrerons l'état actuel et comment vous pouvez commencer dès aujourd'hui dans Complass avec l'ISO/IEC 27001 ou NIS2.
L’EnWG ou la loi sur le BSI s’applique-t-elle à nous ?
Pour l’exploitation de réseau et pour les installations énergétiques d’entités importantes ou particulièrement importantes, les §§ 5c à 5e EnWG s’appliquent ; la plupart des obligations de la loi sur le BSI ne s’y appliquent pas. Le classement et l’enregistrement selon la loi sur le BSI demeurent. Pour les autres branches comme l’eau ou les eaux usées, la loi sur le BSI s’applique. Si l’installation énergétique n’est qu’une activité accessoire par rapport à l’ensemble de l’activité, la loi sur le BSI s’applique également.
Quel catalogue de sécurité informatique s’applique actuellement ?
Pour les gestionnaires de réseau, le catalogue d’août 2015 ; pour les exploitants d’installations, le catalogue de décembre 2018. Selon la Bundesnetzagentur, les deux restent applicables jusqu’à la publication d’un nouveau catalogue. État de la vérification : 10.10.2026.
Qu’est-ce qui change en 2027 ?
La Bundesnetzagentur révise les catalogues avec le BSI pour en faire un catalogue unique, qui doit aussi s’appliquer aux services énergétiques numériques. Le projet de consultation indique le 01.01.2027 comme date d’application. Ce n’est pas encore arrêté. Votre travail sur les douze thèmes du § 5c, al. 4, EnWG compte dans tous les cas, car chaque catalogue doit les contenir.
Nous sommes agrégateur. Que faisons-nous d’ici le nouveau catalogue ?
Si vous releviez jusqu’ici du § 8a BSIG ancienne version, continuez à appliquer le « B3S Aggregatoren » du BDEW. Sinon, mettez en place un ISMS selon ISO/IEC 27001 et orientez-vous sur les douze thèmes. Dans Complass, vous évaluez ces thèmes et ajoutez le nouveau catalogue dès qu’il est arrêté.
À qui notifions-nous un incident de sécurité ?
Au point de notification du BSI : une alerte précoce dans les 24 heures, une notification dans les 72 heures et un rapport final au plus tard un mois après. Si l’incident est important pour la sécurité de l’approvisionnement énergétique, le BSI transmet la notification à la Bundesnetzagentur (§ 5d, al. 5, EnWG).
Complass remplace-t-il un examen juridique ?
Non. Complass structure la vérification de l’assujettissement, les obligations et les preuves à partir du texte de la loi et des catalogues ; l’appréciation juridique du cas particulier vous revient.
L’EnWG s’applique-t-elle à votre entreprise ?
La vérification gratuite de l’assujettissement vous donne en quelques minutes une première appréciation : êtes-vous gestionnaire de réseau, exploitant d’installations ou service énergétique numérique, et quels référentiels s’appliquent ?
Testez Complass avec vos propres données
Créez vous-même votre accès d'essai, avec un projet d'exemple par référentiel si vous le souhaitez. Si vous préférez d'abord voir Complass, demandez une démo.