

marco normativo En preparación
EnWG y catálogo de seguridad informática
Se aplica solo en Alemania (Derecho alemán). Los gestores de redes, los operadores de instalaciones energéticas y los operadores de servicios digitales de energía aplican la seguridad informática conforme a los §§ 5c a 5e EnWG, en la red y en la tecnología de control. Complass le guía desde la aclaración del rol, pasando por el catálogo de seguridad informática vigente, hasta el sistema de notificaciones, la evidencia y las obligaciones de la dirección, y añade el nuevo catálogo de la Bundesnetzagentur en cuanto se establezca.

En preparación El módulo EnWG y catálogo de seguridad informática está en preparación y todavía no se puede contratar. Indicaremos una fecha de inicio y un precio solo cuando ambos estén fijados. En esta página describimos lo que debe cubrir el módulo. Con mucho gusto le mostramos el estado actual en una demostración. Solicitar una demo · Enviar consulta
¿Qué es el catálogo de seguridad informática conforme a la EnWG?
Se aplica solo en Alemania (Derecho alemán). Desde el 6 de diciembre de 2025, los §§ 5c a 5e de la Ley de la industria energética regulan la seguridad informática en el sector energético. Lo que deben aplicar concretamente los operadores lo establece la Bundesnetzagentur, de acuerdo con la BSI, en un catálogo de seguridad informática. La ley menciona doce temas que todo catálogo contiene como mínimo, desde el análisis de riesgos y la detección de ataques hasta la autenticación multifactor. A ello se suman la notificación de incidentes de seguridad significativos, el registro, la documentación y la responsabilidad de la dirección.
Actualidad de los contenidos:
¿Me afecta?
La EnWG distingue tres roles. Para los gestores de redes se aplica con independencia del tamaño; los operadores de instalaciones y los servicios digitales de energía quedan incluidos si son entidad importante o especialmente importante según la ley BSI.
| Rol | Incluido si | Lo que se aplica hoy |
|---|---|---|
| Gestores de redes de electricidad o gas | Usted opera una red de suministro de energía, sin umbral de tamaño | Catálogo de seguridad informática para gestores de redes, versión de agosto de 2015 |
| Operadores de instalaciones, p. ej. generación o almacenamiento | Instalación energética conectada a la red y entidad importante o especialmente importante conforme al § 28 BSIG | Catálogo de seguridad informática para instalaciones energéticas, versión de diciembre de 2018 |
| Servicios digitales de energía, p. ej. agregadores | Servicio en una instalación energética conectada a la red y entidad importante o especialmente importante conforme al § 28 BSIG | Todavía no hay catálogo de la BNetzA. Los agregadores que hasta ahora estaban sujetos al § 8a BSIG en su versión anterior siguen aplicando el «B3S Aggregatoren» de la BDEW. |
Quien está sujeto a los §§ 5c a 5e EnWG queda exento de la mayoría de las obligaciones de la ley BSI; la clasificación y el registro se mantienen. Si las empresas municipales de servicios operan además agua, aguas residuales u otros sectores de los anexos 1 o 2 de la ley BSI (servicios multisectoriales), para ellos se aplica la ley BSI. En Complass gestiona esos sectores en un proyecto NIS2 y vincula las evidencias comunes. Las ofertas de telecomunicaciones se rigen por la TKG.
Este resumen no sustituye al asesoramiento jurídico. Lo que prevalece es el texto legal o normativo; en Complass usted comprueba la aplicabilidad con ayuda de orientaciones basadas en las referencias.
Base jurídica
- § 5c EnWG§ 5c EnWG IT-Sicherheit im Anlagen- und im Netzbetrieb, Festlegungskompetenz(1) Die folgenden Betreiber haben für die genannten Systeme einen angemessenen Schutz gegen Bedrohungen zu gewährleisten: - 1. der Betreiber eines Energieversorgungsnetzes für Telekommunikationssysteme und für elektronische Datenverarbeitungssysteme, die für den sicheren Betrieb des Energieversorgungsnetzes notwendig sind, - 2. der Betreiber einer Energieanlage, der eine besonders wichtige Einrichtung nach § 28 …Abrir el original (gesetze-im-internet.de) ↗Seguridad informática, roles, catálogo y sus doce temas mínimos
- § 5d EnWG§ 5d EnWG Dokumentations-, Melde-, Registrierungspflicht(1) Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3 hat die Einhaltung der Anforderungen des IT-Sicherheitskatalogs zu dokumentieren. Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 und der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 2 und 3, der jeweils eine besonders wichtige Einrichtung nach § 28 Absatz 1 des BSI-Gesetzes ist, hat die Dokumentation nach Satz 1 der Bundesnetzagentur unverzüglich nach der …Abrir el original (gesetze-im-internet.de) ↗Documentación, persona de contacto, notificación y registro
- § 5e EnWG§ 5e EnWG Umsetzungs-, Überwachungs- und Schulungspflicht für Geschäftsleitungen(1) Die Geschäftsleitung eines Betreibers nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3 ist verpflichtet, die Anforderungen des IT-Sicherheitskatalogs umzusetzen und die Umsetzung zu überwachen. (2) Eine Geschäftsleitung eines Betreibers nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3, die ihre Pflichten nach Absatz 1 verletzt, haftet ihrer Einrichtung für einen schuldhaft verursachten Schaden nach den auf die Rechtsform der …Abrir el original (gesetze-im-internet.de) ↗Obligaciones de la dirección
- § 28 BSIG§ 28 BSIG Besonders wichtige Einrichtungen und wichtige Einrichtungen(1) Als besonders wichtige Einrichtung gelten - 1. Betreiber kritischer Anlagen, - 2. qualifizierte Vertrauensdiensteanbieter, Top Level Domain Name Registries oder DNS-Diensteanbieter, - 3. Anbieter öffentlich zugänglicher Telekommunikationsdienste oder Betreiber öffentlicher Telekommunikationsnetze, die - a) mindestens 50 Mitarbeiter beschäftigen oder - b) einen Jahresumsatz und eine Jahresbilanzsumme von jeweils …Abrir el original (gesetze-im-internet.de) ↗Clasificación como entidad importante o especialmente importante, excepción conforme al apdo. 5
- § 32 BSIG§ 32 BSIG Meldepflichten(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, folgende Informationen an eine vom Bundesamt und dem Bundesamt für Bevölkerungsschutz und Katastrophenhilfe eingerichtete gemeinsame Meldestelle zu melden: - 1. unverzüglich, spätestens jedoch innerhalb von 24 Stunden nach Kenntniserlangung von einem erheblichen Sicherheitsvorfall, eine frühe Erstmeldung, in der angegeben wird, ob der …Abrir el original (gesetze-im-internet.de) ↗Obligaciones de notificación y plazos
- § 11, apdos. 1a y 1b, EnWG en su versión anteriorBase de los dos catálogos vigentes (2015 y 2018)
Lo que se aplica hoy y lo que puede llegar en 2027
- Entran en vigor los §§ 5c a 5e EnWG (ley de transposición de NIS2). Los apdos. 1a a 1g del § 11 EnWG en su versión anterior han quedado derogados.
- Plazo de registro ante la BSI para los gestores de redes que no sean entidad importante o especialmente importante · § 5d Abs. 4 EnWG§ 5d EnWG Dokumentations-, Melde-, Registrierungspflicht(1) Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3 hat die Einhaltung der Anforderungen des IT-Sicherheitskatalogs zu dokumentieren. Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 und der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 2 und 3, der jeweils eine besonders wichtige Einrichtung nach § 28 Absatz 1 des BSI-Gesetzes ist, hat die Dokumentation nach Satz 1 der Bundesnetzagentur unverzüglich nach der …Abrir el original (gesetze-im-internet.de) ↗
- Hoy Hasta que se publique un nuevo catálogo, siguen vigentes los catálogos de agosto de 2015 (redes) y de diciembre de 2018 (instalaciones energéticas). Los sistemas existentes de detección de ataques deben seguir operándose. Comprobado el 10.10.2026.
- 24 horas / 72 horas / un mes Incidentes de seguridad significativos al punto de notificación de la BSI: alerta temprana, notificación, notificación final · § 5d Abs. 3 EnWG§ 5d EnWG Dokumentations-, Melde-, Registrierungspflicht(1) Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3 hat die Einhaltung der Anforderungen des IT-Sicherheitskatalogs zu dokumentieren. Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 und der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 2 und 3, der jeweils eine besonders wichtige Einrichtung nach § 28 Absatz 1 des BSI-Gesetzes ist, hat die Dokumentation nach Satz 1 der Bundesnetzagentur unverzüglich nach der …Abrir el original (gesetze-im-internet.de) ↗ con § 32 BSIG§ 32 BSIG Meldepflichten(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, folgende Informationen an eine vom Bundesamt und dem Bundesamt für Bevölkerungsschutz und Katastrophenhilfe eingerichtete gemeinsame Meldestelle zu melden: - 1. unverzüglich, spätestens jedoch innerhalb von 24 Stunden nach Kenntniserlangung von einem erheblichen Sicherheitsvorfall, eine frühe Erstmeldung, in der angegeben wird, ob der …Abrir el original (gesetze-im-internet.de) ↗
- Sin demora Transmitir la documentación a la Bundesnetzagentur: los gestores de redes siempre; los operadores de instalaciones y los servicios digitales de energía como entidad especialmente importante (valoración técnica, no asesoramiento jurídico) · § 5d Abs. 1 Satz 2 EnWG§ 5d EnWG Dokumentations-, Melde-, Registrierungspflicht(1) Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3 hat die Einhaltung der Anforderungen des IT-Sicherheitskatalogs zu dokumentieren. Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 und der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 2 und 3, der jeweils eine besonders wichtige Einrichtung nach § 28 Absatz 1 des BSI-Gesetzes ist, hat die Dokumentation nach Satz 1 der Bundesnetzagentur unverzüglich nach der …Abrir el original (gesetze-im-internet.de) ↗
- Otoño de 2026 Consulta de un catálogo común para redes, instalaciones energéticas y servicios digitales de energía, prevista según la Bundesnetzagentur
- 01.01.2027 (borrador) Inicio de aplicación según el borrador de consulta. El nuevo catálogo todavía no está establecido; la Bundesnetzagentur no indica ninguna fecha en su página del procedimiento.
Comprobamos la situación en la Bundesnetzagentur antes de cada versión. Si se establece un nuevo catálogo, Complass lo añade como nueva edición; sus valoraciones de los doce temas se conservan.
Lo que debe cubrir el módulo
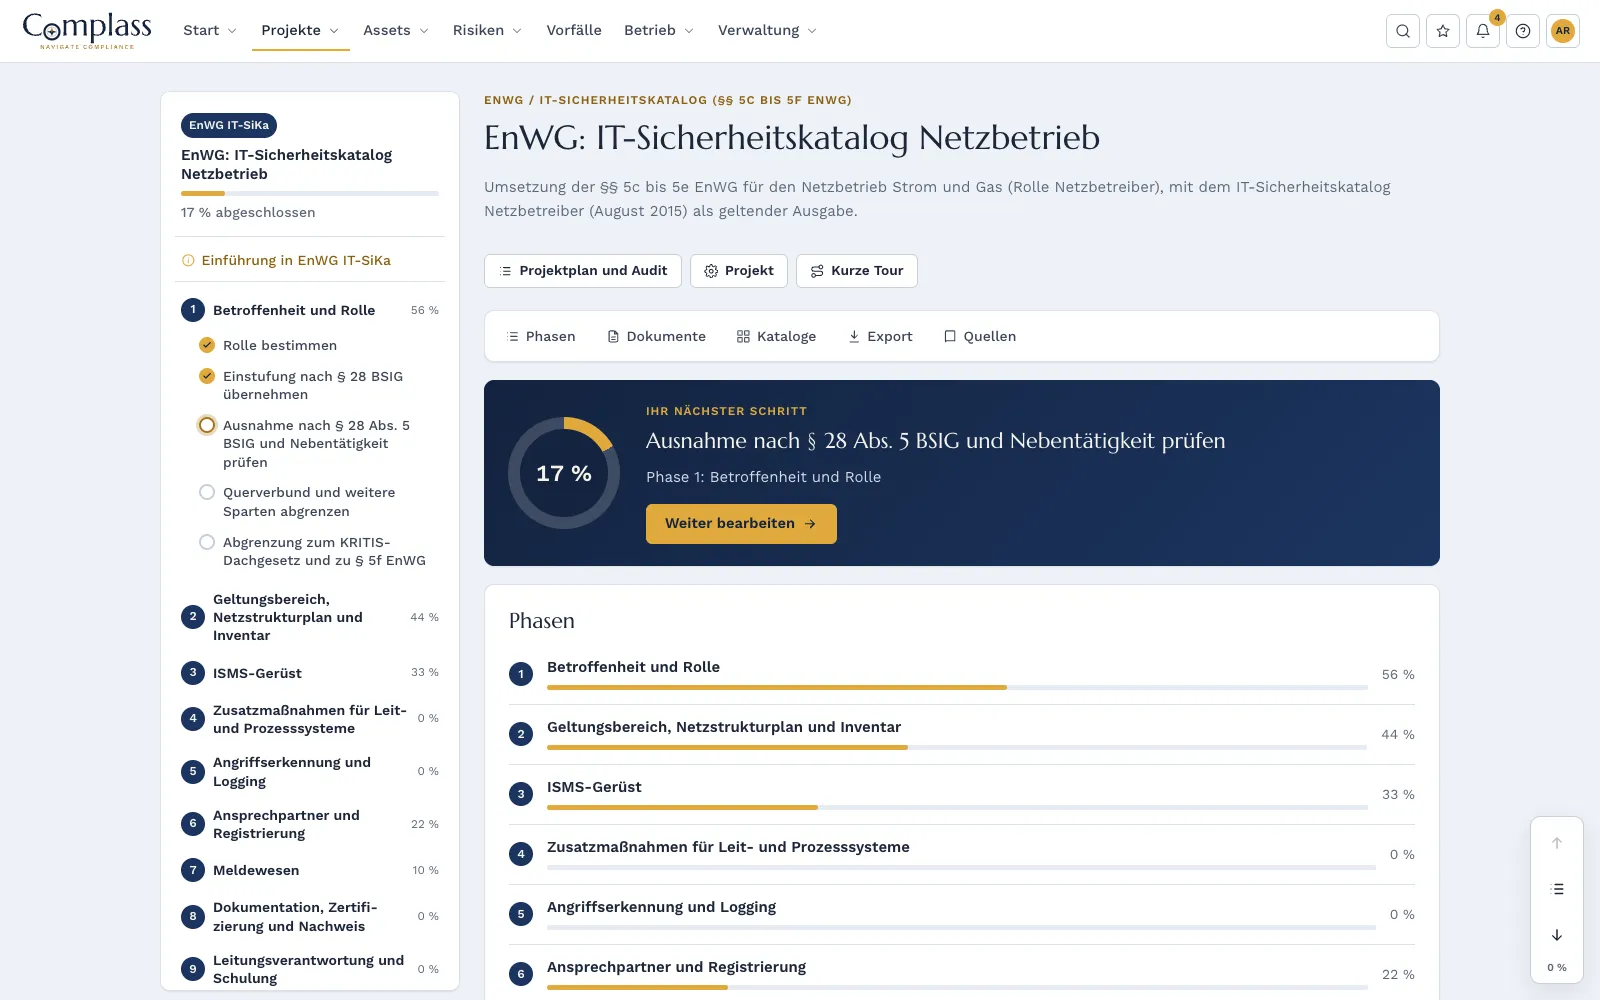
- 10fases
- 30pasos guiados
- 8plantillas de documentos
- 77requisitos en el catálogo
Doce temas que permanecen
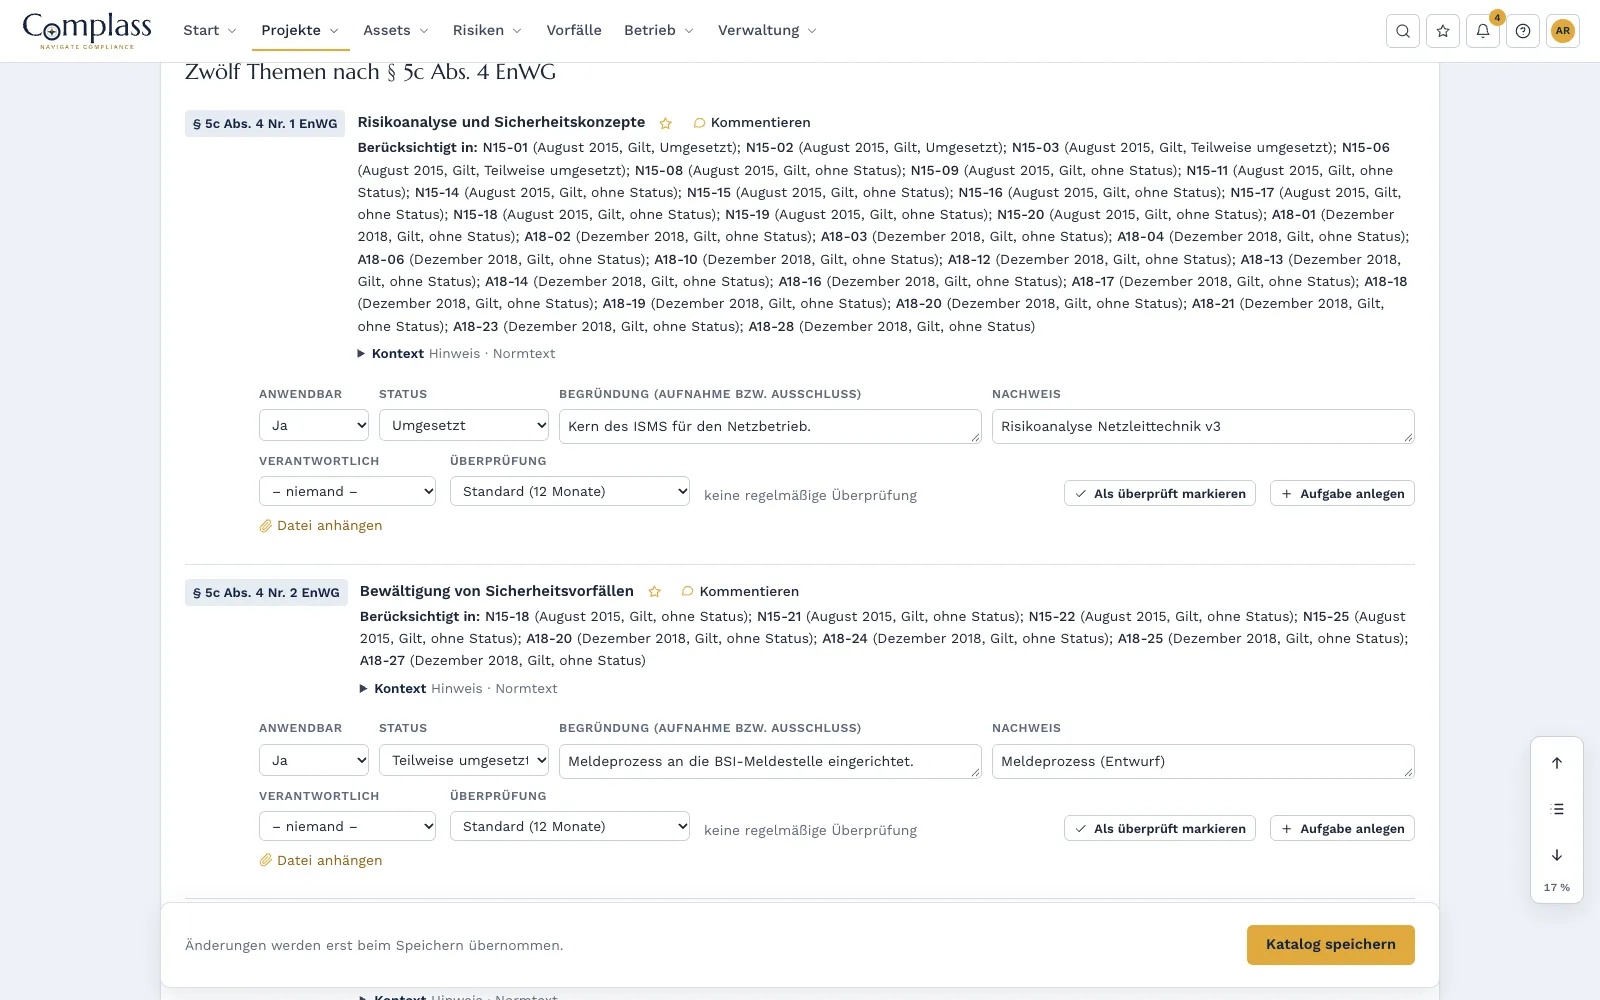
Usted valora una sola vez los doce temas del § 5c, apdo. 4, EnWG. Los requisitos de los catálogos de 2015 y 2018 dependen de ellos. Cuando llegue el nuevo catálogo, Complass lo añadirá como nueva edición, sin que usted tenga que empezar de nuevo.
El catálogo que se aplica a su rol
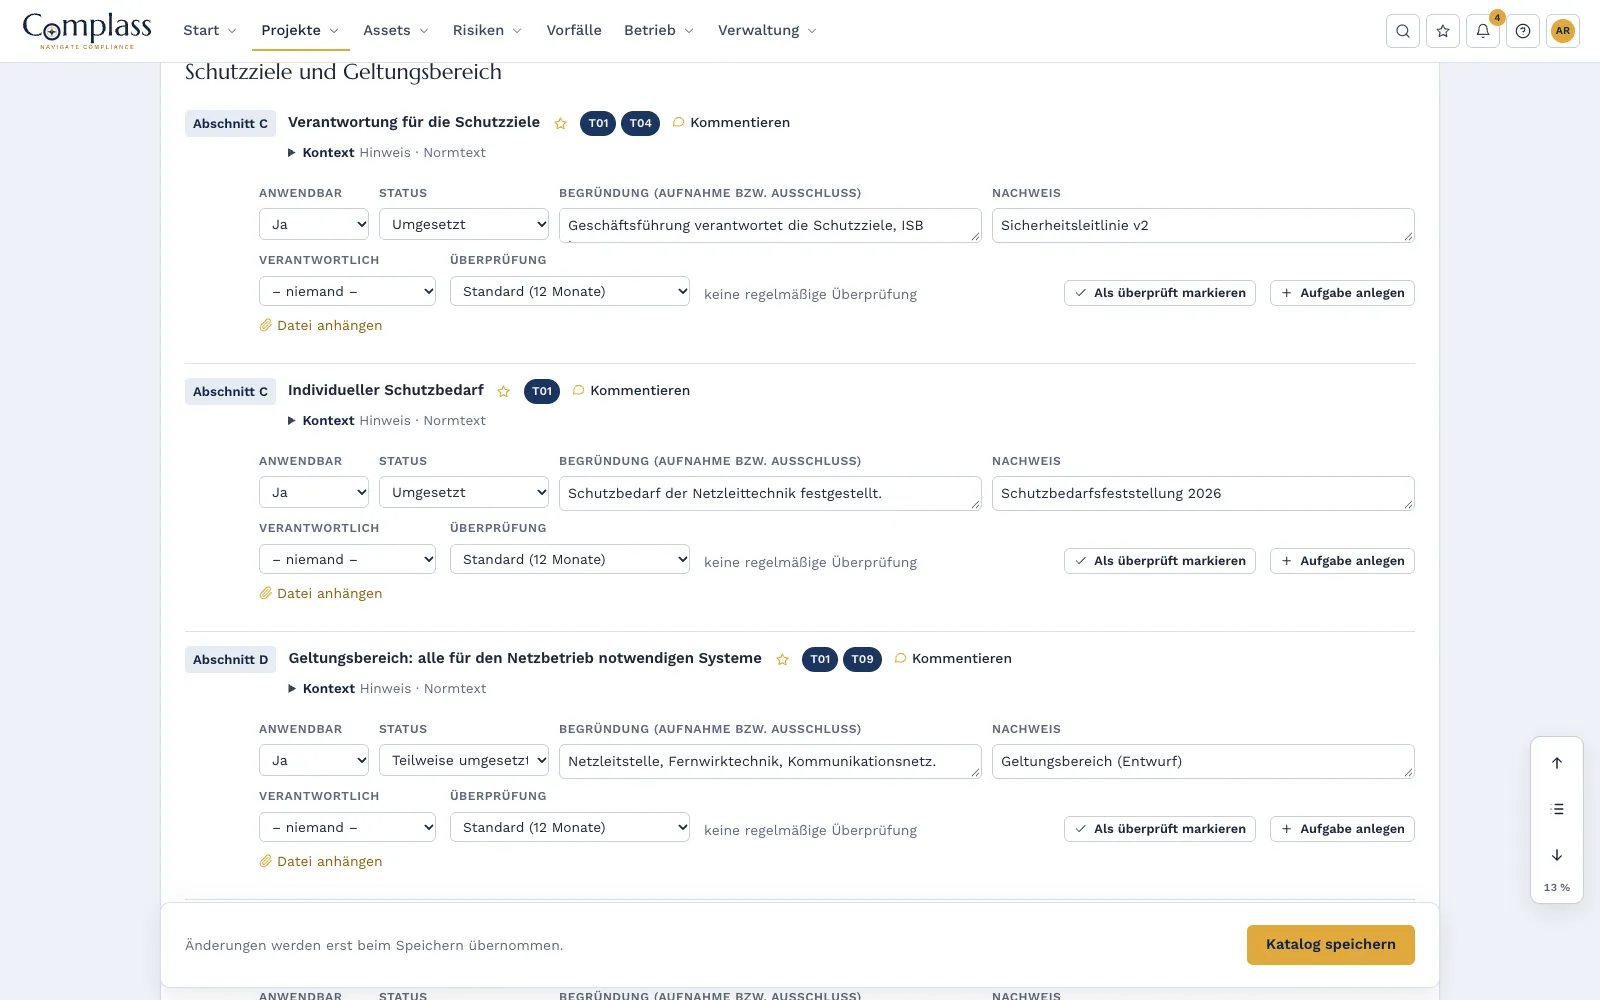
Los gestores de redes trabajan con el catálogo de 2015 y los operadores de instalaciones con el catálogo de 2018, en cada caso con los requisitos en su tenor literal y la fuente. Los servicios digitales de energía utilizan los doce temas como base.
Plan de estructura de red, inventario y tecnología de control
Ámbito de aplicación, plan de estructura de red y sistemas en la gestión de activos, zonas y accesos remotos para sistemas de control y de proceso.
Detección de ataques y registro
Concepto para sistemas de detección de ataques con sistemas supervisados, responsabilidades y reacción ante alarmas.
Notificaciones al punto de notificación de la BSI
Proceso de notificación con los plazos de 24 horas, 72 horas y un mes, incidentes en el módulo de incidentes con cuenta atrás, diferenciación respecto a las notificaciones conforme al KRITIS-Dachgesetz.
Servicios multisectoriales con NIS2 en un solo portal
Los demás sectores los gestiona en el proyecto NIS2. Las evidencias comunes las vincula en lugar de mantenerlas por duplicado.
Dirección y formación
Obligaciones de la dirección conforme al § 5e EnWG con bloques de aprendizaje para especialistas y para la dirección.
Las fases del módulo
- Applicability and role
- Scope, network structure plan and inventory
- ISMS skeleton
- Additional measures for control and process systems
- Attack detection and logging
- Contact person and registration
- Incident reporting
- Documentation, certification and evidence
- Management responsibility and training
- Supply chain and critical functions
Catálogo: Minimum contents of the IT security catalogue (section 5c(4) EnWG)
Módulos relacionados
Gestión de activos
Activos de TI y OT en un solo lugar, recopilados sin agente, con SBOM, avisos de fabricantes, fin del soporte, conciliación de licencias, identidades, relaciones y zonas según IEC 62443-3-2.
Más informaciónGestión de incidentes
Registre incidentes, compruebe las obligaciones de notificación conforme a NIS2, al CRA y al RGPD y haga un seguimiento de los plazos de notificación con cuenta atrás.
Más informaciónGestión de riesgos
Registro de riesgos con evaluación cualitativa o cuantitativa, apetito de riesgo y plan de tratamiento, vinculado a activos, vulnerabilidades e incidentes.
Más informaciónSupplier Management
Clasifique a sus proveedores, solicite autoevaluaciones y evidencias directamente al proveedor, revíselas y pida más información. Con cuestionarios para NIS2, el RGPD, la ISO 27001, el CRA y la IEC 62443-2-4.
Más informaciónPreguntas frecuentes
¿A partir de cuándo se puede contratar el módulo?
El módulo está en preparación. Indicaremos una fecha solo cuando esté fijada. Póngase en contacto con nosotros: le mostraremos el estado actual y cómo puede empezar ya hoy en Complass con ISO/IEC 27001 o NIS2.
¿Se nos aplica la EnWG o la ley BSI?
Para la operación de redes y para las instalaciones energéticas de entidades importantes o especialmente importantes se aplican los §§ 5c a 5e EnWG; para ello decaen la mayoría de las obligaciones de la ley BSI. La clasificación y el registro conforme a la ley BSI se mantienen. Para otros sectores como el agua o las aguas residuales se aplica la ley BSI. Si la instalación energética es solo una actividad accesoria en relación con el conjunto de la actividad empresarial, se aplica igualmente la ley BSI.
¿Qué catálogo de seguridad informática se aplica en este momento?
Para los gestores de redes, el catálogo de agosto de 2015; para los operadores de instalaciones, el catálogo de diciembre de 2018. Según la Bundesnetzagentur, ambos siguen vigentes hasta que se publique un nuevo catálogo. Fecha de la comprobación: 10.10.2026.
¿Qué cambia en 2027?
La Bundesnetzagentur revisa los catálogos junto con la BSI para formar un único catálogo que deberá aplicarse también a los servicios digitales de energía. El borrador de consulta indica el 01.01.2027 como inicio de aplicación. Todavía no está decidido. Su trabajo sobre los doce temas del § 5c, apdo. 4, EnWG cuenta en cualquier caso, porque todo catálogo debe incluirlos.
Somos agregador. ¿Qué hacemos hasta que llegue el nuevo catálogo?
Si hasta ahora estaba sujeto al § 8a BSIG en su versión anterior, siga aplicando el «B3S Aggregatoren» de la BDEW. En caso contrario, implante un SGSI conforme a ISO/IEC 27001 y oriéntese por los doce temas. En Complass valora esos temas y añade el nuevo catálogo en cuanto se establezca.
¿A quién notificamos un incidente de seguridad?
Al punto de notificación de la BSI: una alerta temprana en un plazo de 24 horas, una notificación en un plazo de 72 horas y una notificación final como máximo un mes después. Si el incidente tiene relevancia para la seguridad del abastecimiento energético, la BSI remite la notificación a la Bundesnetzagentur (§ 5d, apdo. 5, EnWG).
¿Sustituye Complass una revisión jurídica?
No. Complass estructura la comprobación de la afectación, las obligaciones y las evidencias a partir del texto legal y de los catálogos; la valoración jurídica del caso concreto sigue en sus manos.
¿Se aplica la EnWG a su empresa?
La comprobación gratuita de afectación le da en pocos minutos una primera valoración de si es gestor de redes, operador de instalaciones o servicio digital de energía y qué marcos normativos se aplican.
Pruebe Complass con sus propios datos
Cree usted mismo su acceso de prueba, con un proyecto de ejemplo por marco normativo si lo desea. Si prefiere que primero le mostremos Complass, solicite una demo.