

regulacja W przygotowaniu
EnWG i katalog bezpieczeństwa IT
Obowiązuje tylko w Niemczech (prawo niemieckie). Operatorzy sieci, operatorzy instalacji energetycznych i operatorzy cyfrowych usług energetycznych wdrażają bezpieczeństwo IT według §§ 5c do 5e EnWG, w sieci i w technice sterowania. Complass prowadzi od wyjaśnienia roli przez obowiązujący katalog bezpieczeństwa IT po system zgłoszeń, dowody i obowiązki kierownictwa i uzupełni nowy katalog Federalnej Agencji Sieci, gdy tylko zostanie ustalony.

W przygotowaniu Moduł EnWG i katalog bezpieczeństwa IT jest w przygotowaniu i nie można go jeszcze zamówić. Termin startu i cenę podamy dopiero wtedy, gdy oba będą ustalone. Na tej stronie opisujemy, co moduł ma obejmować. Chętnie pokażemy Państwu aktualny stan podczas prezentacji. Umów demo · Wyślij zapytanie
Czym jest katalog bezpieczeństwa IT według EnWG?
Obowiązuje tylko w Niemczech (prawo niemieckie). Od 6 grudnia 2025 r. §§ 5c do 5e ustawy o gospodarce energetycznej regulują bezpieczeństwo IT w sektorze energetycznym. Co konkretnie muszą wdrożyć operatorzy, określa Federalna Agencja Sieci w porozumieniu z BSI w katalogu bezpieczeństwa IT. Ustawa wymienia dwanaście tematów, które musi zawierać każdy katalog, od analizy ryzyka przez wykrywanie ataków po uwierzytelnianie wieloskładnikowe. Do tego dochodzą zgłaszanie istotnych incydentów bezpieczeństwa, rejestracja, dokumentacja i odpowiedzialność zarządu.
Aktualność treści:
Czy dotyczy to nas?
EnWG rozróżnia trzy role. Dla operatorów sieci obowiązuje niezależnie od wielkości; operatorzy instalacji i cyfrowe usługi energetyczne są objęci, jeśli według ustawy BSI są podmiotem ważnym lub szczególnie ważnym.
| Rola | Objęty, jeśli | Co obowiązuje dziś |
|---|---|---|
| Operator sieci elektroenergetycznej lub gazowej | Prowadzą Państwo sieć zaopatrzenia w energię, bez progu wielkości | Katalog bezpieczeństwa IT dla operatorów sieci, stan na sierpień 2015 |
| Operator instalacji, np. wytwarzania lub magazynowania | Instalacja energetyczna w sieci i podmiot ważny lub szczególnie ważny według § 28 BSIG | Katalog bezpieczeństwa IT dla instalacji energetycznych, stan na grudzień 2018 |
| Cyfrowe usługi energetyczne, np. agregatorzy | Usługa przy instalacji energetycznej w sieci i podmiot ważny lub szczególnie ważny według § 28 BSIG | Brak jeszcze katalogu BNetzA. Agregatorzy, którzy dotychczas podlegali § 8a BSIG w starym brzmieniu, nadal wdrażają „B3S Aggregatoren” BDEW. |
Kto podlega §§ 5c do 5e EnWG, jest wyłączony z większości obowiązków ustawy BSI; kwalifikacja i rejestracja pozostają. Jeśli zakłady komunalne prowadzą dodatkowo wodę, ścieki lub inne sektory z załącznika 1 lub 2 ustawy BSI (działalność łączona), obowiązuje dla nich ustawa BSI. W Complass prowadzą Państwo te sektory w projekcie NIS2 i łączą wspólne dowody. Oferty telekomunikacyjne podlegają TKG.
Niniejszy przegląd nie zastępuje porady prawnej. Rozstrzygający jest tekst prawny lub normatywny; w Complass stosowalność sprawdza się za pomocą wskazówek opartych na odnośnikach do przepisów.
Podstawa prawna
- § 5c EnWG§ 5c EnWG IT-Sicherheit im Anlagen- und im Netzbetrieb, Festlegungskompetenz(1) Die folgenden Betreiber haben für die genannten Systeme einen angemessenen Schutz gegen Bedrohungen zu gewährleisten: - 1. der Betreiber eines Energieversorgungsnetzes für Telekommunikationssysteme und für elektronische Datenverarbeitungssysteme, die für den sicheren Betrieb des Energieversorgungsnetzes notwendig sind, - 2. der Betreiber einer Energieanlage, der eine besonders wichtige Einrichtung nach § 28 …Otwórz oryginał (gesetze-im-internet.de) ↗Bezpieczeństwo IT, role, katalog i jego dwanaście tematów minimalnych
- § 5d EnWG§ 5d EnWG Dokumentations-, Melde-, Registrierungspflicht(1) Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3 hat die Einhaltung der Anforderungen des IT-Sicherheitskatalogs zu dokumentieren. Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 und der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 2 und 3, der jeweils eine besonders wichtige Einrichtung nach § 28 Absatz 1 des BSI-Gesetzes ist, hat die Dokumentation nach Satz 1 der Bundesnetzagentur unverzüglich nach der …Otwórz oryginał (gesetze-im-internet.de) ↗Dokumentacja, osoba kontaktowa, zgłoszenie i rejestracja
- § 5e EnWG§ 5e EnWG Umsetzungs-, Überwachungs- und Schulungspflicht für Geschäftsleitungen(1) Die Geschäftsleitung eines Betreibers nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3 ist verpflichtet, die Anforderungen des IT-Sicherheitskatalogs umzusetzen und die Umsetzung zu überwachen. (2) Eine Geschäftsleitung eines Betreibers nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3, die ihre Pflichten nach Absatz 1 verletzt, haftet ihrer Einrichtung für einen schuldhaft verursachten Schaden nach den auf die Rechtsform der …Otwórz oryginał (gesetze-im-internet.de) ↗Obowiązki zarządu
- § 28 BSIG§ 28 BSIG Besonders wichtige Einrichtungen und wichtige Einrichtungen(1) Als besonders wichtige Einrichtung gelten - 1. Betreiber kritischer Anlagen, - 2. qualifizierte Vertrauensdiensteanbieter, Top Level Domain Name Registries oder DNS-Diensteanbieter, - 3. Anbieter öffentlich zugänglicher Telekommunikationsdienste oder Betreiber öffentlicher Telekommunikationsnetze, die - a) mindestens 50 Mitarbeiter beschäftigen oder - b) einen Jahresumsatz und eine Jahresbilanzsumme von jeweils …Otwórz oryginał (gesetze-im-internet.de) ↗Kwalifikacja jako podmiot ważny lub szczególnie ważny, wyjątek według ust. 5
- § 32 BSIG§ 32 BSIG Meldepflichten(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, folgende Informationen an eine vom Bundesamt und dem Bundesamt für Bevölkerungsschutz und Katastrophenhilfe eingerichtete gemeinsame Meldestelle zu melden: - 1. unverzüglich, spätestens jedoch innerhalb von 24 Stunden nach Kenntniserlangung von einem erheblichen Sicherheitsvorfall, eine frühe Erstmeldung, in der angegeben wird, ob der …Otwórz oryginał (gesetze-im-internet.de) ↗Obowiązki zgłoszeniowe i terminy
- § 11 ust. 1a i 1b EnWG w starym brzmieniuPodstawa obu obowiązujących katalogów (2015 i 2018)
Co obowiązuje dziś, a co może nadejść w 2027 r.
- §§ 5c do 5e EnWG weszły w życie (ustawa wdrażająca NIS2). § 11 ust. 1a do 1g EnWG w starym brzmieniu zostały uchylone.
- Termin rejestracji w BSI dla operatorów sieci, którzy nie są podmiotem ważnym ani szczególnie ważnym · § 5d Abs. 4 EnWG§ 5d EnWG Dokumentations-, Melde-, Registrierungspflicht(1) Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3 hat die Einhaltung der Anforderungen des IT-Sicherheitskatalogs zu dokumentieren. Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 und der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 2 und 3, der jeweils eine besonders wichtige Einrichtung nach § 28 Absatz 1 des BSI-Gesetzes ist, hat die Dokumentation nach Satz 1 der Bundesnetzagentur unverzüglich nach der …Otwórz oryginał (gesetze-im-internet.de) ↗
- Dziś Do czasu opublikowania nowego katalogu nadal obowiązują katalogi z sierpnia 2015 r. (sieci) i grudnia 2018 r. (instalacje energetyczne). Istniejące systemy wykrywania ataków należy nadal eksploatować. Sprawdzono 10.10.2026.
- 24 godziny / 72 godziny / jeden miesiąc Istotne incydenty bezpieczeństwa do punktu zgłoszeniowego BSI: wczesne zgłoszenie wstępne, zgłoszenie, zgłoszenie końcowe · § 5d Abs. 3 EnWG§ 5d EnWG Dokumentations-, Melde-, Registrierungspflicht(1) Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3 hat die Einhaltung der Anforderungen des IT-Sicherheitskatalogs zu dokumentieren. Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 und der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 2 und 3, der jeweils eine besonders wichtige Einrichtung nach § 28 Absatz 1 des BSI-Gesetzes ist, hat die Dokumentation nach Satz 1 der Bundesnetzagentur unverzüglich nach der …Otwórz oryginał (gesetze-im-internet.de) ↗ z § 32 BSIG§ 32 BSIG Meldepflichten(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, folgende Informationen an eine vom Bundesamt und dem Bundesamt für Bevölkerungsschutz und Katastrophenhilfe eingerichtete gemeinsame Meldestelle zu melden: - 1. unverzüglich, spätestens jedoch innerhalb von 24 Stunden nach Kenntniserlangung von einem erheblichen Sicherheitsvorfall, eine frühe Erstmeldung, in der angegeben wird, ob der …Otwórz oryginał (gesetze-im-internet.de) ↗
- Niezwłocznie Przekazać dokumentację do Federalnej Agencji Sieci: operatorzy sieci zawsze, operatorzy instalacji i cyfrowe usługi energetyczne jako podmiot szczególnie ważny (ocena merytoryczna, nie doradztwo prawne) · § 5d Abs. 1 Satz 2 EnWG§ 5d EnWG Dokumentations-, Melde-, Registrierungspflicht(1) Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3 hat die Einhaltung der Anforderungen des IT-Sicherheitskatalogs zu dokumentieren. Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 und der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 2 und 3, der jeweils eine besonders wichtige Einrichtung nach § 28 Absatz 1 des BSI-Gesetzes ist, hat die Dokumentation nach Satz 1 der Bundesnetzagentur unverzüglich nach der …Otwórz oryginał (gesetze-im-internet.de) ↗
- Jesień 2026 Konsultacje wspólnego katalogu dla sieci, instalacji energetycznych i cyfrowych usług energetycznych, zaplanowane według Federalnej Agencji Sieci
- 01.01.2027 (projekt) Początek stosowania według projektu konsultacyjnego. Nowy katalog nie został jeszcze ustalony; Federalna Agencja Sieci nie podaje terminu na swojej stronie postępowania.
Przed każdym wydaniem sprawdzamy stan w Federalnej Agencji Sieci. Jeśli zostanie ustalony nowy katalog, Complass uzupełni go jako nowe wydanie; Państwa oceny dwunastu tematów pozostaną zachowane.
Co moduł ma obejmować
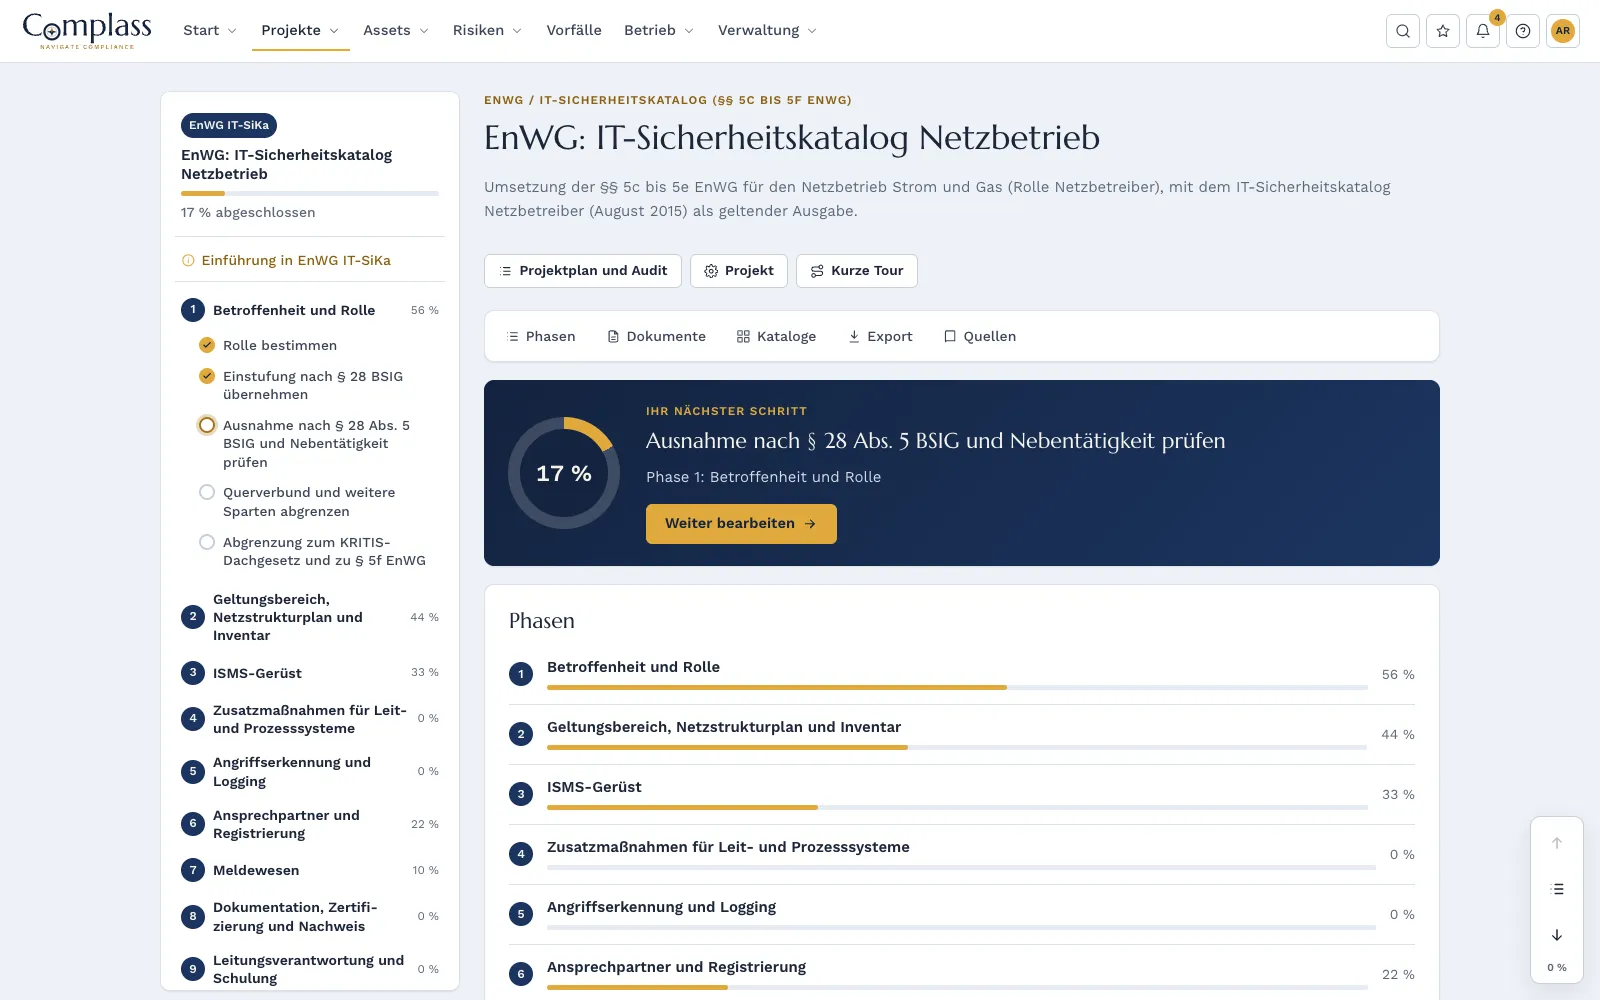
- 10faz
- 30kroków z przewodnikiem
- 8szablonów dokumentów
- 77wymagań w katalogu
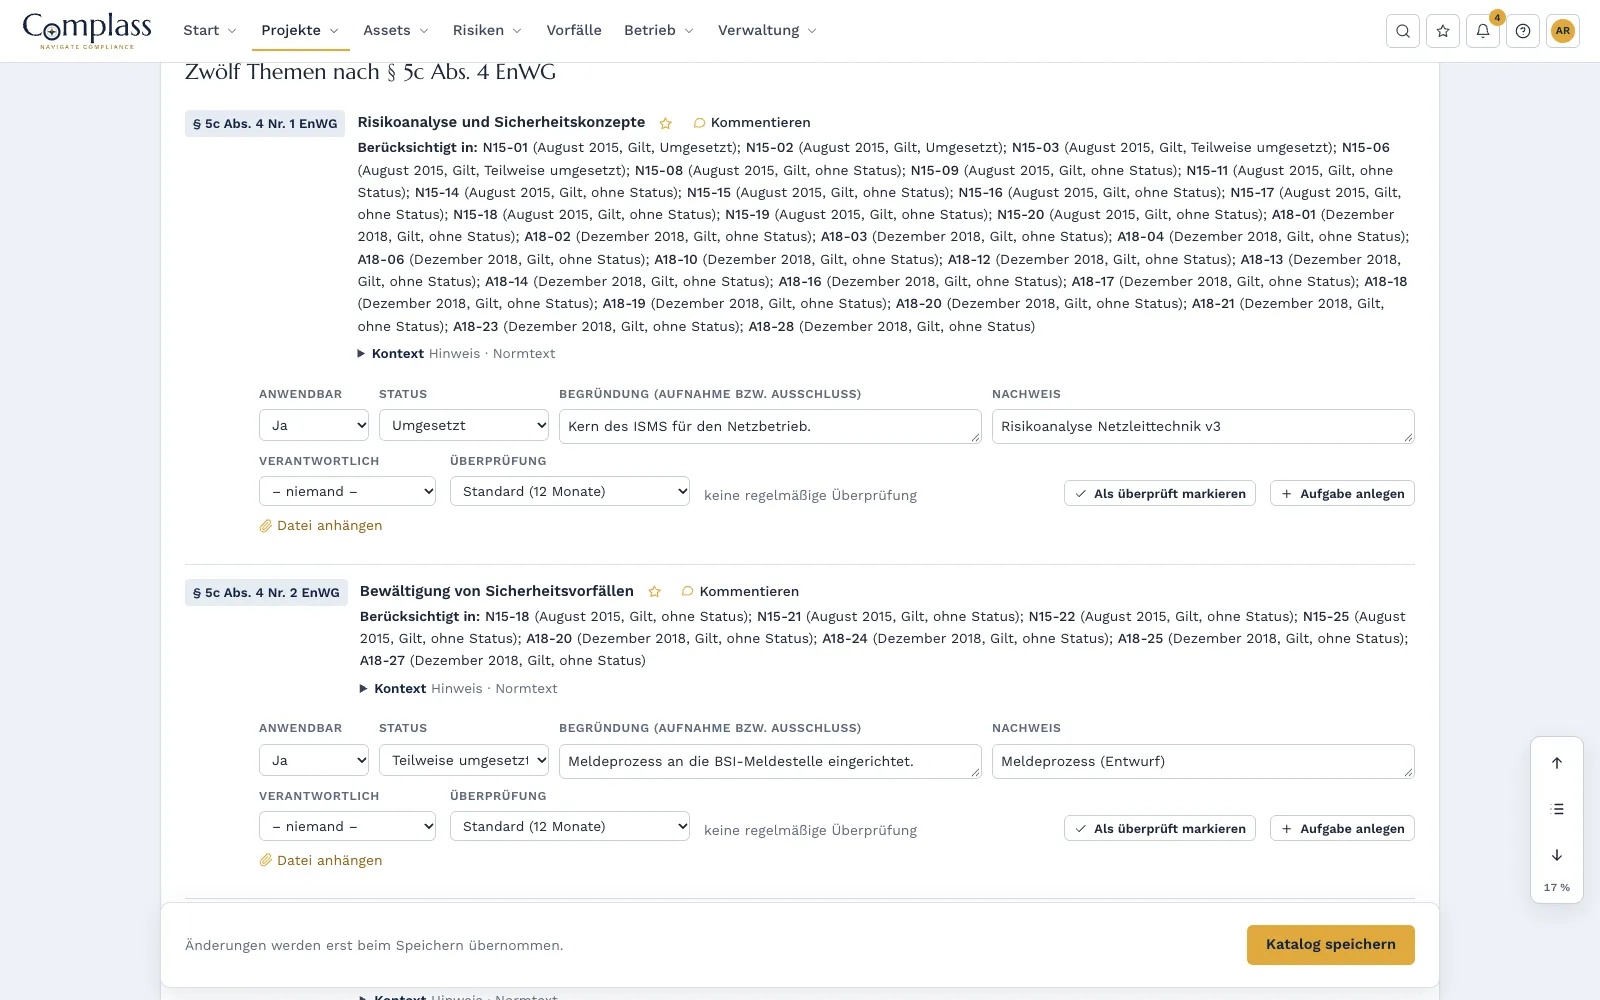
Dwanaście tematów, które zostają
Dwanaście tematów z § 5c ust. 4 EnWG oceniają Państwo raz. Wymagania katalogów 2015 i 2018 są z nimi powiązane. Gdy pojawi się nowy katalog, Complass uzupełni go jako nowe wydanie, bez konieczności zaczynania od nowa.
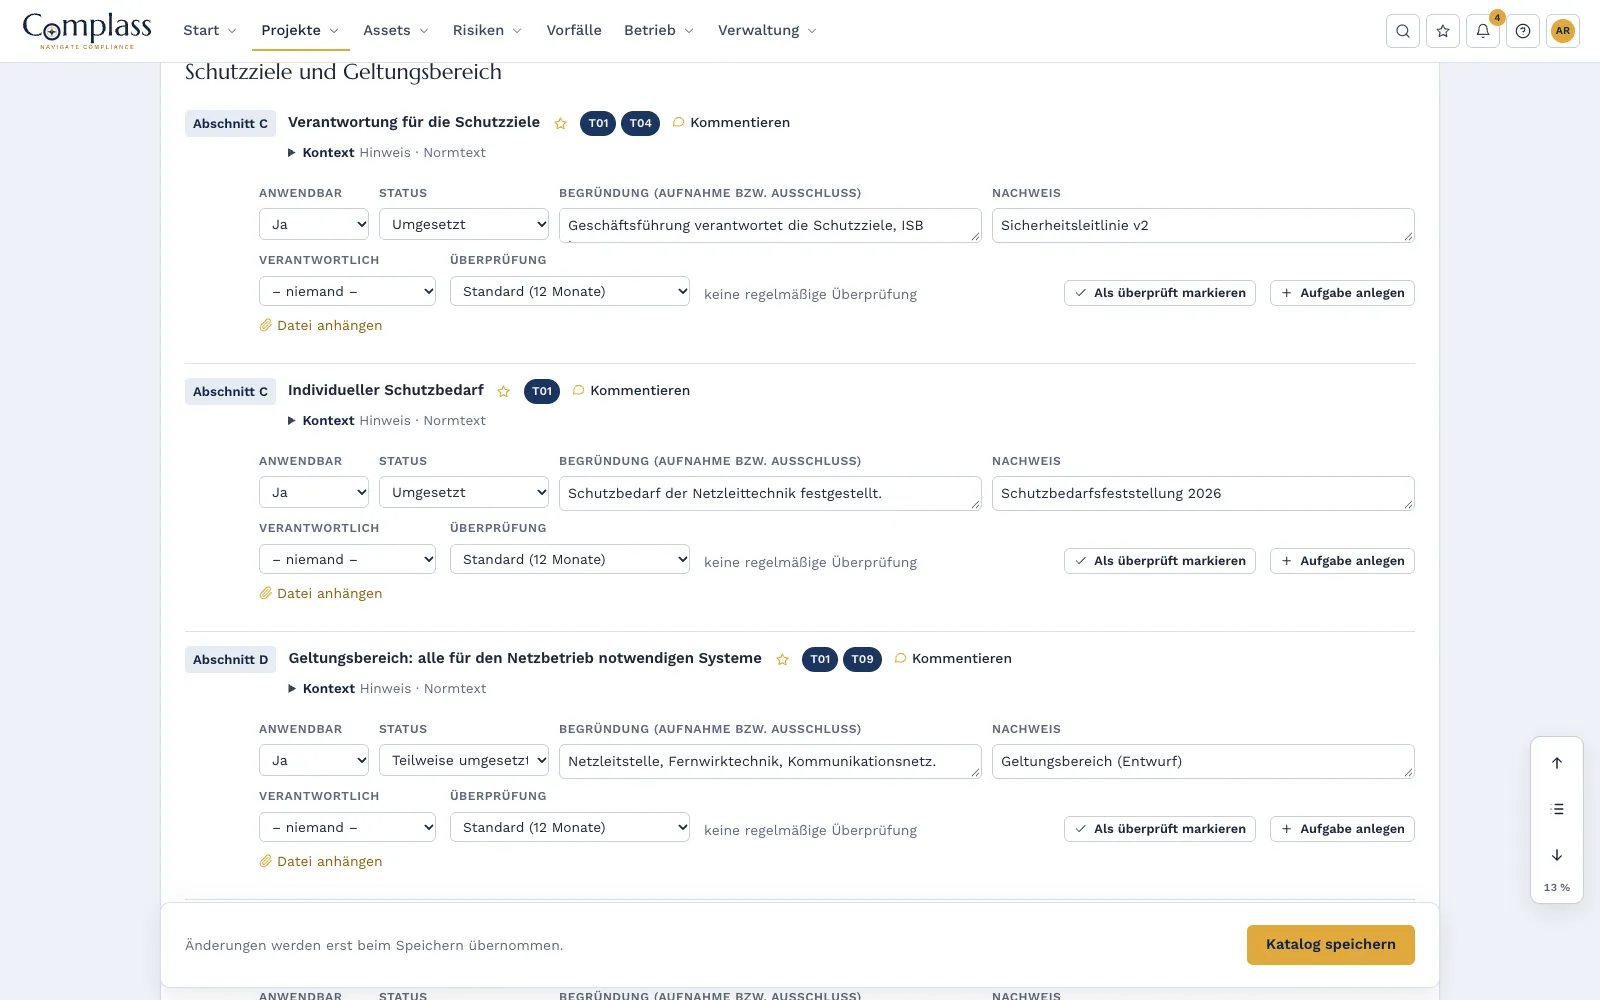
Katalog, który obowiązuje dla Państwa roli
Operatorzy sieci pracują z katalogiem 2015, operatorzy instalacji z katalogiem 2018, każdy z wymaganiami w brzmieniu oryginału i źródłem. Cyfrowe usługi energetyczne wykorzystują dwanaście tematów jako podstawę.
Plan struktury sieci, inwentarz i technika sterowania
Zakres stosowania, plan struktury sieci i systemy w zarządzaniu zasobami, strefy i zdalne dostępy dla systemów sterowania i procesowych.
Wykrywanie ataków i logowanie
Koncepcja dla systemów wykrywania ataków z monitorowanymi systemami, odpowiedzialnościami i reakcją na alarmy.
Zgłoszenia do punktu zgłoszeniowego BSI
Proces zgłaszania z terminami 24 godziny, 72 godziny i jeden miesiąc, incydenty w module incydentów z odliczaniem, odgraniczenie od zgłoszeń według ustawy KRITIS-Dachgesetz.
Działalność łączona z NIS2 w jednym portalu
Pozostałe sektory prowadzą Państwo w projekcie NIS2. Wspólne dowody łączą Państwo zamiast prowadzić je podwójnie.
Zarząd i szkolenia
Obowiązki kierownictwa według § 5e EnWG z blokami szkoleniowymi dla specjalistów i dla zarządu.
Fazy w module
- Applicability and role
- Scope, network structure plan and inventory
- ISMS skeleton
- Additional measures for control and process systems
- Attack detection and logging
- Contact person and registration
- Incident reporting
- Documentation, certification and evidence
- Management responsibility and training
- Supply chain and critical functions
Katalog: Minimum contents of the IT security catalogue (section 5c(4) EnWG)
Pasujące moduły
Zarządzanie zasobami
Zasoby IT i OT w jednym miejscu, rejestrowane bez agentów, z SBOM, komunikatami producentów, końcem wsparcia, uzgadnianiem licencji, tożsamościami, powiązaniami i strefami według IEC 62443-3-2.
Dowiedz się więcejZarządzanie incydentami
Rejestrowanie incydentów, weryfikacja obowiązków zgłoszeniowych zgodnie z NIS2, CRA i RODO oraz śledzenie terminów zgłoszeń z odliczaniem.
Dowiedz się więcejZarządzanie ryzykiem
Rejestr ryzyk z oceną jakościową lub ilościową, apetytem na ryzyko i planem postępowania, powiązany z zasobami, podatnościami i incydentami.
Dowiedz się więcejSupplier Management
Klasyfikują Państwo dostawców, zamawiają samoocenę i dowody bezpośrednio u dostawcy, sprawdzają je i żądają uzupełnień. Z kwestionariuszami dla NIS2, RODO, ISO 27001, CRA i IEC 62443-2-4.
Dowiedz się więcejCzęsto zadawane pytania
Od kiedy można zamówić moduł?
Moduł jest w przygotowaniu. Termin podamy dopiero wtedy, gdy zostanie ustalony. Prosimy o kontakt: pokażemy Państwu aktualny stan i jak można zacząć już dziś w Complass z ISO/IEC 27001 lub NIS2.
Czy dotyczy nas EnWG czy ustawa BSI?
Dla eksploatacji sieci i dla instalacji energetycznych podmiotów ważnych lub szczególnie ważnych obowiązują §§ 5c do 5e EnWG; większość obowiązków ustawy BSI w tym zakresie odpada. Kwalifikacja i rejestracja według ustawy BSI pozostają. Dla innych sektorów, takich jak woda czy ścieki, obowiązuje ustawa BSI. Jeśli instalacja energetyczna jest w stosunku do całej działalności tylko działalnością uboczną, również obowiązuje ustawa BSI.
Jaki katalog bezpieczeństwa IT obowiązuje w tej chwili?
Dla operatorów sieci katalog z sierpnia 2015 r., dla operatorów instalacji katalog z grudnia 2018 r. Oba obowiązują według Federalnej Agencji Sieci nadal, dopóki nie zostanie opublikowany nowy katalog. Stan sprawdzenia: 10.10.2026.
Co zmieni się w 2027 r.?
Federalna Agencja Sieci opracowuje kolejną wersję katalogów wspólnie z BSI, tak aby powstał jeden katalog obowiązujący także cyfrowe usługi energetyczne. Projekt konsultacyjny podaje 01.01.2027 jako początek stosowania. Nie zostało to jeszcze ustalone. Państwa praca nad dwunastoma tematami z § 5c ust. 4 EnWG zalicza się w każdym przypadku, ponieważ każdy katalog musi je zawierać.
Jesteśmy agregatorem. Co robić do czasu nowego katalogu?
Jeśli dotychczas podlegali Państwo § 8a BSIG w starym brzmieniu, nadal wdrażają Państwo „B3S Aggregatoren” BDEW. W przeciwnym razie budują Państwo ISMS według ISO/IEC 27001 i kierują się dwunastoma tematami. W Complass oceniają Państwo te tematy i uzupełniają nowy katalog, gdy tylko zostanie ustalony.
Komu zgłaszamy incydent bezpieczeństwa?
Do punktu zgłoszeniowego BSI: wczesne zgłoszenie wstępne w ciągu 24 godzin, zgłoszenie w ciągu 72 godzin i zgłoszenie końcowe najpóźniej miesiąc później. Jeśli incydent ma znaczenie dla bezpieczeństwa zaopatrzenia w energię, BSI przekazuje zgłoszenie do Federalnej Agencji Sieci (§ 5d ust. 5 EnWG).
Czy Complass zastępuje ocenę prawną?
Nie. Complass porządkuje sprawdzenie, czy Państwa dotyczy, obowiązki i dowody na podstawie tekstu ustawy i katalogów; ocena prawna w indywidualnym przypadku pozostaje po Państwa stronie.
Czy EnWG dotyczy Państwa firmy?
Bezpłatny test zakresu stosowania daje w kilka minut wstępną ocenę, czy są Państwo operatorem sieci, operatorem instalacji czy cyfrową usługą energetyczną i które regulacje mają zastosowanie.
Przetestuj Complass na własnych danych
Mogą Państwo samodzielnie założyć konto testowe, na życzenie z przykładowym projektem dla każdej regulacji. Jeśli wolą Państwo najpierw zobaczyć Complass, proszę umówić demo.