Zarządzanie zgodnością w 20 sekundProjekt, następny krok, lista kontrolna, deklaracja stosowania, pakiet audytowy. Beispieldaten der Demo-Firma.
Czym jest ISO 27001?
ISO/IEC 27001 to międzynarodowa norma dotycząca systemów zarządzania bezpieczeństwem informacji (SZBI). Określa, jak firma planuje, wdraża, monitoruje i doskonali bezpieczeństwo informacji w oparciu o ryzyko; załącznik A zawiera 93 zabezpieczenia, których stosowanie uzasadnia się w deklaracji stosowania.
Aktualność treści:
Czy dotyczy to nas?
ISO/IEC 27001 jest normą dobrowolną. Firmy wdrażają ją, ponieważ klienci wymagają certyfikacji, ponieważ chcą uznanych ram dla NIS2 lub chcą systematycznie zarządzać bezpieczeństwem informacji.
Complass objaśnia wymagania własnymi słowami i odsyła do klauzul normy. Na potrzeby audytu certyfikacyjnego należy posiadać własny egzemplarz normy; własne fragmenty można zapisywać w portalu.
Niniejszy przegląd nie zastępuje porady prawnej. Rozstrzygający jest tekst prawny lub normatywny; w Complass stosowalność sprawdza się za pomocą wskazówek opartych na odnośnikach do przepisów.
Podstawa prawna
ISO/IEC 27001:2022Systemy zarządzania bezpieczeństwem informacji – wymagania
ISO/IEC 27002:2022Zabezpieczenia bezpieczeństwa informacji (wytyczne do załącznika A)
§ 30 BSIG§ 30 BSIGRisikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Stan na: 26.09.2026 · Źródło: gesetze-im-internet.deOtwórz oryginał (gesetze-im-internet.de) ↗Zgodnie z NIS2 należy uwzględniać normy europejskie i międzynarodowe
Kluczowe terminy
Dla ISO/IEC 27001 nie ma ustawowych terminów. Harmonogram wyznacza audyt certyfikacyjny lub wymagania Państwa klientów; terminy audytów wpisują Państwo w planie projektu, a dashboard pokazuje odliczanie oraz to, czy jesteście Państwo zgodnie z planem.
Jak Complass pomaga
9faz
32kroków z przewodnikiem
48szablonów dokumentów
93wymagań w katalogu
Dziewięć faz do audytu certyfikacyjnego
Start projektu, kontekst, przywództwo, planowanie ze szacowaniem ryzyka, wsparcie, działanie, ocena, doskonalenie i przygotowanie do audytu.
Deklaracja stosowania
Wszystkie zabezpieczenia z załącznika A ze stosowalnością, uzasadnieniem, statusem i dowodami, z możliwością eksportu do Excel lub PDF.
Program audytów wewnętrznych (9.2)
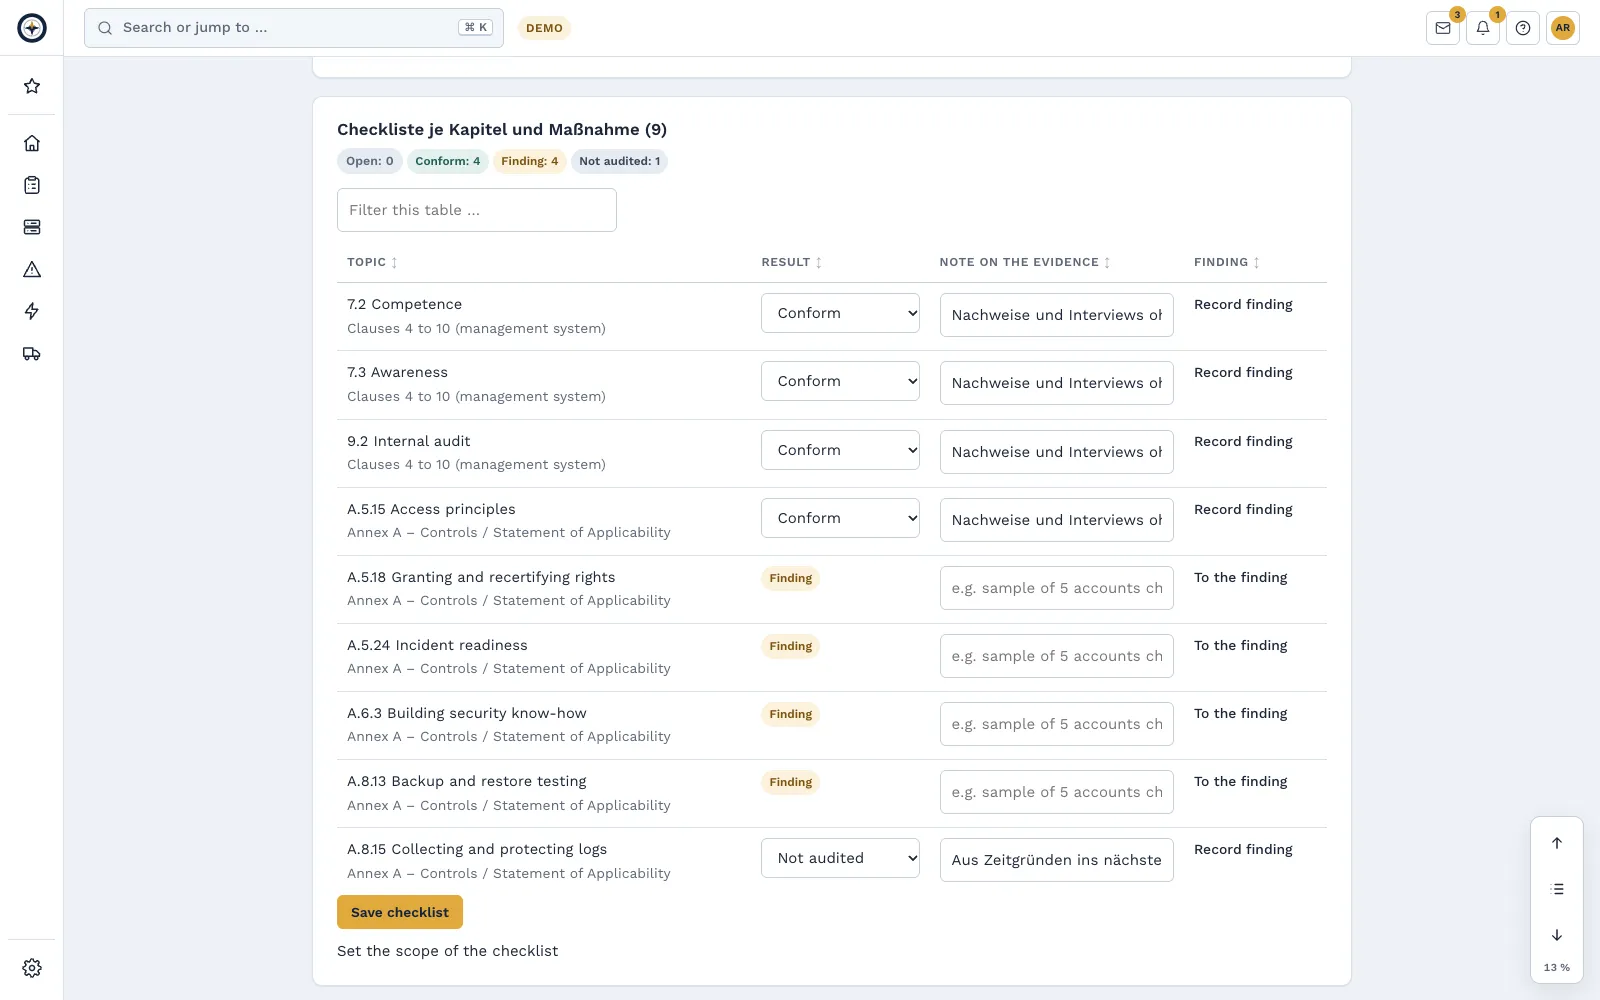
Planowanie audytów wewnętrznych w cyklu certyfikacji, z planem audytu, listą kontrolną dla każdego rozdziału i działania z załącznika A oraz przeglądem tego, co zostało już zaudytowane.
Wszystkie kluczowe dokumenty
M.in. zakres, polityka, metodyka szacowania ryzyka, rejestr ryzyk, plan postępowania z ryzykiem, program audytów wewnętrznych i przegląd zarządzania.
Inwentarz i licencje (A.5.9, A.5.32)
Zasoby, oprogramowanie, licencje i umowy z osobami odpowiedzialnymi, terminami i dowodami w elemencie składowym Zarządzanie zasobami, jako podstawa inwentarza i licencjonowanego korzystania.
Wykorzystanie wielokrotne
Wdrożone zabezpieczenia liczą się także dla NIS2, IEC 62443 i CRA dzięki powiązaniom.
Fazy w module
Uruchomienie projektu i przygotowania
Kontekst organizacji i zakres
Przywództwo i polityka bezpieczeństwa informacji
Planowanie: szacowanie ryzyka, postępowanie z ryzykiem i cele
Wsparcie: zasoby, kompetencje, świadomość i dokumentacja
Eksploatacja: wdrażanie i nadzór nad działaniami
Ocena funkcjonowania: mierniki, audyt wewnętrzny i przegląd zarządzania
Improvement: nonconformities and continual improvement
Przygotować się do audytu certyfikującego i go zdać
Katalog: Załącznik A – Zabezpieczenia / Deklaracja stosowania
Lista kontrolna dla każdego rozdziału i działania z załącznika A.
Warto wiedzieć: Wymagania mogą Państwo spełnić także bez Complass. Complass wspiera Państwa we wdrożeniu i dokumentowaniu, ale nie zastępuje doradztwa prawnego. Informacje prawne
Często zadawane pytania
Czy Complass certyfikuje nasz SZBI?+
Nie. Certyfikację przeprowadza akredytowana jednostka certyfikująca. Complass przygotowuje Państwa za pomocą dokumentów, deklaracji stosowania i dowodów.
Czy teksty normy są zawarte?+
Nie, normy są chronione prawem autorskim. Complass objaśnia wymagania i odsyła do klauzuli; własne fragmenty z licencjonowanego egzemplarza można zapisywać.
Mogą Państwo samodzielnie założyć konto testowe, na życzenie z przykładowym projektem dla każdej regulacji. Jeśli wolą Państwo najpierw zobaczyć Complass, proszę umówić demo.