La gestion de la conformité en 20 secondesProjet, prochaine étape, liste de contrôle, déclaration d’applicabilité, dossier d’audit. Beispieldaten der Demo-Firma.
Qu’est-ce que ISO 27001?
L’ISO/IEC 27001 est la norme internationale relative aux systèmes de management de la sécurité de l’information (ISMS). Elle précise comment une entreprise planifie, met en œuvre, surveille et améliore la sécurité de l’information sur la base des risques ; l’Annexe A comprend 93 mesures dont l’applicabilité est justifiée dans la déclaration d’applicabilité.
État des contenus:
Suis-je concerné ?
L’ISO/IEC 27001 est une norme volontaire. Les entreprises la mettent en œuvre parce que des clients exigent une certification, parce qu’elles veulent un référentiel reconnu pour NIS2 ou pour piloter leur sécurité de l’information de manière méthodique.
Complass explique les exigences avec ses propres mots et renvoie aux articles de la norme. Pour l’audit de certification, vous devez vous procurer vous-même la norme ; vous pouvez conserver vos propres extraits dans le portail.
Cet aperçu ne remplace pas un conseil juridique. Le texte juridique ou normatif fait foi ; dans Complass, vous vérifiez l’applicabilité à l’aide de consignes fondées sur les références.
Base juridique
ISO/IEC 27001:2022Systèmes de management de la sécurité de l’information – exigences
ISO/IEC 27002:2022Mesures de sécurité de l’information (lignes directrices sur l’Annexe A)
§ 30 BSIG§ 30 BSIGRisikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …État : 26.09.2026 · Source : gesetze-im-internet.deOuvrir l’original (gesetze-im-internet.de) ↗Au titre de NIS2, les normes européennes et internationales doivent être prises en compte
Dates clés
L’ISO/IEC 27001 ne prévoit aucun délai légal. Le calendrier est fixé par votre audit de certification ou par les exigences de vos clients ; vous saisissez les dates d’audit dans le plan de projet, et le dashboard affiche le compte à rebours et indique si vous êtes dans les temps.
Comment Complass vous aide
9phases
32étapes guidées
48modèles de documents
93exigences dans le catalogue
Neuf phases jusqu’à l’audit de certification
Lancement du projet, contexte, leadership, planification avec appréciation des risques, support, fonctionnement, évaluation, amélioration et préparation de l’audit.
Déclaration d’applicabilité
Toutes les mesures de l’Annexe A avec applicabilité, justification, statut et preuves, exportables au format Excel ou PDF.
Programme d’audit interne (9.2)
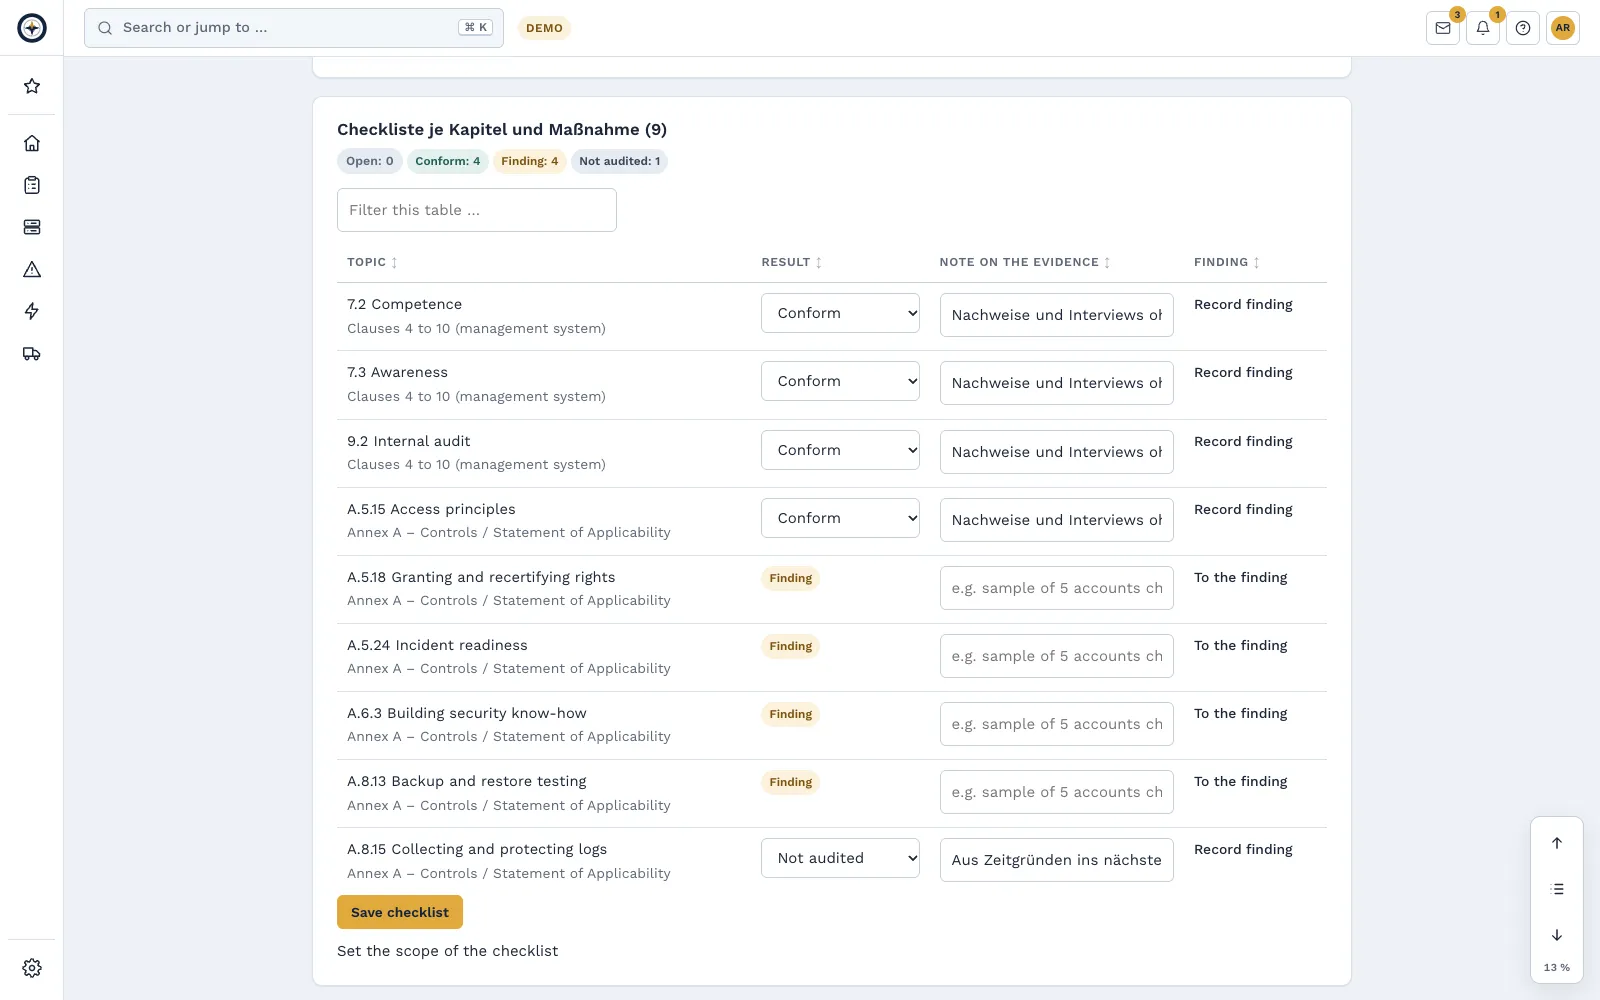
Planifier les audits internes sur le cycle de certification, avec plan d’audit, checklist par chapitre et par mesure de l’annexe A et vue d’ensemble de ce qui a déjà été audité.
Tous les documents clés
Notamment périmètre, politique, méthode d’appréciation des risques, registre des risques, plan de traitement des risques, programme d’audit interne et revue de direction.
Inventaire et licences (A.5.9, A.5.32)
Actifs, logiciels, licences et contrats avec responsables, échéances et preuves dans le module Gestion des actifs, comme base de l’inventaire et de l’utilisation sous licence.
À utiliser plusieurs fois
Les mesures mises en œuvre comptent aussi pour NIS2, l’IEC 62443 et le CRA grâce aux liens entre référentiels.
Les phases du module
Lancement du projet et préparation
Contexte de l’organisation et périmètre
Leadership et politique de sécurité de l’information
Planification : appréciation des risques, traitement des risques et objectifs
Support : ressources, compétences, sensibilisation et documentation
Fonctionnement : mettre en œuvre et maîtriser les mesures
Évaluation de la performance : indicateurs, audit interne et revue de direction
Improvement: nonconformities and continual improvement
Préparer et réussir l’audit de certification
Catalogue: Annexe A – Mesures / Déclaration d’applicabilité
Checklist par chapitre et par mesure de l’annexe A.
Bon à savoir : vous pouvez aussi satisfaire ces exigences sans Complass. Complass vous accompagne dans la mise en œuvre et la preuve, mais ne remplace pas un conseil juridique. Mentions juridiques
Questions fréquentes
Complass certifie-t-il notre ISMS ?+
Non. La certification est réalisée par un organisme de certification accrédité. Complass vous prépare avec les documents, la déclaration d’applicabilité et les preuves.
Les textes de la norme sont-ils inclus ?+
Non, les normes sont protégées par le droit d’auteur. Complass explique les exigences et renvoie à l’article ; vous pouvez conserver vos propres extraits de votre exemplaire sous licence.
Créez vous-même votre accès d'essai, avec un projet d'exemple par référentiel si vous le souhaitez. Si vous préférez d'abord voir Complass, demandez une démo.