

marco normativo
Directiva de seguridad informática según el § 390 SGB V (KBV y KZBV)
Toda consulta que participe en la asistencia médica o odontológica concertada debe aplicar la directriz de seguridad informática. Complass le muestra qué requisitos se aplican a su consulta y le guía paso a paso hasta una documentación sólida, incluso sin departamento de TI propio.

¿Qué regula la directriz de seguridad informática?
El § 390 SGB V obliga a la Kassenärztliche Bundesvereinigung (KBV) y a la Kassenzahnärztliche Bundesvereinigung (KZBV) a fijar con carácter vinculante los requisitos de seguridad informática en las consultas. Ambas han publicado para ello una directriz con la misma estructura y numeración. Concreta el estado de la técnica conforme al art. 32 RGPD para las consultas, se coordina con la BSI y se revisa anualmente.
Actualidad de los contenidos:
¿Me afecta?
La directriz es vinculante para todos los prestadores que participan en la asistencia médica y odontológica concertada. Las consultas médicas y de psicoterapia aplican la versión de la KBV, las consultas dentales la versión de la KZBV, y los MVZ y las comunidades de ejercicio profesional una o ambas según la especialidad. No se aplica a la asistencia concertada en el hospital, en la medida en que allí se adopten medidas conforme al § 391 SGB V.
Qué requisitos se aplican depende del número de personas encargadas de forma permanente del tratamiento de datos, incluidos MFA, ZFA y aprendices: el anexo 1 (50 requisitos) y el anexo 5 sobre la infraestructura telemática (9) se aplican a todos; el anexo 2 (10), a partir de 6 personas; el anexo 3 (17), a partir de más de 20 personas; el anexo 4 (6), en caso de grandes equipos médicos. Cada requisito se aplica solo en la medida en que el objeto de destino correspondiente se utilice en la consulta. Los MVZ más grandes pueden estar sujetos además a NIS2.
Este resumen no sustituye al asesoramiento jurídico. Lo que prevalece es el texto legal o normativo; en Complass usted comprueba la aplicabilidad con ayuda de orientaciones basadas en las referencias.
Base jurídica
- § 390 SGB V§ 390 SGB V IT-Sicherheit in der vertragsärztlichen und vertragszahnärztlichen Versorgung(1) Die Kassenärztlichen Bundesvereinigungen legen in einer Richtlinie die Anforderungen zur Gewährleistung der IT-Sicherheit in der vertragsärztlichen und vertragszahnärztlichen Versorgung fest. (2) Die Richtlinie nach Absatz 1 umfasst insbesondere auch - 1. Anforderungen an die sichere Installation und Wartung von Komponenten und Diensten der Telematikinfrastruktur, die in der vertragsärztlichen und …Abrir el original (gesetze-im-internet.de) ↗Obligación de la KBV y la KZBV de fijar los requisitos; carácter vinculante para las consultas (apdo. 6); prestadores de servicios certificados (apdo. 7)
- § 391 SGB V§ 391 SGB V IT-Sicherheit in Krankenhäusern(1) Krankenhäuser sind verpflichtet, nach dem Stand der Technik angemessene organisatorische und technische Vorkehrungen zur Vermeidung von Störungen der Verfügbarkeit, Integrität und Vertraulichkeit ihrer informationstechnischen Systeme, Komponenten oder Prozesse zu treffen, die für die Funktionsfähigkeit des jeweiligen Krankenhauses und den Schutzbedarf der verarbeiteten Patienteninformationen maßgeblich sind. (2) …Abrir el original (gesetze-im-internet.de) ↗Delimitación respecto a los hospitales
- Parte A IV de la directrizA. IV. IT-Sicherheitsrichtlinie KBV Anforderungen zur Gewährleistung der IT-Sicherheit in Praxen1. Praxen nach A. III. 1. haben die Anforderungen aus Anlage 1 und 5 umzusetzen, soweit die Zielobjekte in der Praxis genutzt werden. 2. Praxen nach A. III. 2. haben die Anforderungen aus Anlage 1, 2 und 5 umzusetzen, soweit die Zielobjekte in der Praxis genutzt werden. 3. Praxen nach A. III. 3. haben die Anforderungen aus Anlage 1, 2, 3 und 5 umzusetzen, soweit die Zielobjekte in der Praxis genutzt werden. 4. …Abrir el original (KBV – Richtlinie nach § 390 SGB V, Fassung vom 31.03.2025 (PDF)) ↗Objetos de destino y aplicabilidad
- Anexos 1 a 5 de la directrizAnlage 1 Nr. 1 IT-Sicherheitsrichtlinie KBV Geregelte Einarbeitung neuer MitarbeitenderMitarbeitende müssen zu Beginn ihrer Beschäftigung in ihre neuen Aufgaben eingearbeitet werden. Die Mitarbeitenden müssen über bestehende Regelungen, Handlungsanweisungen und Verfahrensweisen informiert werden.Abrir el original (KBV – Richtlinie nach § 390 SGB V, Fassung vom 31.03.2025 (PDF)) ↗Requisitos según el tamaño de la consulta, los grandes equipos y la infraestructura telemática
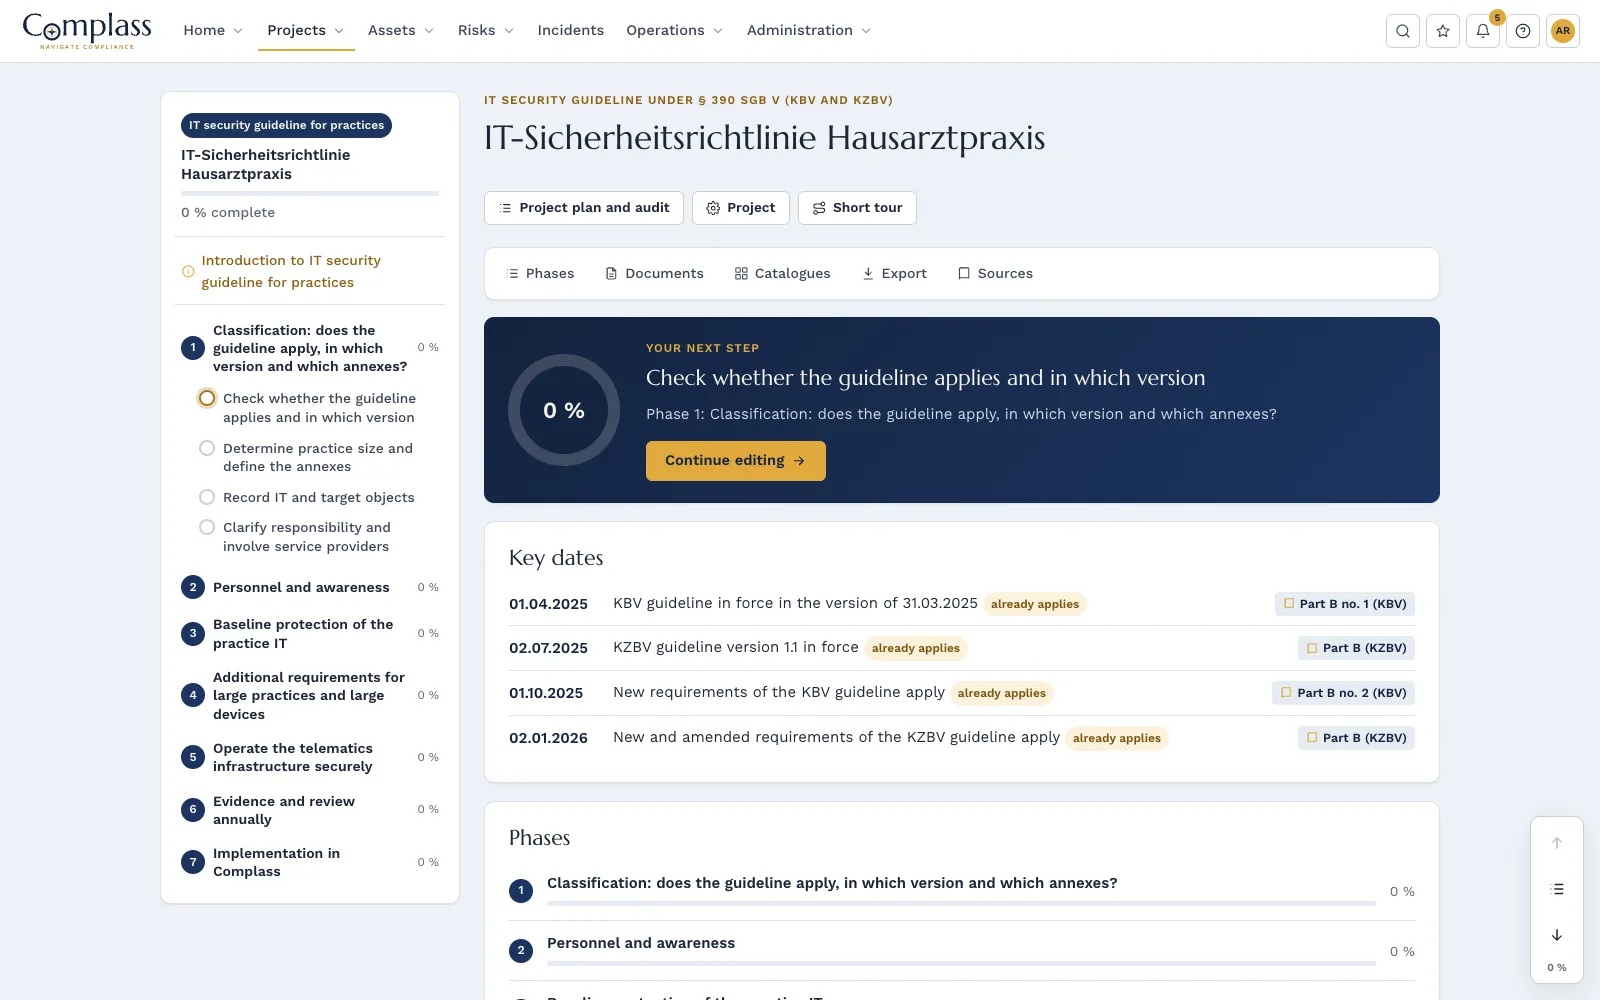
Fechas clave
- KBV guideline in force in the version of 31.03.2025 · Part B no. 1 (KBV)B. IT-Sicherheitsrichtlinie KBV Inkrafttreten und Geltung1. Diese Richtlinie tritt am Tag nach der Veröffentlichung in Kraft. Sie ersetzt die bisherige Richtlinie nach § 75b SGB V über die Anforderungen zur Gewährleistung der IT-Sicherheit vom 16.12.2020 und setzt diese außer Kraft. 2. Diese Richtlinie gilt ab dem Tag nach ihrer Veröffentlichung. Hiervon ausgenommen sind folgende mit dieser Richtlinie neu hinzugekommenen Anforderungen: - A1) 1-7 Personal - A1) 8-10 …Abrir el original (KBV – Richtlinie nach § 390 SGB V, Fassung vom 31.03.2025 (PDF)) ↗
- KZBV guideline version 1.1 in force · Part B (KZBV)B. IT-Sicherheitsrichtlinie KZBV Inkrafttreten und GeltungDiese Richtlinie ersetzt die bisher geltende Richtlinie nach § 75b SGB V vom 01.02.2021, veröffentlicht in Ausgabe Nr. 3/2021 der zm, und tritt vorbehaltlich des Satzes 2 am Tag nach ihrer Veröffentlichung in den zm in Kraft. Die folgenden mit dieser Richtlinie neu hinzugekommenen oder inhaltlich geänderten Anforderungen treten am 02.01.2026 in Kraft. Neue Anforderungen: - A1) 1-7 Personal - A1) 8-10 …Abrir el original (KZBV – Richtlinie nach § 390 SGB V, Version 1.1 vom 01.07.2025) ↗
- New requirements of the KBV guideline apply · Part B no. 2 (KBV)B. IT-Sicherheitsrichtlinie KBV Inkrafttreten und Geltung1. Diese Richtlinie tritt am Tag nach der Veröffentlichung in Kraft. Sie ersetzt die bisherige Richtlinie nach § 75b SGB V über die Anforderungen zur Gewährleistung der IT-Sicherheit vom 16.12.2020 und setzt diese außer Kraft. 2. Diese Richtlinie gilt ab dem Tag nach ihrer Veröffentlichung. Hiervon ausgenommen sind folgende mit dieser Richtlinie neu hinzugekommenen Anforderungen: - A1) 1-7 Personal - A1) 8-10 …Abrir el original (KBV – Richtlinie nach § 390 SGB V, Fassung vom 31.03.2025 (PDF)) ↗
- New and amended requirements of the KZBV guideline apply · Part B (KZBV)B. IT-Sicherheitsrichtlinie KZBV Inkrafttreten und GeltungDiese Richtlinie ersetzt die bisher geltende Richtlinie nach § 75b SGB V vom 01.02.2021, veröffentlicht in Ausgabe Nr. 3/2021 der zm, und tritt vorbehaltlich des Satzes 2 am Tag nach ihrer Veröffentlichung in den zm in Kraft. Die folgenden mit dieser Richtlinie neu hinzugekommenen oder inhaltlich geänderten Anforderungen treten am 02.01.2026 in Kraft. Neue Anforderungen: - A1) 1-7 Personal - A1) 8-10 …Abrir el original (KZBV – Richtlinie nach § 390 SGB V, Version 1.1 vom 01.07.2025) ↗
Los plazos transitorios han expirado; hoy se aplican todos los requisitos. La directriz no exige certificado ni notificación a ninguna autoridad; no obstante, la aplicación debe poder acreditarse en todo momento.
Cómo le ayuda Complass
- 7fases
- 20pasos guiados
- 13plantillas de documentos
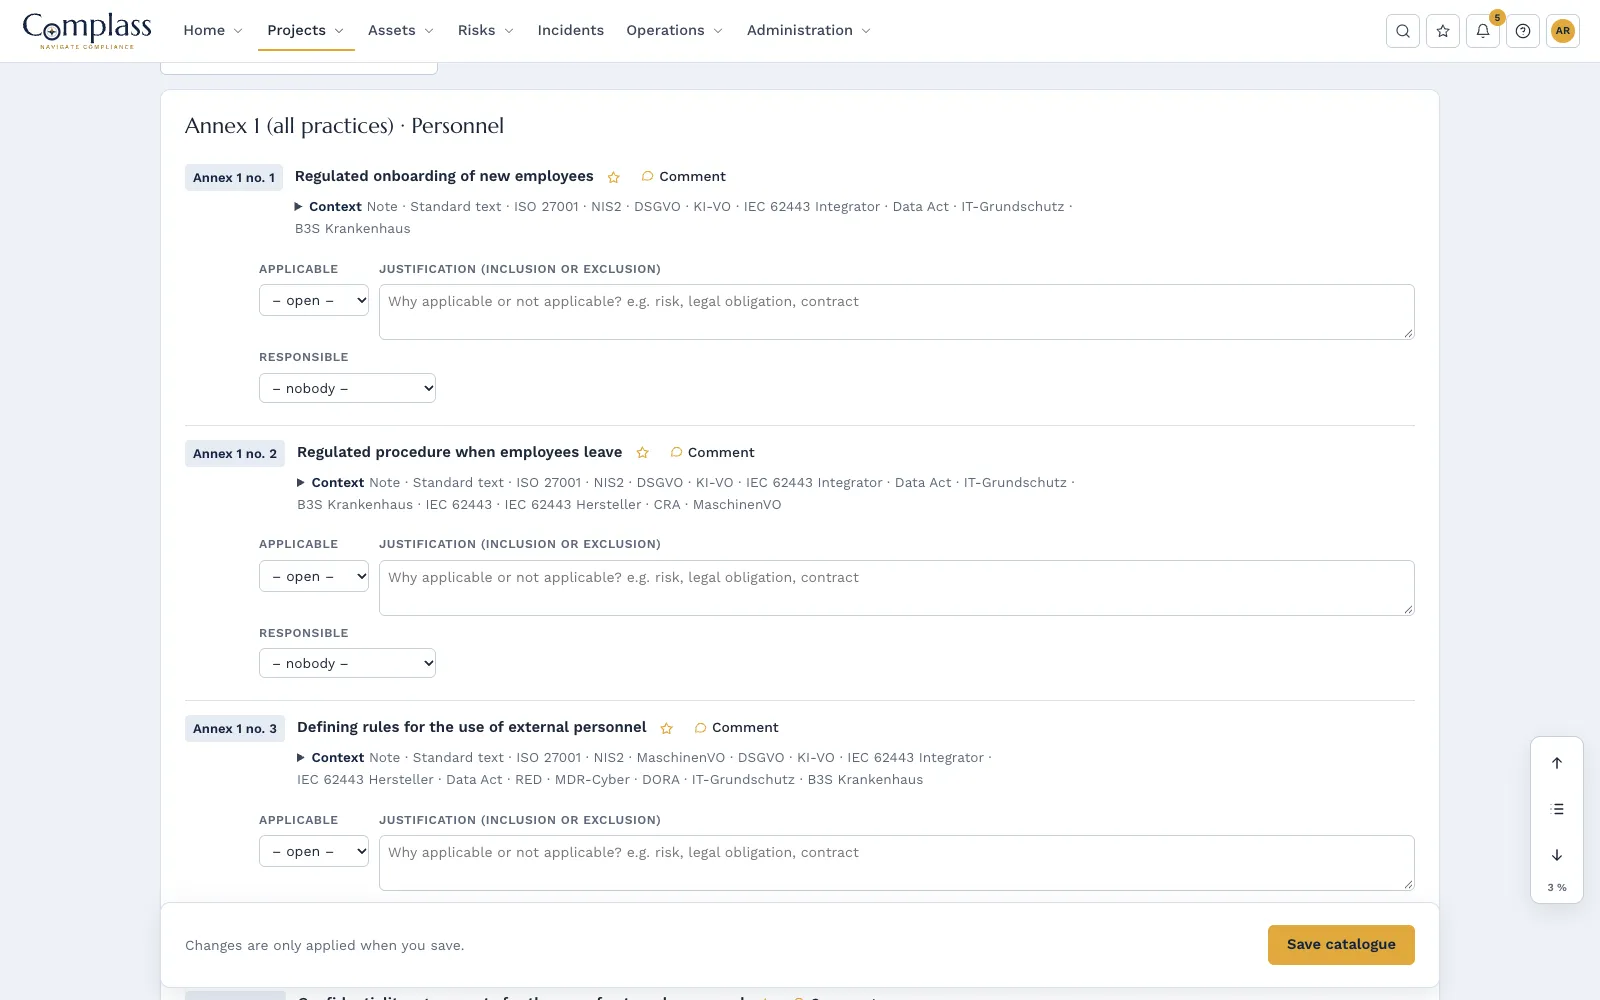
- 92requisitos en el catálogo
Siete fases hasta la revisión anual
Clasificación con versión y anexos, personal y sensibilización, protección básica de la TI de la consulta, requisitos adicionales para consultas grandes y grandes equipos, infraestructura telemática, evidencia y revisión anual.
Los 92 requisitos en su tenor literal
Versión de la KBV y de la KZBV una junto a otra, con indicaciones de aplicación, estado y evidencia por requisito. Los anexos y objetos de destino que no procedan los excluye con justificación.
Plantillas
entre otros: ficha de la consulta, inventario de TI y objetos de destino, plano de red, concepto de backups, concepto de accesos y autorizaciones, política de dispositivos móviles, operación de la infraestructura telemática y revisión anual.
Formación para el equipo de la consulta
Curso sobre la directriz de seguridad informática con siete unidades para titulares de consulta, MFA y ZFA, con acreditación de participación y de aprovechamiento. Además, inventario de TI, gestión de la continuidad ante la caída del sistema de gestión de la consulta, de la TI o de Internet, y registro de incidentes.
Las fases del módulo
- Classification: does the guideline apply, in which version and which annexes?
- Personnel and awareness
- Baseline protection of the practice IT
- Additional requirements for large practices and large devices
- Operate the telematics infrastructure securely
- Evidence and review annually
- Implementation in Complass
Catálogo: Requirements of the IT security guideline (Annexes 1 to 5)
Módulos relacionados
Gestión de activos
Activos de TI y OT en un solo lugar, recopilados sin agente, con SBOM, avisos de fabricantes, fin del soporte, conciliación de licencias, identidades, relaciones y zonas según IEC 62443-3-2.
Más informaciónGestión de incidentes
Registre incidentes, compruebe las obligaciones de notificación conforme a NIS2, al CRA y al RGPD y haga un seguimiento de los plazos de notificación con cuenta atrás.
Más informaciónGestión del cumplimiento
Implantar marcos normativos con guía: fases, plantillas, pirámide documental, catálogos, análisis de brechas, objetivos y plan de medidas hasta la auditoría en el portal de auditores.
Más informaciónPreguntas frecuentes
Nuestro proveedor de TI se encarga de todo. ¿Aun así necesitamos esto?
El proveedor puede implementar la parte técnica, pero la responsabilidad sigue en manos de la dirección de la consulta. Las reglas para el equipo, la formación y las evidencias corren de su cuenta. En Complass registra qué requisitos confirma el proveedor y cuáles aplica la propia consulta.
Somos una consulta dental. ¿Se nos aplica la versión de la KBV?
No, las consultas dentales aplican la directriz de la KZBV. Ambas versiones tienen la misma estructura y numeración; Complass muestra en cada requisito el texto de la KBV y, donde difiere, el de la KZBV.
¿Necesitamos un certificado?
No. La directriz no prescribe ningún certificado. Pero debe poder acreditar la aplicación, por ejemplo ante la Asociación de Médicos o de Odontólogos de la Seguridad Social, la autoridad de protección de datos o, tras un incidente, ante las aseguradoras.
Pruebe Complass con sus propios datos
Cree usted mismo su acceso de prueba, con un proyecto de ejemplo por marco normativo si lo desea. Si prefiere que primero le mostremos Complass, solicite una demo.