

Funcionalidades
Gestão da conformidade
O Complass acompanha a sua equipa pelos referenciais que se aplicam à sua empresa, da aplicabilidade à auditoria, sem ter de estudar primeiro as normas.

Vários referenciais em simultâneo, cada um com os seus requisitos, documentos e evidências, e muitas vezes sem ninguém internamente que os conheça todos em pormenor.
Como o Complass ajuda
Projetos guiados por referencial
As fases e os passos explicam o que é exigido, porquê e como proceder na prática, com listas de verificação e «o seu próximo passo».
Modelos com orientações e aprovação
Política, âmbito, plano de emergência e muito mais: cada secção com orientações e um texto de exemplo. Rascunho, revisão, aprovação e versões, exportável como ficheiro Word.
Catálogos de requisitos e declaração de aplicabilidade
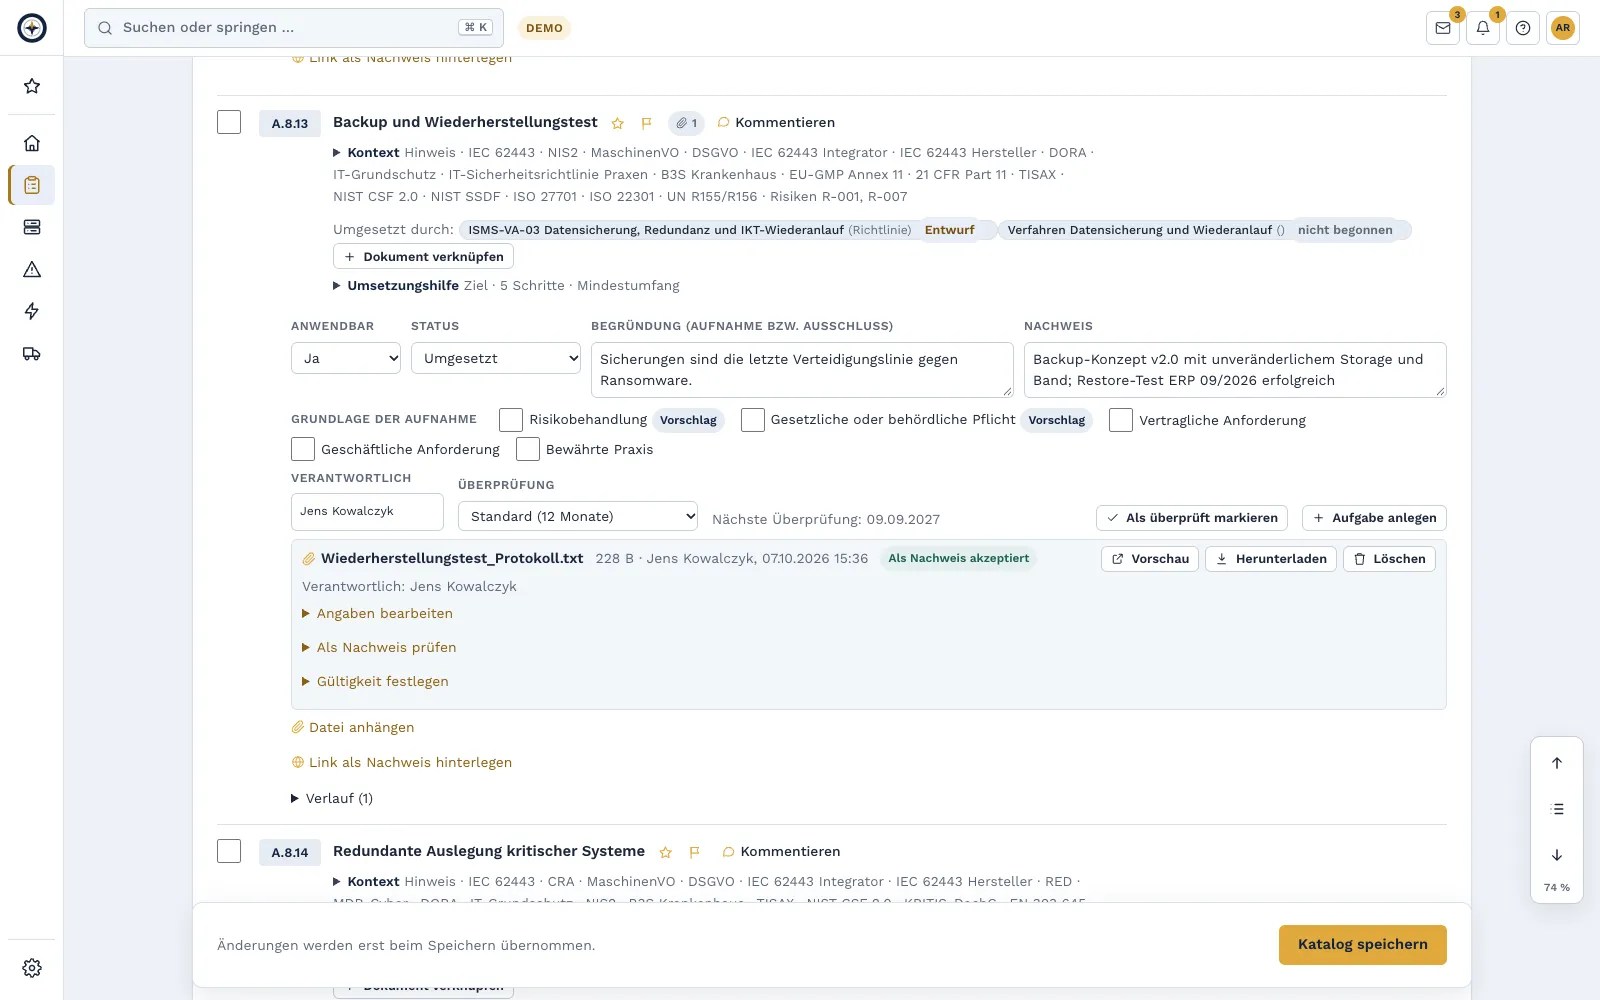
Aplicabilidade, justificação, estado e evidência por requisito, mais uma pessoa responsável e um ciclo de revisão. As evidências, como certificados e relatórios de auditoria, têm data de validade; o Complass lembra atempadamente. A SoA é revista como um documento, aprovada como versão e guardada com soma de verificação. 40 medidas transversais ligam os catálogos: o que está concluído para um referencial conta também para os outros.
Ajuda de implementação por requisito
Para cada requisito, o Complass explica o que se pretende, o que um auditor quer ver e como proceder na prática, para NIS2, ISO 27001, IEC 62443, DORA, TISAX e outros referenciais.
As medidas concluídas chegam ao catálogo
Quando uma tarefa é concluída ou é acrescentada uma evidência, o Complass sugere o novo estado de implementação. A pessoa responsável confirma-o com um clique e a SoA passa a revisão. Nada muda sem confirmação.
Análise de lacunas e plano de ação
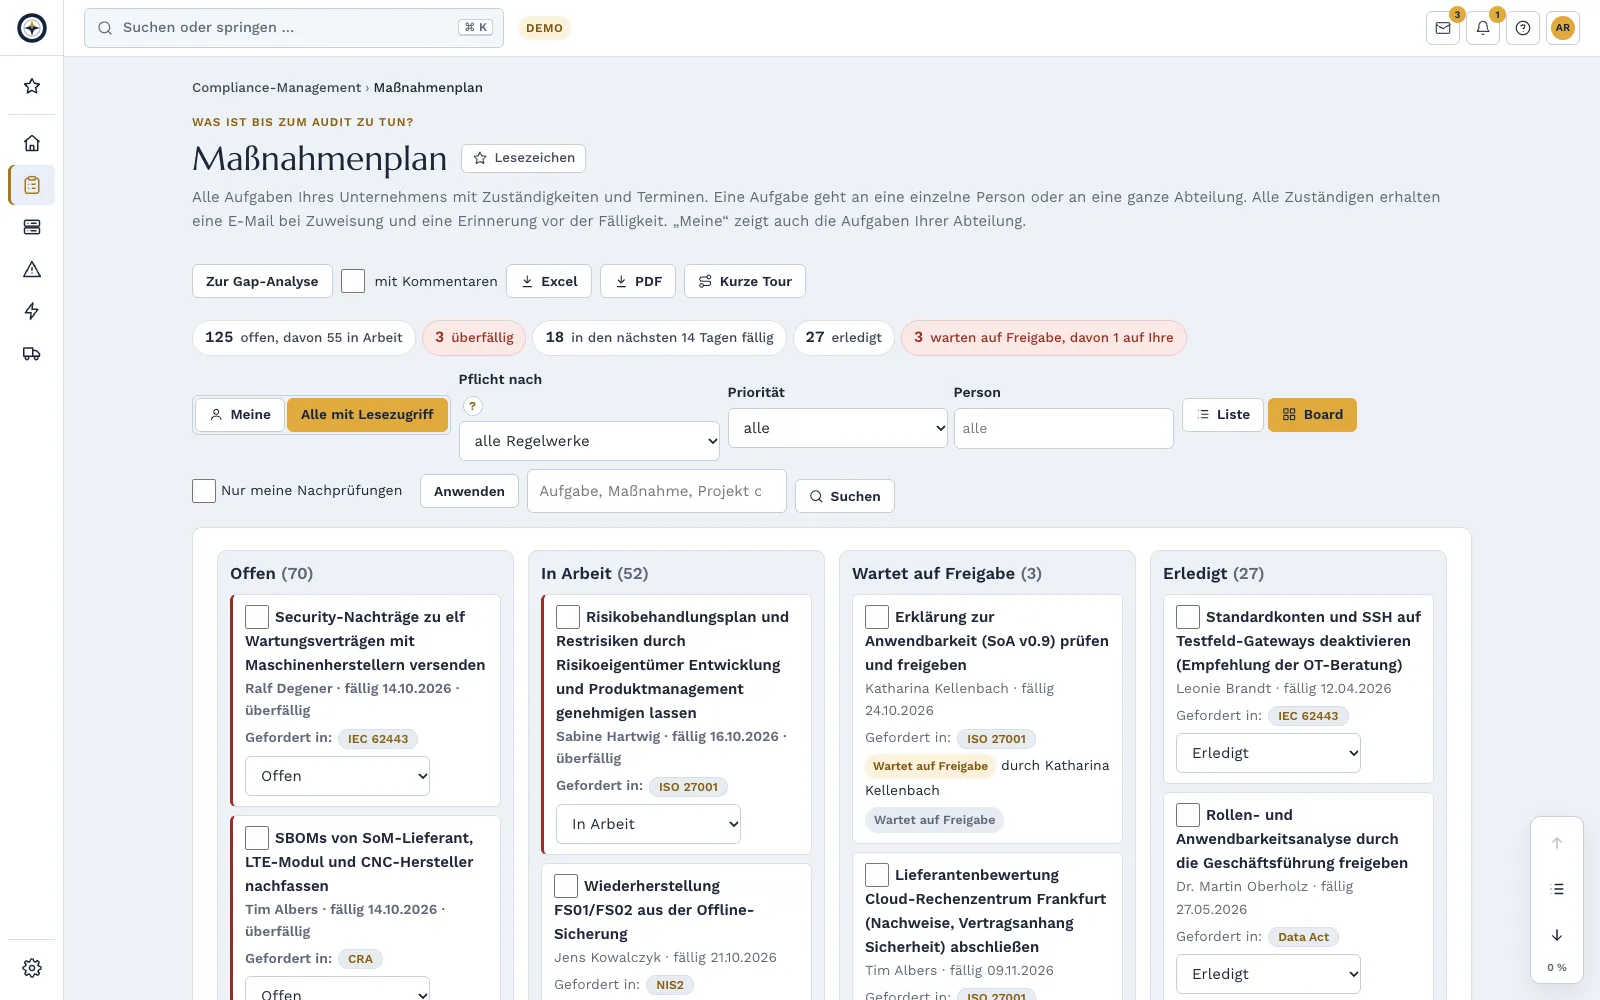
Avalie o nível de maturidade de cada medida, identifique as maiores lacunas em todos os referenciais e transfira-as para o plano de ação: com responsáveis, prazo, lembrete por e-mail e tarefas recorrentes, por exemplo para testes de restauro ou revisões de permissões. Estados dos resultados datados mostram o que mudou desde a última auditoria.
Tarefas com aprovação
Se desejar, uma tarefa concluída segue para uma segunda pessoa, normalmente a responsável. Esta aprova a tarefa ou devolve-a com um comentário para revisão; não é possível aprovar as próprias tarefas. Filtros por prioridade, pessoa e etiquetas próprias e um arquivo de tarefas concluídas mantêm o plano organizado.
Todos os prazos à vista
Prazos de mais de 20 áreas numa única lista: tarefas, prazos de notificação, riscos, documentos, evidências, ativos, auditorias, vulnerabilidades e mais, ordenados por «em atraso», «esta semana» e mês. Como subscrição de calendário no Outlook, Apple ou Google, por predefinição apenas com tipo e número.
Pacote de auditoria num só clique
Datas de auditoria no plano do projeto, relatório de estado e catálogos em PDF e Excel, o pacote de conformidade em ZIP com todos os ficheiros de evidência e somas de verificação, e a exportação de auditoria para auditores: tudo de acordo com as permissões de leitura num único ficheiro ZIP, com página inicial offline. Um manifesto com somas de verificação comprova que o pacote não foi alterado; verifica-o no portal com «Verificar pacote».
Relatório de gestão segundo a ISO/IEC 27001 9.3
Um PDF para a gestão com o estado de implementação, riscos, incidentes, vulnerabilidades, auditorias e prazos, bem como a evolução dos principais indicadores. Período à escolha; a avaliação e as decisões são introduzidas por si. A revisão pela gestão é arquivada com as decisões como evidência. Os administradores veem os indicadores também por localização. O relatório e a evolução dos indicadores podem ainda ser descarregados como ficheiro Excel.
Cockpit de gestão nos termos do § 38 BSIG
Deliberação sobre as medidas, monitorização trimestral e comprovativos de formação da administração numa só página. Cada membro confirma pessoalmente com passkey ou código da app, e o Complass guarda a evidência com soma de verificação em PDF.
Base legal e normativa
- § 30 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Abrir o original (gesetze-im-internet.de) ↗
- Art. 21 NIS2-RichtlinieArtigo 21 Diretiva SRI 2 Medidas de gestão dos riscos de cibersegurança1. Os Estados-Membros devem assegurar que as entidades essenciais e importantes tomam medidas técnicas, operacionais e organizativas adequadas e proporcionadas para gerir os riscos que se colocam à segurança dos sistemas de rede e informação que utilizam nas suas operações ou na prestação dos seus serviços e para impedir ou minimizar o impacto de incidentes nos destinatários dos seus serviços e noutros serviços. As …Abrir o original (EUR-Lex) ↗
- Anhang I Teil I CRAAnexo I Parte I Regulamento de Ciber-Resiliência Requisitos de cibersegurança relativos às propriedades dos produtos com elementos digitais1) Os produtos com elementos digitais devem ser concebidos, desenvolvidos e produzidos de modo a garantir um nível adequado de cibersegurança com base nos riscos. 2) Com base na avaliação dos riscos de cibersegurança referida no artigo 13.o, n.o 2, e se for caso disso, os produtos com elementos digitais devem: - a) Ser disponibilizados no mercado sem nenhuma vulnerabilidade passível de ser explorada conhecida; - b) …Abrir o original (EUR-Lex – OJ L 2024/2847, 20.11.2024, corrigenda incorporated: OJ L 2025/90555, 2.7.2025; OJ L 2025/90828, 17.10.2025) ↗
- Anhang III Abschn. 1.1.9 MaschinenVOAnexo III Secção 1.1.9 Regulamento Máquinas Proteção contra a corrupçãoA máquina ou o produto conexo devem ser concebidos e fabricados de modo a que a ligação de outro dispositivo a essa máquina, seja por meio de uma funcionalidade do próprio dispositivo ligado seja por meio de um dispositivo remoto que comunique com a máquina ou o produto conexo, não dê origem a uma situação perigosa. Os componentes de hardware para transmitir sinal ou dados, pertinentes para a ligação ou o acesso a …Abrir o original (EUR-Lex – OJ L 165, 29.6.2023; Art. 3, 8, 20, 25a–25e and 47 as consolidated on 27.07.2026) ↗
- ISO/IEC 27001:2022
- IEC 62443-3-3


Controlo de documentos (ISO/IEC 27001, 7.5.3)
A informação documentada tem de ser controlada: disponível, protegida, aprovada e atual. O Complass reflete isso no portal, da política à instrução de trabalho.
Identificadores, classificação e proprietários de documentos
Cada documento com um identificador único, nível de classificação e pessoa responsável.
Ciclo de revisão com reapresentação
As revisões devidas surgem atempadamente como tarefa.
Aprovação segundo o princípio dos quatro olhos com motivo da alteração e comparação de versões
Cada nova versão exige um motivo da alteração e uma segunda pessoa para a aprovar. Compara duas versões aprovadas secção a secção; as versões substituídas e retiradas permanecem rastreáveis.
Confirmação «lido e compreendido»
Quem precisa de conhecer um documento confirma-o; o estado é visível por pessoa.
Pirâmide documental como árvore
Política, diretrizes, procedimentos e instruções de trabalho estão ligados entre si. Quando um documento de nível superior é novamente aprovado, os documentos abaixo mostram «Reconciliação pendente» e os responsáveis são notificados. O registo mostra a árvore com filtros como «Reconciliação pendente» e «sem evidência»; as exportações incluem o nível e o documento de nível superior.
Evidências da operação
Ligue políticas e procedimentos a tarefas de backup, testes de restauro, planos de continuidade, ativos e fornecedores. O estado atual destes aparece no documento e em cada aprovação. No catálogo e na SoA, «Implementado por» mostra que documentos implementam um requisito.
Uma política para vários referenciais a partir de Professional
Políticas como backups, acesso ou criptografia são mantidas uma só vez na biblioteca e usadas em cada referencial: uma versão, uma data de revisão, uma aprovação, uma tomada de conhecimento.
Listas de verificação em modelos
De uma linha não implementada surge uma tarefa; a linha indica o teste de controlo que a verifica.
Do prazo à evidência
Um exemplo com dados de uma empresa fictícia: assim percorre o Complass um dever recorrente, como o teste de intrusão anual.

Avaliar e ligar a SoA

A curta-metragem mostra a interface de utilizador em alemão.
Auditorias, evidências e objetivos
Da auditoria interna à medida corretiva numa só cadeia, com evidências que se mantêm atualizadas por si.
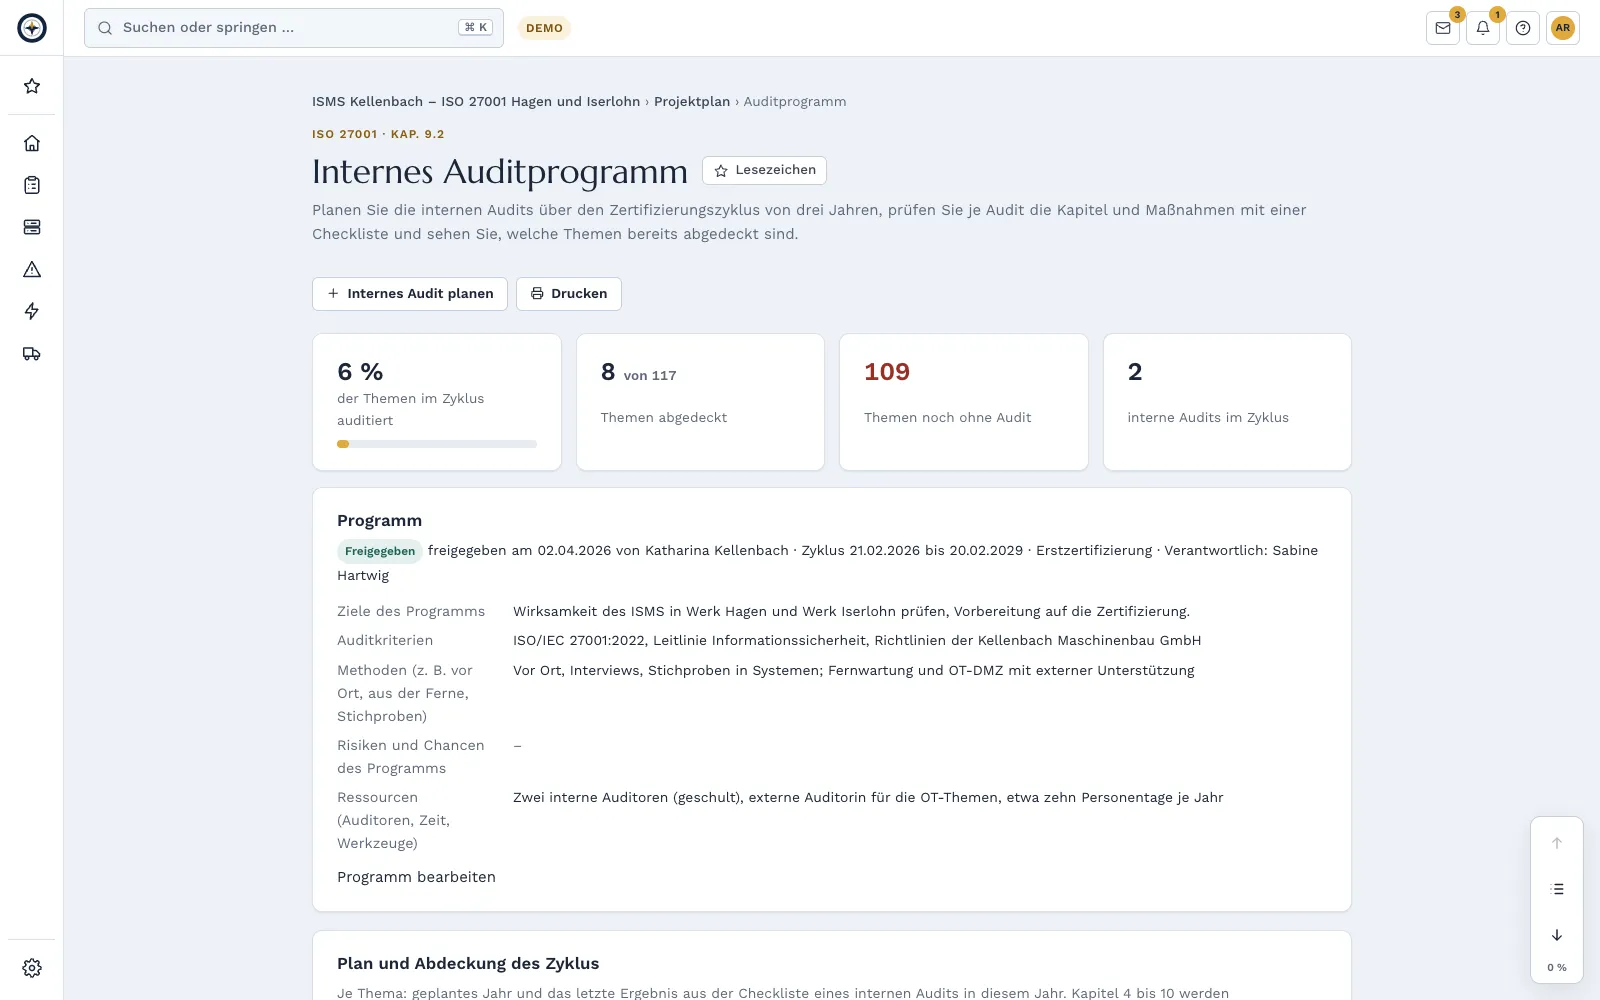
Programa de auditoria interna
Planeie as auditorias internas ao longo do ciclo de certificação de três anos, com aprovação do programa pela gestão ou por um administrador. Cada auditoria interna tem um plano de auditoria e uma checklist por capítulo e medida, e uma vista geral mostra o que já foi auditado no ciclo. Para ISO/IEC 27001, ISO 22301 e outras normas ISO de sistemas de gestão.
Registo de constatações
Desvios e observações de auditorias, pentests, exercícios, indicadores não cumpridos ou constatações próprias num registo, com causa, ação corretiva e verificação da eficácia. O Complass notifica a pessoa responsável das ações corretivas em atraso e, após 14 dias, também os administradores e a gestão. O relatório de auditoria é gerado em PDF.
Evidências automáticas do Microsoft 365 e do GitHub a partir de Professional: Evidências automáticas, comparar pacotes
Uma vez por dia, apenas em leitura, o Complass lê as definições do seu tenant Microsoft Entra ID e da sua organização GitHub, por exemplo o registo da MFA, o acesso condicional, o número de administradores globais, a obrigatoriedade de autenticação de dois fatores ou os ramos protegidos. Cada verificação aparece com semáforo e histórico nos requisitos correspondentes dos seus referenciais. São guardados números, não nomes de pessoas.
Evidências com um segundo olhar
Uma segunda pessoa verifica os ficheiros de evidência e aceita-os ou rejeita-os com fundamentação. Antes da auditoria, solicita as evidências em falta aos responsáveis através de um pedido interno de evidências. As exportações mostram que evidências são anteriores ao período de auditoria.
Registo de certificados em breve
Os seus próprios certificados e os dos seus fornecedores numa lista, com validade, auditorias de acompanhamento e de recertificação e lembrete antes de cada auditoria. O Complass lê os dados do PDF do certificado no próprio servidor, sem serviço de IA; verifica-os antes de guardar.
Testes de controlo
O Complass verifica automaticamente durante a noite se os seus dados ainda comprovam uma medida, por exemplo testes de recuperação ou exercícios de emergência avaliados. Cada teste conta como evidência.
Objetivos e indicadores
Objetivos mensuráveis para a ISO/IEC 27001, a ISO 9001 e a ISO 22301, com valor-alvo, pessoa responsável e prazo, medidos por um indicador do Complass ou por valores que registe manualmente. Um semáforo com símbolo e texto mostra se um objetivo está dentro do valor-alvo. Os objetivos típicos adota a partir de sugestões.
Prova de responsabilidade para a direção
Um PDF selado comprova quando a administração aprovou e monitorizou medidas e recebeu formação.
O que mudou
Quando muda uma lei, uma norma ou uma exigência de uma autoridade relativa aos seus referenciais, o Complass mostra os requisitos afetados.
Portal do auditor: a sua auditoria decorre no Complass.
Convide certificadores, revisores oficiais de contas ou auditores de clientes diretamente para uma auditoria no Complass – sem vaivém de e-mails e sem ficheiros ZIP. Os acessos de auditor são gratuitos, ligados exatamente a essa auditoria e terminam automaticamente na data final.
Os auditores criam a sua lista de requisitos diretamente no Complass – a partir de modelos para ISO 27001, NIS2 e IEC 62443 ou por importação. Para cada auditoria, aprova apenas as evidências necessárias; com a resposta a um requisito, a evidência fica aprovada. As perguntas ficam diretamente no documento; os auditores nunca veem notas internas.
Os auditores iniciam sessão com uma conta de auditor própria e veem em «As minhas auditorias» todas as suas auditorias em diferentes clientes; uma sociedade de auditoria gere ela própria os seus membros. Para as amostras, uma lista é congelada e a seleção é feita de forma rastreável, podendo qualquer pessoa recalcular o registo. Se pretender, os ficheiros para auditores levam uma marca de água com nome, empresa e identificador de rasto. No ano seguinte, transfere a lista de requisitos e volta a submeter respostas inalteradas com um clique.
As constatações são propostas pelos auditores; transfere-as para o seu registo de constatações ou rejeita-as com fundamentação. No final, o auditor confirma o encerramento da auditoria após novo início de sessão; o resultado fica em PDF junto das suas evidências, acompanhado de um pacote de entrega selado com somas de verificação. Cada consulta dos auditores consta do registo do auditor.
Perguntas frequentes
Posso trabalhar em vários referenciais em simultâneo?
Sim. Cada referencial é um projeto próprio; a visão geral «Referenciais» mostra que medida responde a que requisitos. O estado e as evidências podem ser ligados entre projetos, em vez de copiados.
Podemos reutilizar documentos existentes?
Tabelas como listas de ativos ou planos de medidas importa-as de Excel ou CSV. As políticas existentes integra-as como documento próprio no controlo documental. Outros documentos anexa-os como ficheiro de evidência ao requisito correspondente.
Como obtém o nosso auditor acesso?
Convida-o gratuitamente para uma auditoria: por tempo limitado, restrito a essa auditoria e com registo de cada acesso. Se já tiver uma conta de auditor, vê a sua auditoria aí, ao lado das restantes. Em alternativa, exporta o pacote de conformidade.
Teste o Complass com os seus próprios dados
Crie o seu próprio acesso de teste, se quiser com um projeto de exemplo por referencial. Se preferir ver primeiro o Complass, peça uma demonstração.